 mgeeky/packmypayload
Un PoC que empaqueta cargas útiles en contenedores de salida para evadir la bandera Mark-of-the-Web y demostrar los riesgos asociados a los formatos de archivo contenedor. Soporta: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX

PackMyPayload - Amenaza emergente de malware contenerizadoEsta herramienta toma un archivo o directorio como entrada y los incrusta en un archivo de salida que actúa como un archivo/contenedor. Puede servir como Prueba de Concepto para presentar el riesgo emergente de los formatos de archivo contenedor con malware incrustado, así como una ayuda para Operadores de Red Team profesionales para afinar sus maniobras de Acceso Inicial.
Actualmente se sabe que los Actores de Amenazas introducen de contrabando su malware archivado en varios formatos de archivo contenedor, por nombrar algunos:
7zipzipISOIMGHacen eso para que sus cargas útiles pasen los escáneres de contenido de archivos, pero más importante aún para evitar tener la marca Mark-Of-The-Web en sus archivos. Hay varios motivos por los cuales los adversarios no quieren MOTW en sus archivos: Protected View en Microsoft Office siempre estuvo entre ellos.
Si proporcionan un archivo contenedor a sus víctimas, se podría eludir una base para deshabilitar las macros VBA en documentos de Office originados en Internet.
El 7 de febrero, Microsoft anunció un cambio de configuración predeterminada para bloquear las macros VBA originadas de Internet. Este es un paso increíble hacia el endurecimiento de la configuración base de la estación de trabajo del usuario y el software cliente instalado en ella. Sin duda, tardío, pero un paso importante que afecta drásticamente de manera positiva las configuraciones típicas de instalación de Windows+Office.
El comportamiento implementado se explica por la diferenciación de documentos de Office con macros habilitadas basada en la bandera MOTW (Mark of the Web). Esa bandera actúa como una etiqueta de contaminado disponible para los clientes de software (navegadores, clientes de correo, archivadores de archivos, etc.) para marcar archivos que se originan en áreas no confiables como Internet.
Outflank arrojó más luz sobre MOTW, en 2020, al indicar áreas donde la bandera MOTW no se propaga uniformemente. Estas áreas sirven como brecha de defensa y son comúnmente abusadas por actores de amenazas desde hace años.
Su investigación reveló que algunos formatos de archivo contenedor – específicamente ISO, VHD/VHDX – no propagan la bandera de contaminación MOTW a los archivos internos al montarse o extraerse automáticamente. Además, Windows 8+ puede abrir estos formatos automáticamente con doble clic, convirtiéndolos en notorios portadores de infecciones, posiblemente devaluando MOTW en su función de medida de seguridad.
Veamos cómo se ve la bandera Mark of the Web en la práctica:
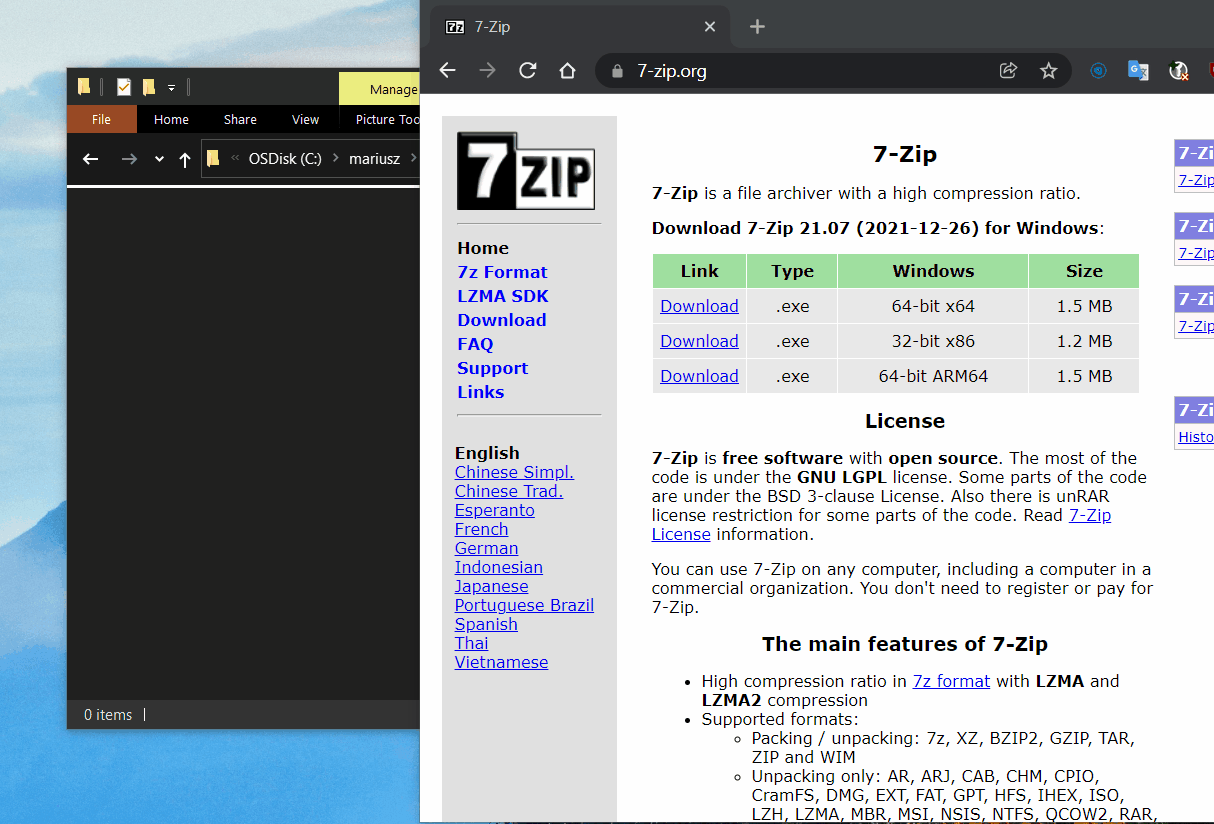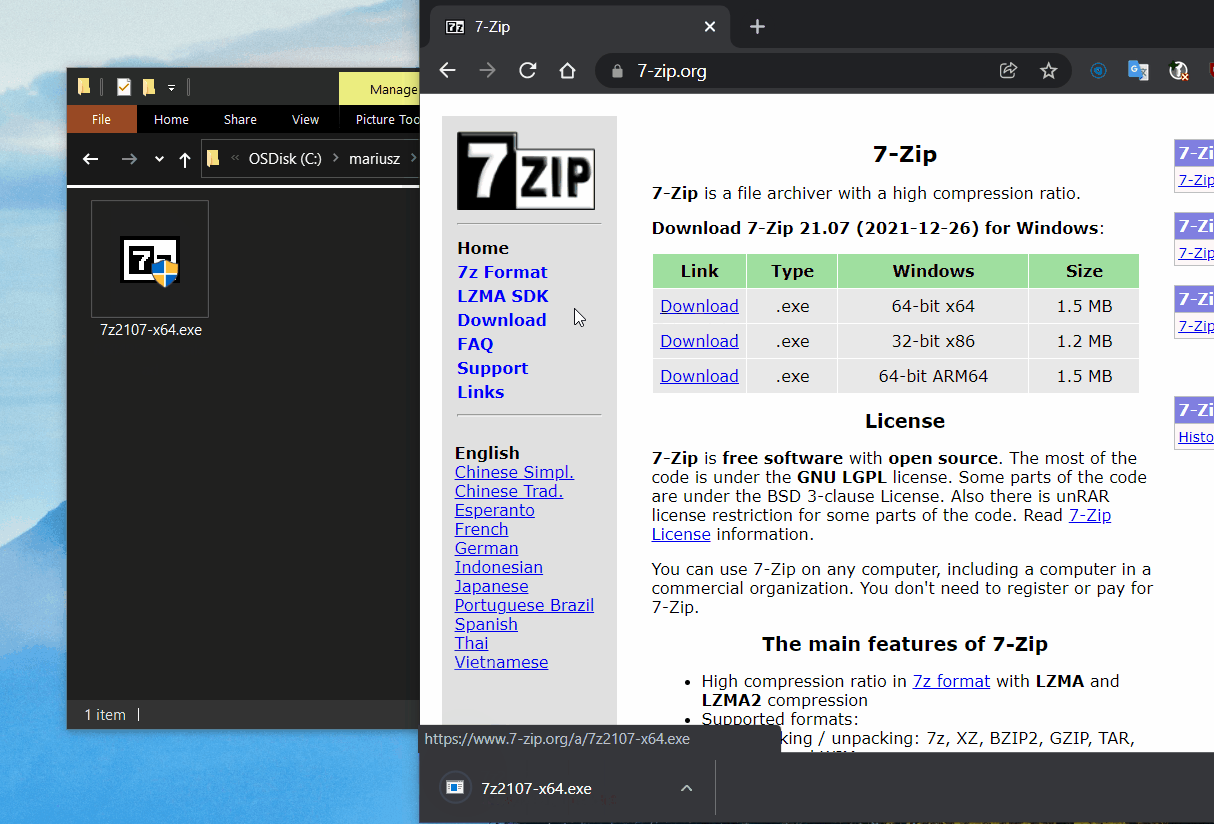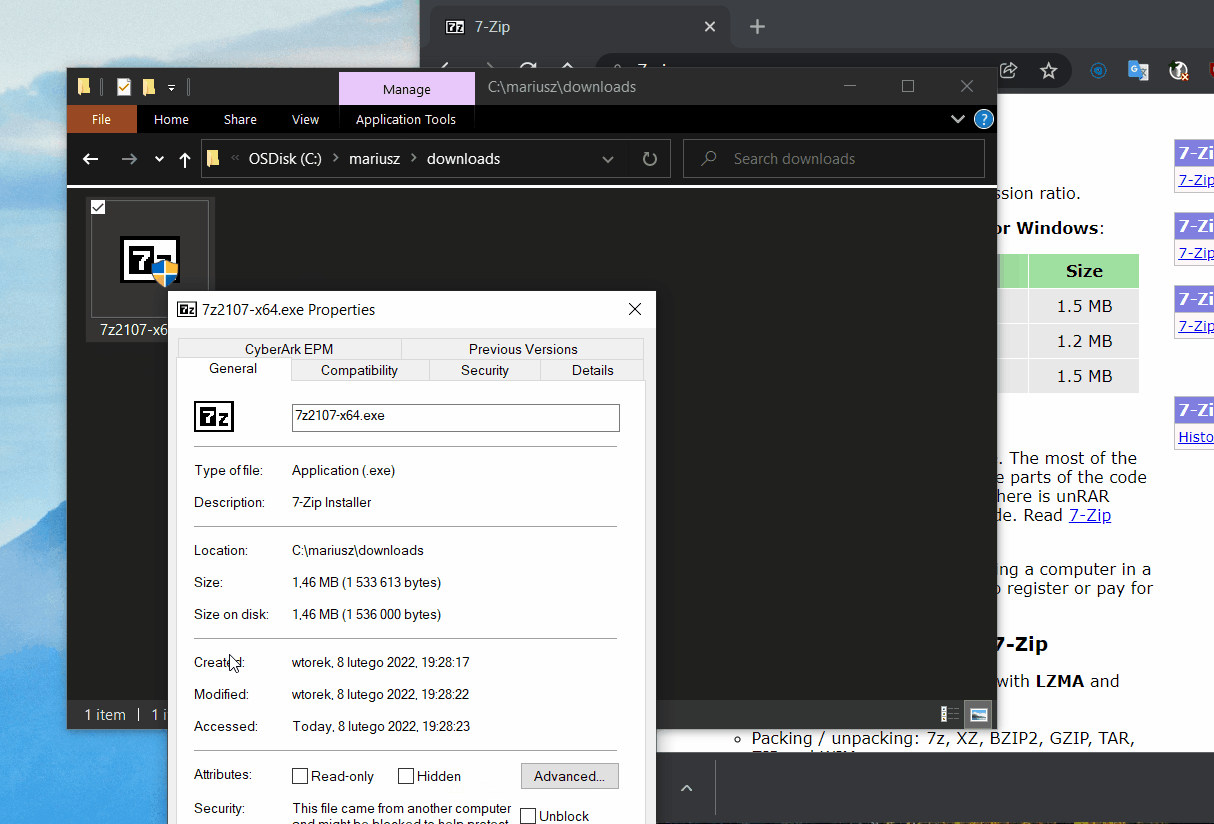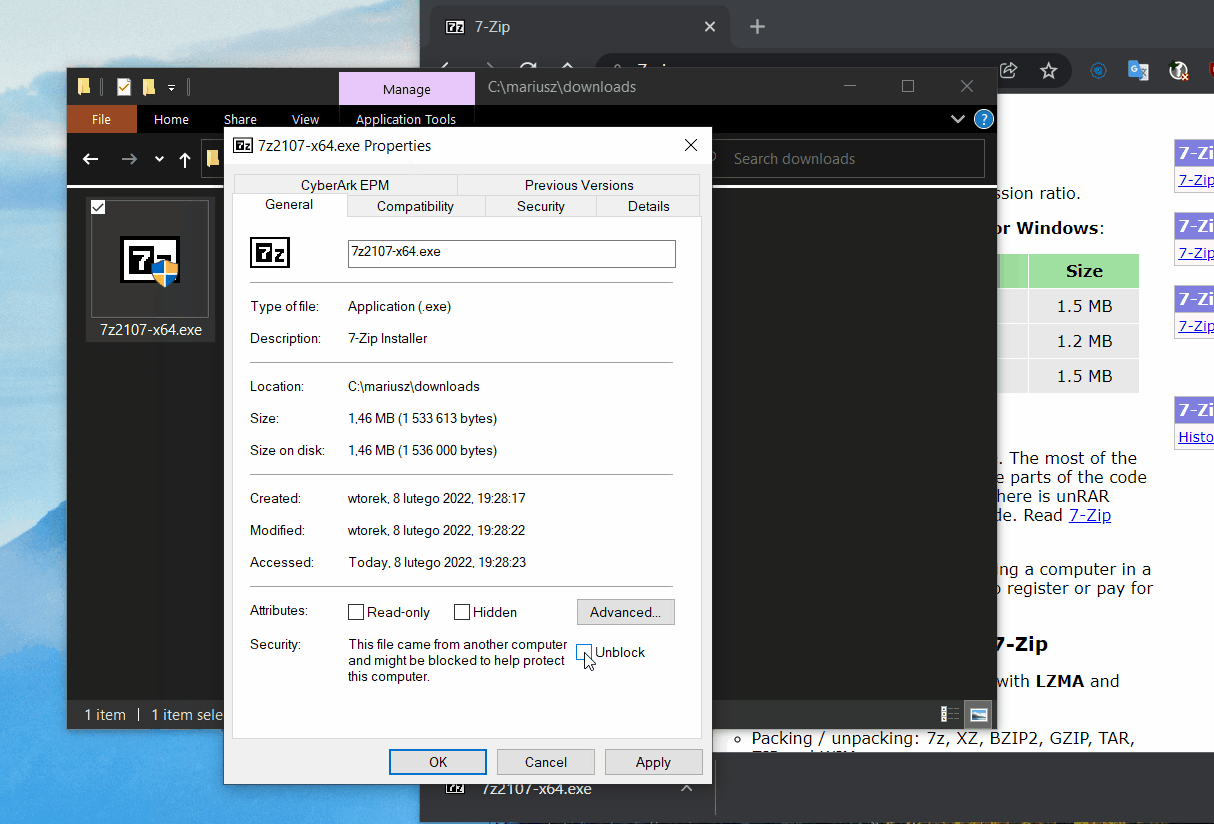
Después de descargar un archivo, haga clic derecho sobre él y revise sus propiedades.
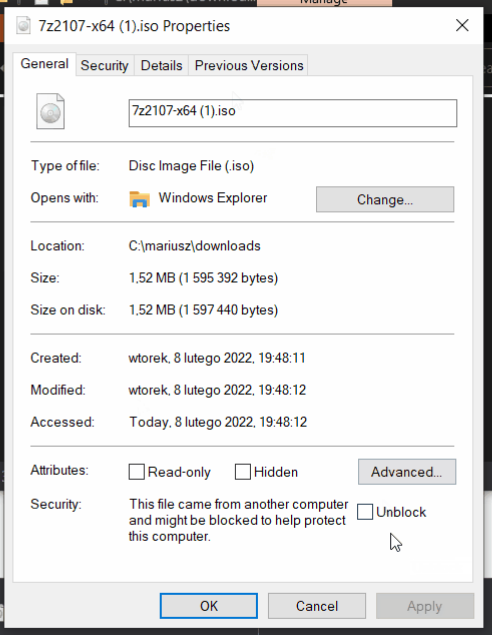
Verá un mensaje solicitando desbloquear el archivo, porque se origina de una zona no confiable:
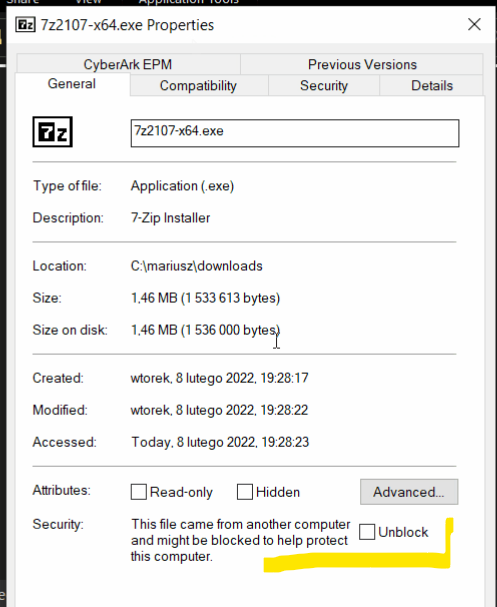
Esa información se almacena en el ADS (Flujo de Datos Alternativo) de NTFS llamado Zone.Identifier que se ve así:
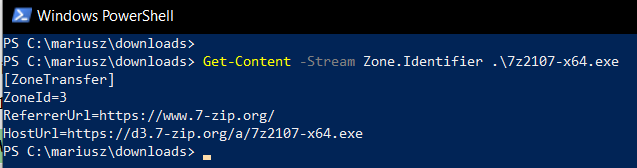
El ZoneId=3 cumple la función de marcar el archivo como contaminado.
Usando PackMyPayload.py coloque el archivo en un disco ISO Joliet fácilmente con un comando:
PS> py PackMyPayload.py 7z2107-x64.exe 7z2107-x64.iso
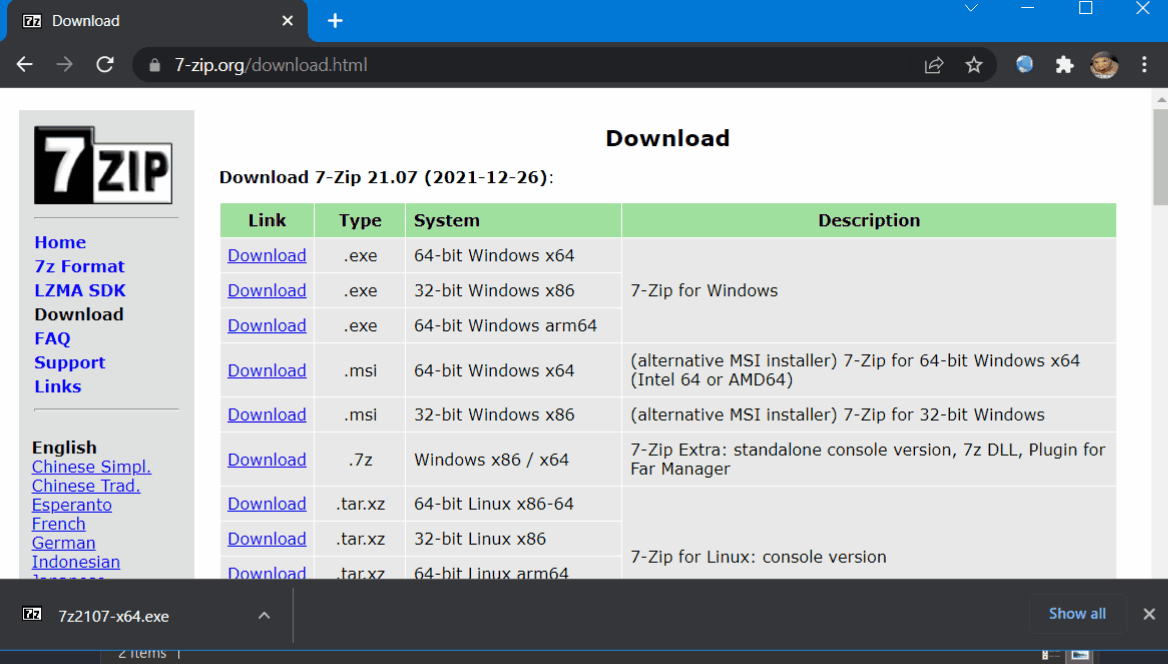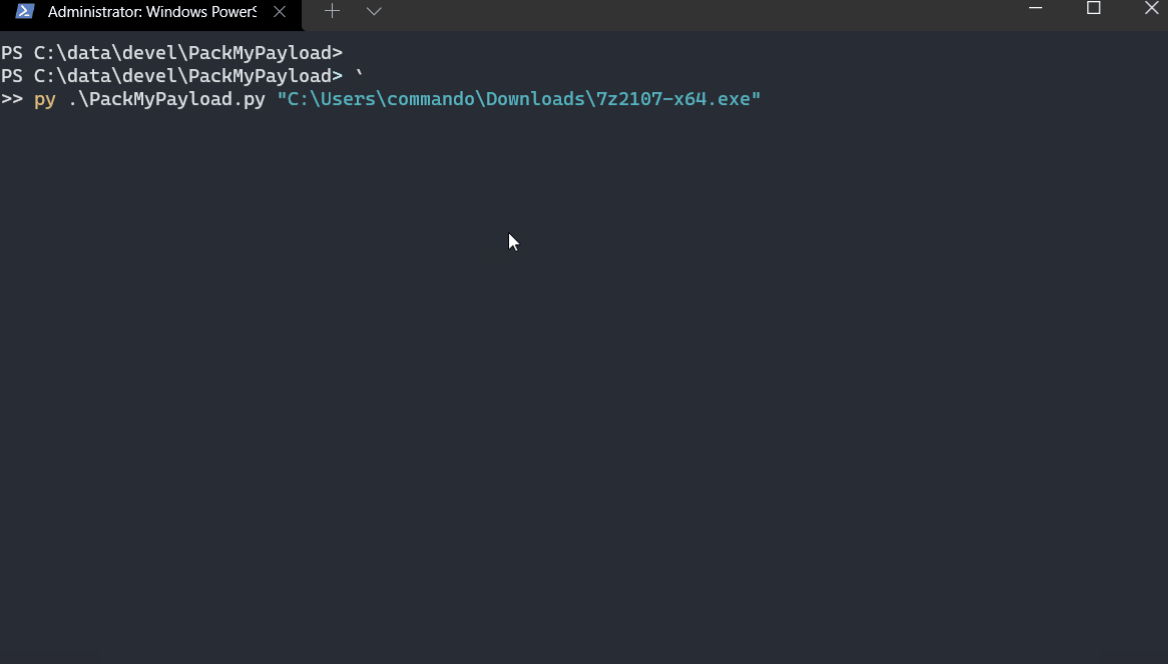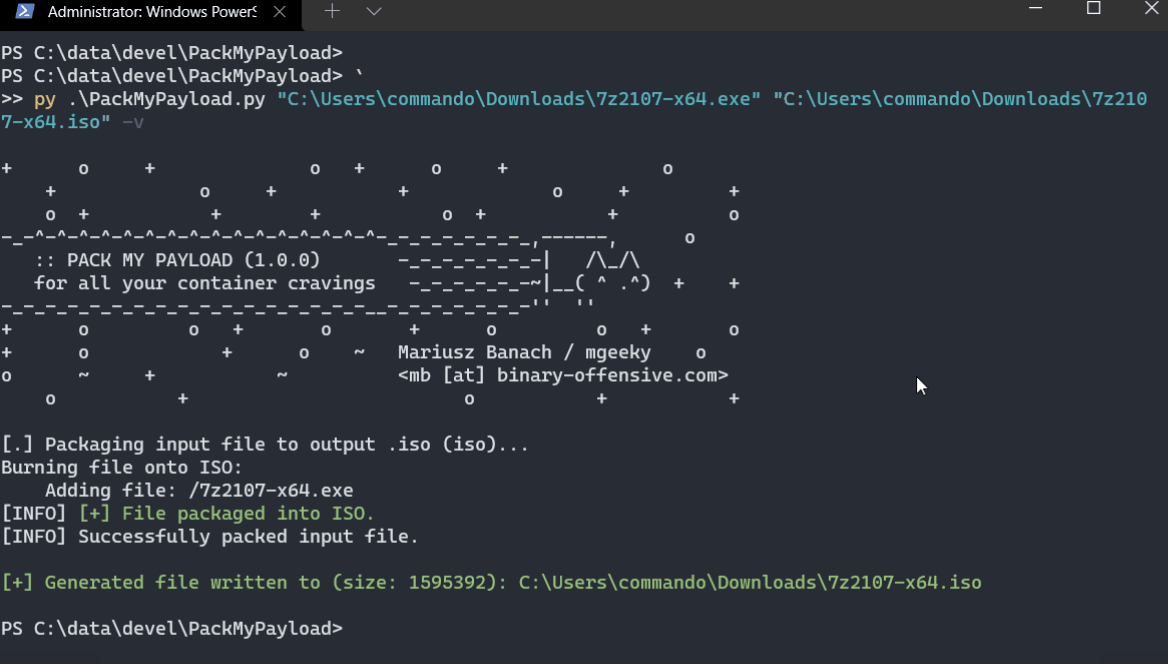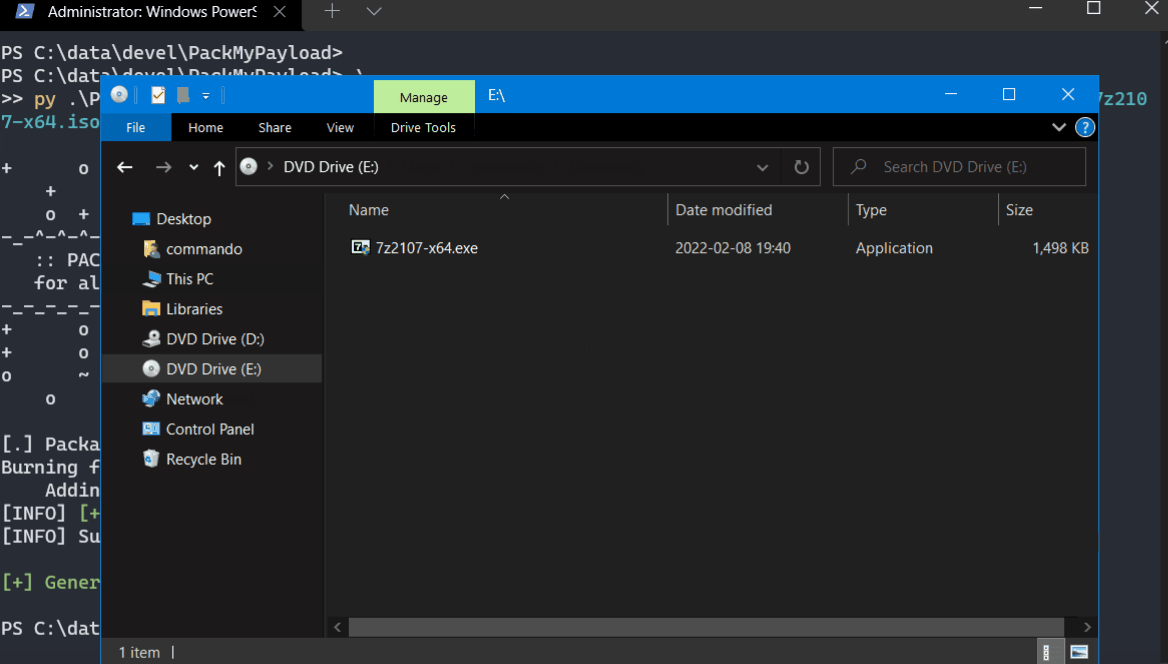
Habiendo creado el archivo ISO, imite un servidor HTTP usando Python:
PS> py -m http.server 80
y luego descargue el archivo ISO usando su navegador.
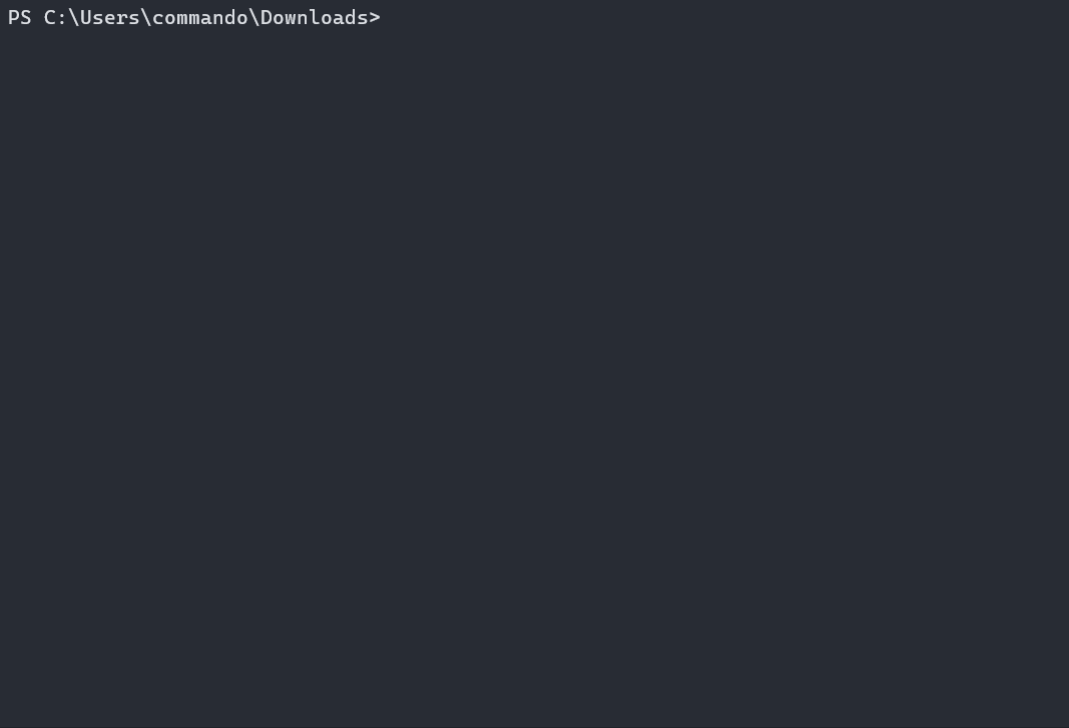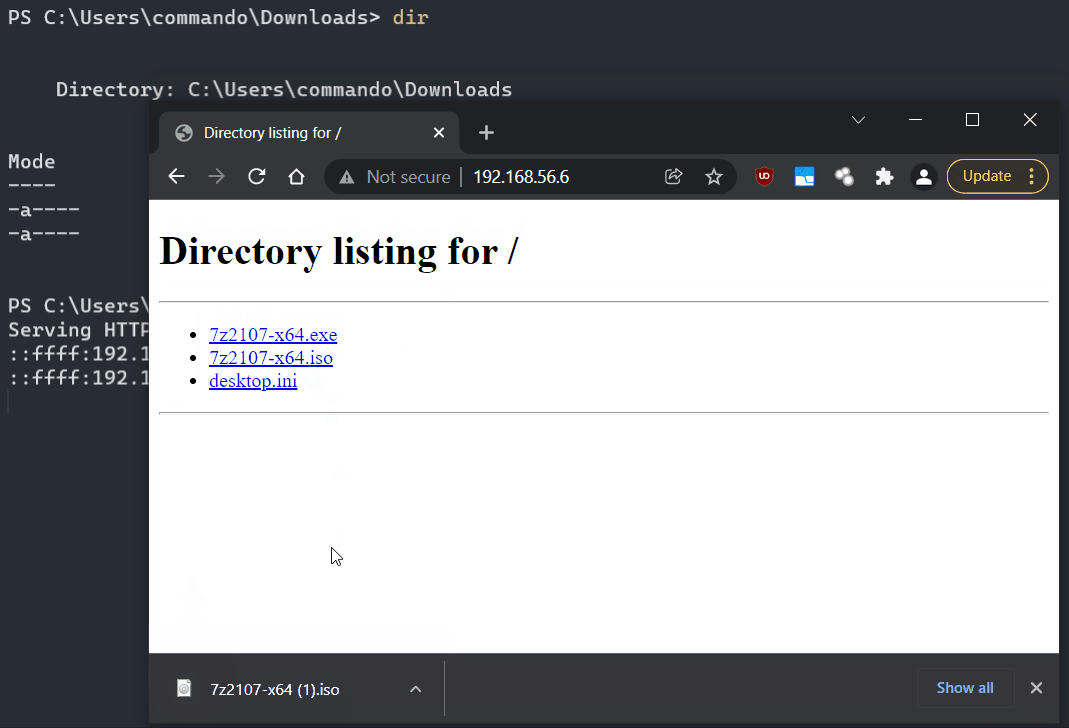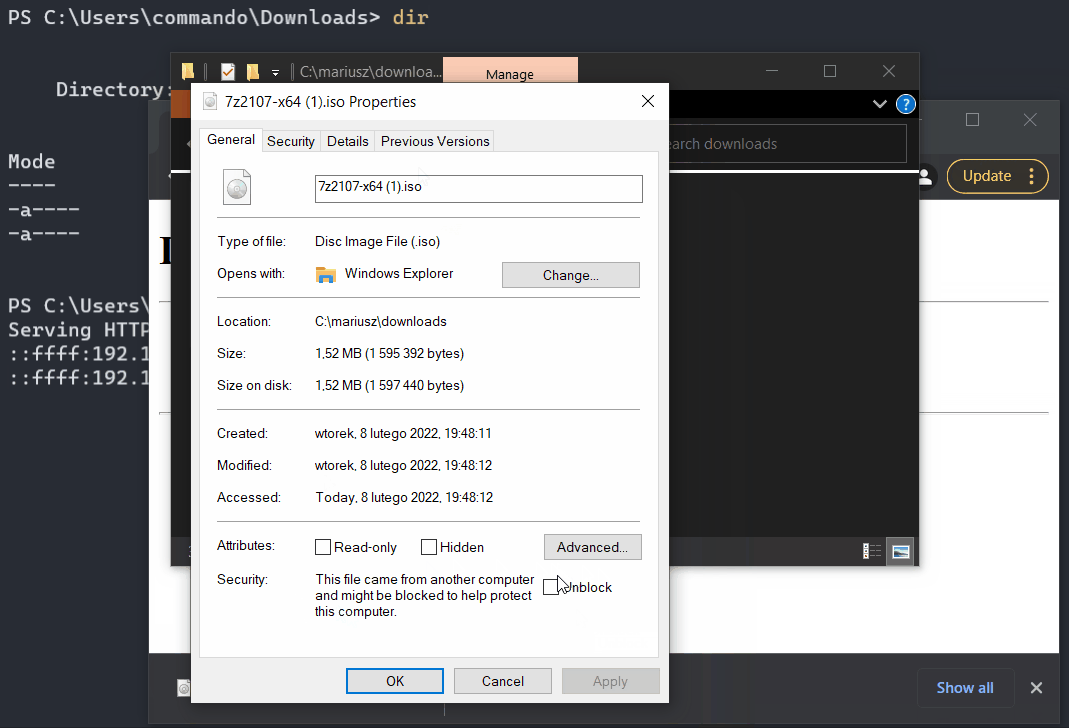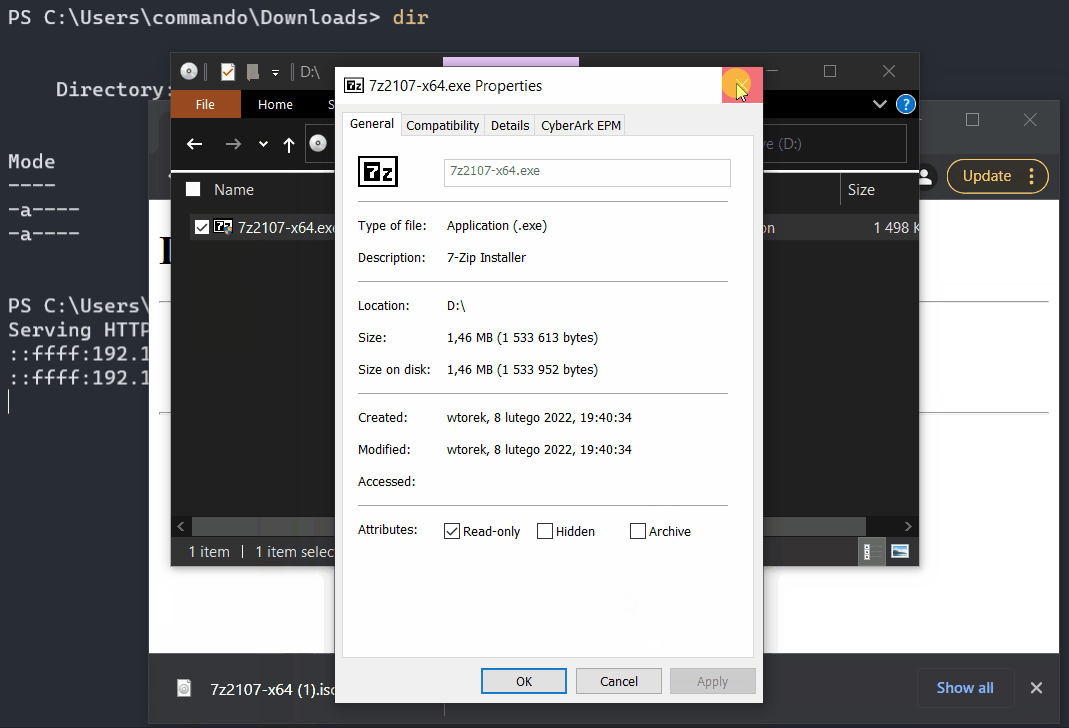
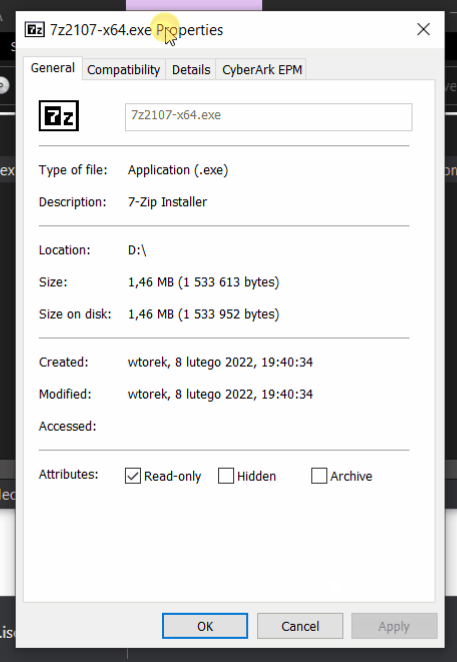
Cuando revise las Propiedades de ese archivo ISO, verá que está marcado con la bandera MOTW.
Sin embargo, ¡el archivo EXE instalador de 7zip interno no está marcado con MOTW!
Aprovechando la ocasión de que los ojos de la Industria están puestos en la valiente decisión de Microsoft de bloquear las macros VBA, nosotros, profesionales Investigadores de Seguridad que tomamos la máxima consideración en aumentar la resiliencia de las tecnologías del mundo contra su mal uso, queremos agregar la siguiente perspectiva sobre las TTPs actuales de los Actores de Amenazas:
Los Actores de Amenazas son muy conscientes del impacto que MOTW tiene en sus cargas útiles de phishing. Se han adaptado hace mucho tiempo y ahora están contrabandeando sus programas maliciosos dentro de contenedores. Entre los más comúnmente observados podemos destacar ISO, IMG, CAB.
Ahora publico esta herramienta para aumentar el impulso generado por la postura de Microsoft y ayudar a intensificar las discusiones sobre estas vías de evasión.
Se recomienda contener (y/o bloquear) los archivos que tengan las extensiones mencionadas anteriormente siempre que se originen de zonas no confiables y donde sea aplicable:
La herramienta publicada permitirá, con suerte, que más Equipos Rojos simulen los riesgos discutidos y les ayude a identificar más fácilmente las brechas de detección dentro de las defensas de sus Socios.
Este script ofrece los siguientes beneficios y ventajas:
Formatos compatibles:
