
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ngrev — Herramienta para la ingeniería inversa de aplicaciones Angular | Kitploit

Herramientas/GitHubGitHub/mgechev/ngrev
Análisis Estático de Código (SAST)Análisis de CódigoIngeniería Inversa
GitHubmgechev/ngrev

ngrev

Herramienta para la ingeniería inversa de aplicaciones Angular
Ver Repositorio
1.6k10445hace 5 añosRevisado por Kitploit
Compartir

ngrev

ngrev

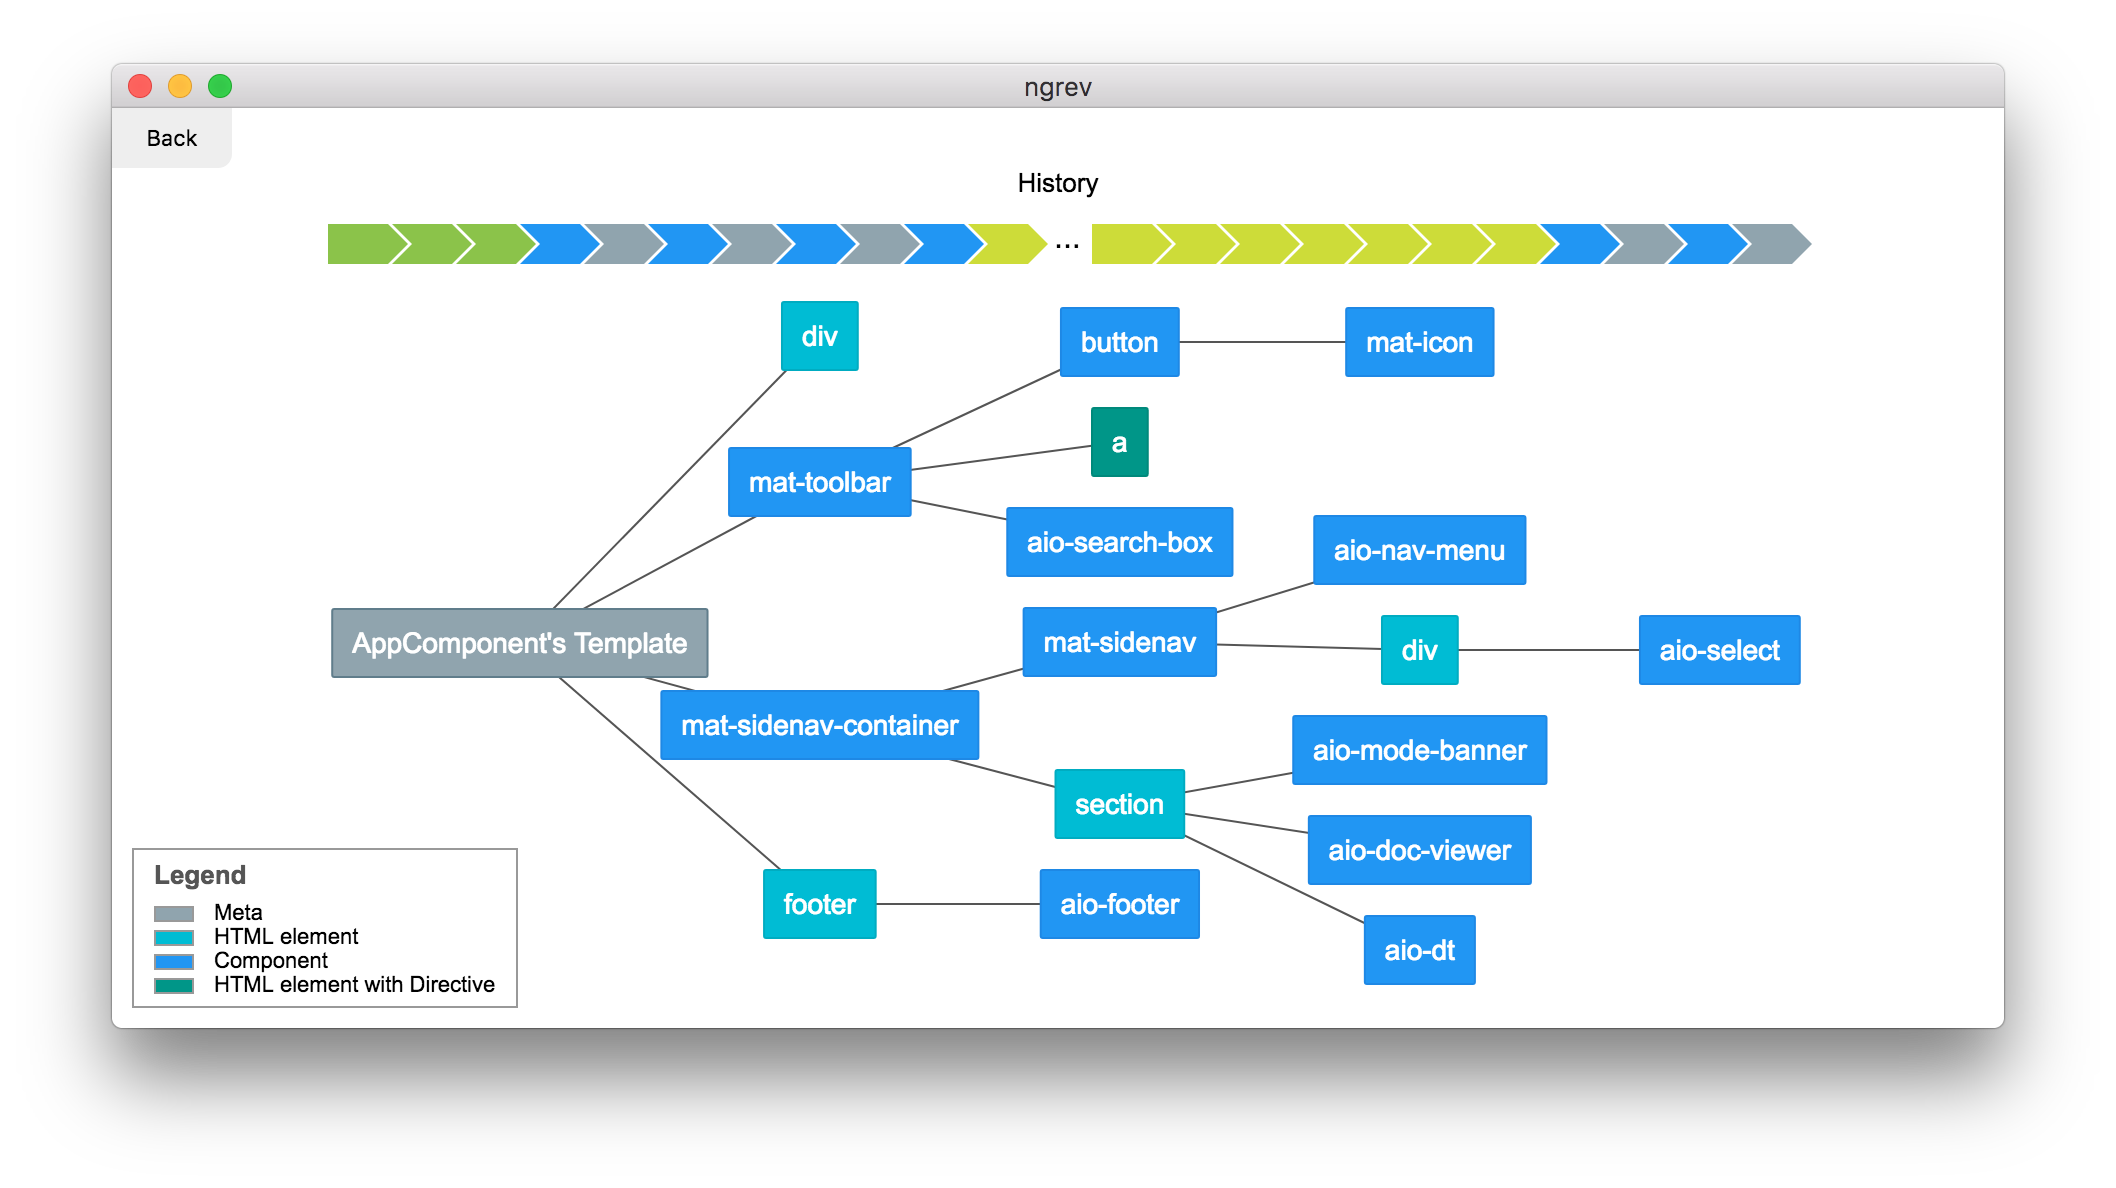
Herramienta gráfica para la ingeniería inversa de proyectos Angular. Permite navegar en la estructura de tu aplicación y observar la relación entre los diferentes módulos, proveedores y directivas. La herramienta realiza análisis estático de código, lo que significa que no necesitas ejecutar tu aplicación para usarla.

ngrev no es mantenido por el equipo de Angular. Es un proyecto paralelo desarrollado por la comunidad de código abierto.

¿Cómo usar?

macOS

  1. Ve a la página de lanzamientos.
  2. Descarga el último archivo *.dmg.
  3. Instala la aplicación.

La aplicación no está firmada, por lo que es posible que tengas que permitir explícitamente que tu mac la ejecute en System Preferences -> Security & Privacy -> General.

Linux

  1. Ve a la página de lanzamientos.
  2. Descarga el último archivo *.AppImage.
  3. Ejecuta el archivo *.AppImage (puede que necesites chmod +x *.AppImage).

Windows

  1. Ve a la página de lanzamientos.
  2. Descarga el último archivo *.exe.
  3. Instala la aplicación.

Crear un tema personalizado

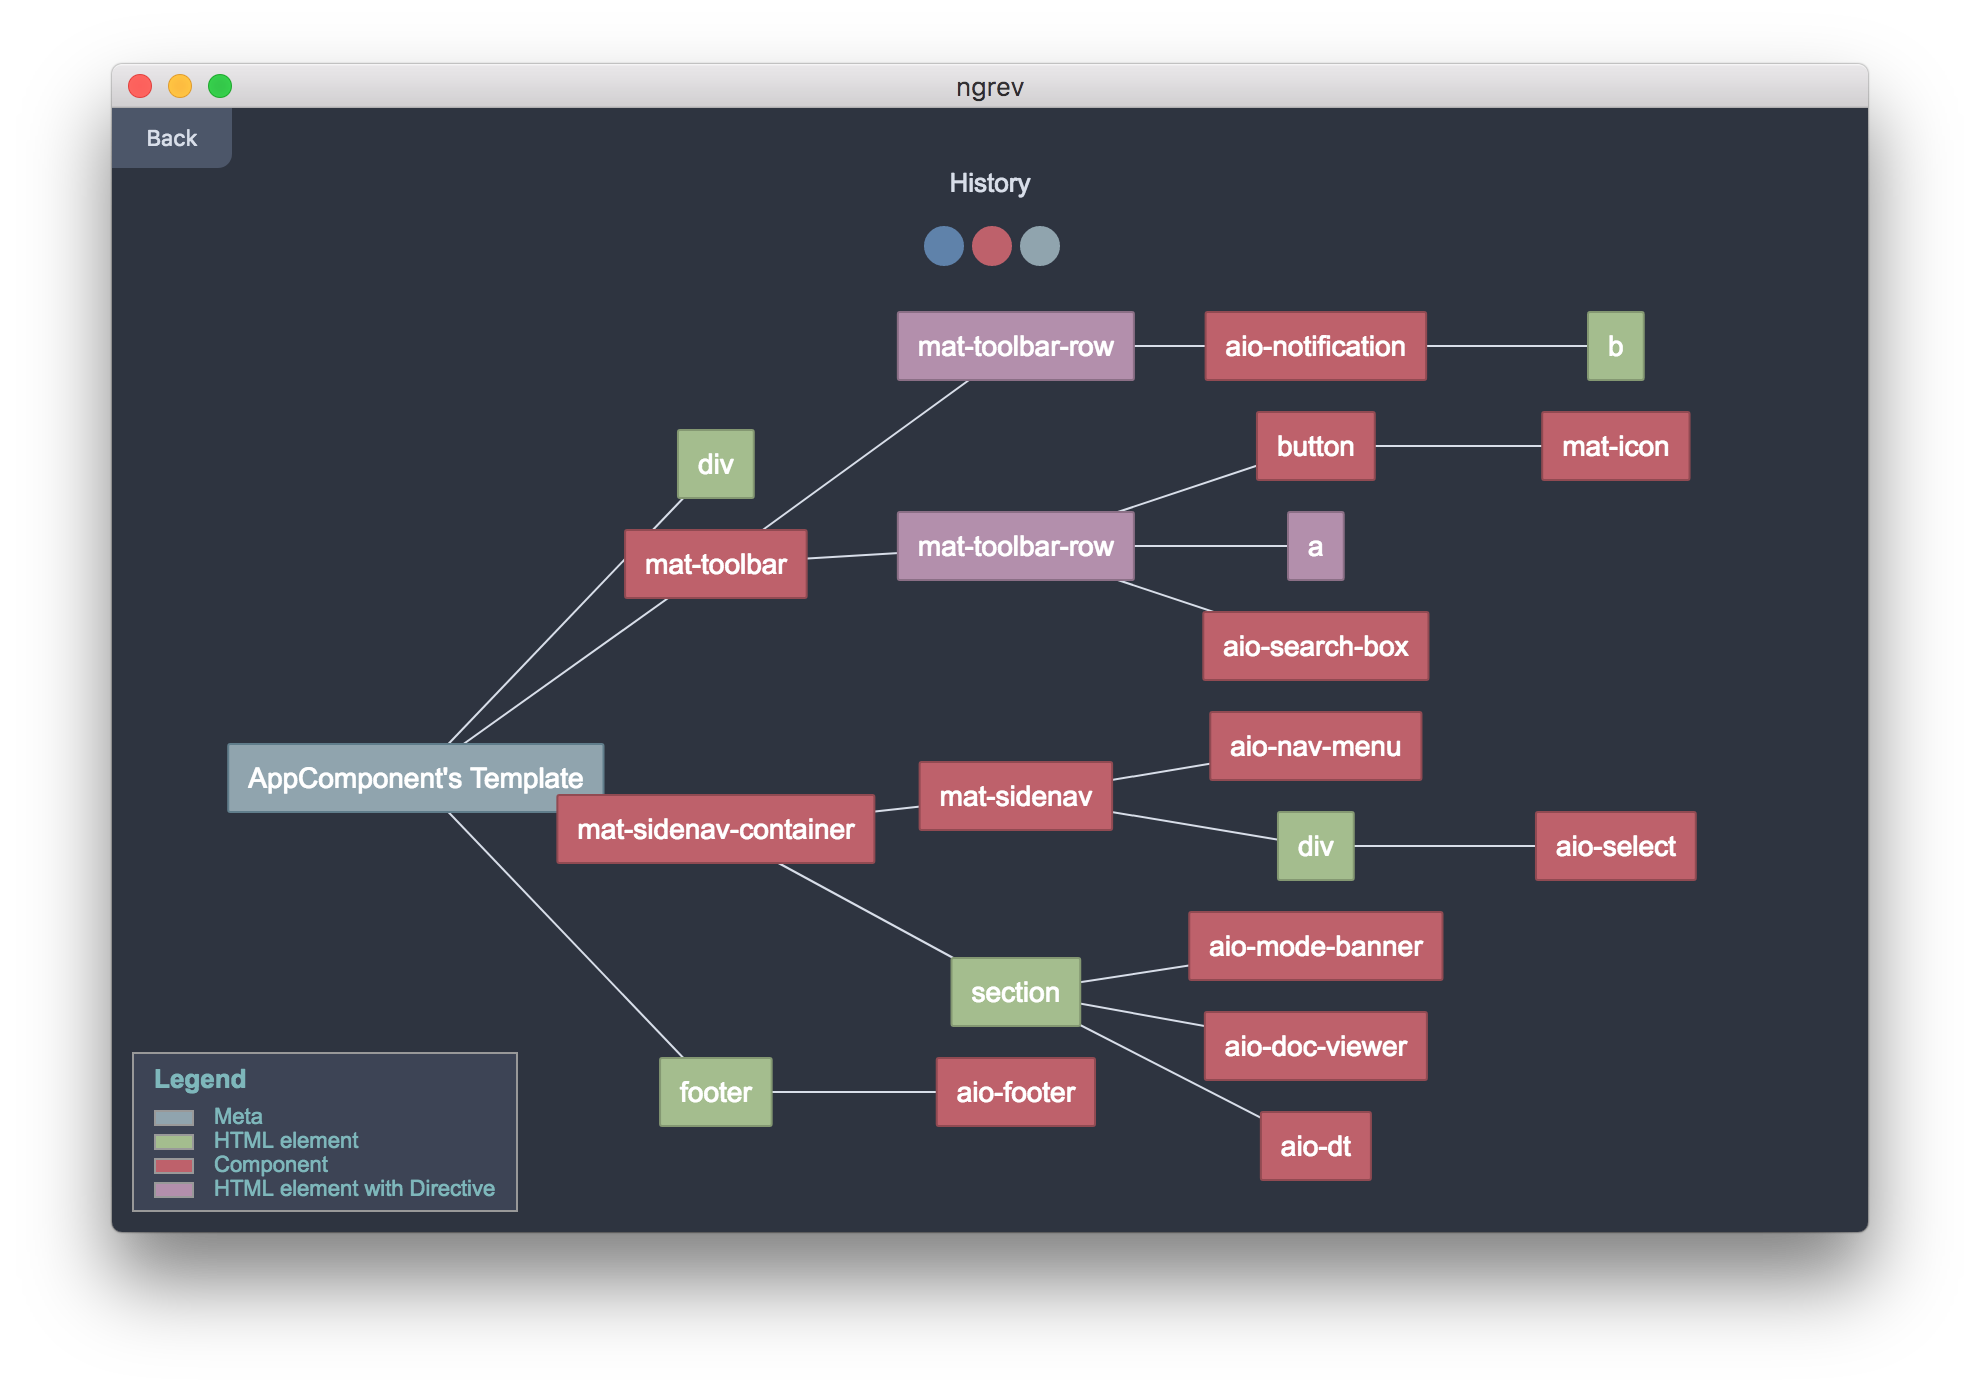
Puedes añadir tu propio tema creando un archivo [theme-name].theme.json en Electron [userData]/themes. Para un tema de ejemplo, consulta Dark.

Requisitos de la aplicación

Tu aplicación debe ser compatible con el compilador Angular Ivy. ngrev no ha sido probado con versiones anteriores a la v11. Para mantenerte actualizado, consulta la guía de actualización en angular.io.

Uso con Angular CLI

  1. Abre el directorio de la aplicación Angular.
  2. Asegúrate de que las dependencias estén instaladas.
  3. Abre ngrev.
  4. Haz clic en Select Project y selecciona [YOUR_CLI_APP]/src/tsconfig.app.json.

Demo

Demo aquí.

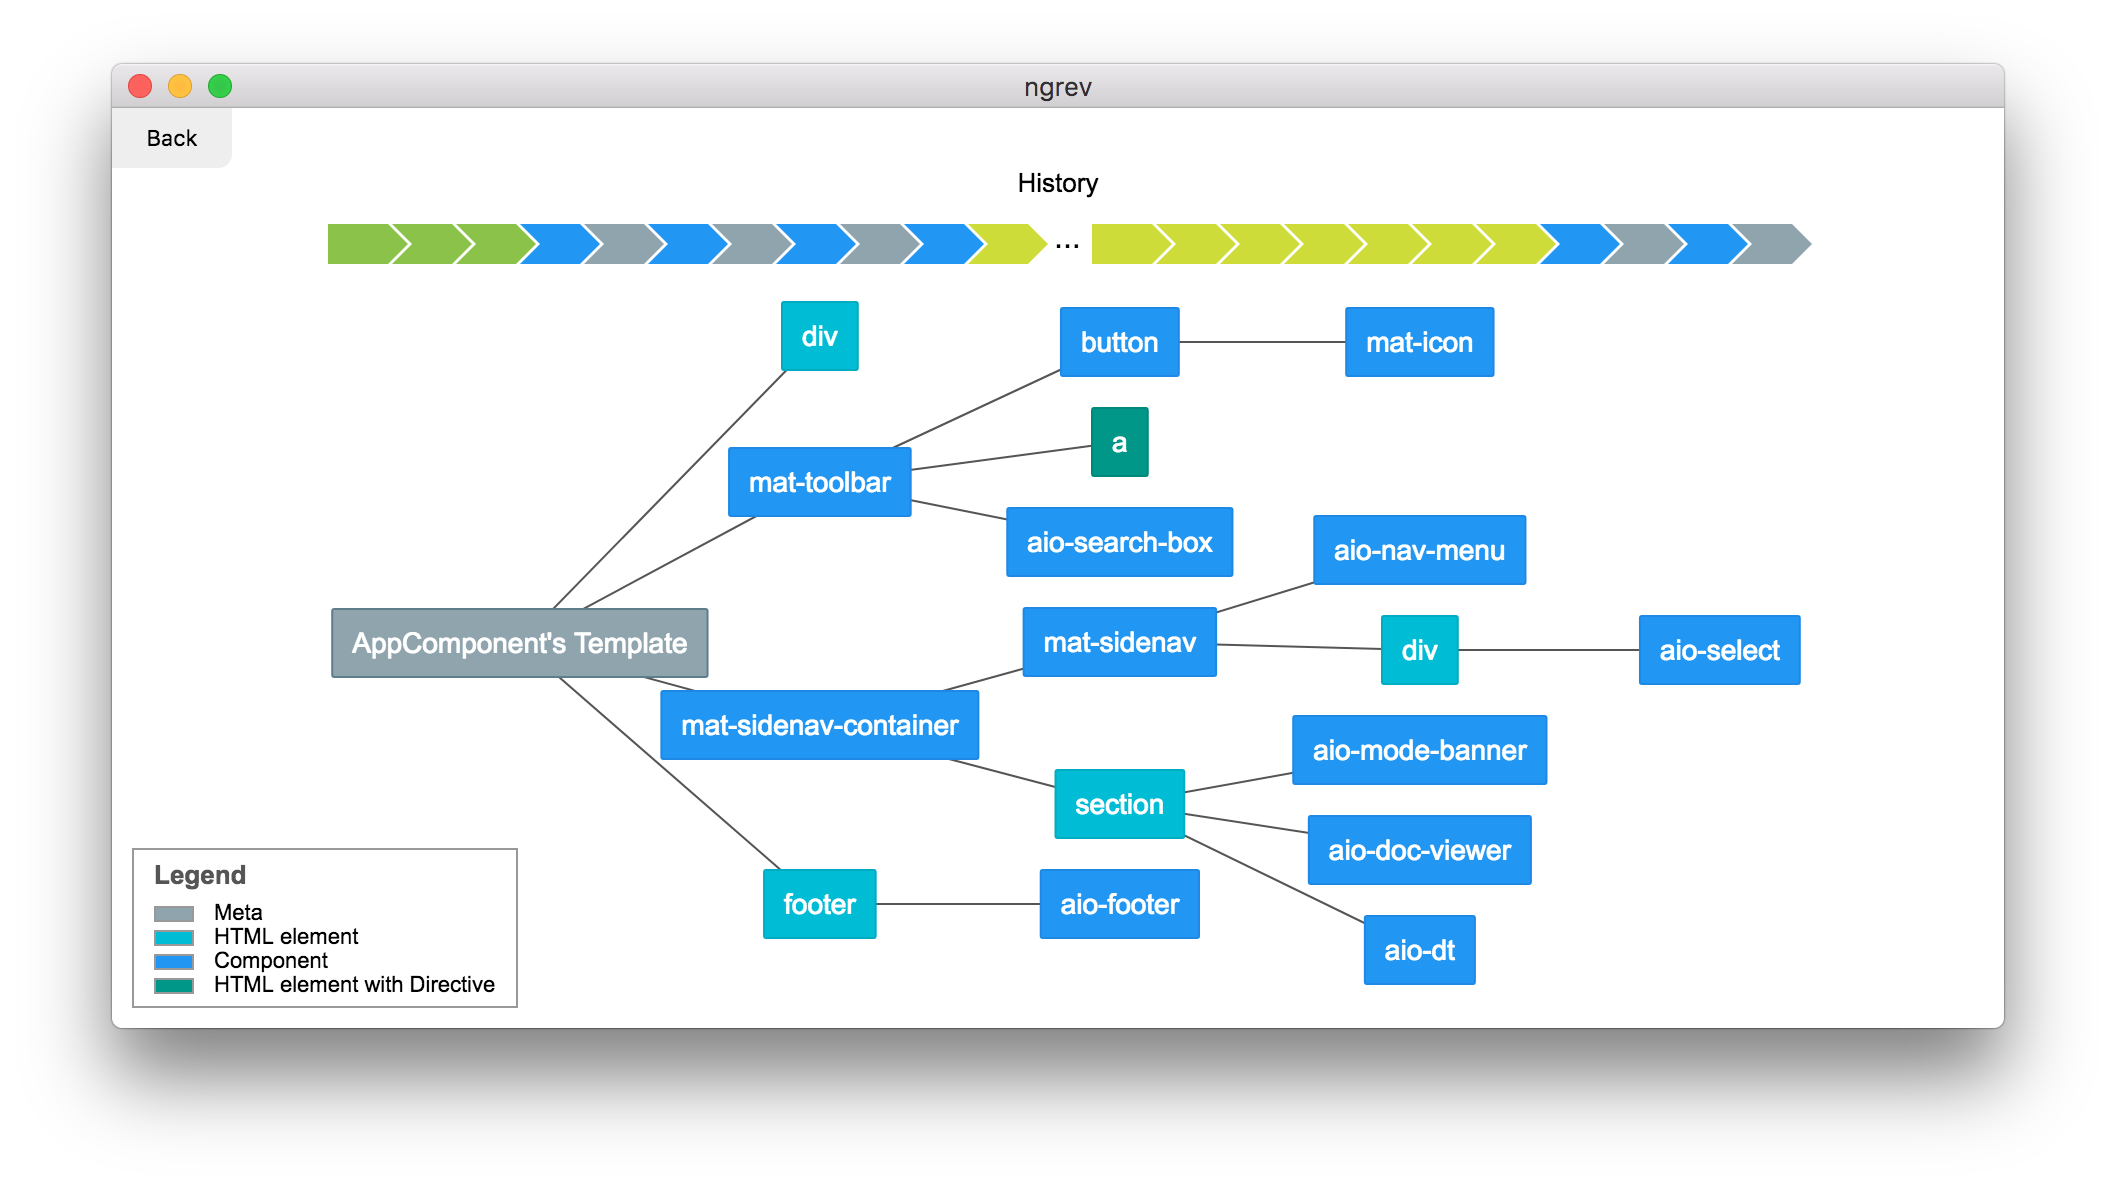
Plantilla de componente

Temas

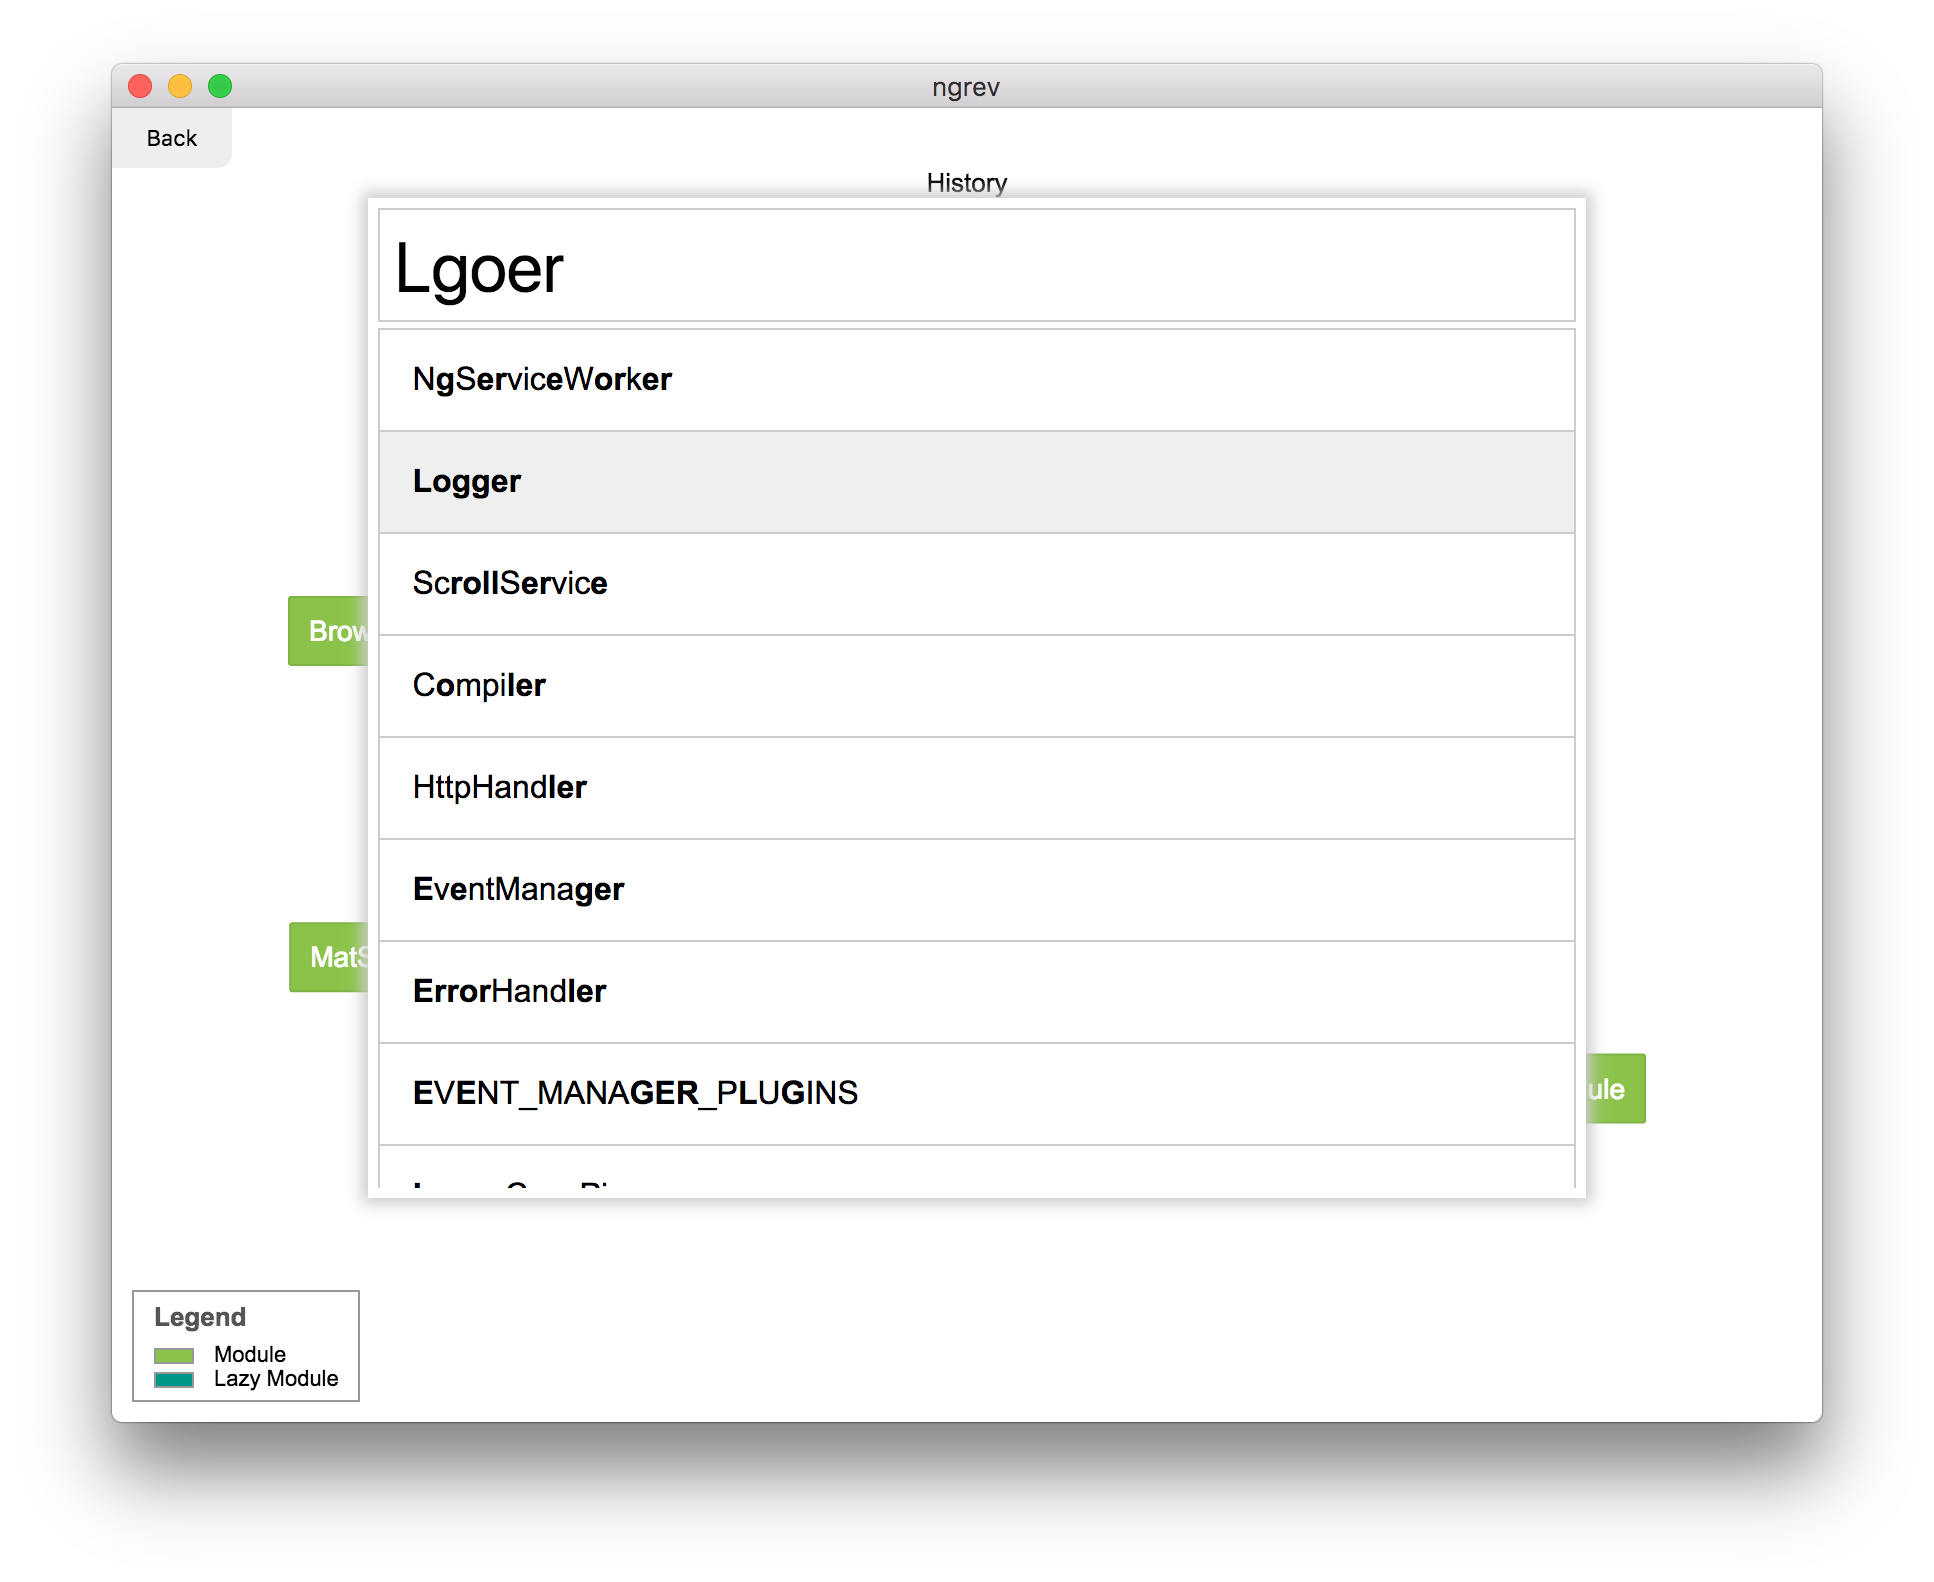
Comando + P

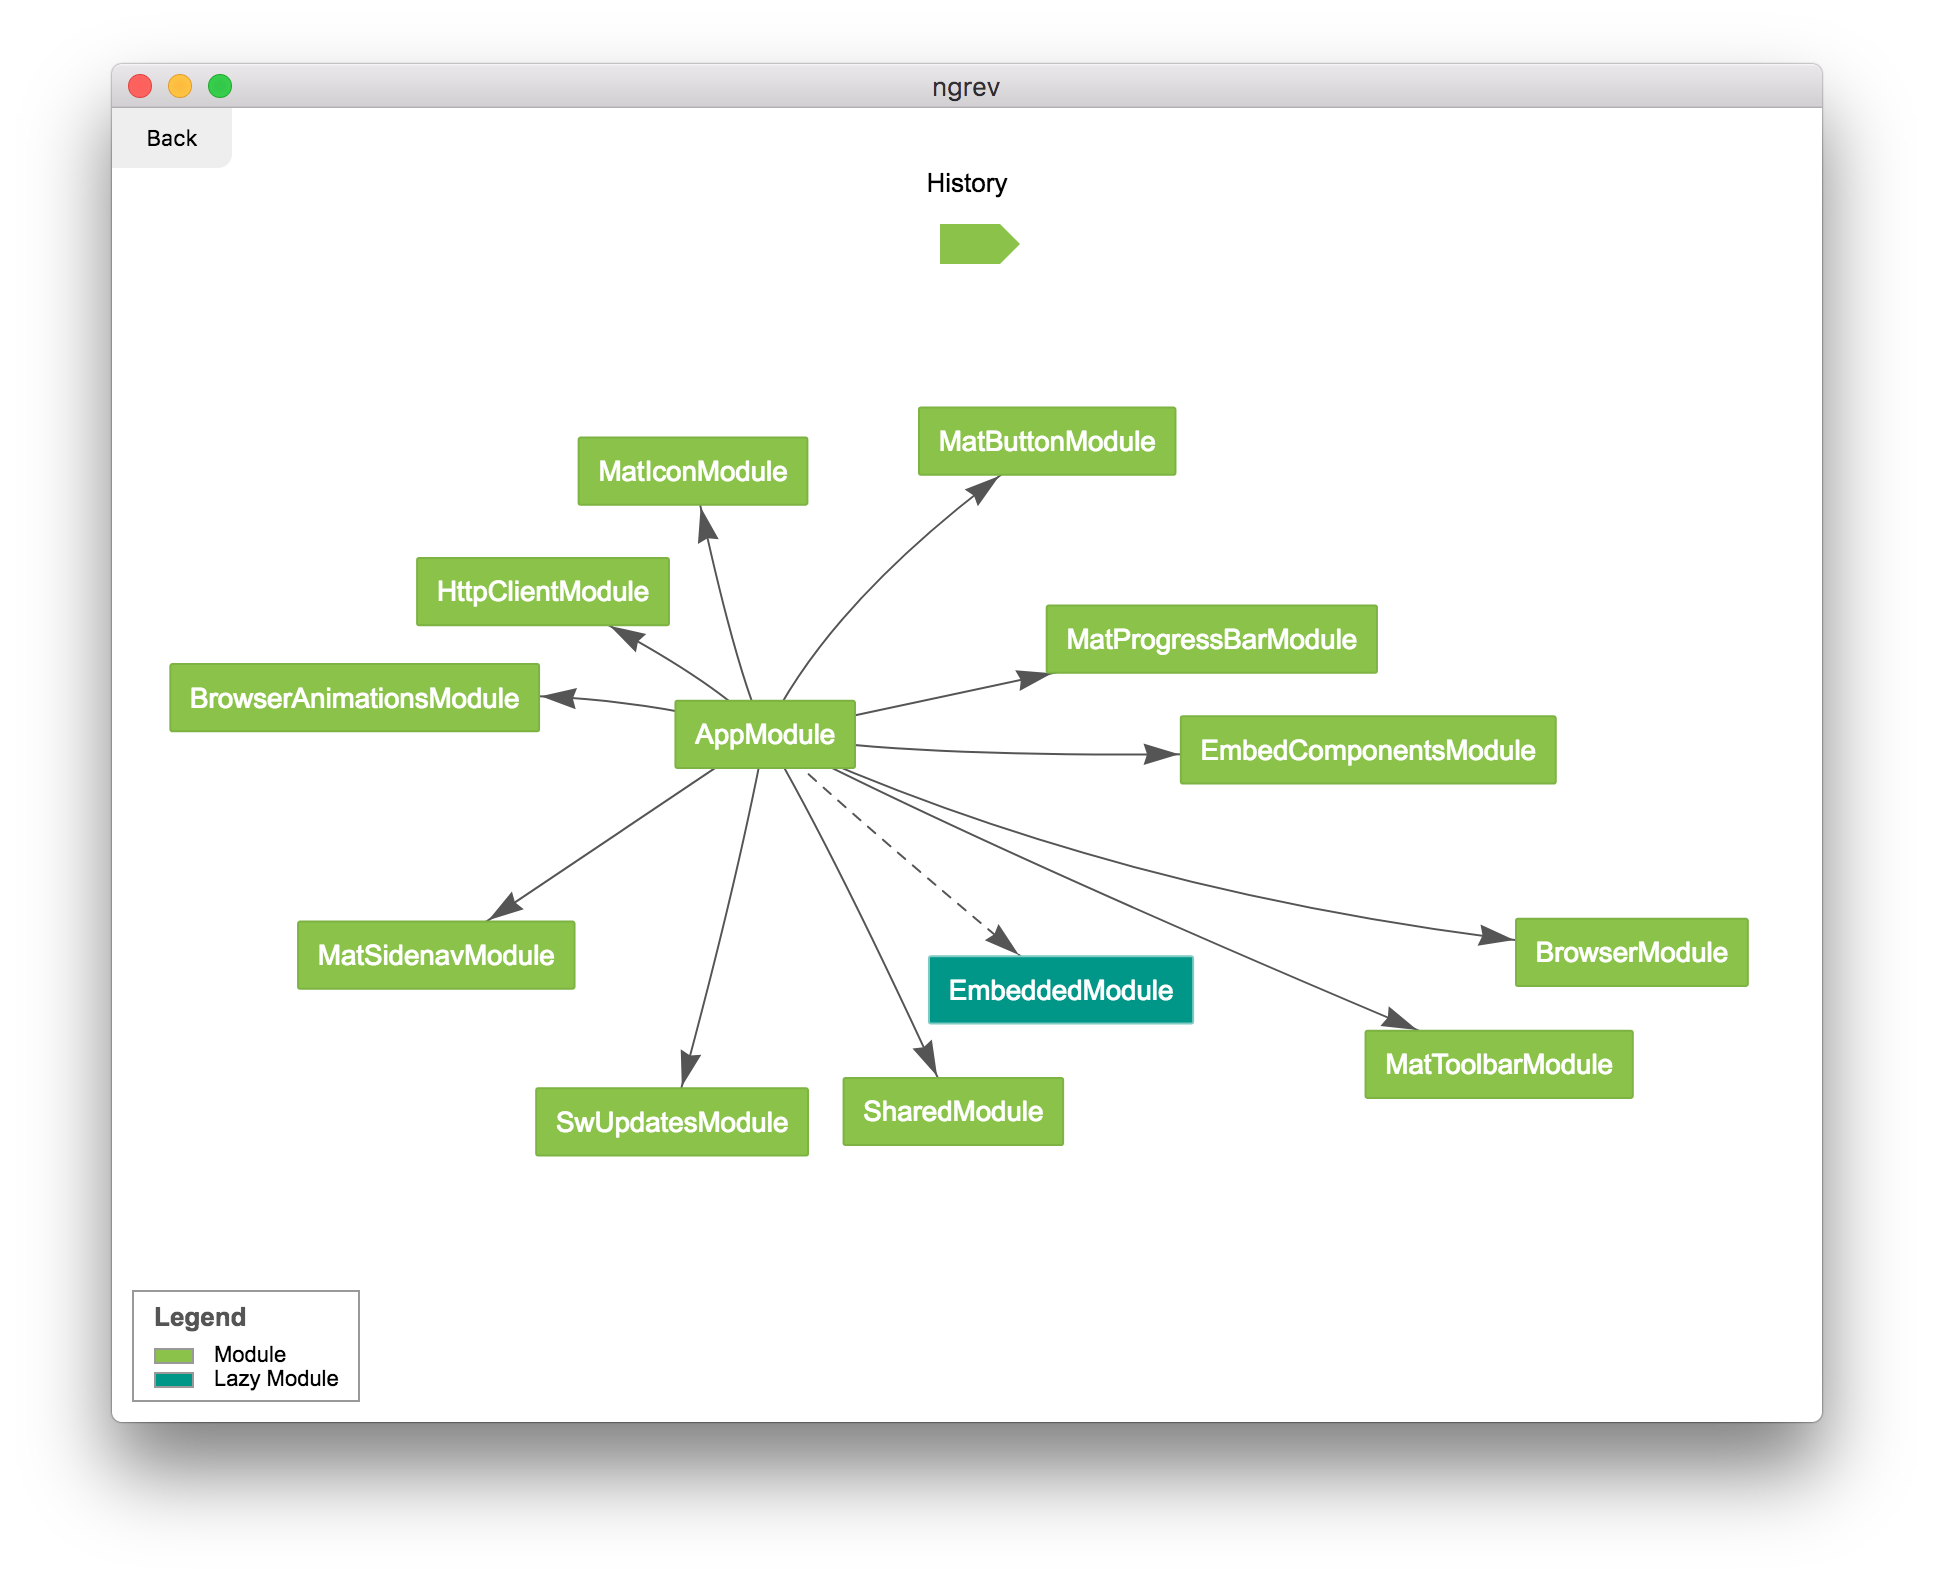
Dependencias de módulos

Lanzamiento

Para lanzar:

  1. Actualiza la versión en package.json.
  2. git commit -am vX.Y.Z && git tag vX.Y.Z
  3. git push && git push --tags

Contribuyentes

mgechevvik-13
mgechevvik-13

Licencia

MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →