 OpenClaw Machines
Ejecuta tantos agentes OpenClaw aislados como necesites, en el hardware que posees.


OpenClaw Machines es una plataforma de código abierto para ejecutar OpenClaw en sandboxes de IA seguros en tu propia infraestructura. Un plano de control orquesta tus hosts, y cada agente se ejecuta en su propia microVM Firecracker en ellos — aislado por hardware, seguro para código no confiable y generado por agentes. Un plano de datos de Cloudflare es la puerta de entrada: cada máquina tiene su propio subdominio detrás de autenticación perimetral, alcanzado a través de un túnel que termina dentro de la VM — ningún puerto del host está expuesto para el tráfico de usuario a VM. El plano de control actual aún necesita acceso privado o restringido por firewall a la API de control autenticada de cada agente en el puerto 9090. Véalo funcionando en openclawmachines.com.
El núcleo público bajo Apache-2.0 incluye todas las piezas de esa pila:
- un plano de control mínimo — API en Go, cuentas, máquinas y hosts respaldados por Postgres; ubicación, ciclo de vida de la máquina, registro de hosts, copias de seguridad y flujos de trabajo duraderos;
- el agente host (
ocm-agent) — inicia, supervisa y recolecta microVMs Firecracker en tus máquinas Linux registradas, gestionando redes bridge/TAP y preparación de rootfs;
- un proxy LLM por host (LiteLLM) — un solo lugar para claves de modelos y soporte BYO-key, con seguimiento de uso por máquina en todos los proveedores (o tus propios modelos servidos localmente);
- el runtime de OpenClaw — los componentes dentro de la VM: proxy de autenticación, gateway de chat web, terminal en vivo y el flujo de preparación/actualización del runtime basado en artefactos;
- el runtime de navegador — VMs de navegador Chromium emparejadas con enrutamiento CDP y una vista en vivo observable;
- integraciones de espacio de trabajo / MCP nativo — herramientas de GitHub, Google Workspace, OpenAPI, GraphQL y MCP remoto conectadas una vez por espacio de trabajo y expuestas a las máquinas a través de la fachada MCP de OCM;
- y las tuberías de construcción que lo ensamblan todo — el comando de construcción de cada componente, el diseño del bucket de artefactos GCS, los scripts de aprovisionamiento de hosts y los carriles de lanzamiento.
La CLI ocm reside en el repositorio separado mathaix/ocm-cli bajo Apache-2.0.
Enlace al video
Haz clic en la captura de pantalla para ver la demostración de 43 segundos en YouTube. Esta es una imagen enlazada, no un reproductor incrustado.
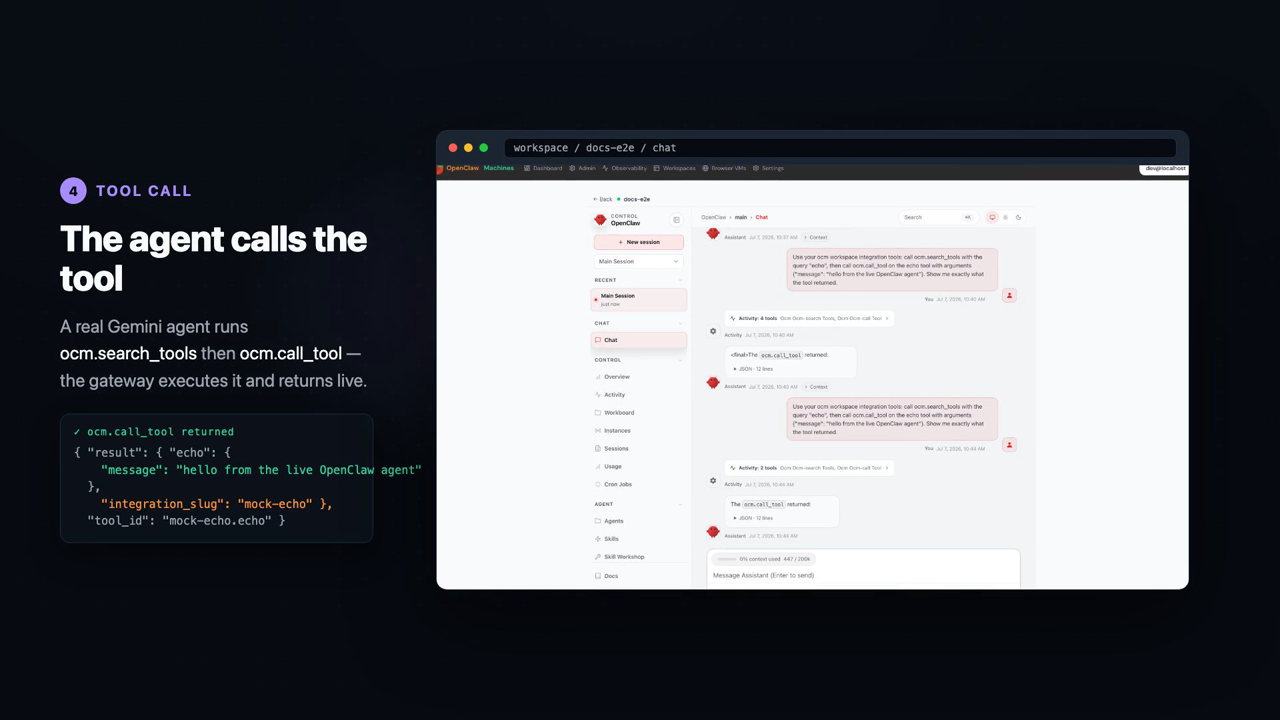
La demostración cubre la incorporación del host, el arranque del agente, la terminal de la VM Firecracker en ejecución, las integraciones MCP del espacio de trabajo y una llamada a herramienta de agente de principio a fin.
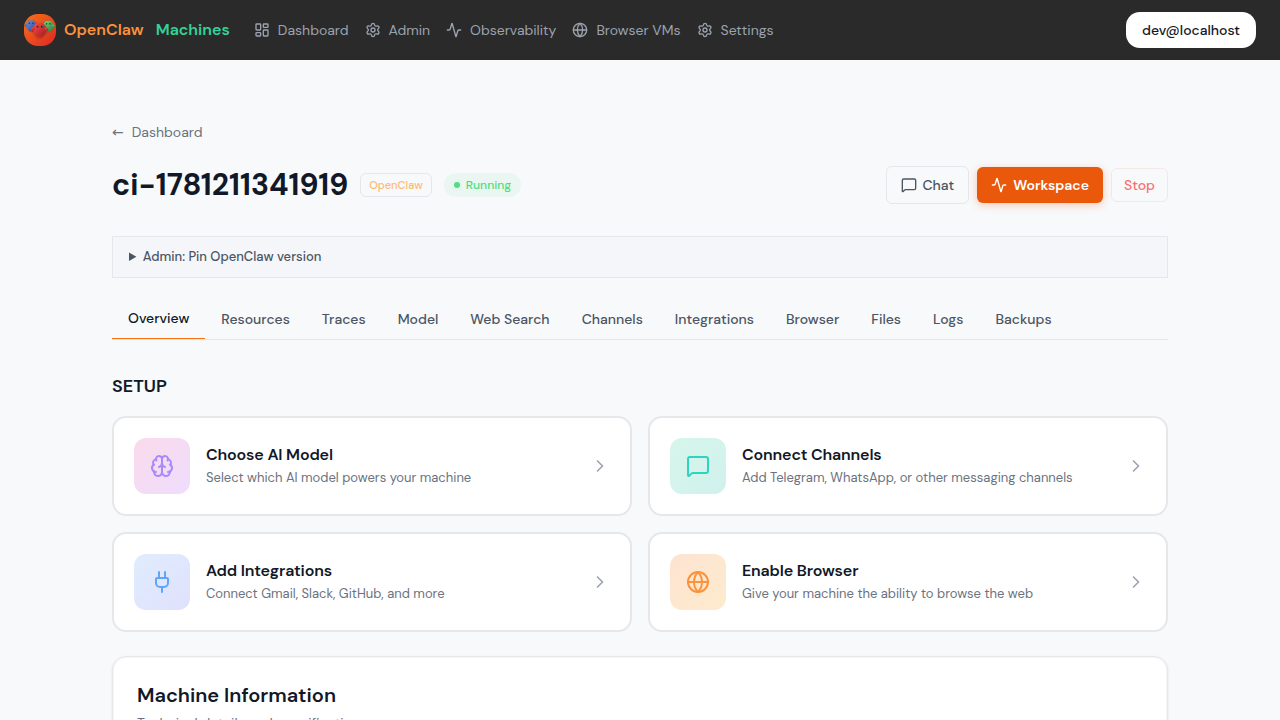
Por qué OpenClaw Machines
- Seguridad. Aislamiento real, no contenedores: una microVM Firecracker por agente, con su propio kernel invitado detrás de un límite de hardware KVM — y autenticación aplicada en el borde y nuevamente dentro de cada VM.
- Costo. Un costo fijo de servidor: alquila una sola máquina bare-metal y ejecuta tantos agentes aislados por hardware como quepan — consulta cómo se comparan las opciones. La misma arquitectura también reduce el gasto en tokens: dirige los agentes a modelos de código abierto que se ejecutan en tu propio hardware GPU en lugar de pagar APIs por token.
- Soberanía. Tu hardware, tus datos, tus claves. Ejecuta el plano de control y los workers en máquinas que posees y dirige el tráfico de modelos a través del proxy LLM por host a cualquier proveedor — o a modelos servidos en tus propias GPUs.
- Código abierto. Núcleo público Apache-2.0 y CLI
ocm acompañante, con licencia permisiva para adopción, integración y contribución.
- Empresarial. Cuentas multiusuario y equipos, gestión de hosts con puerta de administración, secretos cifrados por máquina y políticas de capacidad/ubicación en tu flota.
- Ecosistema. VMs de navegador para automatización web, terminal en vivo y chat web, enrutamiento por VM, integraciones MCP nativas con ámbito de espacio de trabajo, copias de seguridad/instantáneas, memoria del agente y observabilidad con trazado OpenTelemetry/Opik y seguimiento de uso por máquina.
Cómo se comparan las opciones
Si ejecutas OpenClaw hoy, tienes algunas opciones:
- Hardware local — ejecútalo en tu propio portátil o escritorio.
- Un VPS (ej. Hostinger, DigitalOcean) — alquila un servidor virtual y ejecútalo allí.
- Un servicio gestionado (ej. KiloClaw) — inicia una instancia de OpenClaw alojada y paga por instancia.
OpenClaw Machines es la cuarta opción: alquila un servidor bare-metal (OVHcloud, Hetzner, …), apunta OpenClaw Machines hacia él e inicia tantas instancias de OpenClaw aisladas por hardware como quepan en la máquina. Un agente o cincuenta — el costo sigue siendo un solo servidor fijo.
 mathaix/openclawmachines

