OneAlert AI Security OS
Ciberdefensa autónoma de código abierto para redes industriales
Agentes de IA que detectan, investigan, buscan y responden a amenazas en tu infraestructura OT/ICS — con puertas de aprobación humana y registros de auditoría completos.
Demo Setup ·
Características ·
Inicio Rápido ·
Arquitectura


Pruébalo Ahora
Demo en vivo: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
Precargada con una planta de tratamiento de agua realista: 11 activos OT/IT, un escenario de ataque multi-etapa (compromiso VPN → movimiento lateral → intento de acceso a PLC), caso de investigación generado por IA con mapeo MITRE ATT&CK, y más de 15 eventos de seguridad.
Velo en Acción

Panel de postura de seguridad con KPIs, desglose por severidad y mapa de calor de riesgo

Caso de investigación generado por IA con mapeo MITRE ATT&CK y línea de tiempo del ataque
|

Mapa de calor de cobertura MITRE ATT&CK con búsqueda de técnicas
|
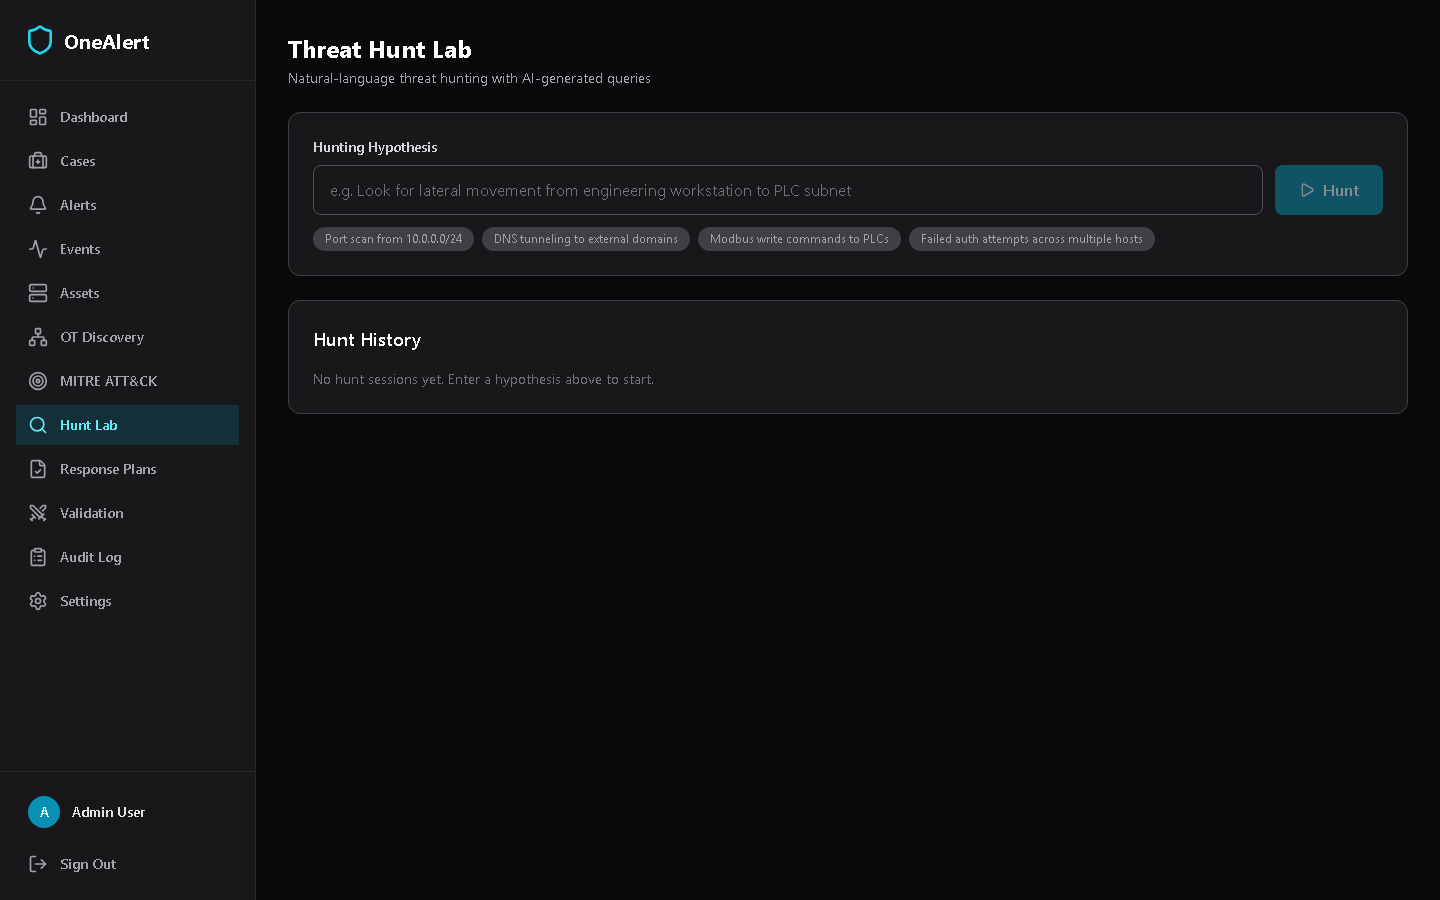
Búsqueda de amenazas en lenguaje natural con consultas generadas por IA
|

Eventos de seguridad Suricata/Zeek con filtrado por severidad
|

Alertas de vulnerabilidad CVE con remediación por IA
|

Inventario de activos OT/IT con clasificación del modelo Purdue
|
Por Qué Existe Esto
Las herramientas de SOC empresarial cuestan $300K-$800K/año. Los fabricantes PyME con PLCs, sistemas SCADA y redes OT no pueden pagarlas — pero son cada vez más atacados. OneAlert les brinda un equipo azul de IA que:
- Ingiere telemetría de red Suricata/Zeek
- Detecta anomalías con agentes de IA (no solo reglas estáticas)
- Correlaciona alertas en casos de investigación con mapeo MITRE ATT&CK
- Genera planes de respuesta con puertas de aprobación humana
- Busca amenazas usando lenguaje natural
- Aplica restricciones de seguridad OT (sin acciones autónomas sobre PLCs)
Características
Pipeline de Agentes de IA
Seis agentes especializados trabajando en equipo:
| Agente | Qué Hace |
|---|
| Agente de Detección | Analiza estadísticas de eventos para escaneos de puertos, anomalías en protocolos OT, patrones C2 |
| Agente de Triaje | Correlaciona alertas + eventos en casos de investigación con mapeo MITRE ATT&CK |
| Agente de Búsqueda | Toma hipótesis en lenguaje natural, genera consultas SQL, produce reglas Sigma |
| Agente de Respuesta | Genera planes de respuesta con acciones de contención ordenadas |
| Agente Púrpura | Simula técnicas ATT&CK para validar la cobertura de detección |
| Agente de Cumplimiento | Mapea datos de la plataforma a controles IEC 62443 y NIST CSF |
Autonomía Gobernada
- 5 niveles de autonomía (L0 solo lectura a L4 modo crisis)
- Restricción de seguridad OT: los activos del Nivel Purdue 0-3 siempre requieren aprobación humana para contención
- Registro completo del agente: cada decisión de IA registrada con modelo, tokens, razonamiento
- Motor de políticas: reglas de aprobación de acciones por zona, tipo de activo y nivel de autonomía
- Flujo de trabajo de aprobación: aprobar/rechazar planes de respuesta a través de la API REST antes de la ejecución
- Ejecutor de acciones: 12 tipos de acciones (notificar, bloquear IP, aislar host, poner en cuarentena VLAN, etc.)
Redacción de PII y Secretos
- 8 tipos de patrones: correos electrónicos, SSNs, tarjetas de crédito, API keys, tokens Bearer, contraseñas, claves privadas, JWTs
- Integrado en la ingesta de eventos: los secretos se eliminan antes del almacenamiento y el procesamiento por LLM
- Conserva observables de red: IPs, puertos, dominios, nombres de host se mantienen para análisis de seguridad
Validación de Equipo Púrpura
- Pruebas ATT&CK simuladas: 8 categorías de técnicas con biblioteca de pruebas atómicas
- Modos: prueba en seco/laboratorio/producción — el modo producción requiere aprobación humana explícita
- Métricas de cobertura de detección: tasas de detección por técnica y análisis de brechas
- Seguimiento de resultados de control: qué reglas de detección se activaron, cuáles fallaron
Búsqueda Semántica y Radio de Explosión
- Búsqueda de casos en lenguaje natural: ranking TF-IDF sin dependencias externas
- Recuperación de incidentes similares: coincidencia por similitud de coseno con resaltado de técnicas MITRE compartidas
- Grafo de radio de explosión: visualización de relaciones de entidades (activos, IPs, técnicas MITRE por caso)
Ingesta de Eventos de Seguridad
- Parser Suricata EVE JSON (alertas, DNS, HTTP, TLS, flujos)
- Parser Zeek log (conn, dns, http, ssl, files, notice)
- Receptor webhook para ingesta en tiempo real de Filebeat/Fluentd
- Carga de archivos para análisis offline
Integración MITRE ATT&CK
- Matriz Enterprise + ICS (16 tácticas, 30+ técnicas)
- Mapeo automático desde firmas Suricata a técnicas
- Mapa de calor de cobertura de detección por táctica
- Navegador de técnicas con búsqueda
Laboratorio de Búsqueda de Amenazas
- Entrada en lenguaje natural: "Buscar movimiento lateral desde estación de trabajo de ingeniería a subred de PLC"
- La IA genera consultas SQL contra tus datos de eventos
- Reglas Sigma generadas automáticamente a partir de hallazgos confirmados
- Validación de seguridad de consultas de solo lectura (bloquea INSERT/UPDATE/DELETE)

 mangod12/onealert







