 macawad/whatsapp-valleyrat-analysis
Cargador inicial de Winos 4.0 / ValleyRAT distribuido por WhatsApp: carga lateral de DLL, desactivación de Defender mediante BYOVD (CVE-2026-36425), protocolo C2 propio sobre TCP 443 e infraestructura C2 no documentada anteriormente.

Autor: Mac Awad, estudiante de Ciberseguridad (Certificate IV, TAFE Queensland) · LinkedIn Fecha: 30 de oct. al 1 de nov. de 2026 (horas en AEST, UTC+10) Estado: Reportado al ACSC de ASD (ReportCyber), ThreatFox y al registrador del dominio
Un ZIP de "estado de pago" enviado desde una cuenta de WhatsApp secuestrada resultó ser un stager de Winos 4.0 / ValleyRAT. En un laboratorio aislado, mató a Microsoft Defender con un controlador vulnerable firmado y luego envió balizas a un dominio C2 no reportado previamente mediante un protocolo binario personalizado sobre TCP 443. El OSINT pasivo rastreó el C2 hasta un grupo de servidores Windows desechables en Hong Kong.
ardrv.sys (CVE-2026-36425) usado para matar Microsoft Defenderwwwapko[.]top → 156.234.7[.]71, TCP/443 en bruto (no TLS), saludo de 16 bytes, baliza aproximadamente cada 67 s156.234.7[.]170 un día antes, muy probablemente el mismo servidor antes de un cambio de IPflowchart TD
A[WhatsApp lure<br/>from hijacked contact] --> B[ZIP]
B --> C[VHD mounted as drive<br/>no MOTW warning]
C --> D[Signed SETTINGM.exe<br/>sideloads hidden Is.Dll]
D --> E[Stage in Users\Public\Libraries<br/>relaunch via rundll32]
E --> F[UAC bypass]
F --> G[Drop ardrv.sys<br/>kill Defender]
G --> H[Beacon to wwwapko.top<br/>TCP 443, every ~67 s]
H --> I[Next stage: Winos 4.0<br/>online module, not received]
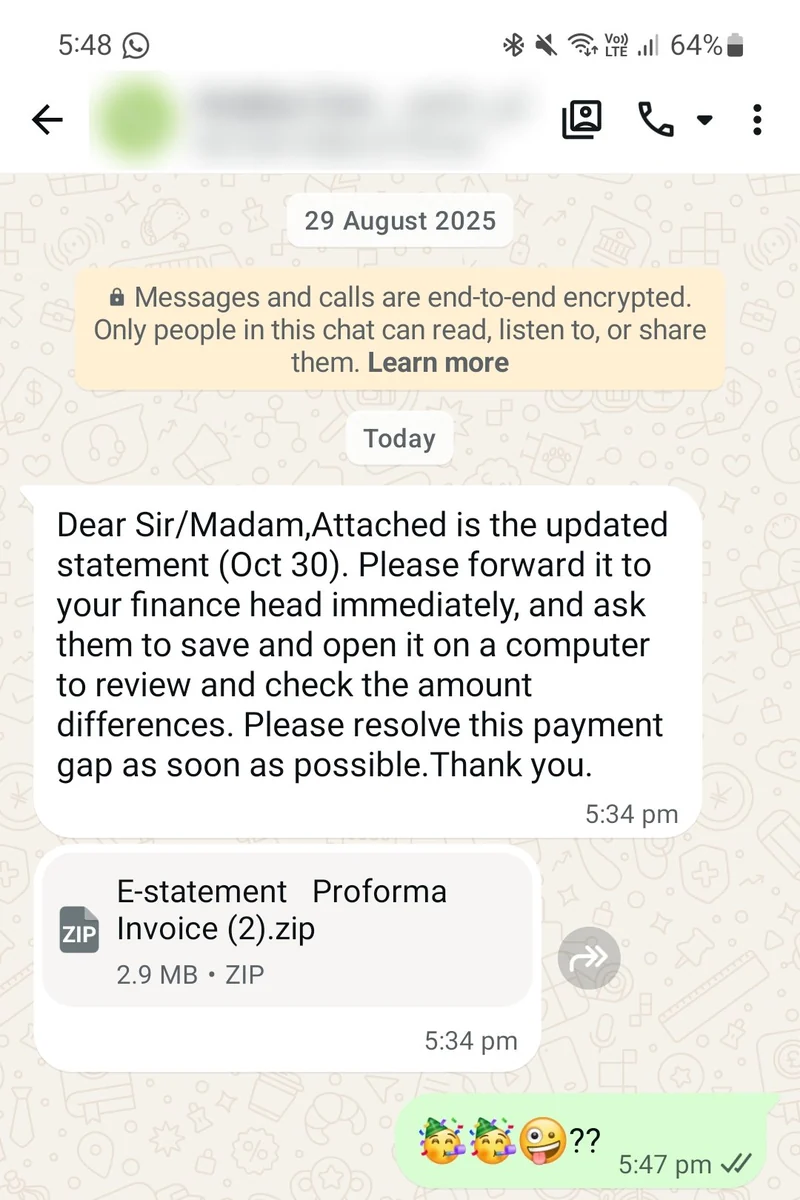
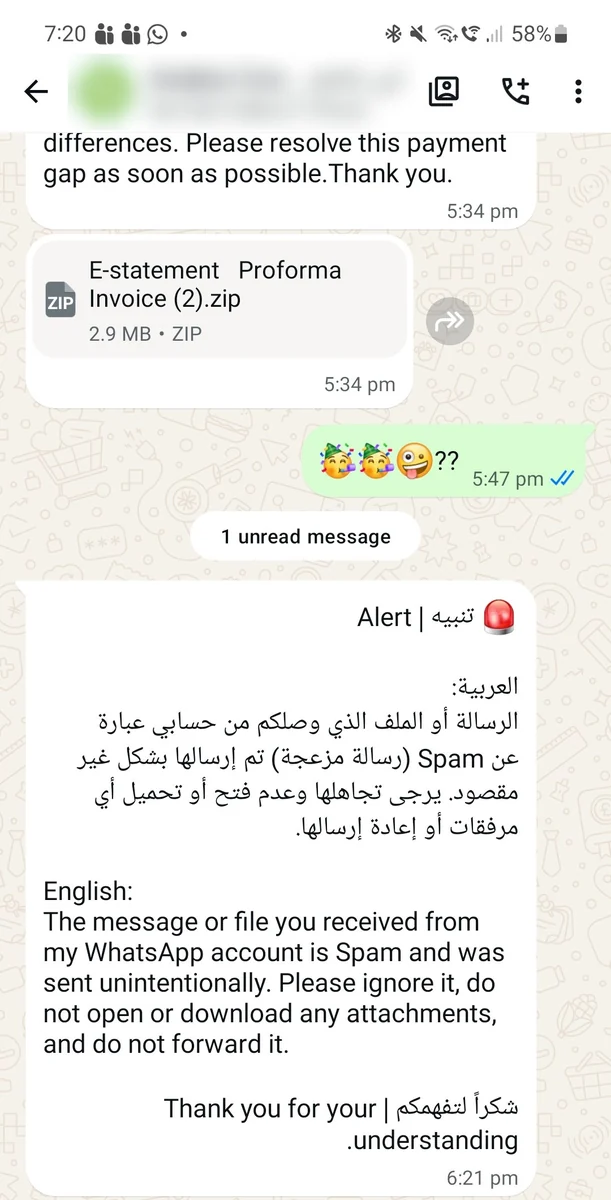
El mensaje utilizaba un guion clásico de fraude de facturas: urgencia ("resuelva esta discrepancia de pago"), autoridad ("reenvíelo a su responsable de finanzas") y direccionamiento a una plataforma ("ábralo en un ordenador", porque el payload solo se ejecuta en Windows). El propietario de la cuenta envió una advertencia de spam 47 minutos después, lo que confirma que la cuenta fue secuestrada.
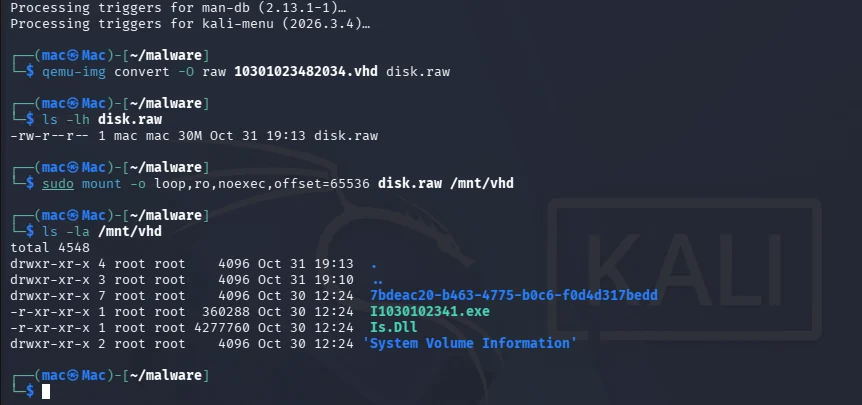
| Archivo | Tamaño | Notas |
|---|---|---|
E-statement Proforma Invoice (2).zip | 2.9 MB | Contenedor |
10301023482034.vhd | 6.3 MB | VHD dinámico, exFAT, etiqueta de volumen "Business", creado el 30 oct a las 02:24 UTC en un reloj UTC+8 |
I1030102341.exe | 360 KB | Auténtico SETTINGM.exe de Menksoft (2017), firmado válidamente; importa 3 funciones de Is.dll |
Is.Dll | 4.28 MB | Malicioso, Oculto + Sistema, compilado el 29 oct 2026 a las 17:03 UTC, nombre de exportación MSEdgeWebView.dll |
Hallazgos clave de Is.Dll:
vcruntime140_1_app utilizado para relanzarse a sí mismo mediante rundll32SETTINGSDATABASE, SYNCENGINEDATABASE, UXDATABASE) son payloads cifradoscurl -L -s -o, bitsadmin /transfer, certutil -urlcache, msiexec /qn3DC0C2FE338F567442B73E4B644B4F1ADescifrador (estático, nunca ejecuta la muestra):
import re, sys
key = b'3DC0C2FE338F567442B73E4B644B4F1A'
def rc4(k, d):
    S = list(range(256)); j = 0
    for i in range(256):
        j = (j + S[i] + k[i % len(k)]) % 256; S[i], S[j] = S[j], S[i]
    i = j = 0; out = bytearray()
    for b in d:
        i = (i + 1) % 256; j = (j + S[i]) % 256; S[i], S[j] = S[j], S[i]
        out.append(b ^ S[(S[i] + S[j]) % 256])
    return bytes(out)
data = open(sys.argv[1], 'rb').read()
for m in re.finditer(rb'(?:[0-9A-F]\x00){16,}', data):
    h = m.group().decode('utf-16le')
    if len(h) % 2: continue
    pt = rc4(key, bytes.fromhex(h))
    if sum(32 <= c < 127 for c in pt) > 0.85 * len(pt):
        print(pt.decode()[:150])
Cadenas descifradas reveladas:
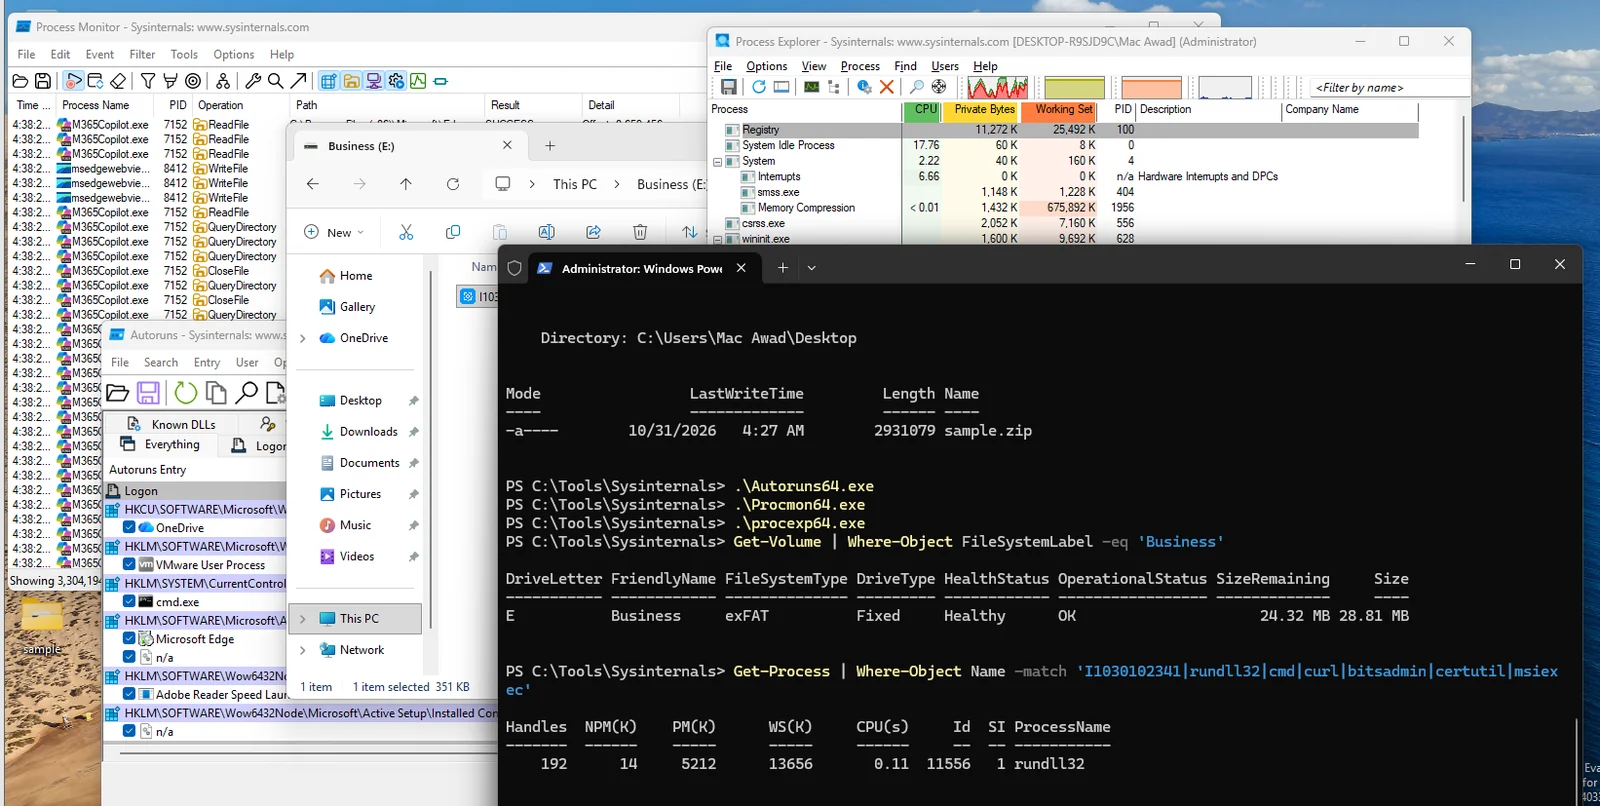
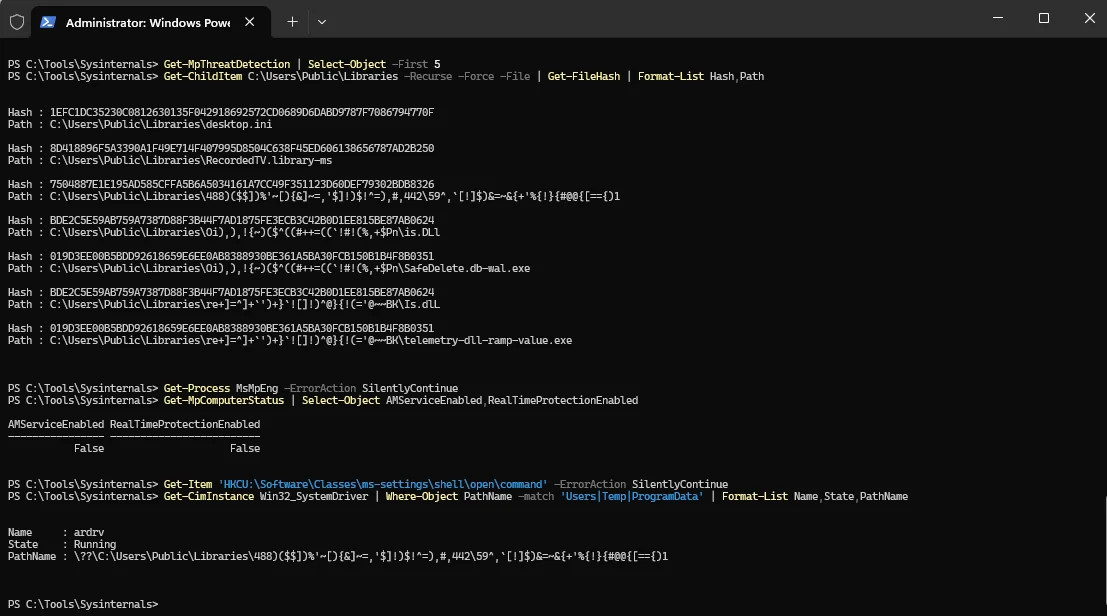
\\.\HWAudioX64, \\.\ardrv, \\.\AlinubxHKCU\Software\Classes\ms-settings\shell\open\command + ComputerDefaults.exe, y el moniker de elevación CMSTPLUA {3E5FC7F9-9A51-4367-9063-A120244FBEC7}C:\Users\Public\Libraries\<random>\<random>Configuración: VM con Windows 11 (Defender activado, Sysinternals Procmon, Process Explorer, Autoruns) y una VM con Kali como falso internet (INetSim, un pequeño script de DNS falso, tcpdump), en un segmento de LAN privado de VMware sin internet real. Instantánea limpia antes de cada ejecución.
| Hora | Observación |
|---|---|
| 21:40 | El VHD se monta como "Business"; solo el EXE es visible; no aparece ninguna ventana |
| 21:40 | El kit se copia a 3 carpetas ocultas con nombres basura en C:\Users\Public\Libraries, el EXE anfitrión se renombra con nombres de archivos de OneDrive (SafeDelete.db-wal.exe, telemetry-dll-ramp-value.exe, SyncEngineDatabase.db.exe) |
| 21:40 | Relanzamiento: rundll32.exe "...\IS.dll",vcruntime140_1_app |
| 21:40:25 | Suelta un controlador de 17.744 bytes y crea el servicio de kernel ardrv (OPSWAT, firma verificada) |
| 21:40 | Defender eliminado: MsMpEng desaparece, la protección en tiempo real se desactiva, no se registra ninguna detección |
| 21:40:39 | Primera consulta DNS para wwwapko[.]top; 1.080 consultas en menos de una hora |
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.

