Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/m3n0sd0n4ld/goofuzz
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEnumeración de DNS y SubdominiosRecopilación de InformaciónFuzzingEnumeración de Subdominios
GitHubm3n0sd0n4ld/goofuzz

GooFuzz

Herramienta de fuzzing basada en Bash que aprovecha Google Dorking para la enumeración sigilosa de directorios, archivos, subdominios y parámetros sin solicitudes directas al servidor.

Ver Repositorio
1.6k15852hace 11 mesesRevisado por Kitploit
Compartir


GooFuzz - El poder de los Google Dorks


Créditos

Autor: M3n0sD0n4ld
Twitter: @David_Uton

Descripción:

GooFuzz es un script escrito en Bash Scripting que utiliza técnicas avanzadas de búsqueda en Google para obtener información sensible en archivos o directorios sin realizar solicitudes al servidor web.

Novedades

¿Quieres conocer las nuevas características de la versión 2.0 y cómo usar la herramienta correctamente?

Consulta el siguiente artículo y aprovecha al máximo la herramienta.

Requisitos previos

  • Bash/Zsh: El motor principal donde se ejecuta el script.
  • curl: Se utiliza para realizar solicitudes HTTP a los motores de búsqueda.
  • jq: Necesario para procesar y filtrar respuestas en formato JSON.
  • sed: Herramienta estándar de procesamiento de texto en sistemas Unix.
  • Google API y crear un motor de búsqueda programable: Requerido para agregar el cxId y la apikey a un archivo. Ambos son gratuitos.

Obtén tu clave de API

  1. Ve a Google Cloud Console.
  2. Crea un nuevo proyecto (dale un nombre, como GooFuzz-Project).
  3. En la barra de búsqueda en la parte superior, escribe "Custom Search API" y haz clic en el botón Habilitar.
  4. Una vez habilitado, ve a la pestaña "Credenciales" en el menú de la izquierda.
  5. Haz clic en "Crear credenciales" -> "Clave de API".
  6. ¡Guárdala segura! Esa es tu clave de API.

2. Obtén tu CX ID (Motor de búsqueda programable)

  1. Ve al panel de Motor de búsqueda programable.
  2. Haz clic en "Agregar" para crear un nuevo motor de búsqueda.
  3. En la sección "Qué buscar", selecciona "Buscar en toda la Web" (esto es vital para que GooFuzz no esté limitado a un solo sitio web).
  4. Dale un nombre (p. ej., GooFuzz-Search) y haz clic en Crear.
  5. Ahora ve a la configuración del motor de búsqueda que acabas de crear y busca "ID del motor de búsqueda".
  6. Ese código alfanumérico es tu cxId.

Descarga e instalación:```console

git clone https://github.com/m3n0sd0n4ld/GooFuzz.git cd GooFuzz sudo apt install jq chmod +x GooFuzz ./GooFuzz -h

# Versión de Docker:```console
git clone https://github.com/m3n0sd0n4ld/GooFuzz.git
cd GooFuzz
docker build -t goofuzz .
docker run --rm -it goofuzz -h

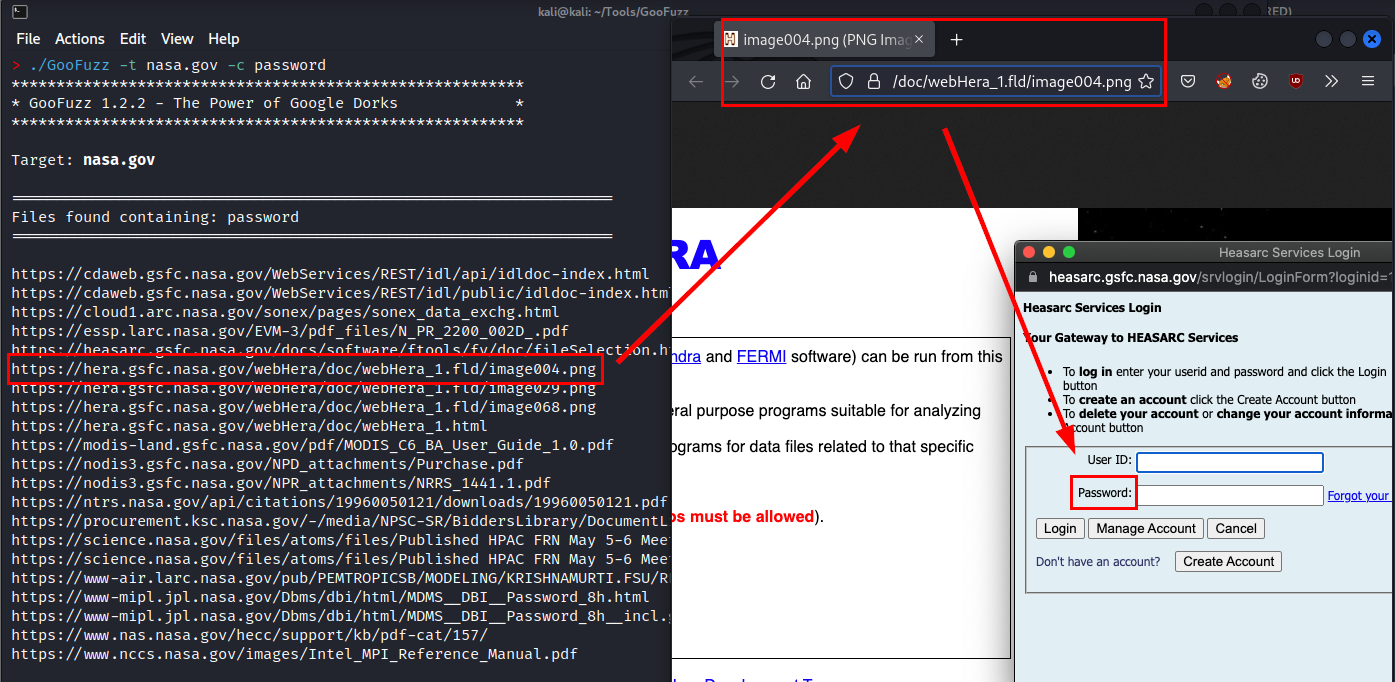
Uso:
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








