Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/logpai/deep-loglizer
Aprendizaje AutomáticoPapers e InvestigaciónAprendizaje y EducaciónDetección de AnomalíasAnálisis de RegistrosTop en Detección de Anomalías #16Top en Análisis de Registros #15Top en Aprendizaje Automático #15
GitHub
2706557hace 5 añosRevisado por Kitploit
Compartir
logpai/deep-loglizer

deep-loglizer

Un kit de herramientas de aprendizaje profundo para la detección de anomalías basada en logs.

Ver Repositorio

Deep-loglizer

Deep-loglizer es un conjunto de herramientas de análisis de registros (logs) basado en aprendizaje profundo para la detección automatizada de anomalías.

Si utilizas deep-loglizer en tu investigación para publicación, por favor cita el siguiente artículo:
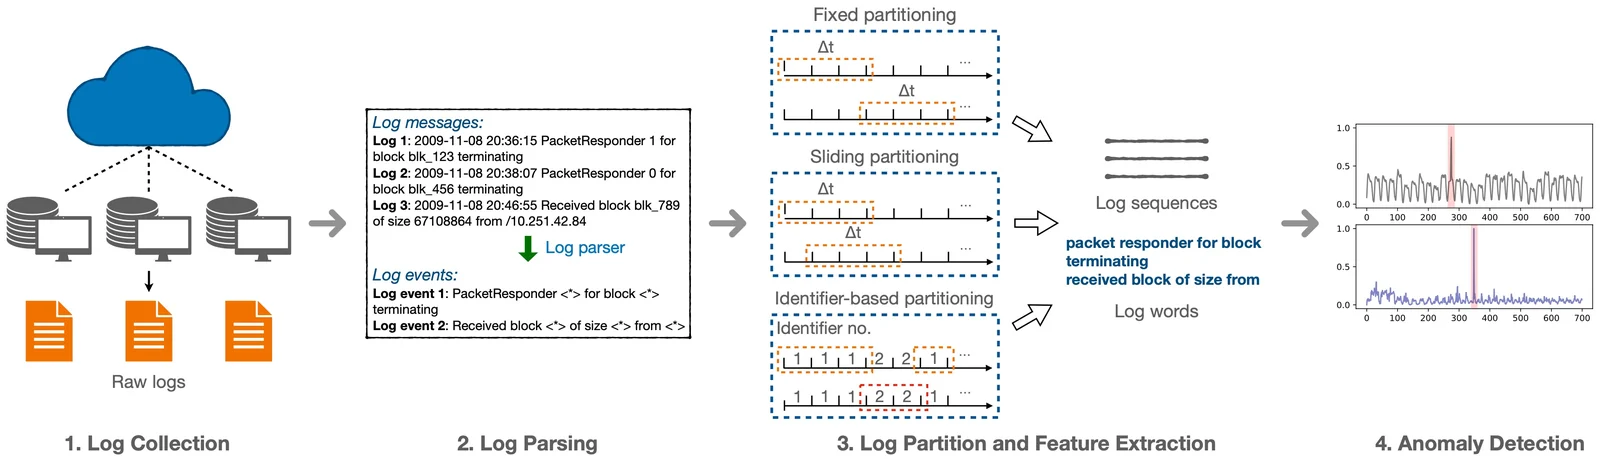
  • Zhuangbin Chen, Jinyang Liu, Wenwei Gu, Yuxin Su, y Michael R. Lyu. Experience Report: Deep Learning-based System Log Analysis for Anomaly Detection. arXiv preprint, arXiv:2107.05908 (2021).

Marco de trabajo

Detección de anomalías en registros basada en aprendizaje profundo

Modelos

ModeloReferencia del artículo
Modelos no supervisados
LSTM[CCS'17] Deeplog: Anomaly detection and diagnosis from system logs through deep learning, por Min Du, Feifei Li, Guineng Zheng y Vivek Srikumar. [University of Utah]
LSTM[IJCAI'19] LogAnomaly: unsupervised detection of sequential and quantitative anomalies in unstructured logs por Weibin Meng, Ying Liu, Yichen Zhu et al. [Tsinghua University]
Transformer[ICDM'20] Self-attentive classification-based anomaly detection in unstructured logs, por Sasho Nedelkoski, Jasmin Bogatinovski, Alexander Acker, Jorge Cardoso y Odej Kao. [TU Berlin]
Autoencoder[ICT Express'20] Unsupervised log message anomaly detection, por Amir Farzad y T Aaron Gulliver. [University of Victoria]
Modelos supervisados
BiLSTM atencional[ESEC/FSE'19] Robust log-based anomaly detection on unstable log data por Xu Zhang, Yong Xu, Qingwei Lin et al. [MSRA]
CNN[DASC'18] Detecting anomaly in big data system logs using convolutional neural network por Siyang Lu, Xiang Wei, Yandong Li y Liqiang Wang. [University of Central Florida]

Instalación

git clone https://github.com/logpai/deep-loglizer.git
cd deep-loglizer
pip install -r requirements.txt


Contribuyentes

  • Zhuangbin Chen, The Chinese University of Hong Kong
  • Jinyang Liu, The Chinese University of Hong Kong
  • Wenwei Gu, The Chinese University of Hong Kong
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







