
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-0708-scan — Escáner por lotes para la vulnerabilidad RDP CVE-2019-0708 (BlueKeep) con soporte para Windows y Linux, utilizando rdpscan y Cscan personalizado para detección masiva de rangos IP. | Kitploit
Herramientas/GitHubGitHub/lisinan988/cve-2019-0708-scan
ReconocimientoEscáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad de RedesPruebas de Penetración
GitHublisinan988/cve-2019-0708-scan

CVE-2019-0708-scan

Compartir

Escáner por lotes para la vulnerabilidad RDP CVE-2019-0708 (BlueKeep) con soporte para Windows y Linux, utilizando rdpscan y Cscan personalizado para detección masiva de rangos IP.

Ver Repositorio
26hace 4 añosAún no revisado

Herramienta de detección masiva para la vulnerabilidad remota 3389 de Microsoft CVE-2019-0708

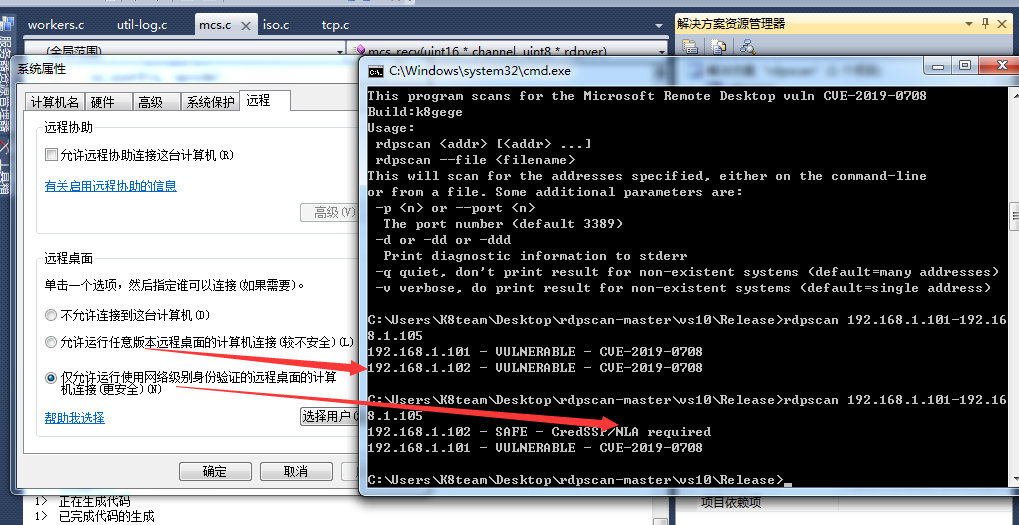
0x001 Detección en Windows

https://github.com/robertdavidgraham/rdpscan

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release 的目录

2019/06/02 02:11 <DIR> . 2019/06/02 02:11 <DIR> .. 2019/06/02 01:55 2,582,016 libcrypto-1_1.dll 2019/06/02 01:57 619,520 libssl-1_1.dll 2019/06/02 02:04 172,032 rdpscan.exe 3 个文件 3,373,568 字节 2 个目录 2,462,433,280 可用字节

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.101 - VULNERABLE - CVE-2019-0708 192.168.1.102 - VULNERABLE - CVE-2019-0708

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.102 - SAFE - CredSSP/NLA required 192.168.1.101 - VULNERABLE - CVE-2019-0708

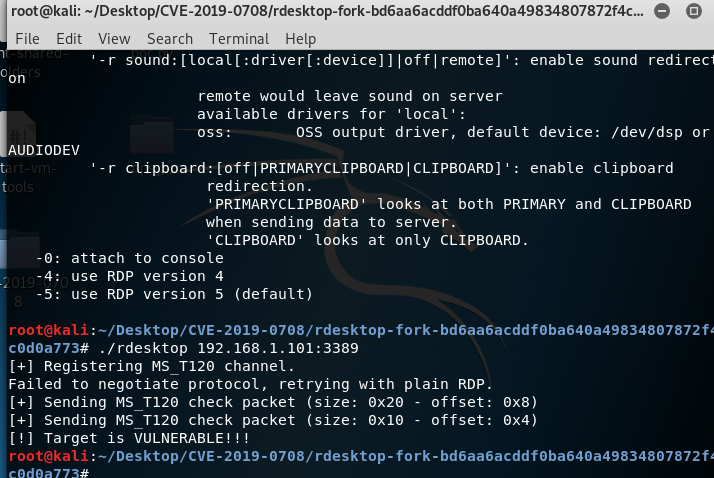
0x002 Detección en Linux

https://github.com/SugiB3o/Check-vuln-CVE-2019-0708

root@kali:~/Desktop# ./rdesktop 192.168.1.101:3389 ERROR: Failed to open keymap en-us [+] Registering MS_T120 channel. Failed to negotiate protocol, retrying with plain RDP. [+] Sending MS_T120 check packet (size: 0x20 - offset: 0x8) [+] Sending MS_T120 check packet (size: 0x10 - offset: 0x4) [!] Target is VULNERABLE!!!
 

0x003 Detección masiva con Cscan

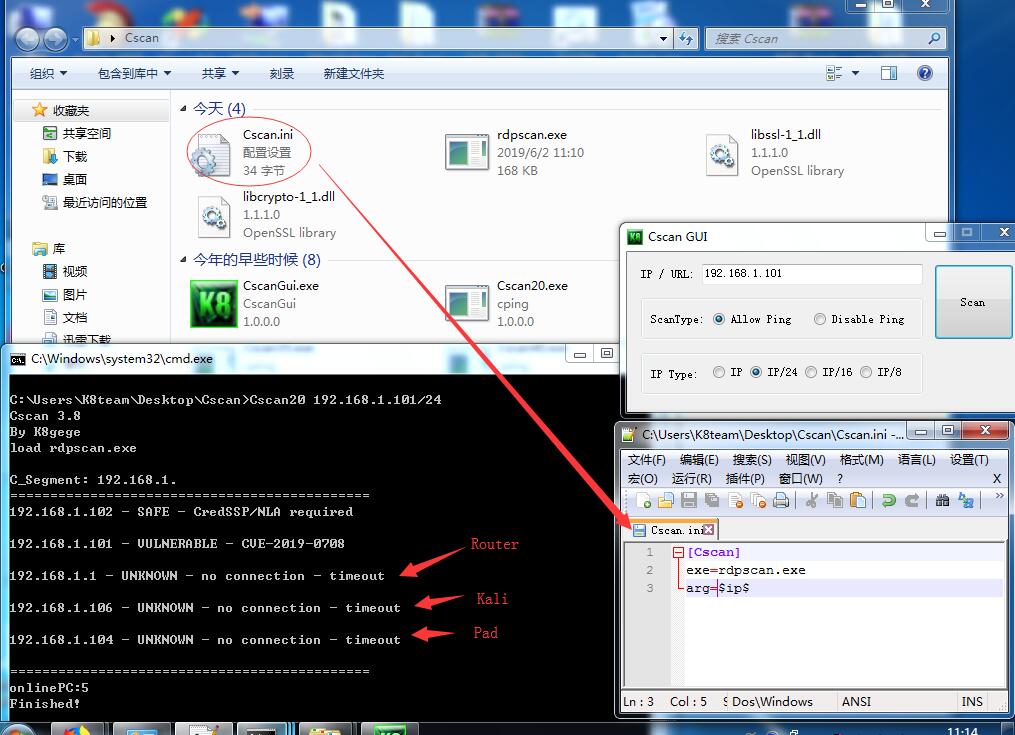
Copie rdpscan.exe y los archivos dll al directorio Cscan, cree un archivo Cscan.ini con el siguiente contenido

[Cscan]
exe=rdpscan.exe
arg=$ip$

 Escaneo masivo

Cscan.exe 192.168.1.101/24  (Escanee un solo segmento C, para múltiples segmentos C o segmentos B consulte la documentación de Cscan)

Se puede usar la GUI localmente (solo .NET 2.0, seleccione la versión de Cscan según la versión de .NET de su equipo o del equipo objetivo)
0x004 Descarga de Binarios

La compilación en Windows puede ser complicada, aquí se proporcionan los binarios precompilados

Son el exe para Win7 x86, por supuesto también se puede usar en sistemas de 64 bits

El ejecutable para Kali 2019 x64, para otras versiones compile usted mismo

POC:  https://github.com/k8gege/CVE-2019-0708

Cscan: https://www.cnblogs.com/k8gege/p/10519321.html

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





