 laugiov/scambuster
Laboratorio de investigación de inteligencia de amenazas e interacción defensiva. Convierte los correos de estafa entrantes en IOCs accionables mediante una interacción de IA controlada y basada en políticas. Arquitectura LLM multiagente con selección adaptativa de estrategias.

Honeypot automatizado de scambaiting y plataforma de inteligencia de amenazas


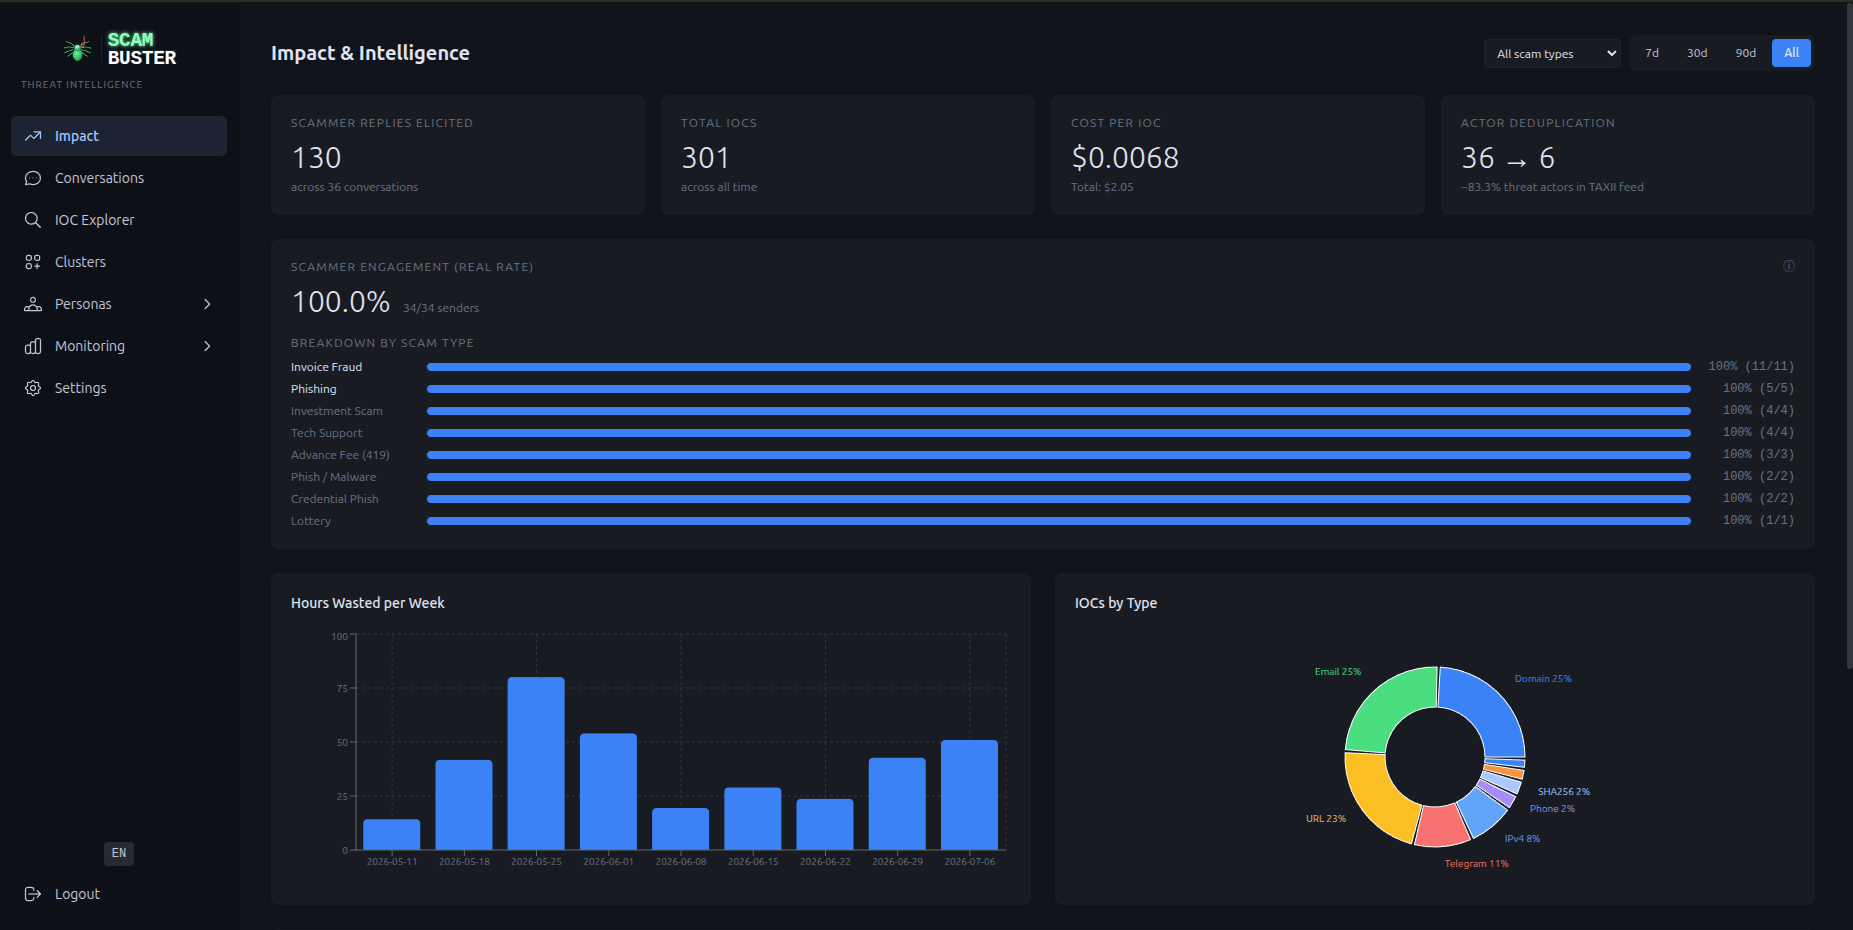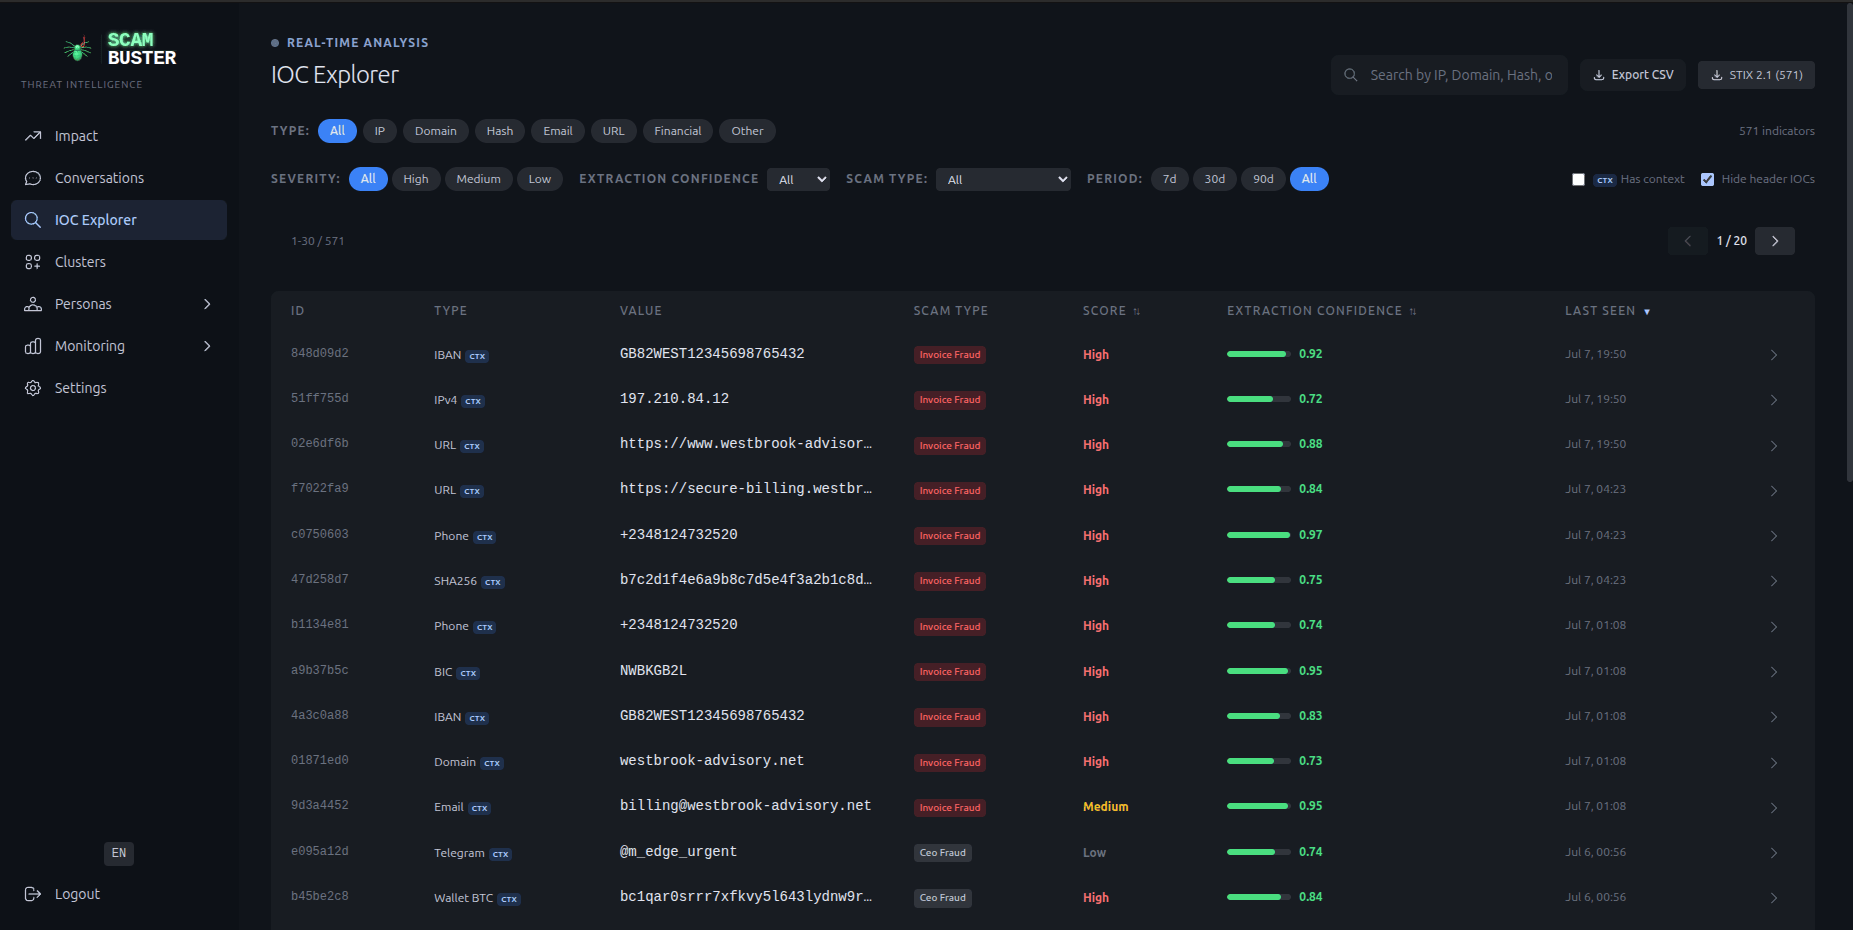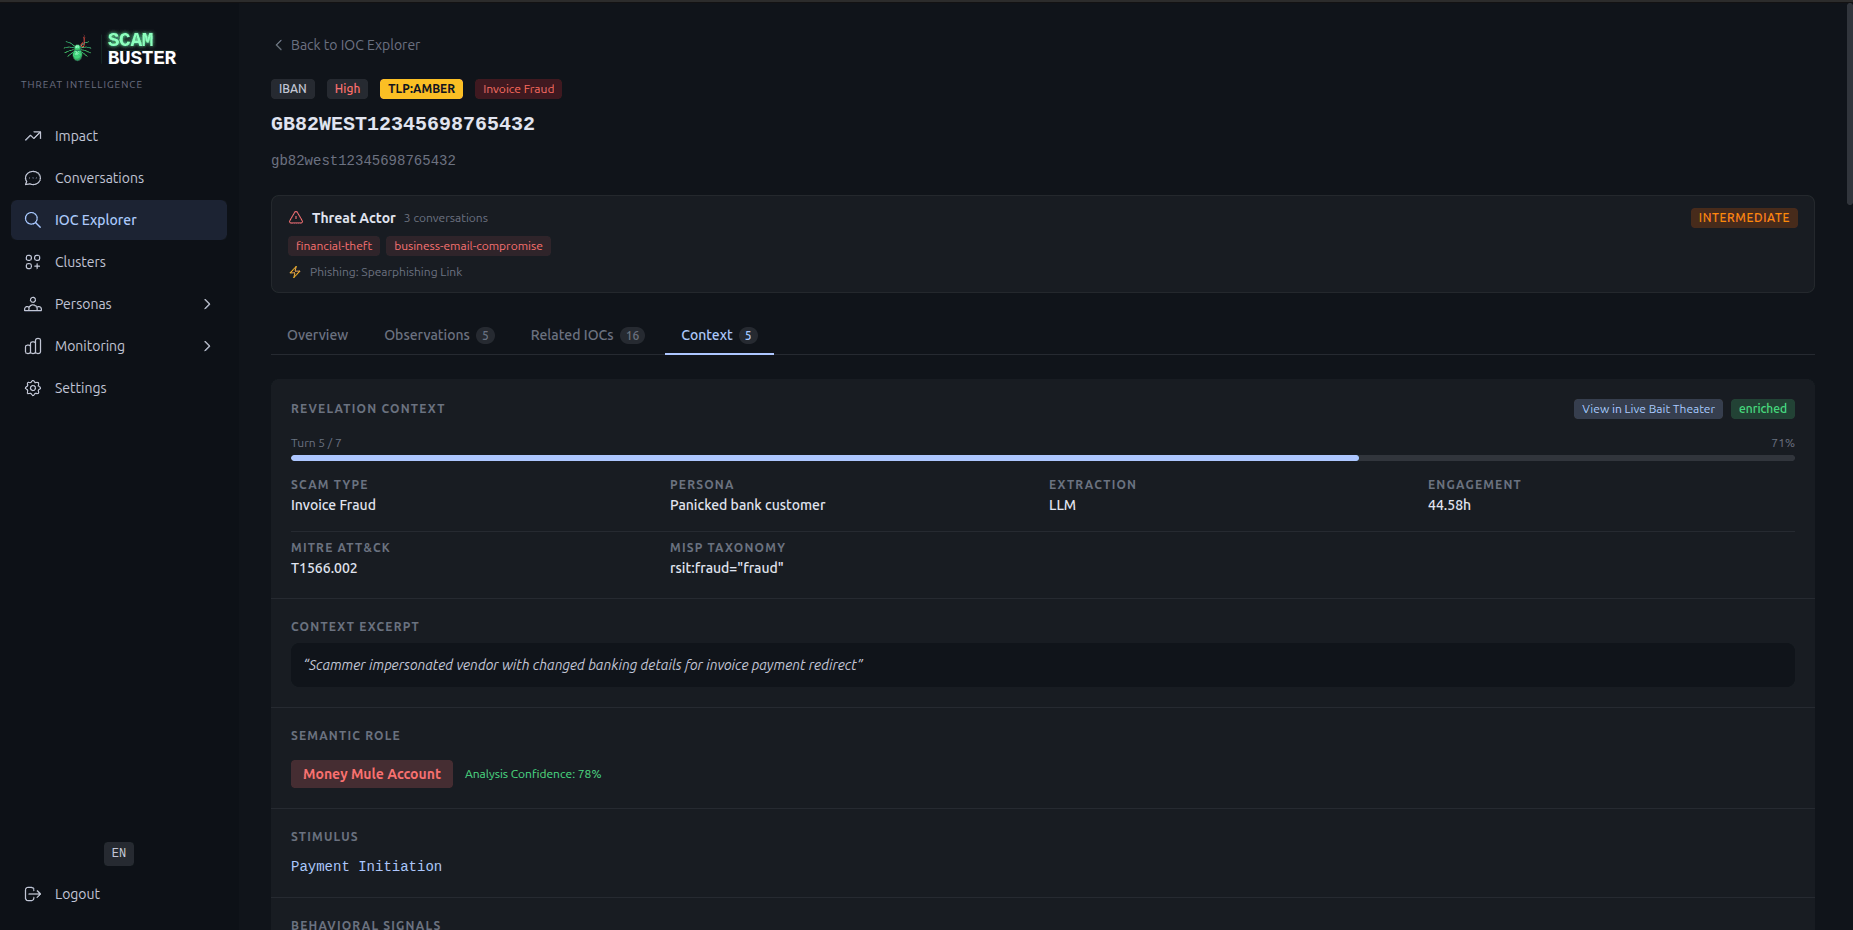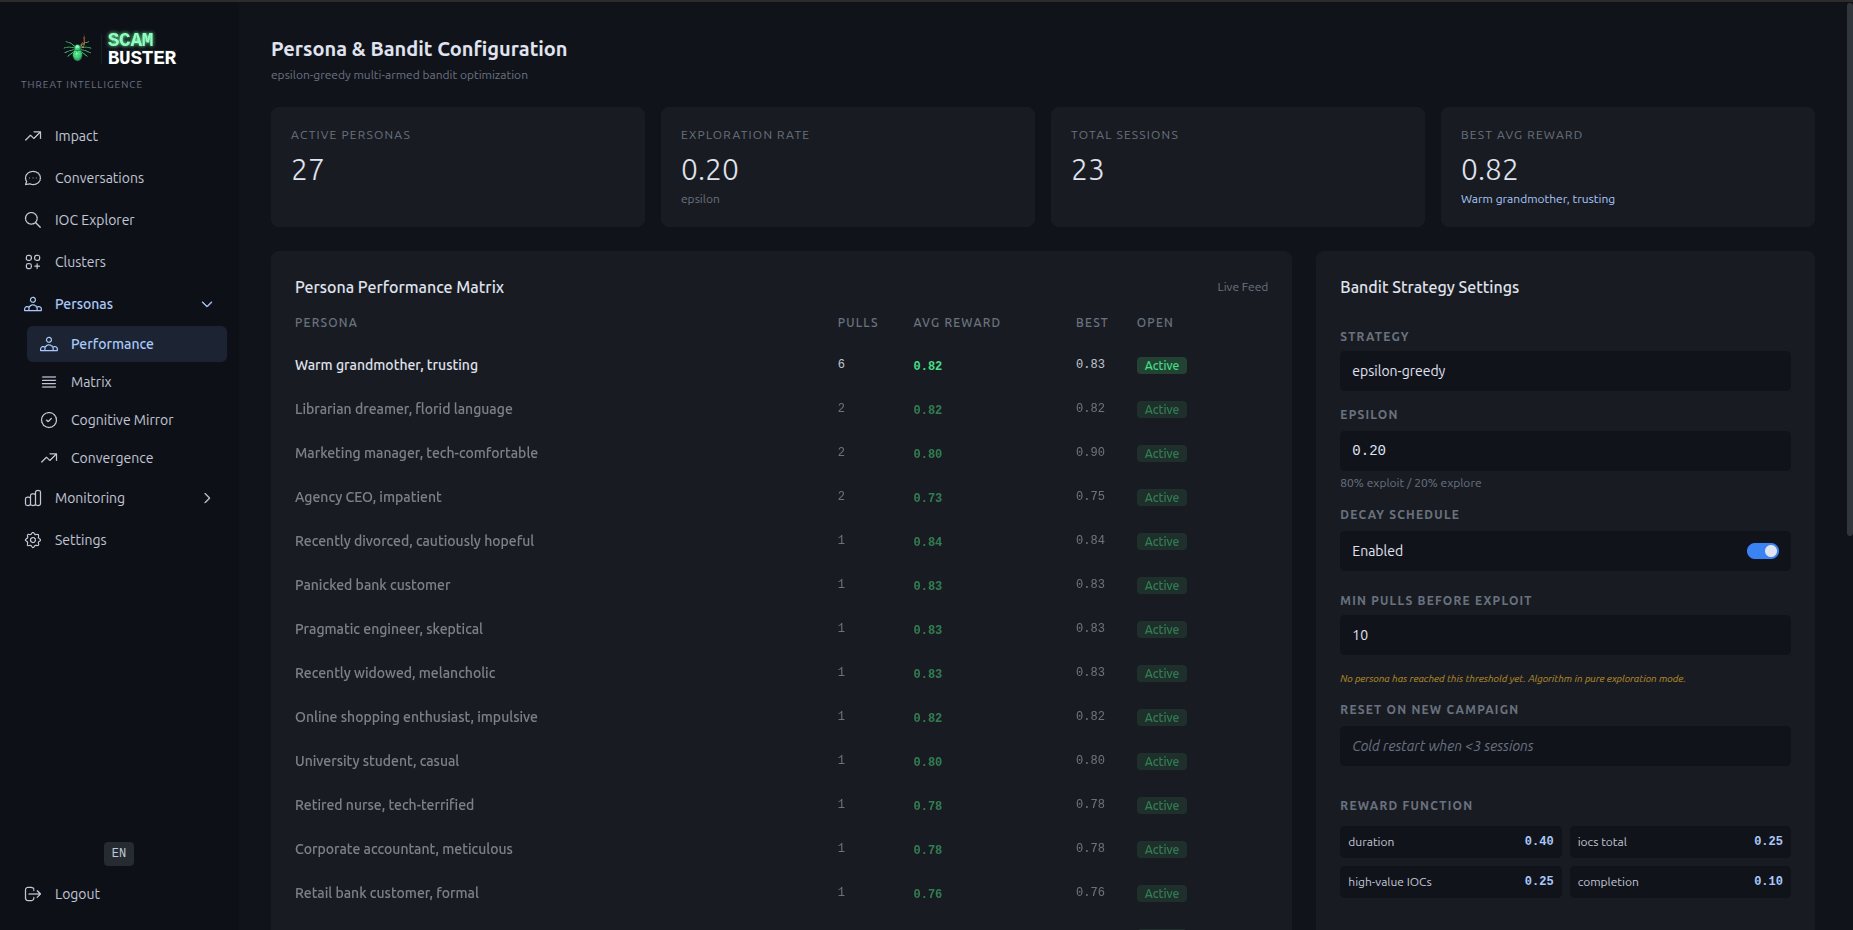
La mayoría de los programas de seguridad bloquean y olvidan: el correo se va, la infraestructura del atacante y los canales de dinero quedan sin observar. ScamBuster, en cambio, interactúa, solo en sentido entrante y bajo política, convirtiendo el intercambio en IOCs, perfiles de actores y tácticas etiquetadas (por qué).
ScamBuster se presentó en Black Hat USA 2026 en la pista Human Factor.
Demo alojada -- demo.scambuster.ai, inicio de sesión [email protected] / Un1que$trongPassword2024.
Demo local -- make demo-up, luego http://localhost:3002: sin clave de API, sin cuenta, sin buzón (guía).
| Agente | Rol |
|---|---|
| ScamClassifier | Categoriza la estafa (13 tipos), detecta el idioma |
| IocExtractor | Extrae 36 tipos de IOC con contexto |
| Generator | Redacta la respuesta basada en la persona |
| Validator | Control de seguridad y calidad (PolicyGuard + LLM) |
| ConversationDirector | Lee el hilo, dirige cada turno |
| Orchestrator | Ejecuta el pipeline, rastrea costes y trazas |
| InjectionDetector | Análisis de inyección de prompts en dos capas |
| TtpExtractor | Etiqueta tácticas del estafador, taxonomía cerrada |
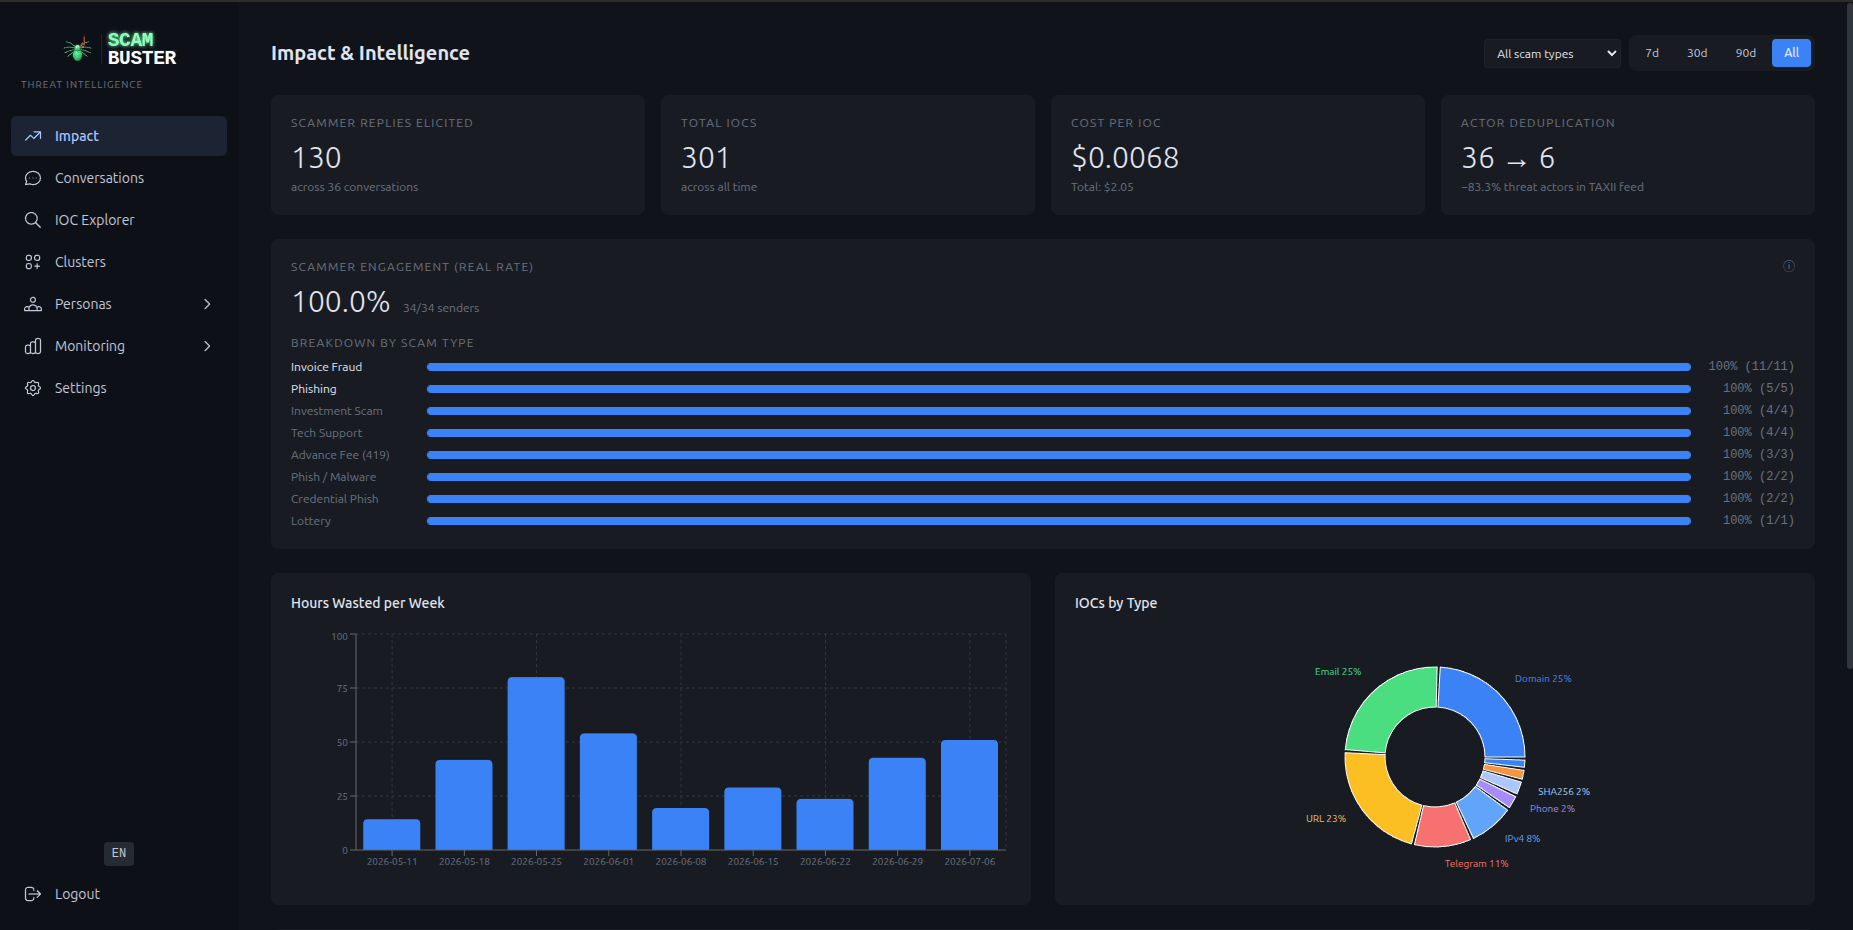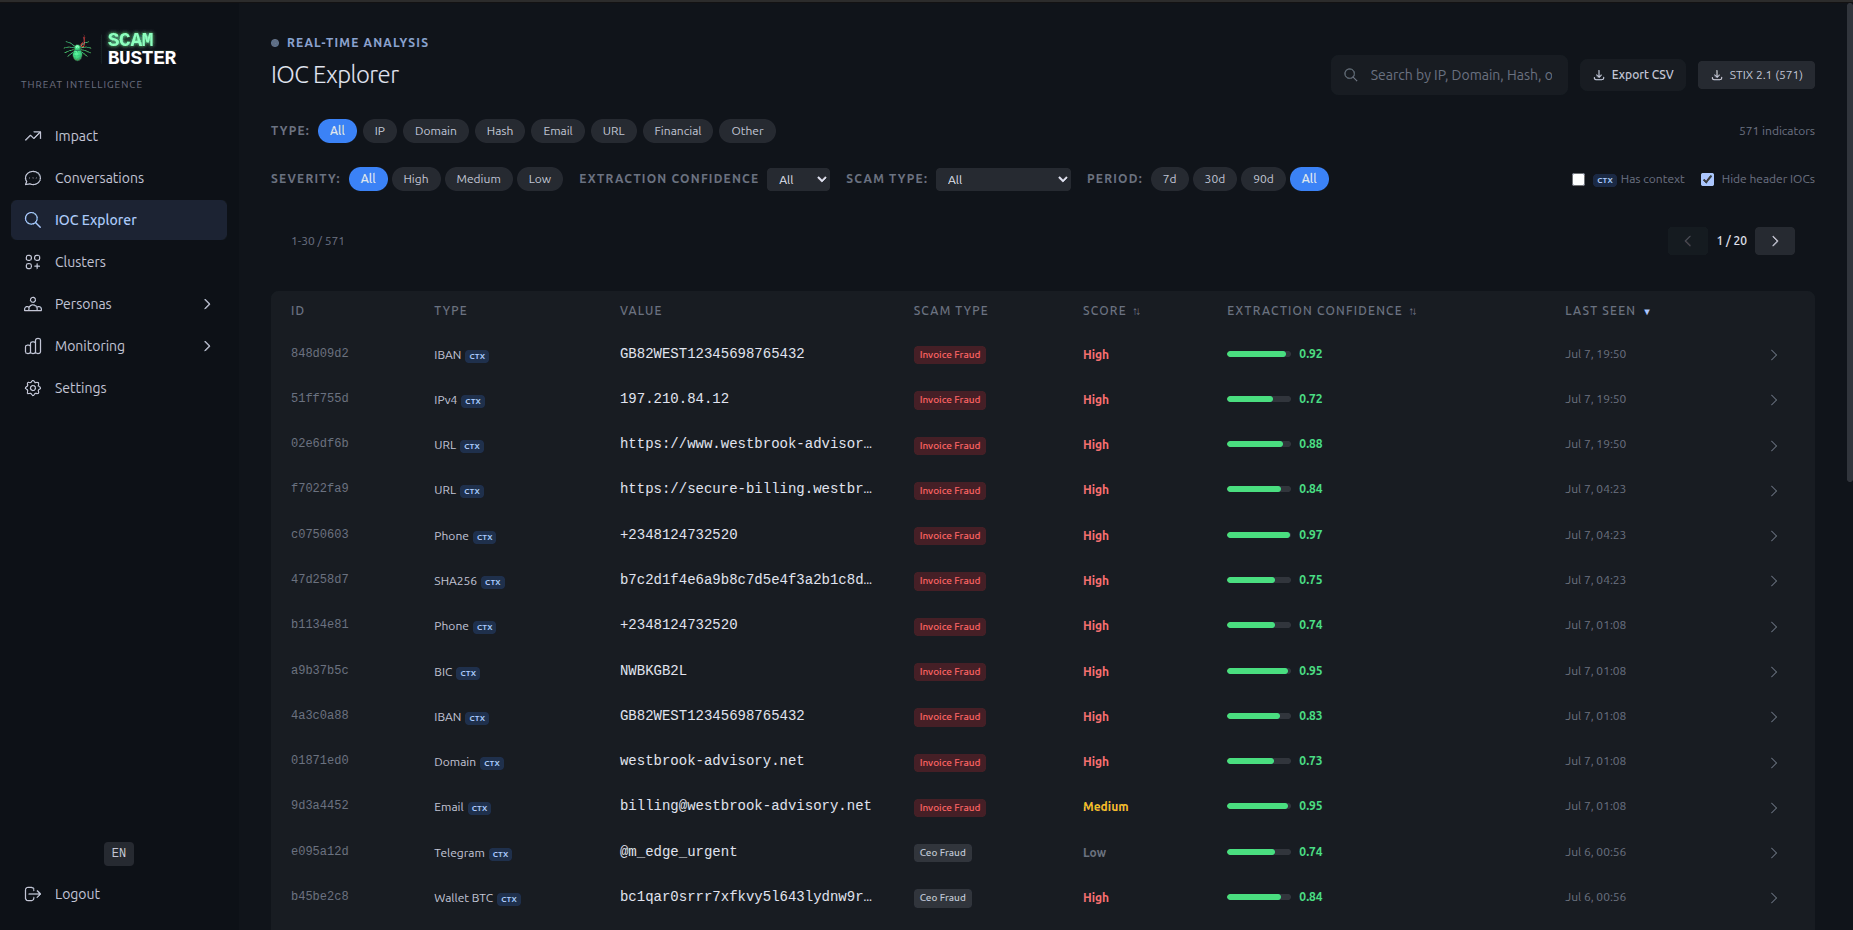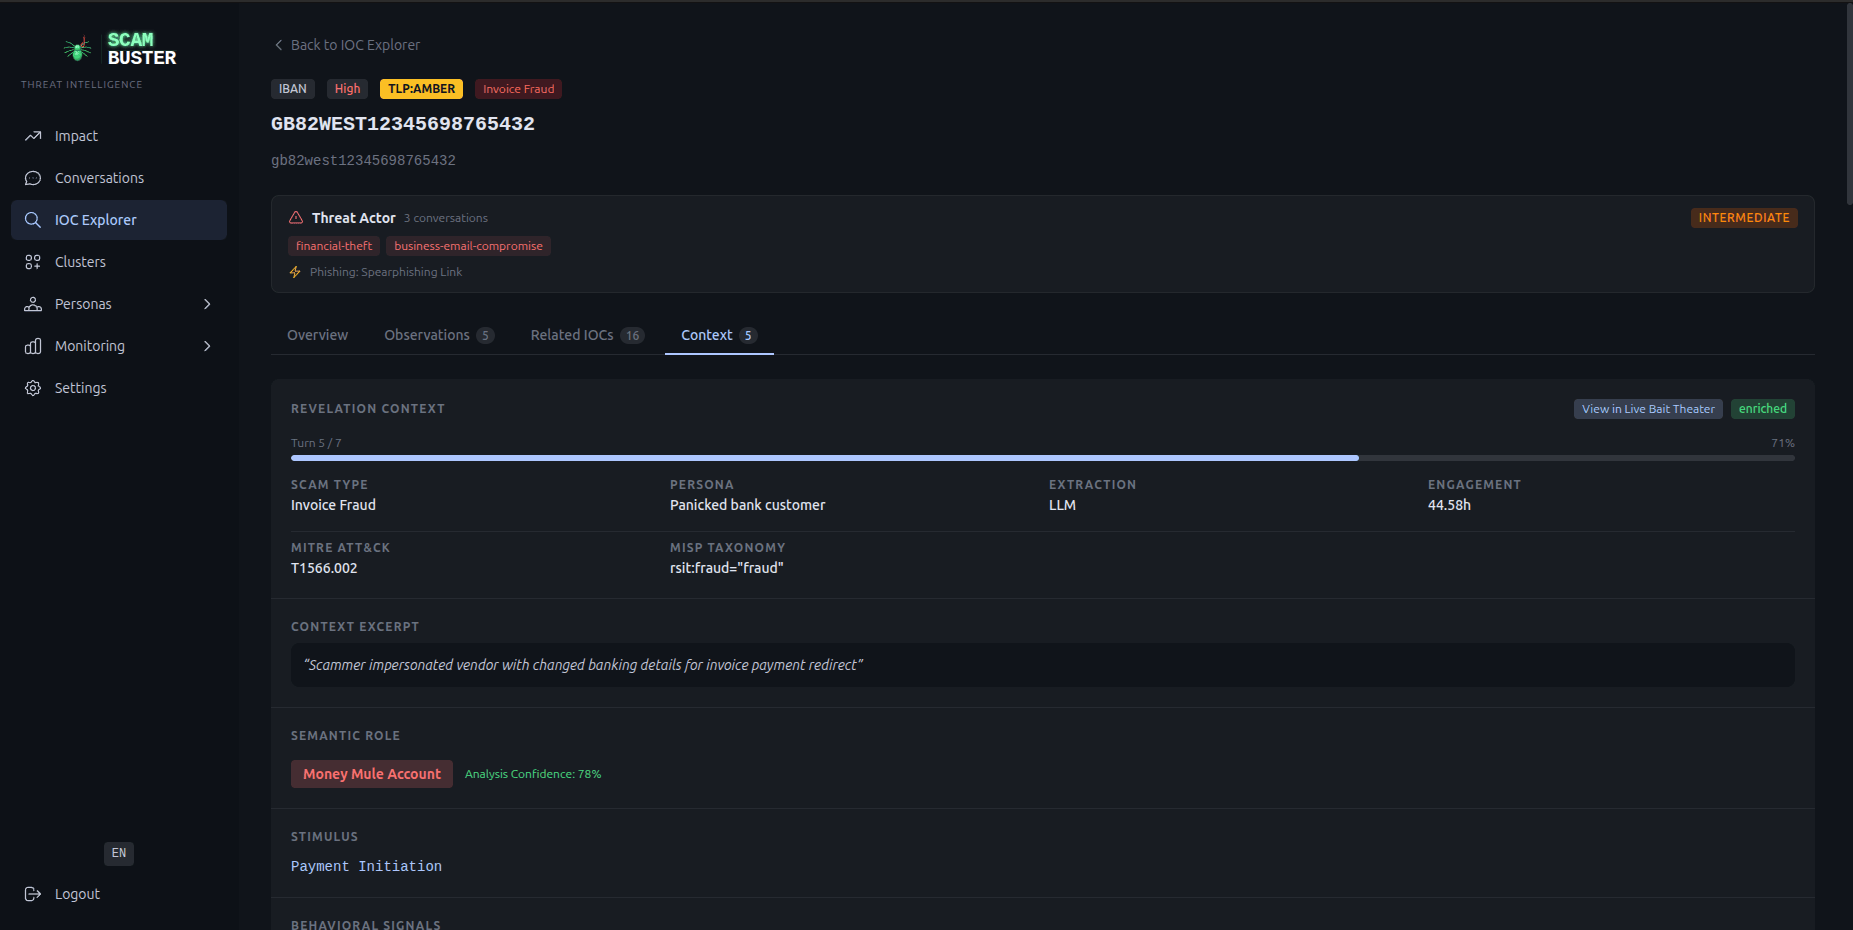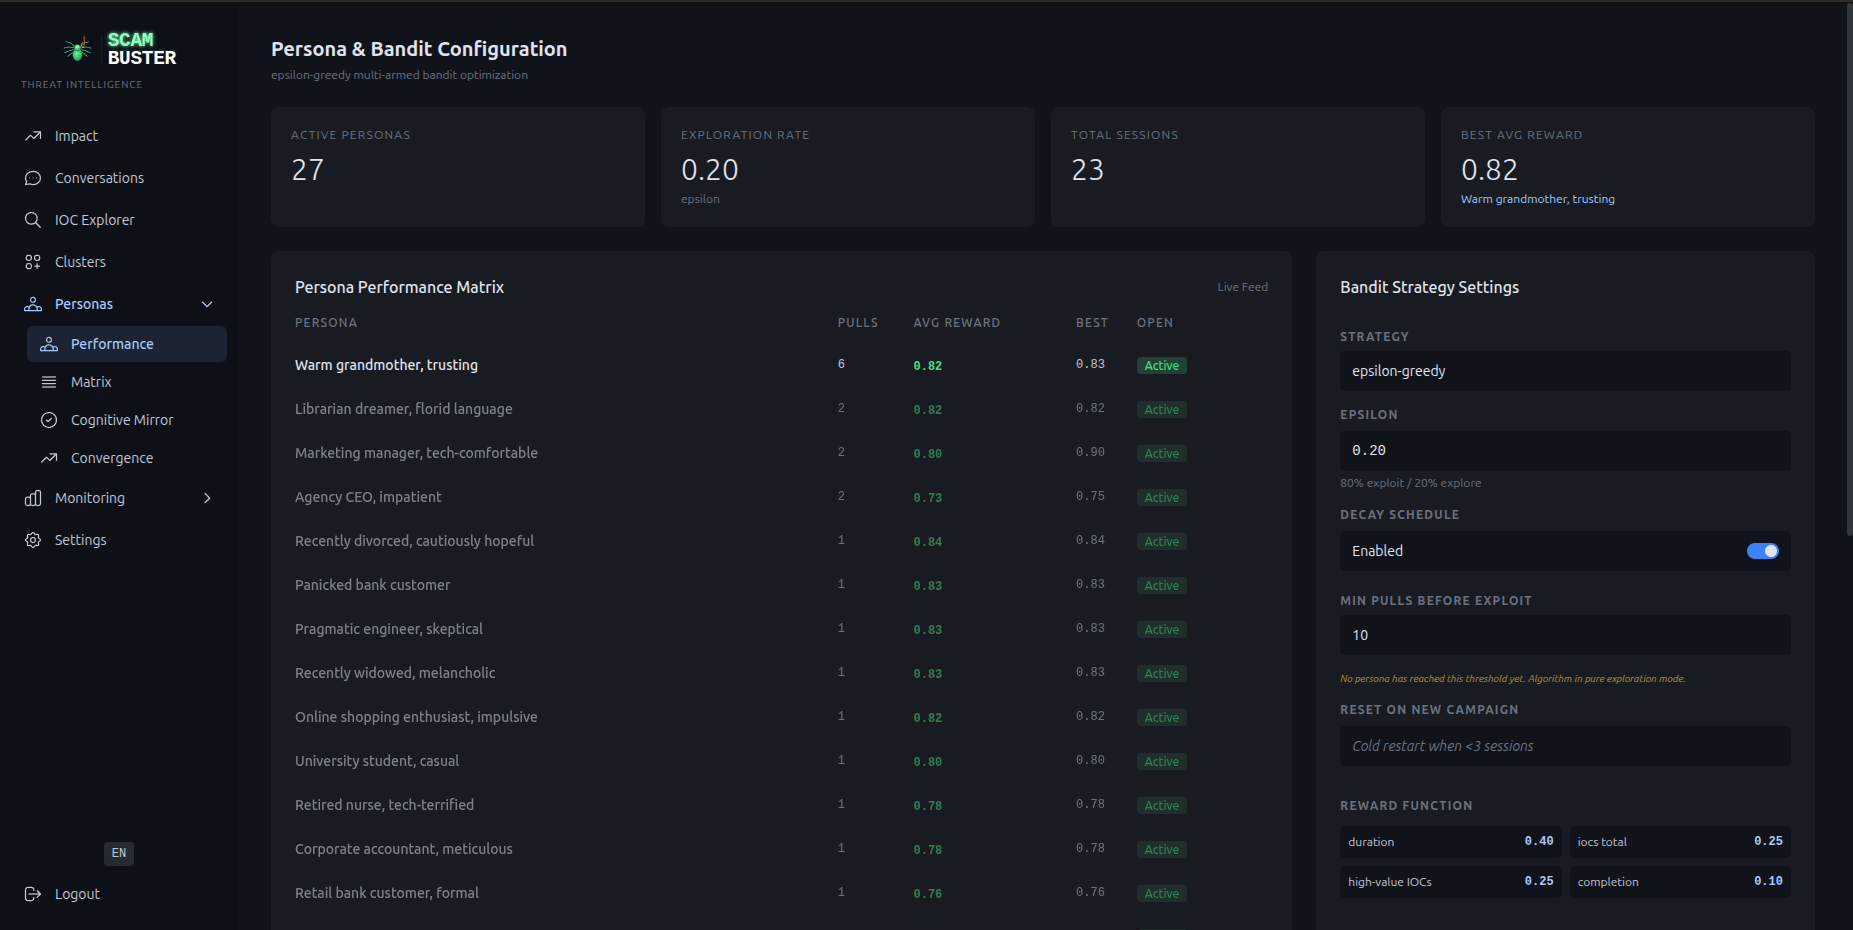
La elección de persona es adaptativa: epsilon-greedy con UCB1 aprende qué persona rinde más por tipo de estafa.
Multilingüe por diseño: las reglas de detección y los prompts de persona incluyen contenido en otros idiomas a propósito, para que responda a los estafadores en su propio idioma (detalles).
Estándares, no conectores por proveedor. Verificado de extremo a extremo contra OpenCTI (qué llega a dónde); los otros tres siguen los mismos estándares, sin probar en vivo.
Cada conversación produce un threat-actor:
{
  "type": "threat-actor",
  "name": "ScamBuster Actor - INVESTMENT #02114290",
  "sophistication": "minimal",
  "goals": ["financial-theft"],
  "primary_motivation": "personal-gain",
  "threat_actor_types": ["criminal"],
  "description": "Criminal actor operating investment scam."
}
Los actores llevan el mapeo de ATT&CK, relaciones indicates con cada IOC y un perfil psicológico (profiling, TTPs, API).
git clone https://github.com/laugiov/scambuster.git
cd scambuster
cp .env.dist .env    # edit it first, see below
make quickstart      # build, start, migrate, seed, JWT keys, n8n
Rellena estos 4 en .env antes del uso real:
| Variable | Qué hacer |
|---|---|
LLM_API_KEY | Clave de OpenAI (o LLM_PROVIDER=mock, sin clave) |
HONEYPOT_IMAP_USER | Buzón honeypot (IMAP, recibe las estafas) |
HONEYPOT_IMAP_PASSWORD | Contraseña de aplicación, no la contraseña de la cuenta |
MAILER_DSN | SMTP para las respuestas, @ escrito como %40 |
Si se dejan como marcadores de posición, arranca en modo demo y lo indica. Inicio rápido · demo · instalación con IA · producción · arquitectura · hoja de ruta · toda la documentación.
ScamBuster es una herramienta de investigación defensiva, no un arma ofensiva.
El uso responsable es responsabilidad del operador. Confirma que tu despliegue es legal donde operas, mantenlo solo entrante y nunca lo uses para iniciar contacto, atacar a individuos, acosar ni doxear. Lee el Descargo de responsabilidad y uso responsable antes de desplegar.
Más: Seguridad y barreras de protección, SECURITY.md.
Código MIT; documentación y conjunto de datos CC BY-NC-SA 4.0.
Consulta CONTRIBUTING.md, Discussions e Issues.
Laurent Giovannoni -- scambuster.ai · LinkedIn · SECURITY.md.
