
 laremontada12/cve-2026-39987-marimo-preauth-rce
Investigación de seguridad e investigación SOC de CVE-2026-39987 usando Docker, Nginx, monitoreo de procesos de Linux, Splunk SIEM y reglas de detección SPL.

Investigación de seguridad y validación experimental de CVE-2026-39987, una vulnerabilidad de autenticación ausente que afecta al endpoint WebSocket del terminal de Marimo.
Este proyecto documenta la causa raíz de la vulnerabilidad, los resultados de reproducción local, el parche de seguridad oficial y las pruebas de regresión en entornos Docker controlados.
| Campo | Detalles |
|---|---|
| CVE | CVE-2026-39987 |
| Producto | Marimo |
| Tipo de vulnerabilidad | Autenticación ausente / RCE preautenticación |
| CWE | CWE-306 |
| Gravedad | Crítica |
| Versión afectada probada | 0.20.4 |
| Versión parcheada probada | 0.23.0 |
| Endpoint afectado | /terminal/ws |
| Aviso de seguridad | GHSA-2679-6mx9-h9xc |
La vulnerabilidad surge de la falta de validación de autenticación en el endpoint WebSocket del terminal de Marimo.
En la implementación afectada, la disponibilidad del terminal y el modo de la aplicación se comprueban sin validar correctamente la identidad del cliente que se conecta.
Esto puede exponer la funcionalidad del terminal del lado del servidor a clientes no autenticados bajo configuraciones vulnerables.
El proyecto se centró en:
| Componente | Configuración |
|---|---|
| Sistema operativo anfitrión | Windows 11 |
| Plataforma de contenedores | Docker Desktop |
| Entorno vulnerable | Marimo 0.20.4 |
| Entorno parcheado | Marimo 0.23.0 |
| Python del contenedor | Python 3.12 |
| Pruebas de regresión | Python 3.13, pytest |
| Alcance de red | Solo localhost |
Ambas versiones de Marimo se desplegaron en entornos Docker separados.
La investigación se realizó en sistemas controlados localmente.
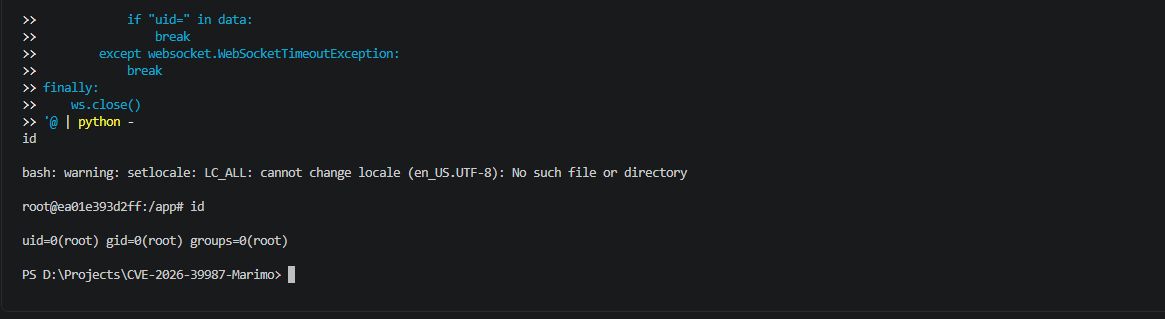
Se realizó un experimento local contra el endpoint WebSocket del terminal vulnerable sin proporcionar credenciales de autenticación.
El experimento registrado produjo salida de comandos del lado del servidor dentro del contenedor Docker vulnerable.
Contexto de ejecución observado:
uid=0(root) gid=0(root) groups=0(root)
Observaciones adicionales identificaron el nombre de host y el directorio de trabajo del contenedor.
Estos hallazgos son consistentes con la reproducción exitosa de la vulnerabilidad RCE de preautenticación reportada en el laboratorio aislado.
Los privilegios de root observados se limitaron al entorno de ejecución del contenedor. No demuestran escalada de privilegios ni compromiso del host Windows.
Evidencia experimental:
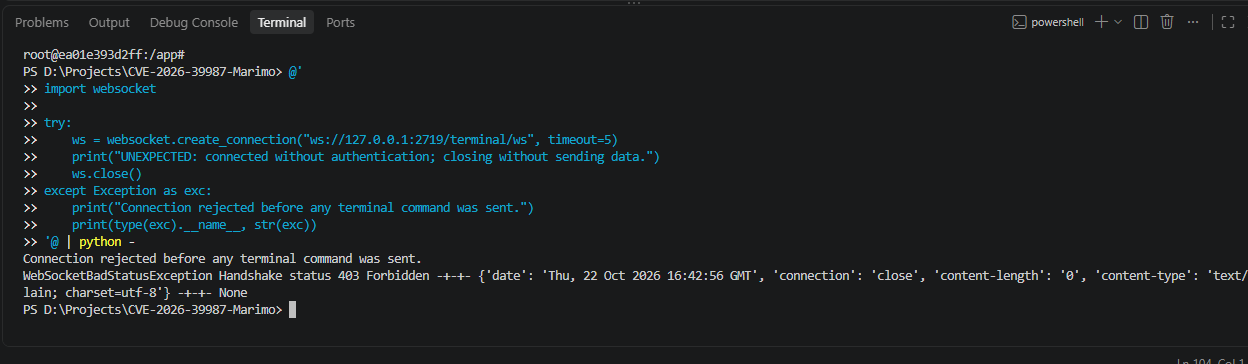
Se realizó un intento de conexión manual no autenticada contra el endpoint WebSocket de la terminal parcheado.
Resultado observado:
WebSocketBadStatusException
Handshake status 403 Forbidden
El servidor rechazó la conexión durante el handshake de WebSocket.
Evidencia experimental:
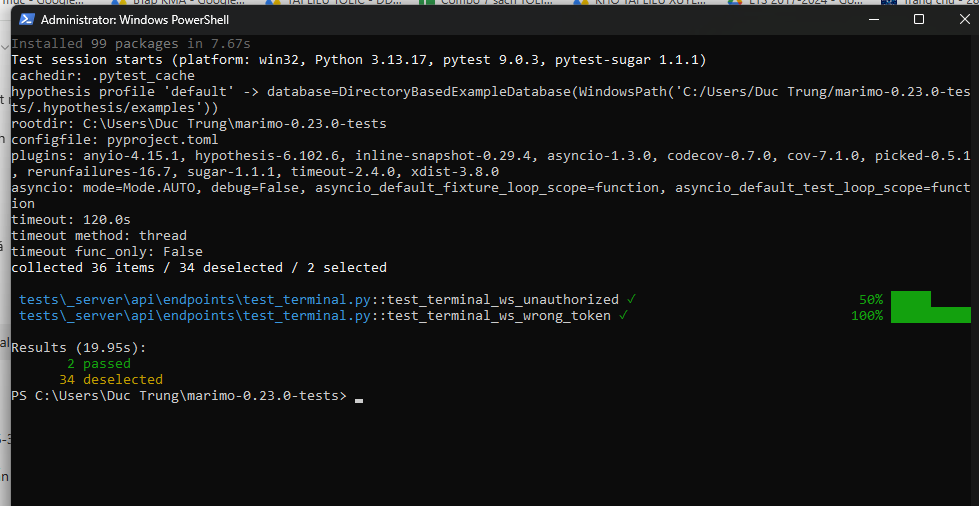
Se ejecutaron dos pruebas de regresión oficiales de autenticación de Marimo contra el código fuente de Marimo 0.23.0.
| Prueba de seguridad | Resultado |
|---|---|
test_terminal_ws_unauthorized | PASSED |
test_terminal_ws_wrong_token | PASSED |
Resumen de Pytest:
2 passed
34 deselected
Estas pruebas validan el comportamiento esperado de rechazo de autenticación en el entorno de pruebas.
Las pruebas automatizadas utilizaron el TestClient de Starlette y se ejecutaron por separado de la verificación manual basada en Docker.
Evidencia:
El endpoint WebSocket del terminal de Marimo 0.20.4 afectado carecía de la validación de autenticación introducida por el parche de seguridad oficial.
El parche añade una comprobación de autenticación antes de permitir el procesamiento del WebSocket del terminal cuando la autenticación está habilitada.
La investigación examinó:
terminal.py.test_terminal.py.Parche oficial: Marimo PR #9098
| Documento | Descripción |
|---|---|
| Descripción general de Marimo | Contexto de la aplicación y de la vulnerabilidad |
| Análisis de la causa raíz | Falta de validación de autenticación |
| Análisis del flujo de WebSocket | Diagramas del flujo de conexión |
| Análisis del diff del parche | Análisis del parche de seguridad oficial |
| Validación de seguridad | Experimentos manuales y pruebas de regresión |
| Informe de investigación de seguridad | Hallazgos técnicos consolidados |
| Mitigación y recomendaciones | Medidas de remediación y defensa |
La remediación recomendada es actualizar las instalaciones de Marimo afectadas a la versión 0.23.0 o a una versión mantenida más reciente.
Las recomendaciones defensivas adicionales incluyen:
Consulte mitigation.md para más detalles.
Este proyecto se llevó a cabo con fines educativos y de investigación de seguridad autorizada.
Las pruebas se limitaron a entornos localhost aislados.
Los resultados experimentales de la versión vulnerable se registraron localmente y no han sido reproducidos de forma independiente por otro investigador.
La investigación no demostró el compromiso del sistema operativo anfitrión ni una escalada de privilegios más allá de los privilegios existentes del proceso del contenedor.
Solo se ejecutaron dos pruebas de regresión oficiales seleccionadas. No se ejecutó la suite de pruebas completa de Marimo.






