
 kiralab/text4shell-scan
Un escáner totalmente automatizado, preciso y exhaustivo para encontrar text4shell RCE CVE-2022-42889

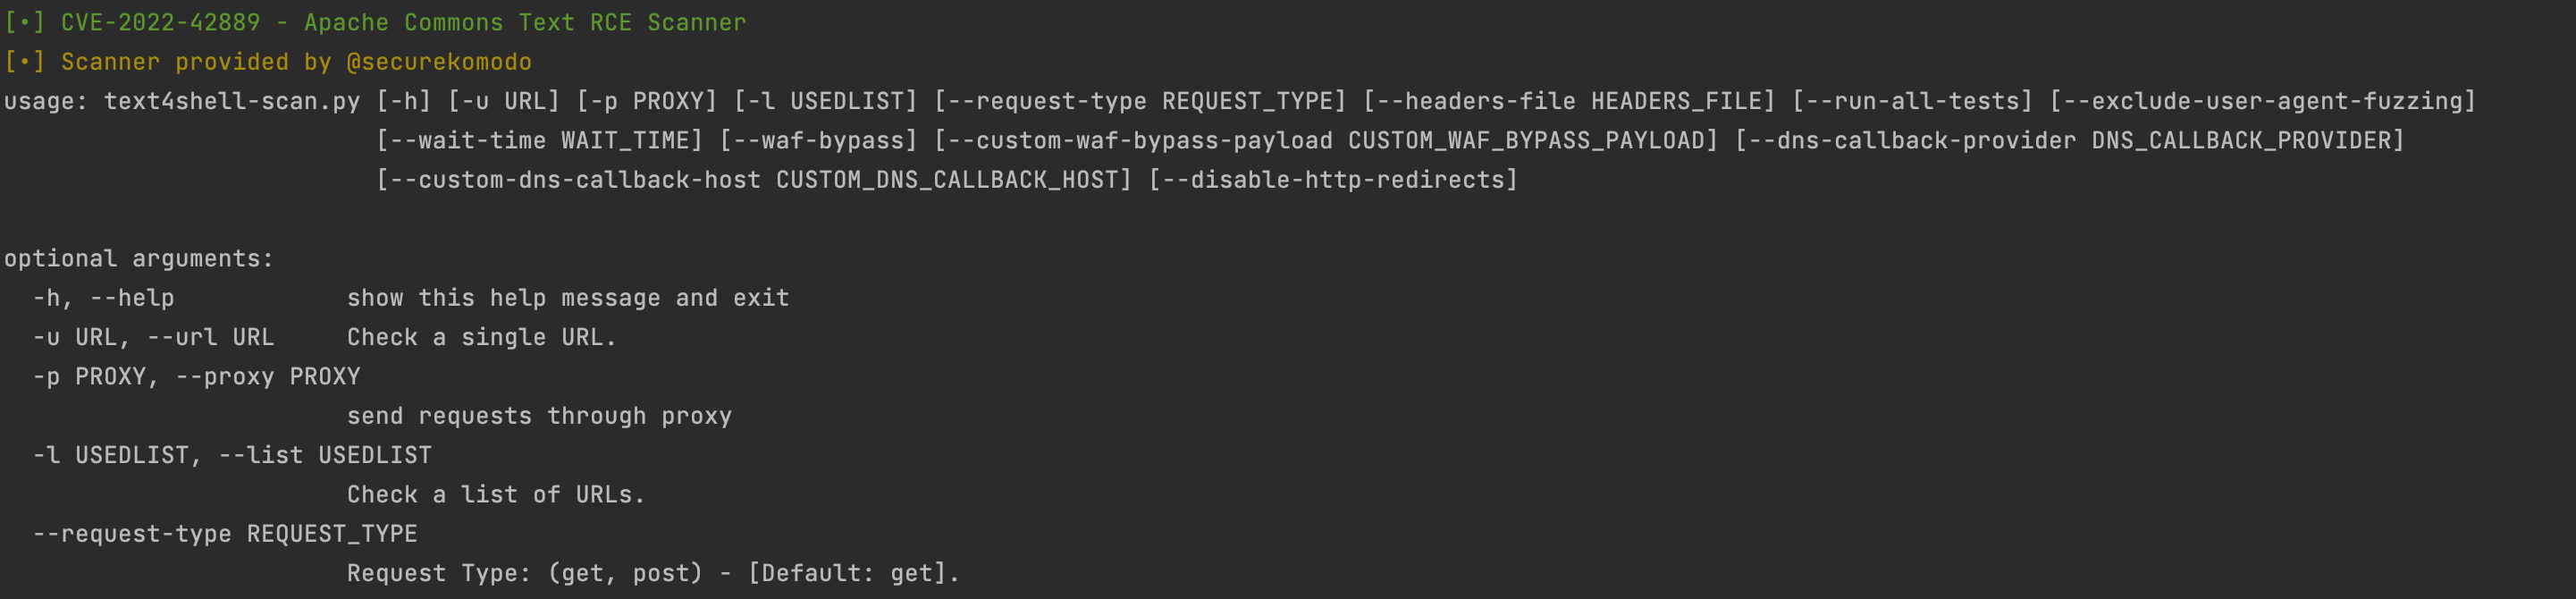
Basado en gran medida en el antiguo escáner Log4j de Fullhunt de 2021 (CRÉDITO PRINCIPAL A ELLOS), esta herramienta de escaneo se utiliza ahora para descubrir y fuzzing de Text4Shell RCE CVE-2022-42889. Debe ser utilizada por equipos de seguridad para escanear su infraestructura en busca de Text4Shell RCE, y también para probar evasiones de WAF que pueden resultar en la ejecución de código en el entorno de la organización.
Admite devoluciones de llamada DNS OOB de forma predeterminada, no es necesario configurar un servidor de devolución de llamada DNS. Nota: interact.sh ha sido lento, por lo que no se recomienda su uso en este momento.
https://nvd.nist.gov/vuln/detail/CVE-2022-42889
$ python3 text4shell-scan.py -h
[•] CVE-2022-42889 - Apache Commons Text RCE Scanner
[•] Scanner provided by @securekomodo

usage: text4shell-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD]
                     [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST] [--disable-http-redirects]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        send requests through proxy
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD
                        Test with custom WAF bypass payload.
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        DNS Callback provider (Options: dnslog.cn, interact.sh) - [Default: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Custom DNS Callback Host.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have a higher chance of reaching vulnerable systems.
$ python3 text4shell-scan.py -u https://<ingrese URL aquí>
$ python3 text4shell-scan.py -u https://<ingrese URL aquí> --run-all-tests
$ python3 text4shell-scan.py -u https://<ingrese URL aquí> --waf-bypass
$ python3 text4shell-scan.py -u https://<ingrese URL aquí> --custom-dns-callback-host <copie el host de colaborador aquí>
$ python3 text4shell-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone [https://github.com/securekomodo/text4shell-scan.git](https://github.com/securekomodo/text4shell-scan.git)
cd text4shell-scan
sudo docker build -t text4shell-scan .
sudo docker run -it --rm text4shell-scan

# Con lista de URLs "urls.txt" en el directorio actual
docker run -it --rm -v $PWD:/data text4shell-Scan -l /data/urls.txt
Este proyecto está hecho únicamente con fines educativos y de pruebas éticas. El uso de text4shell-scan para atacar objetivos sin consentimiento mutuo previo es ilegal. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. Los desarrolladores no asumen ninguna responsabilidad y no se hacen responsables por el mal uso o daño causado por este programa.
El proyecto está licenciado bajo la Licencia MIT.
Bryan Smith






