Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-26262 — Prueba de concepto para la carga arbitraria de archivos autenticada en Sitecore 10.3, que permite el despliegue de webshell y la ejecución remota de código mediante la funcionalidad de importación de idiomas. | Kitploit
Herramientas/GitHubGitHub/istern/cve-2023-26262
Generación de PayloadsAnálisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubistern/cve-2023-26262

CVE-2023-26262

Prueba de concepto para la carga arbitraria de archivos autenticada en Sitecore 10.3, que permite el despliegue de webshell y la ejecución remota de código mediante la funcionalidad de importación de idiomas.

Ver Repositorio
49hace 3 añosAún no revisado
Compartir

Sitecore 10.3 Vulnerabilidad de carga de archivos autenticada

Autor: Thomas Stern

Fecha: 26/01-2023

Resumen

Es posible, mediante la funcionalidad de importación de idiomas, cargar un archivo arbitrario. Este archivo podría ser una webshell que permitiría la ejecución de código en el servidor.

Pasos para reproducir

Para probar esta vulnerabilidad, se generó una instancia de Sitecore 10.3 en una máquina local mediante Docker. Esta vulnerabilidad no se ha probado en versiones anteriores de Sitecore, pero versiones anteriores podrían ser vulnerables a la misma técnica.

Información del entorno

Host: Windows 11 Ejecutando Docker for Desktop Sitecore 10.3
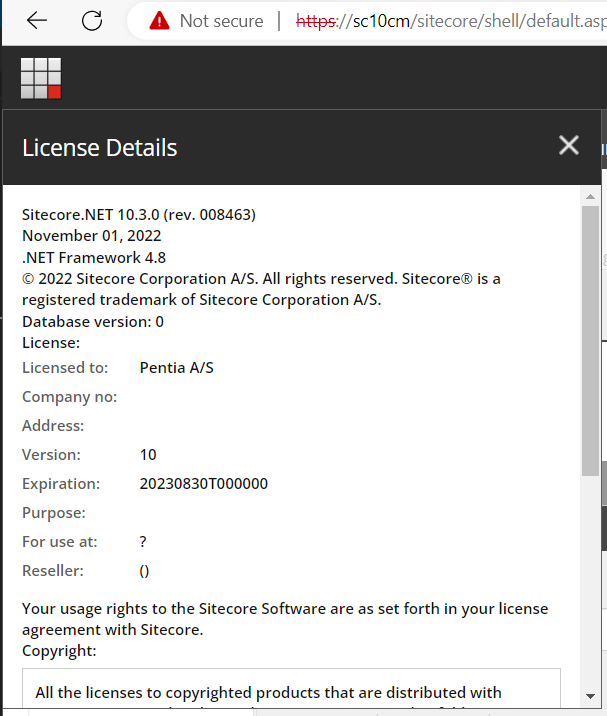
Información de Sitecore

1. Iniciar sesión en Sitecore

Dado que se trata de una vulnerabilidad autenticada, se requiere un conjunto válido de credenciales. Para esta instancia de prueba se usó admin/b

2. Navegar hasta el cuadro de herramientas

El cuadro de herramientas se encuentra en el panel de control de Sitecore
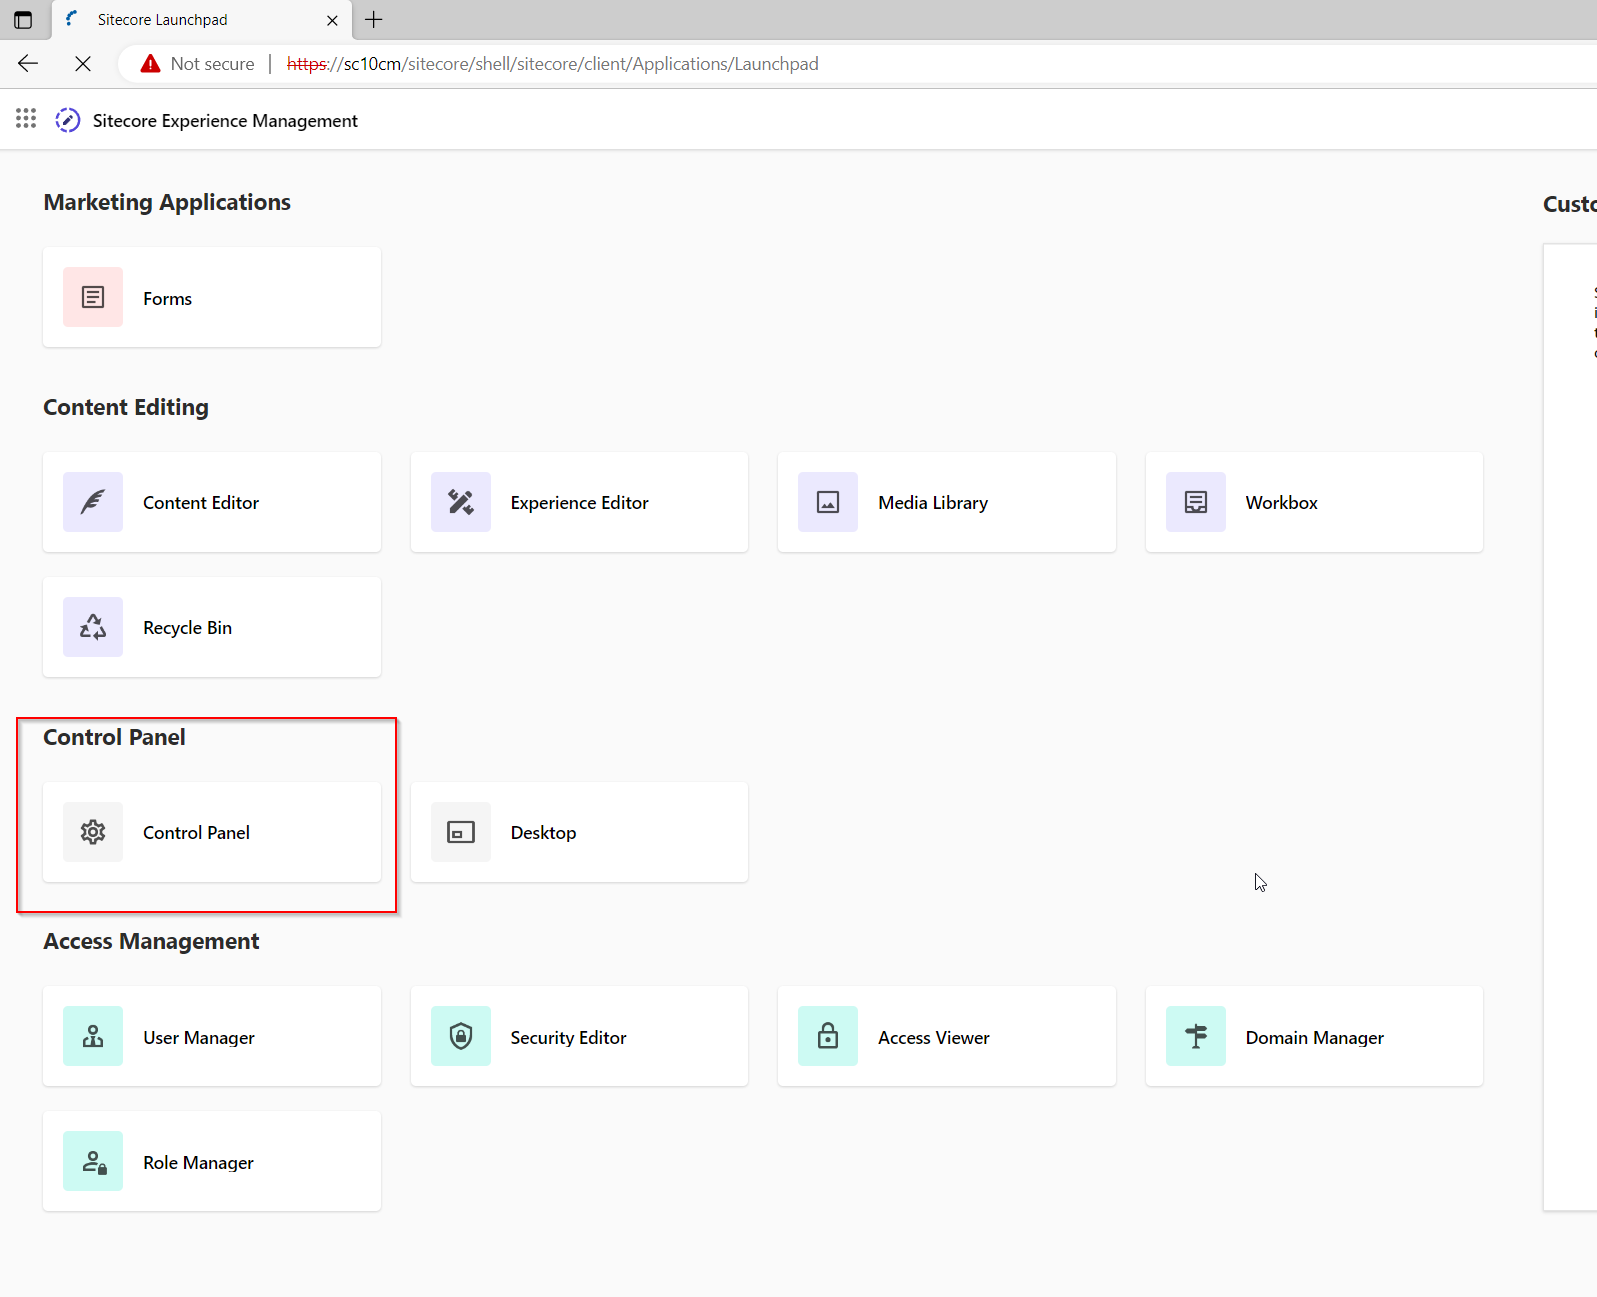
Panel de control de Sitecore

3. Elegir - Importar idiomas

Ahora elija importar idiomas

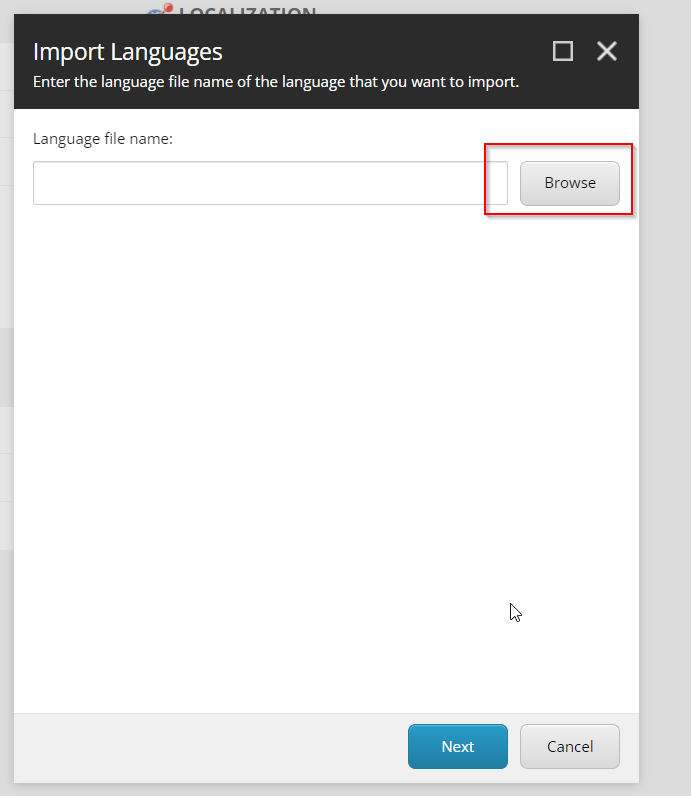
Importar idiomas

4. Importar - carpeta temp

Comience eligiendo Examinar

Parte de carga 1

A continuación, seleccione la carpeta temp 'esta también será la ubicación de destino para la shell.

Parte de carga 2: elegir carpeta de destino

5. Subir webshell

El código utilizado para las pruebas es una webshell simple descargada de https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmdasp.aspx. Nota: se realizó una pequeña modificación para ejecutar PowerShell en lugar del cmd predeterminado.

Elija el botón de carga y seleccione su shell y presione siguiente

Subir Shell

Su shell debería estar cargada ahora

Shell cargada

6. Ejecutar comandos

Comience navegando a la shell cargada "https://sitename/temp/shell.aspx" Con la shell cargada, ahora es posible tener ejecución completa de código en el sistema
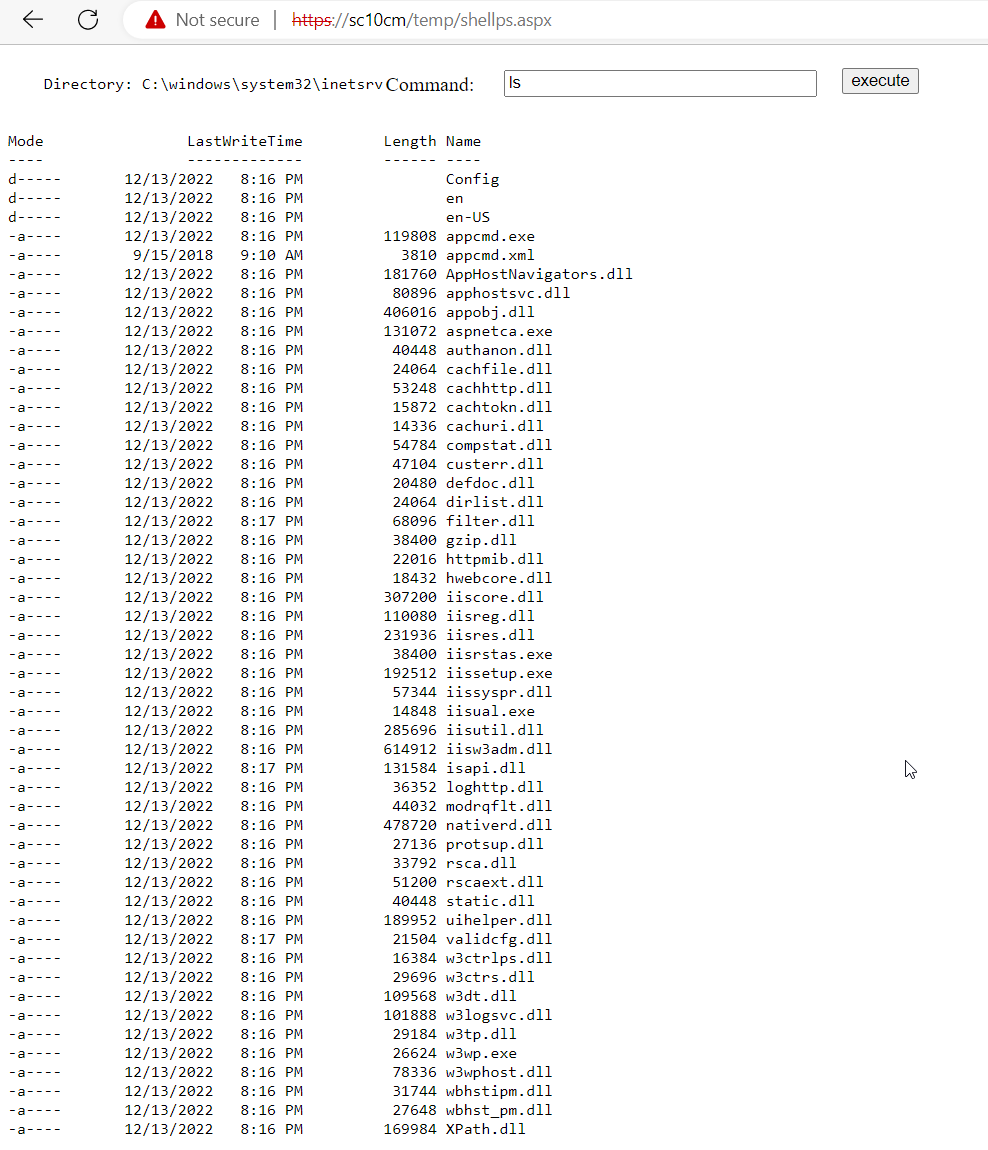
Ejecución de código

Mitigación

El código para cargar los archivos de idioma debería validar los archivos que se cargan y permitir solo archivos ejecutables como aspx, exe y más. Además, los archivos de idioma solo deberían cargarse en un directorio que no permita la ejecución de código. Una forma de hacerlo es agregando una regla de bloqueo al web.config como la siguiente. Nota: esto bloqueará todas las solicitudes a los dos archivos.

<rule name="BlockFileUpload" enabled="true" patternSyntax="Wildcard" stopProcessing="true">
    <match url="*" />
    <conditions logicalGrouping="MatchAny">
        <add input="{URL}" pattern="*sitecore/shell/Applications/Files/FileBrowser.aspx" />
        <add input="{URL}" pattern="*sitecore/shell/Applications/Dialogs/Upload/Upload2.aspx" />
    </conditions>
    <action type="CustomResponse" statusCode="404" statusReason="File or directory not found." statusDescription="The resource you are looking for might have been removed, had its name changed, or is temporarily unavailable." />
</rule>

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →