 ishannaik/agent-sweep
Encuentra y redacta secretos en los historiales de agentes de codificación de IA (Claude Code, y más).

Encuentra y redacta secretos en el historial local de tu agente de codificación con IA. Totalmente offline.





Ver el clip completo con sonido
Prevención: No pegues claves de API en agentes de IA respaldados en la nube en absoluto. La clave transita por los servidores del proveedor antes de llegar siquiera a tu disco.
Si ya lo hiciste: agentsweep elimina el vector de ataque local restante: malware de cadena de suministro y paquetes comprometidos que escanean tu disco en busca de credenciales. Tus archivos nunca salen de tu máquina.
32 agentes compatibles: Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
Fuentes experimentales (Warp, Crush, Kiro CLI, Zed, Codebuff, Plandex, Qwen Code, PearAI, Trae, Void, Junie, Mentat, JetBrains AI) tienen rutas de almacenamiento/formatos derivados de la investigación pero aún no verificados contra una instalación real. El escaneo es seguro: una ruta incorrecta no encuentra nada. Pueden reportar de menos hasta que se confirmen. Están etiquetados como
(experimental)en el selector e imprimen un aviso al escanear.Grok Build (xAI) está verificado contra una instalación real de Windows: transcripciones JSONL en
~/.grok/sessions/<cwd>/<session-id>/(chat_history.jsonl,updates.jsonl,events.jsonl; anulación con$GROK_HOME). Grok CLI es superagent-ai/grok-cli, verificado con grok-dev 1.1.7: SQLite en~/.grok/grok.db, con prompts enmessages.message_json. Es un producto diferente. Comparten~/.grokpero escanean archivos distintos;auth.jsonnunca se abre.
207 reglas regex + detección de frases semilla: AWS, GitHub, Stripe, OpenAI, Anthropic, Google, Slack, Discord, HuggingFace, tokens sensibles de Supabase, JWT, claves PEM, URLs de BD, frases semilla BIP-39 y muchos más
Alpha: cada paso destructivo está controlado, respaldado y es reversible con un solo comando
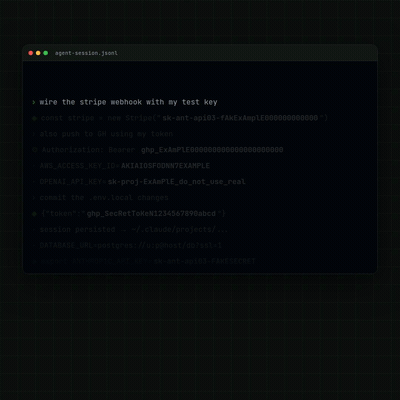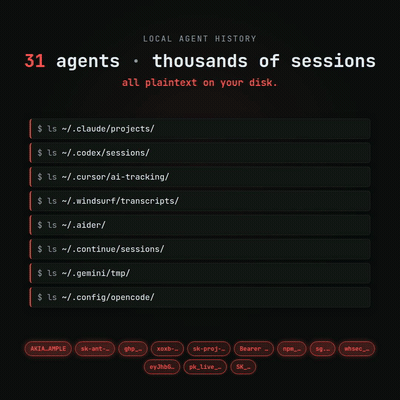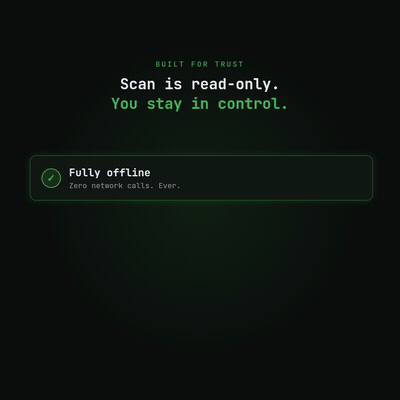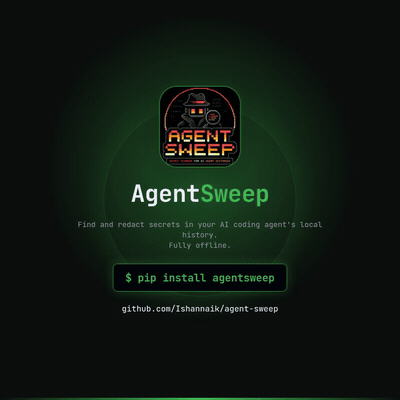
Claude Code (y cualquier otra CLI de codificación con IA) almacena tu historial completo de conversaciones como JSONL de texto plano en disco, bajo ~/.claude/projects/ para Claude Code y ~/.codex/sessions/ para OpenAI Codex. Todo lo que pegas, ya sea una clave de AWS, un archivo .env o una URL de base de datos, permanece en texto claro indefinidamente. El historial de un desarrollador típico acumula docenas de secretos a lo largo de meses, normalmente sin darse cuenta.
agentsweep escanea ese historial, te dice qué se filtró y puede redactar los valores secretos en su lugar preservando la estructura JSONL byte por byte. También te indica qué claves rotar, con la URL de revocación correcta para cada proveedor.
Alcance de la protección: agentsweep es totalmente local y offline. Solo lee y escribe archivos en tu máquina y no realiza ninguna llamada de red. Elimina un vector de ataque: secretos que residen en archivos de historial locales. No afecta lo que tu proveedor de IA ya recibió. Cuando pegas una clave en Claude Code, Cursor o cualquier agente respaldado en la nube, esa clave ya transitó por los servidores del proveedor antes de llegar al disco. Si eso te preocupa, considera un modelo alojado localmente (Ollama, LM Studio, OpenCode) donde nada sale de tu máquina, lo cual combina bien con agentsweep.
Los ataques a la cadena de suministro están acelerándose. En 2024 y 2025, una ola de paquetes maliciosos de npm y PyPI (sha256-universal, shailulid, cientos de typosquats) fueron sorprendidos exfiltrando credenciales de desarrollador de la máquina que los instaló. Se dirigen a variables de entorno, archivos .env, historial de shell, claves SSH y ahora archivos de historial de agentes de IA.
Los asistentes de codificación con IA han creado una nueva categoría de exposición de credenciales que no existía hace dos años:
~/.claude/projects/*/conversations/*.jsonl para siemprepostinstall → escanea rutas comunes → encuentra tu historial JSONL → exfiltra 50 claves de API en una sola petición.env con el que pediste ayuda a una IA, cada URL de BD que compartiste para depurar, cada token que pegaste para un one-linerEl historial de un agente de IA contiene contexto completo, no solo los comandos que conserva un historial de shell. Los atacantes ya lo escanean. agentsweep lo limpia antes de que eso ocurra.
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
No hay virtualenv que activar ni ajustes de PATH. uv tool install le da al comando su propio entorno aislado.
agentsweep ejecuta un pipeline fijo de 5 etapas. scan se detiene después de la etapa 3; fix continúa hasta la redacción.
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")

    style A fill:#1e3a5f,color:#fff,stroke:#2d5986
    style B fill:#1e3a5f,color:#fff,stroke:#2d5986
    style C fill:#4a3728,color:#fff,stroke:#7a5c3f
    style D fill:#1a4731,color:#fff,stroke:#2d7a52
    style E fill:#4a3a1e,color:#fff,stroke:#7a6030
    style F fill:#4a2020,color:#fff,stroke:#8b3a3a
    style G fill:#1e3a5f,color:#fff,stroke:#2d5986
    style H fill:#2d1e4a,color:#fff,stroke:#5a3a8b
