Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/irissentinel/cve-2021-36934
Escalada de PrivilegiosEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesAuditoría de ConfiguraciónRespuesta a Incidentes
GitHubirissentinel/cve-2021-36934

CVE-2021-36934

Script de PowerShell para detectar y remediar la vulnerabilidad de escalada de privilegios HiveNightmare CVE-2021-36934 en Windows 10 comprobando los permisos de la colmena SAM y eliminando las copias de sombra vulnerables.

Compartir
Ver Repositorio
1140hace 5 añosAún no revisado

CVE-2021-36934

CVE-2021-36934 HiveNightmare verificador de vulnerabilidad y solución alternativa

Flujo

El script tiene el siguiente flujo:

  • Requiere ejecutarse con privilegios de Administrador
  • Comprueba si la versión de Windows 10 está afectada por la vulnerabilidad.
    • SI está afectado por la vulnerabilidad:
      • Muestra el mensaje de que la versión de Windows puede estar afectada por la vulnerabilidad
      • Comprueba si los permisos de los archivos del sistema hive son accesibles por BUILTIN\Users
        • SI es vulnerable:
          • Aplica la solución alternativa propuesta por Microsoft https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-36934
          • Comprueba si hay copias de sombra de volumen
            • SI existen:
              • Muestra el mensaje: Hay copias de sombra vulnerables en el sistema
              • Elimina las copias de sombra de volumen existentes y muestra el mensaje: Las copias de sombra han sido eliminadas
              • Se crea un nuevo punto de restauración con el nombre "Restorepoint for CVE-2021-36934 HiveNightmare" y se muestra el mensaje: Se ha creado un nuevo punto de restauración
            • SI NO existen:
              • Muestra el mensaje: No se encontraron copias de sombra
              • Muestra el mensaje: El sistema no es vulnerable
        • SI no es vulnerable:
          • Muestra el mensaje: No se encontraron archivos de sistema hive vulnerables
          • Muestra el mensaje: El sistema no es vulnerable
    • SI no está afectado por la vulnerabilidad:
      • Muestra el mensaje: El sistema operativo no es vulnerable

Consideraciones

  • Una vez que se ha ejecutado el script para corregir la vulnerabilidad, se puede ejecutar de nuevo para comprobar si se ha solucionado.
  • La solución alternativa solo se aplicará a los sistemas afectados.
  • El script funciona correctamente con cualquier configuración de idioma.
  • Algunos sistemas EDR pueden detectar este script como comportamiento sospechoso y detener su ejecución, debido a la eliminación del volumen de sombra. Se recomienda agregarlo como excepción.

Resultados

Si es vulnerable y se ha solucionado, obtendremos el siguiente resultado:
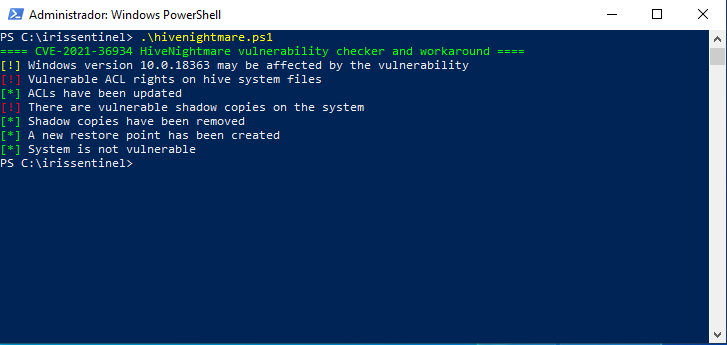
HiveNightmare El sistema es vulnerable

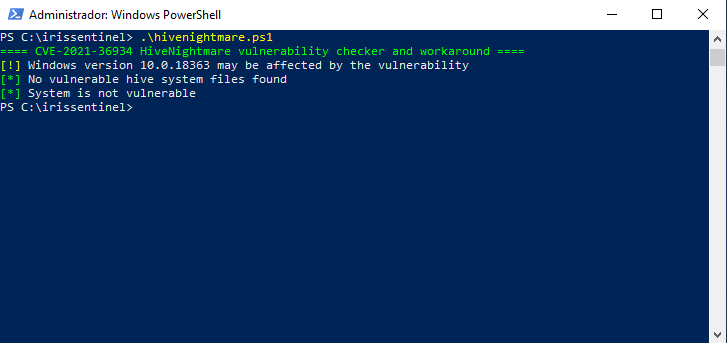
Si no es vulnerable, obtendremos el siguiente resultado: HiveNightmare El sistema no es vulnerable
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →