
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
faraday_addon — Una extensión de navegador para la plataforma faradaysec https://faradaysec.com | Kitploit

Herramientas/GitHubGitHub/infobyte/faraday_addon
Análisis de VulnerabilidadesProxies Web e InterceptaciónSeguridad WebPruebas de Penetración
GitHubinfobyte/faraday_addon

faraday_addon

Una extensión de navegador para la plataforma faradaysec https://faradaysec.com

Ver Repositorio
6436hace 7 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    291

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Acerca de

Faraday Addon es un complemento simple para automatizar el reporte de vulnerabilidades desde el navegador a tu propia instancia de Faraday. Faraday Addon intercepta cada solicitud del navegador, añadiendo una funcionalidad para acceder a cada una de ellas tratándolas como una vulnerabilidad. De esta manera, un pentester solo tiene que usar el complemento para enviar solicitudes potencialmente vulnerables a Faraday, en lugar de copiarlas y pegarlas en el servidor.

Compatibilidad

Por ahora, Faraday Addon solo está disponible para Firefox Quantum. Estamos trabajando en una versión estable para Chrome.
Firefox Quantum

Instalación

Para usuarios

Descarga e instala la última versión desde el repositorio de complementos de Firefox:

Faraday Addon

Para desarrolladores

$ git clone https://github.com/infobyte/faraday_addon.git

  • En el cuadro de búsqueda de Firefox, escribe about:debugging.

  • Haz clic en este botón: Cargar complemento temporal

  • Selecciona el archivo manifest.json dentro del directorio donde clonaste Faraday Addon.

¡Primeros pasos!

Primero, debes autenticarte en tu servidor de Faraday.
Una vez que hayas iniciado sesión, ve a la configuración.
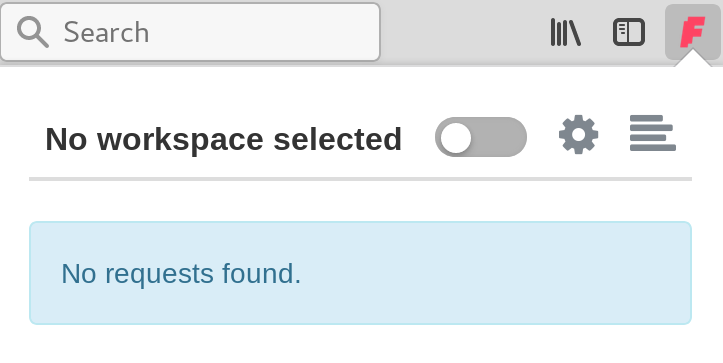
Solo añade la URL del servidor de Faraday y haz clic en Conectar. (La URL debe tener este formato [protocol]://[ip/domain]:[port])
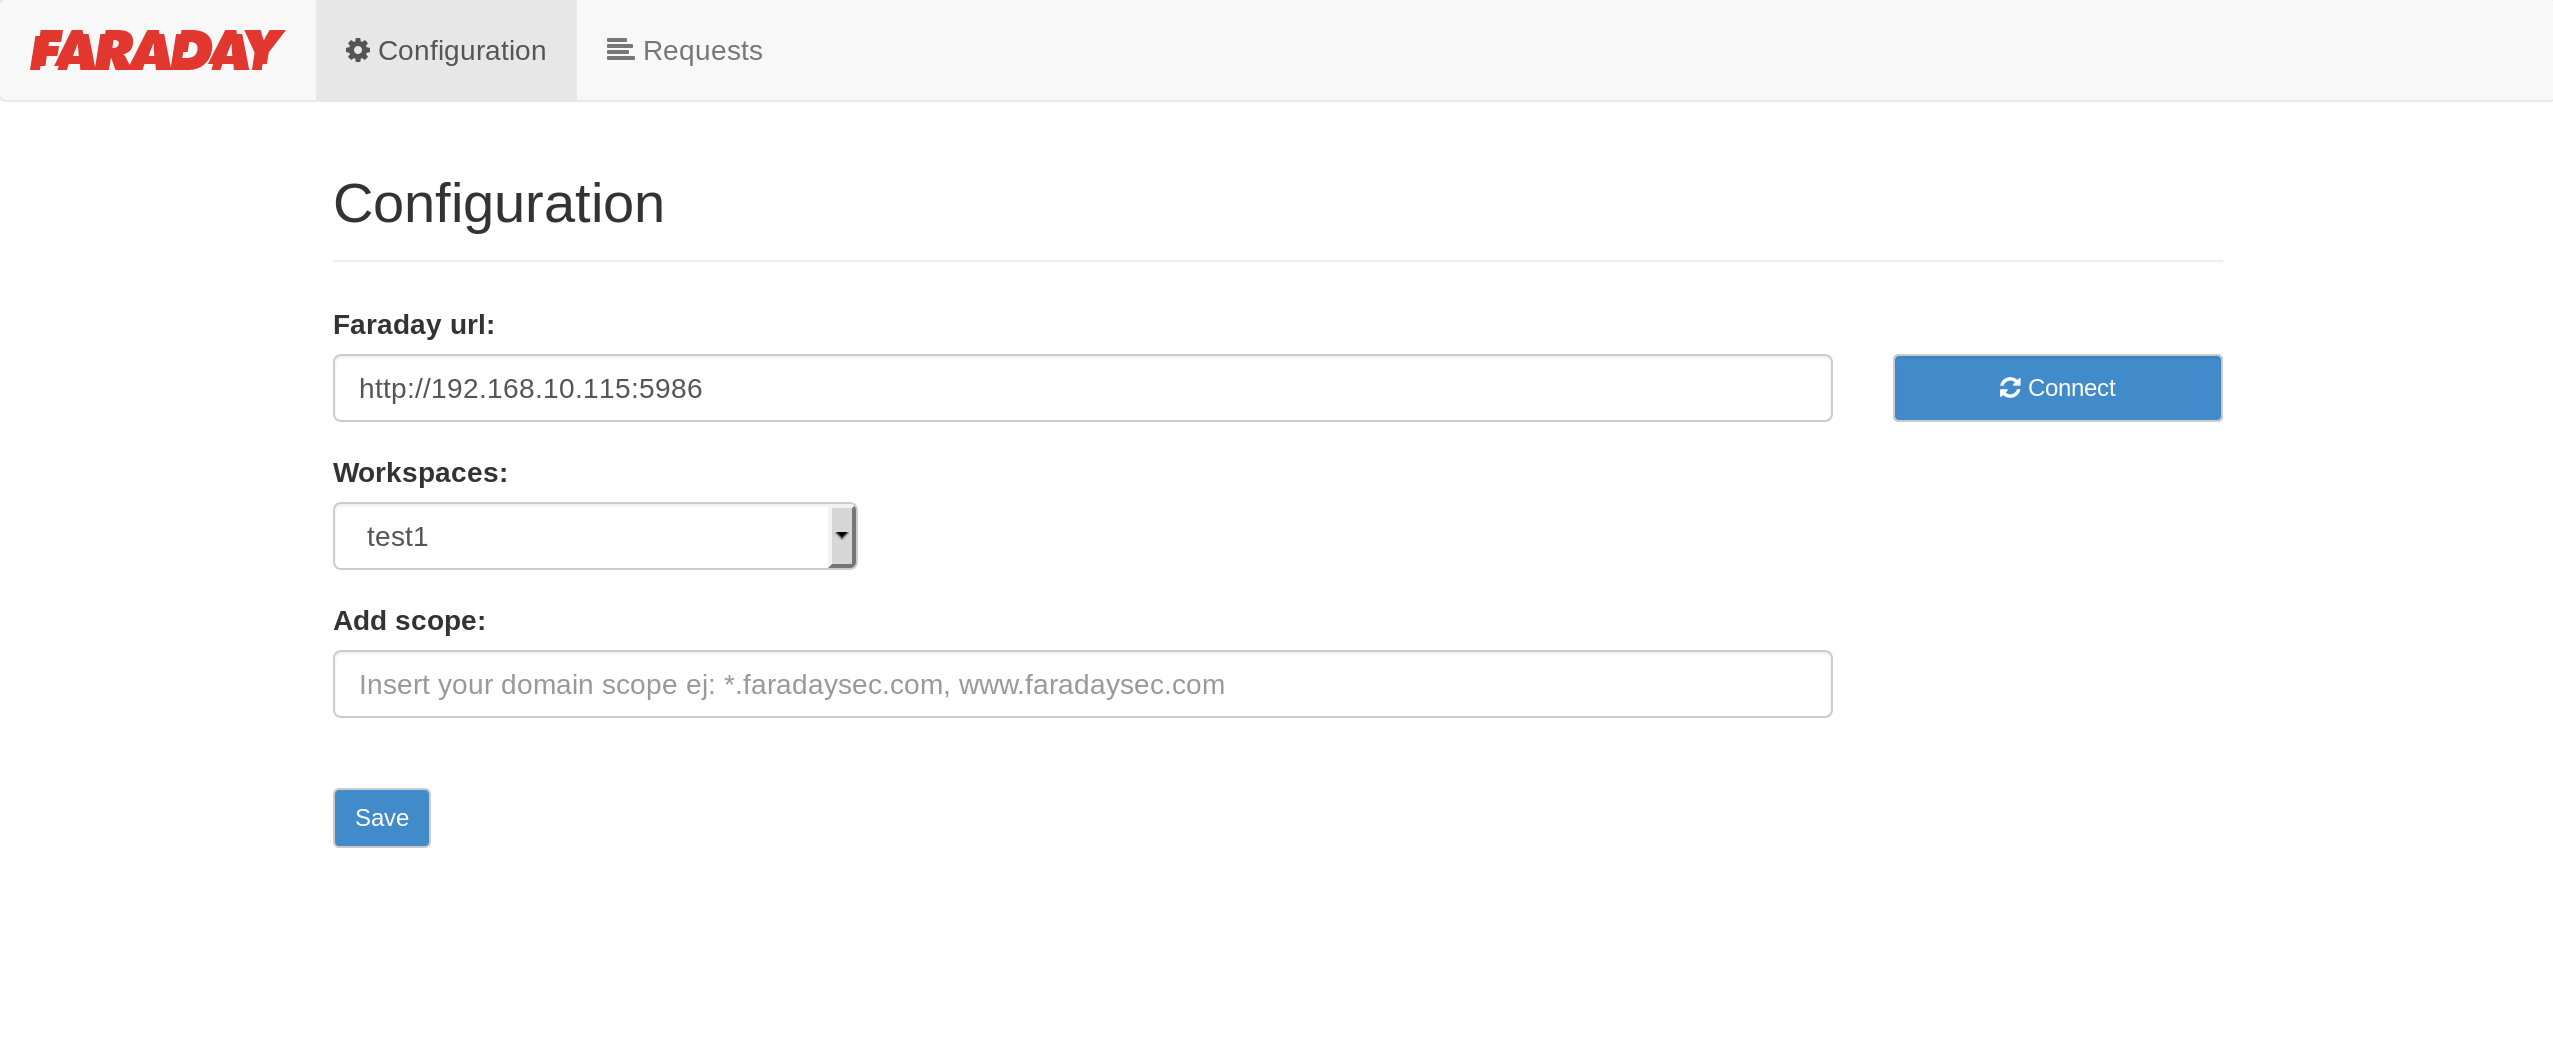
Si tu configuración es correcta, deberías ver tus espacios de trabajo. Haz clic en el espacio de trabajo que quieras y guarda tu configuración.

Faraday Addon también permite definir alcances mediante expresiones regulares, lo que permite capturar solo ciertas solicitudes. Por ejemplo, si solo quieres capturar todos los subdominios de faradaysec.com:

*.faradaysec.com

Ahora estás listo para capturar solicitudes con Faraday Addon.
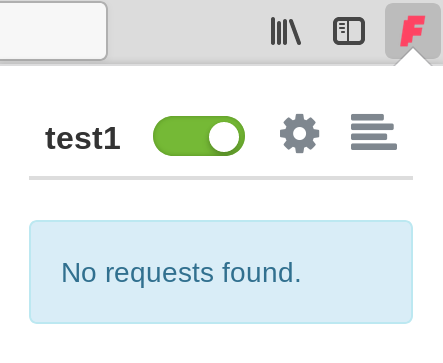
Añadir una vulnerabilidad a Faraday

Si configuraste todo correctamente, verás cada solicitud que pasa a través de Faraday Addon. Imagina que encontraste una XSS y quieres enviarla a Faraday. Para crear una nueva incidencia, haz clic en el icono junto a la solicitud vulnerable:
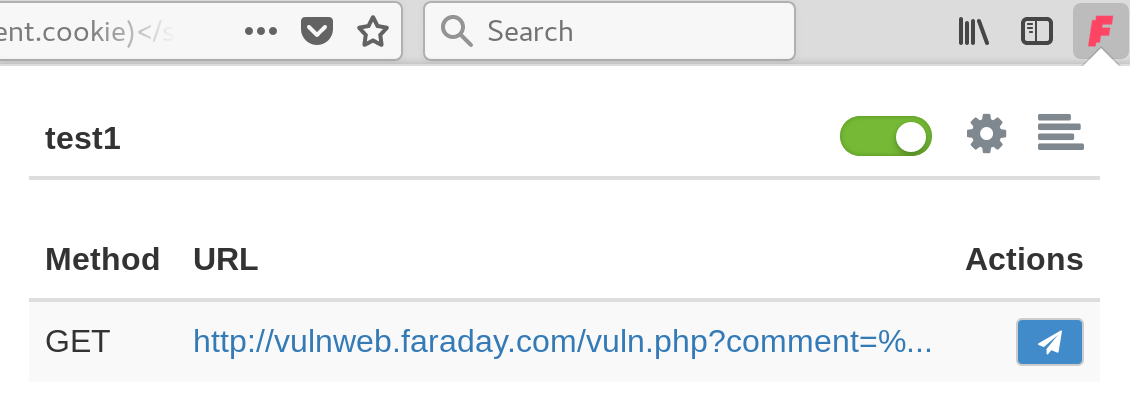
Aparecerá un formulario que deberás completar con toda la información sobre la incidencia. Si tienes Plantillas de vulnerabilidad cargadas previamente en Faraday, este proceso será más rápido.
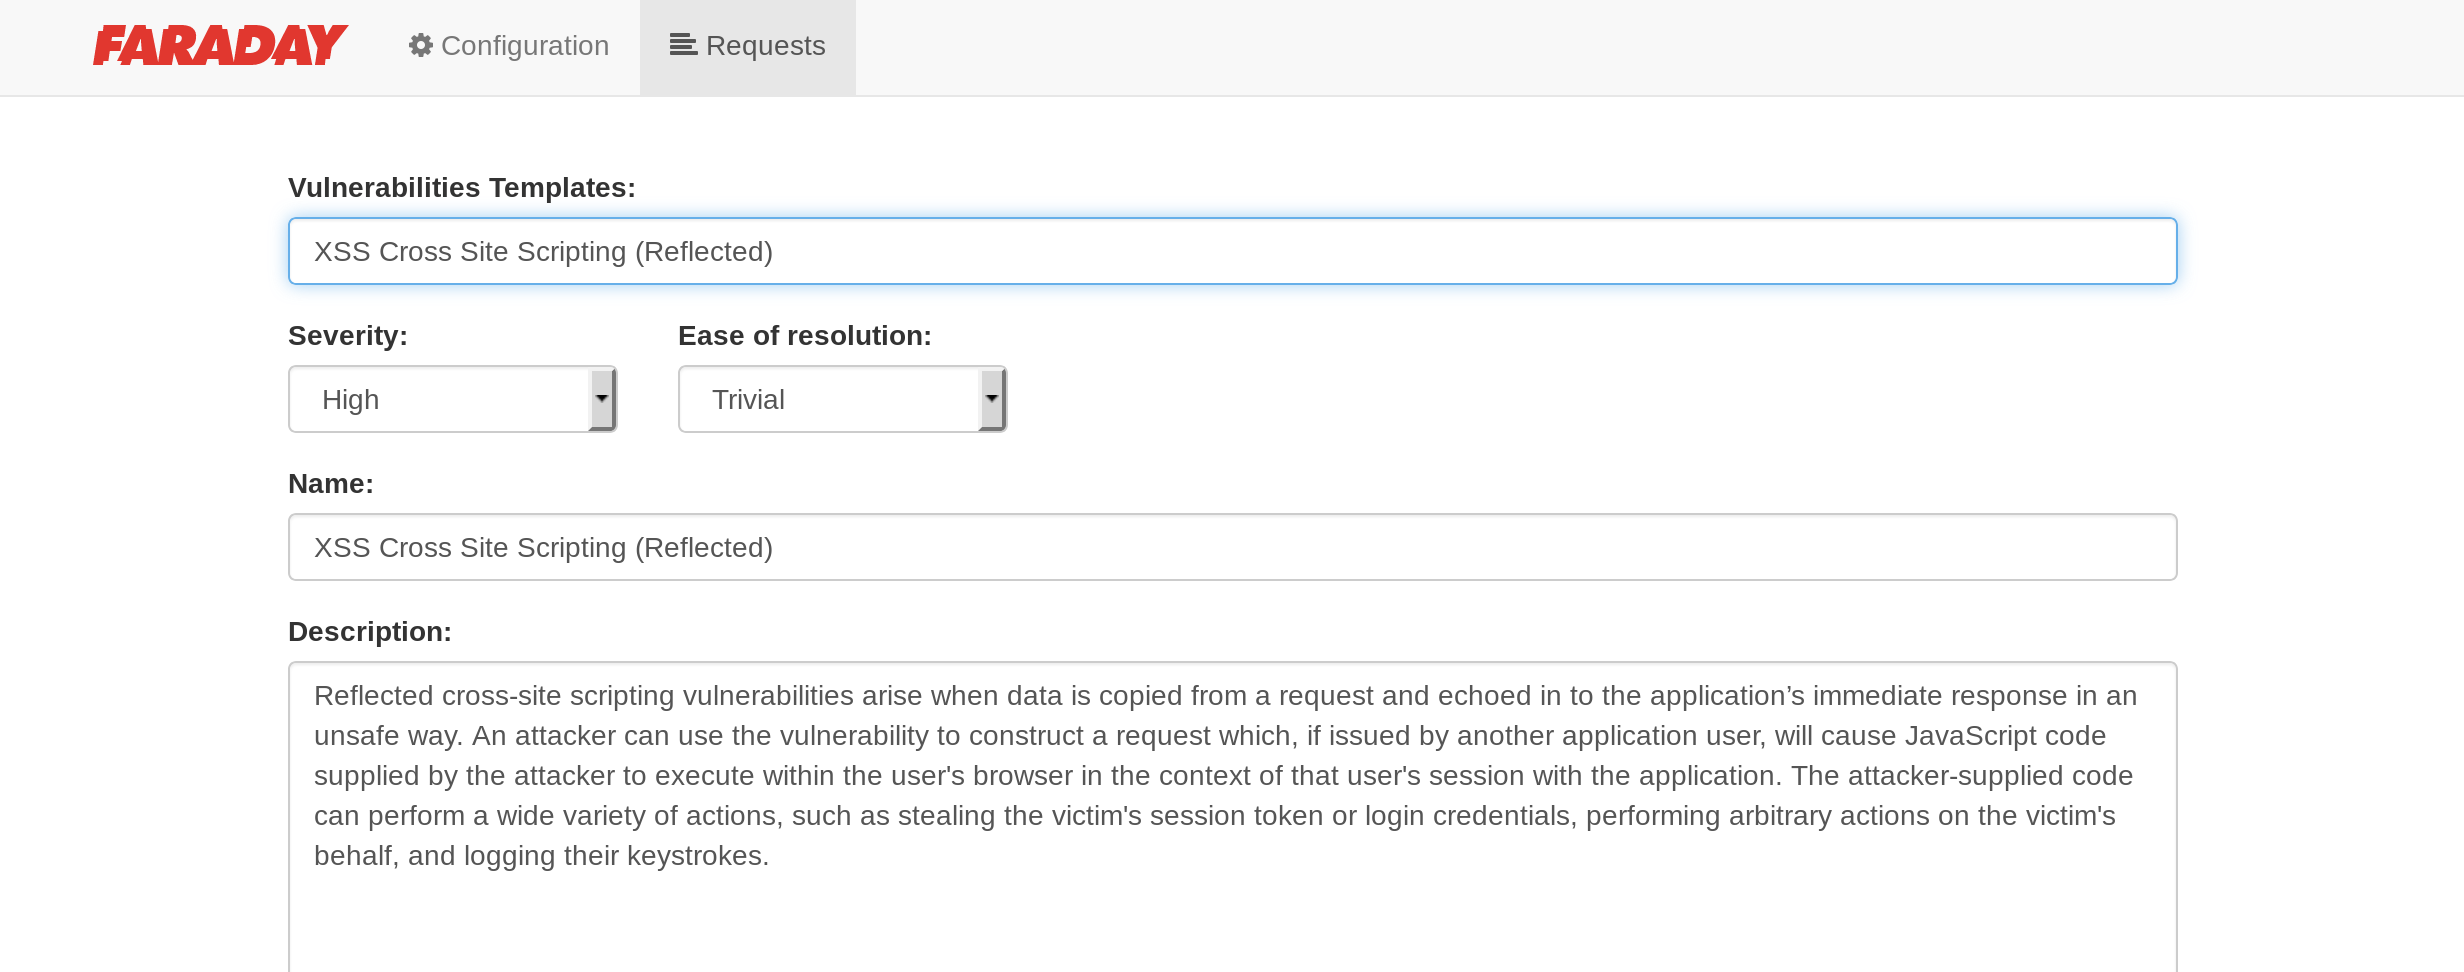
Una vez completado, envíalo a Faraday.
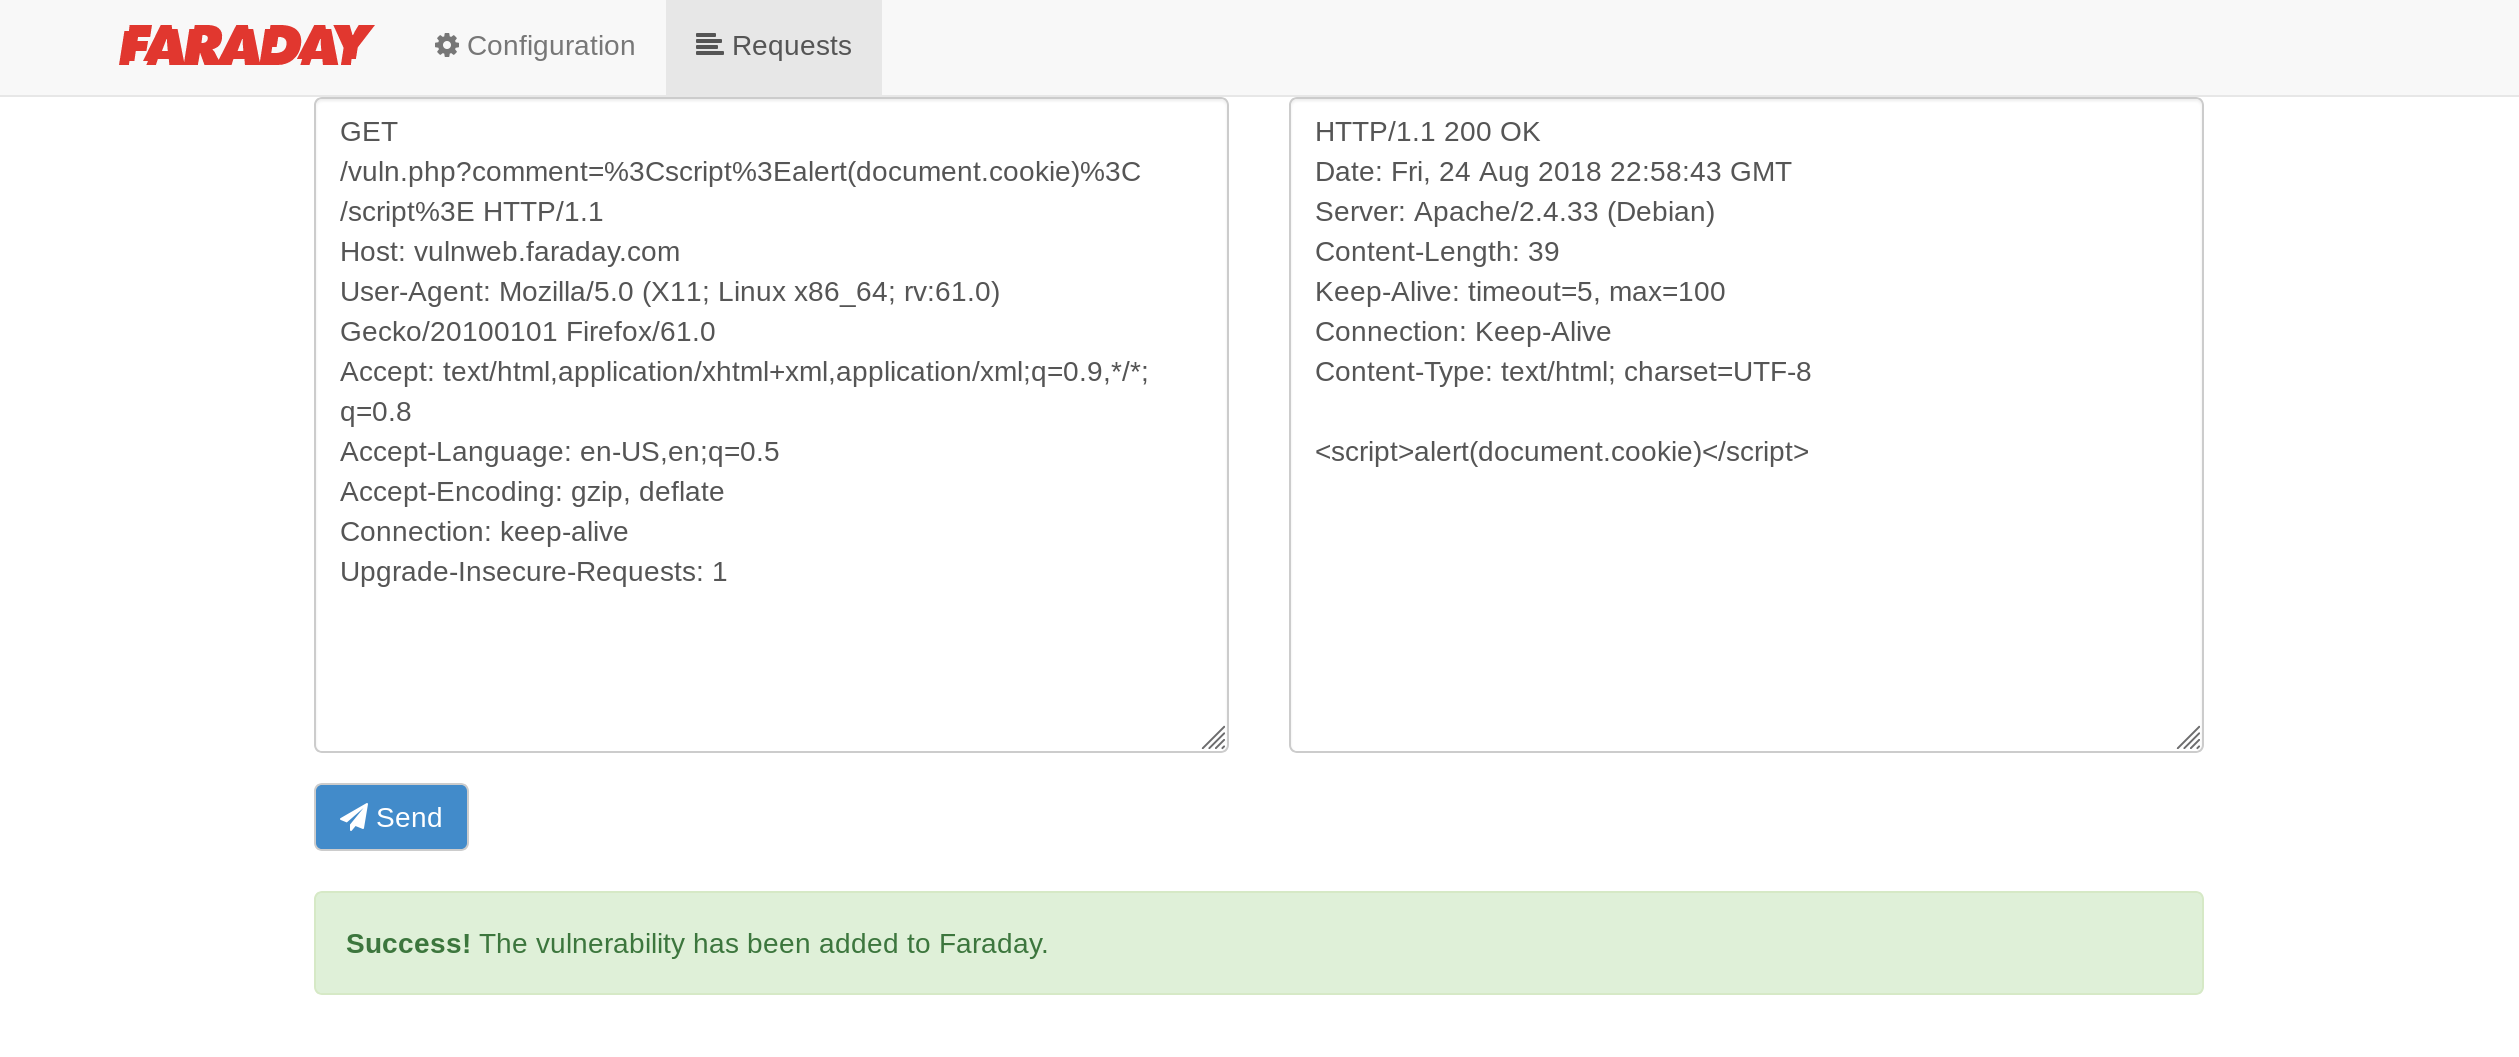
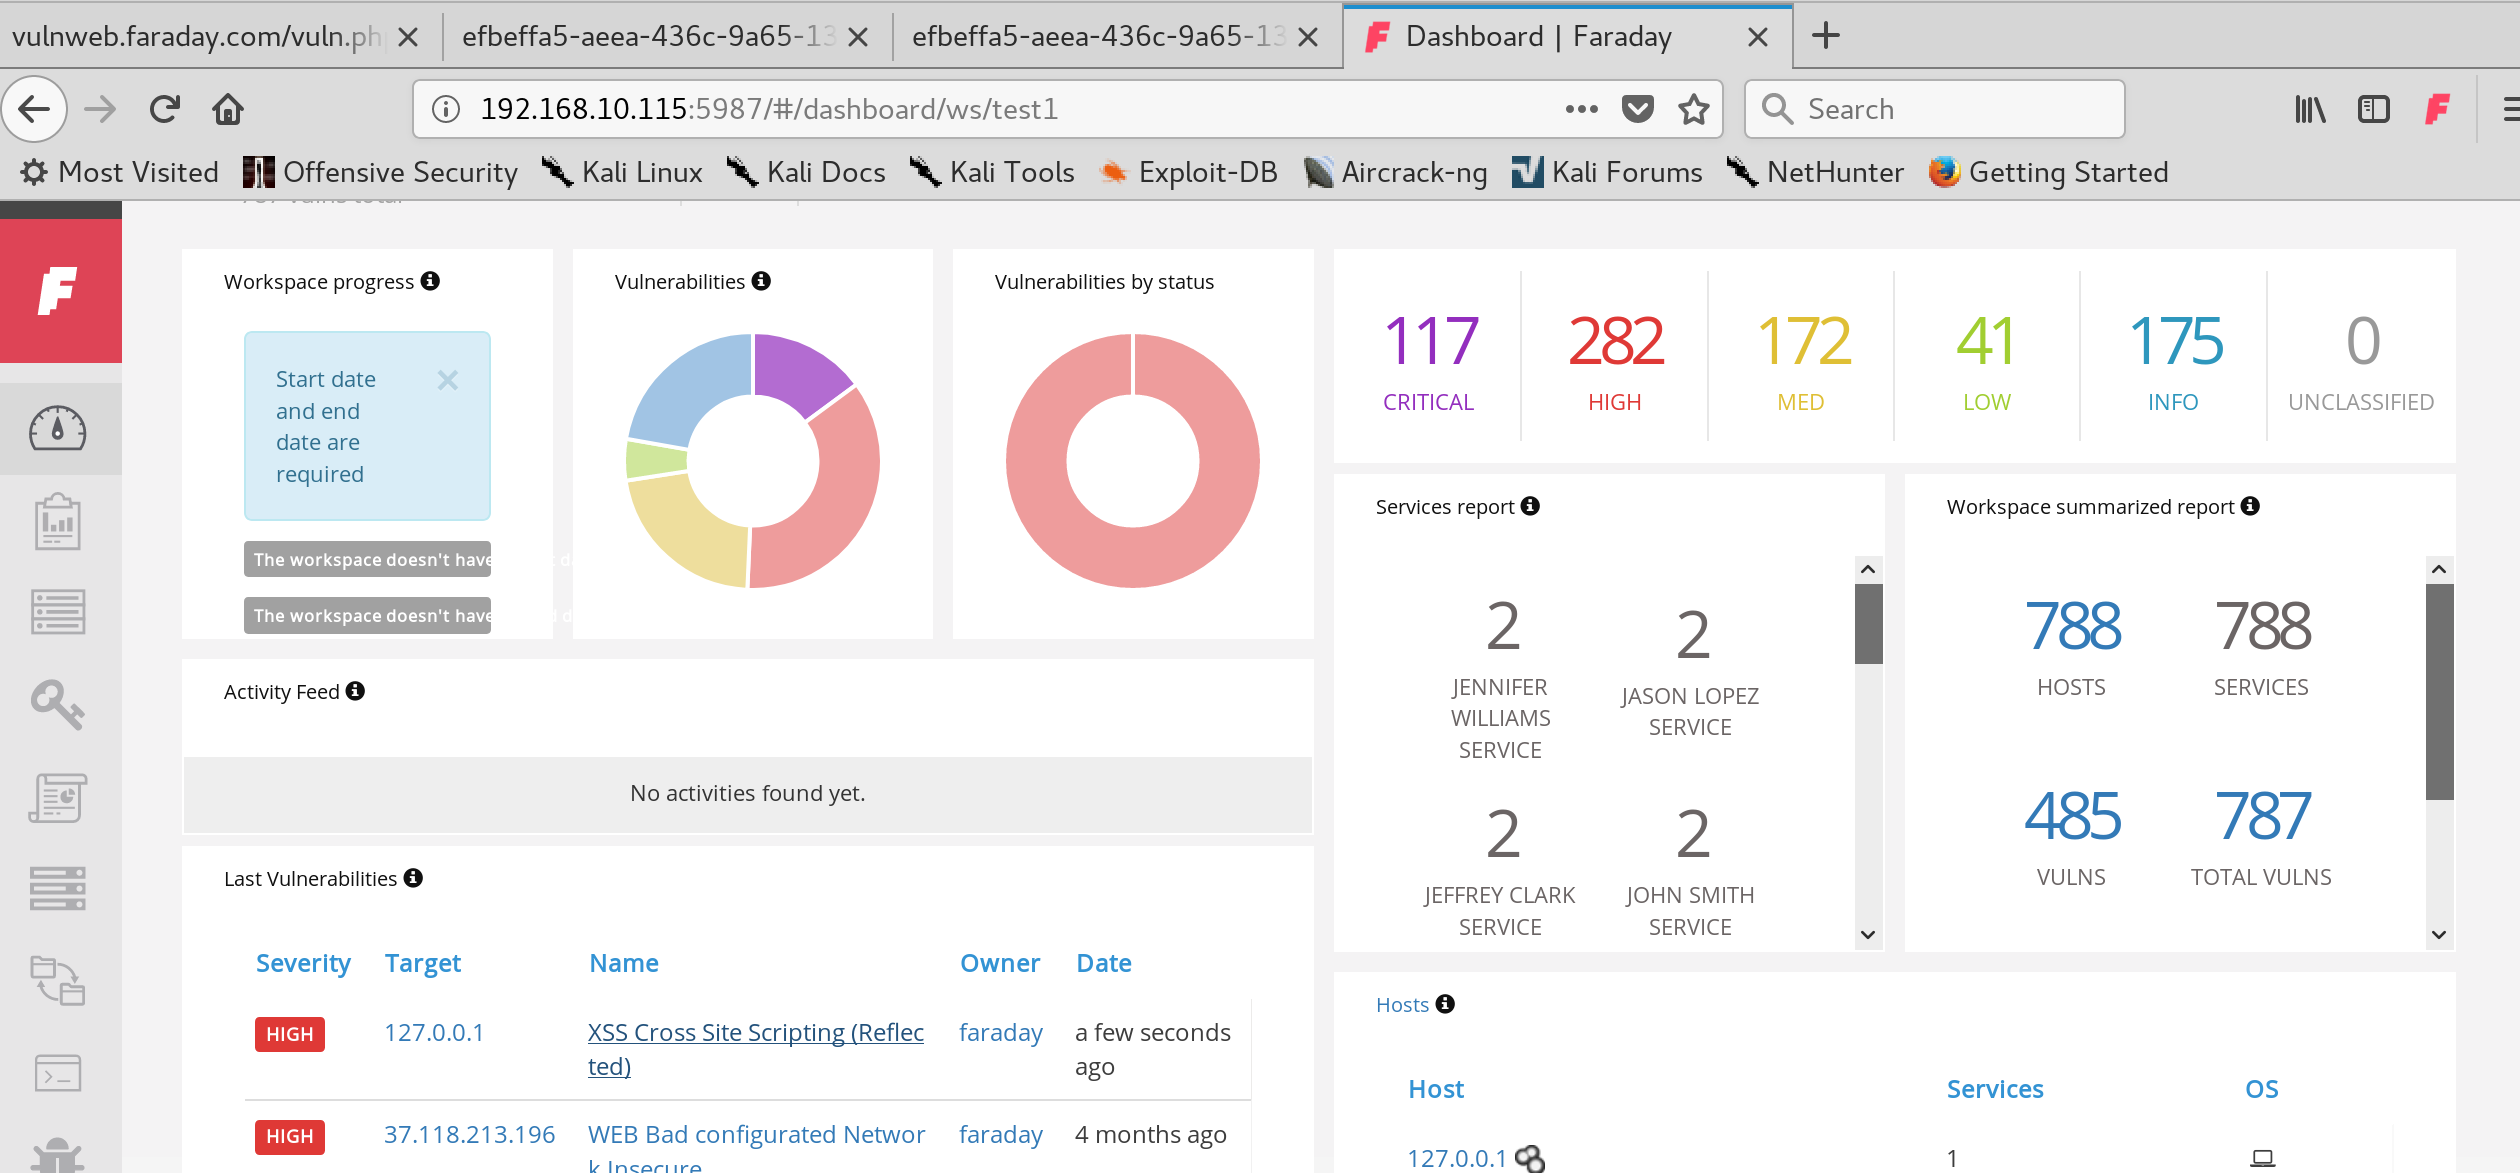
Puedes revisar el servidor de Faraday para ver tu nueva vulnerabilidad.

Descargar herramienta





