
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BadAssMacros — Herramienta en C# que genera macros VBA maliciosas con shellcode injection, VBA purging y sandbox detection para operaciones de red team. | Kitploit
Herramientas/GitHubGitHub/inf0secrabbit/badassmacros
Frameworks de ExploitsGeneración de PayloadsShellcodeRed Teaming
GitHubinf0secrabbit/badassmacros

BadAssMacros

Herramienta en C# que genera macros VBA maliciosas con shellcode injection, VBA purging y sandbox detection para operaciones de red team.

Ver Repositorio
4448590hace 5 añosRevisado por Kitploit
Compartir

Supported Python versions

BadAssMacros


Descripción

Herramienta de prueba de concepto para generar macros maliciosas aprovechando técnicas como VBA Purging y Ofuscación de Shellcode para evadir motores AV.

Esta herramienta toma shellcode sin procesar que puede ser generado por frameworks C2 populares (como Metasploit, Cobalt Strike, etc.) y produce una macro VBA.

La herramienta toma el archivo malicioso doc/excel listo e incrustado con el código VBA generado y realiza VBA purging.

Funcionalidades actuales

Las funcionalidades actuales de BadAssMacros incluyen:

  • Inyección clásica de shellcode VBA.
  • Inyección indirecta de shellcode VBA (usando LoadLibrary).
  • Detección de sandbox.
  • VBA Purging.
  • Ofuscación de shellcode.
  • Aleatorización de nombres de variables.

Técnicas de inyección de shellcode

|   Name   | x32 |     x64     |
| -------- | --- | ----------- |
| Classic  | Yes | Yes         |
| Indirect | Yes | In Progress |

Uso ético

La herramienta BadAssMacros está destinada únicamente a usarse con fines éticos. No la uses para cosas malas.

Instrucciones de compilación

Compilación desde el código fuente

BadAssMacros requiere librerías de terceros que se pueden instalar desde el administrador de paquetes NuGet.

  • Clone el repositorio en Visual Studio
  • Una vez cargado el proyecto en Visual Studio, vaya a "Tools" --> "NuGet Package Manager" --> "Package Manager Settings" --> "NuGet Package Manager" --> "Package Sources"
  • Compruebe si existe un origen de paquetes con la URL - "https://api.nuget.org/v3/index.json". Si no, créelo.
  • Ejecute los siguientes comandos
    • Install-Package Costura.Fody -Version 3.3.3
    • Install-Package OpenMcdf -Version 2.2.1.3
    • Install-Package Fody -Version 4.0.2
  • Compile el proyecto :)

El archivo BadAssMacros.exe estará dentro del directorio bin.

Ejemplos

  • Mostrar ayuda
BadAssMacros.exe -h
  • Crear VBA para inyección de shellcode clásica desde shellcode sin procesar
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s classic -c <caesar_shift_value> -o <path_to_output_file>

ClassicVBA

  • Crear VBA para inyección de shellcode indirecta desde shellcode sin procesar
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s indirect -o <path_to_output_file>
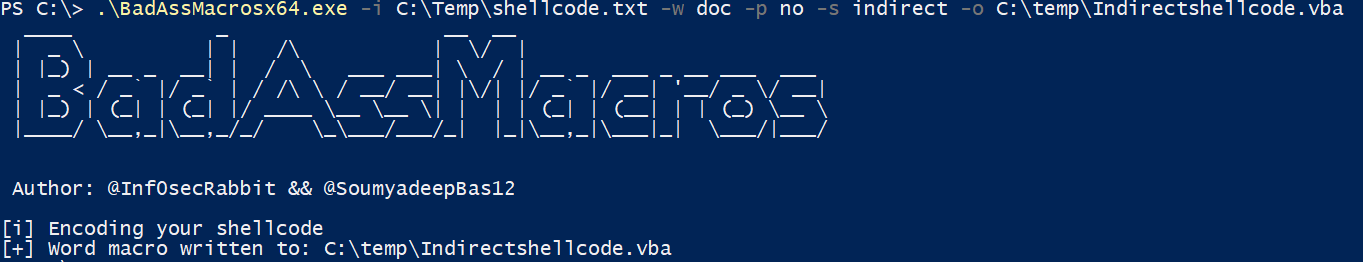
IndirectVBA

  • Listar módulos dentro del archivo Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -l

ListingModules

  • Purgar archivo Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -o <path_to_output_file> -m <module_name>

PurgedDocument

Detección

BadAssMacro fue probado contra soluciones antivirus locales y servicios en línea como antiscan.me. Los resultados de las pruebas utilizando el método de ejecución de shellcode indirecto se adjuntan a continuación.
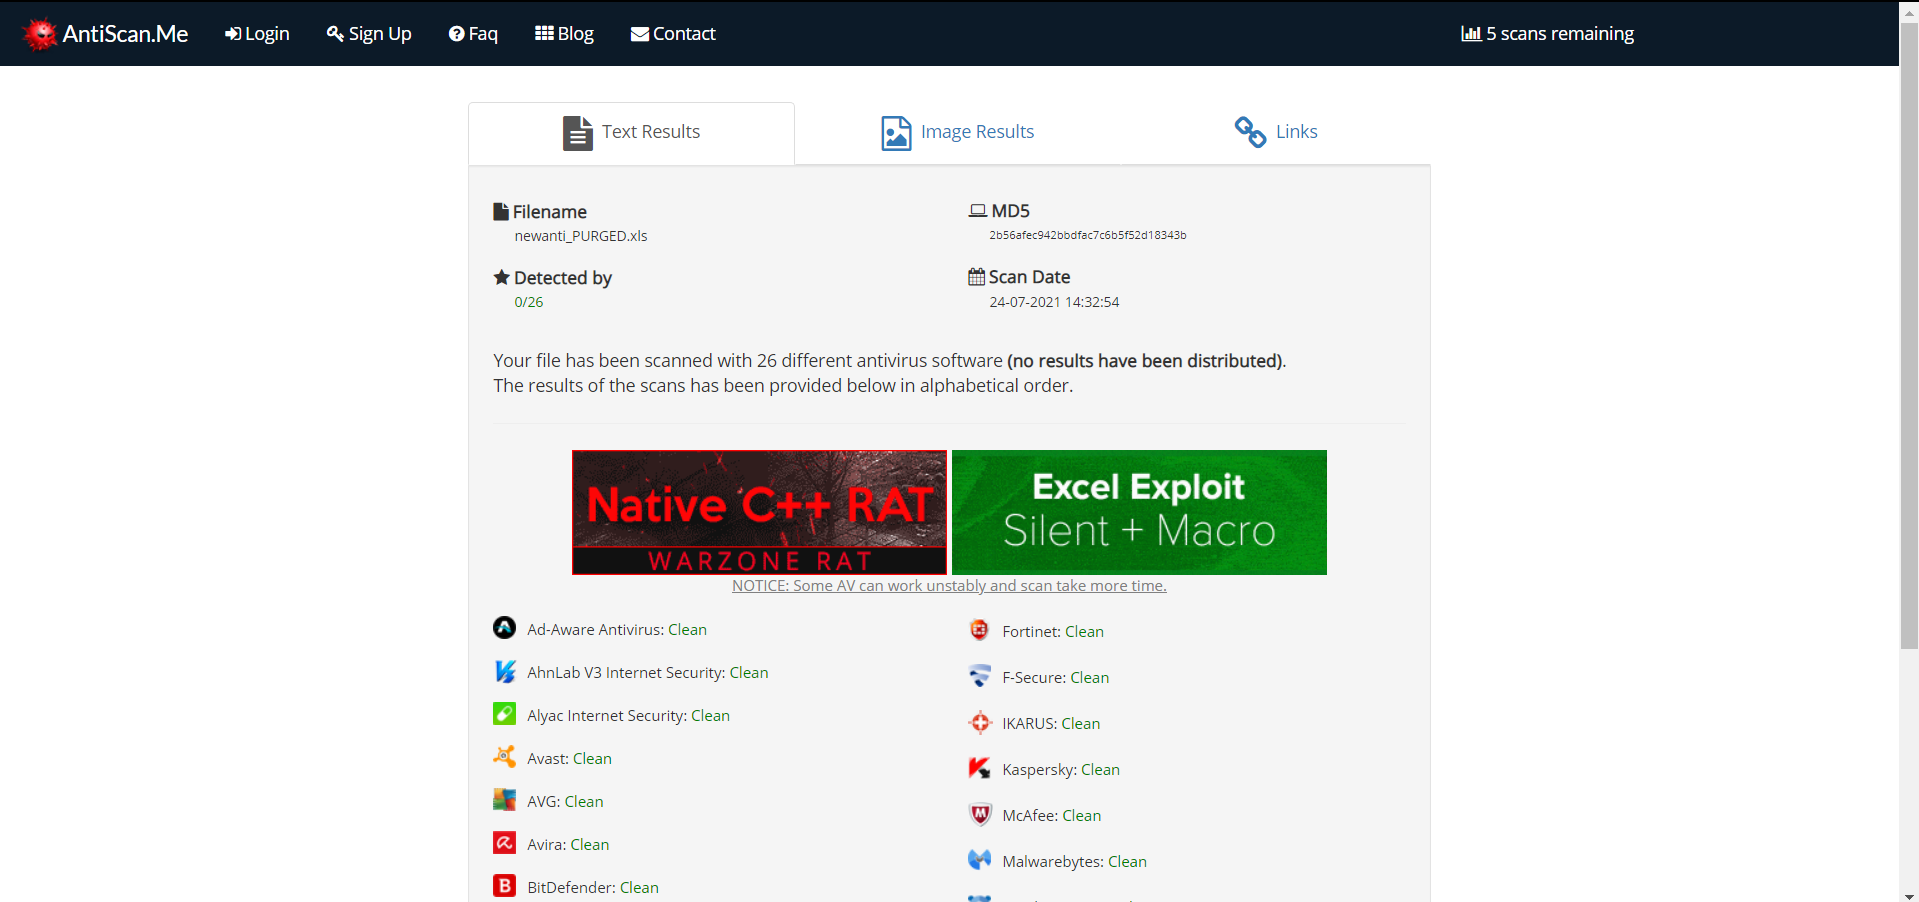
NOTA: No envíe las muestras a VirusTotal


Contacto

  • @Inf0secRabbit
  • @SoumyadeepBas12

Créditos

  • OfficePurge por FireEye aquí
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




