
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
imbyter-WinRAR_CVE-2023-38831 — Exploit PoC para WinRAR CVE-2023-38831 con script de Python para generar archivos maliciosos que ejecutan código arbitrario mediante extensiones de archivo falsificadas. | Kitploit
Herramientas/GitHubGitHub/imbyter/imbyter-winrar_cve-2023-38831
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubimbyter/imbyter-winrar_cve-2023-38831

imbyter-WinRAR_CVE-2023-38831

Exploit PoC para WinRAR CVE-2023-38831 con script de Python para generar archivos maliciosos que ejecutan código arbitrario mediante extensiones de archivo falsificadas.

Ver Repositorio
26hace 2 añosAún no revisado
Compartir

💥 Descripción de la vulnerabilidad de WinRAR (CVE-2023-38831)

En versiones de WinRAR anteriores a la 6.23 existe una vulnerabilidad que permite falsificar la extensión de archivo. Un atacante puede explotar esta vulnerabilidad creando un archivo comprimido especialmente diseñado que contenga archivos aparentemente inofensivos, como imágenes JPG (.jpg), archivos de texto (.txt) o documentos PDF (.pdf), e inducir a la víctima a abrir directamente estos archivos sin descomprimir el paquete, logrando así ejecutar código arbitrario en la máquina de la víctima.

  • ID de vulnerabilidad: CVE-2023-38831
  • Tipo de vulnerabilidad: Vulnerabilidad lógica
  • Nombre del software: RARLAB WinRAR
  • Nombre del módulo: WinRAR.exe
  • Vulnerabilidades históricas: Según los resultados de búsqueda de https://vuldb.com, no hay muchas vulnerabilidades históricas, y menos aún que puedan explotarse de forma estable.
  • Versiones afectadas: Versión < 6.23 (se ha confirmado que las versiones 5.x no se ven afectadas por esta vulnerabilidad)

🧨 Archivo comprimido de prueba (PoC)

Archivo: test.zip

Este es un archivo comprimido que ya contiene la vulnerabilidad CVE-2023-38831. Al abrir directamente el archivo 2.jpg dentro del comprimido con una versión de WinRAR < 6.23, se ejecutará un script bat contenido en el comprimido. El contenido del script bat es el siguiente:

echo off
mshta vbscript:msgbox("你电脑已经被我控制!!!",64,"被黑了")(window.close)
shutdown -s -t 60

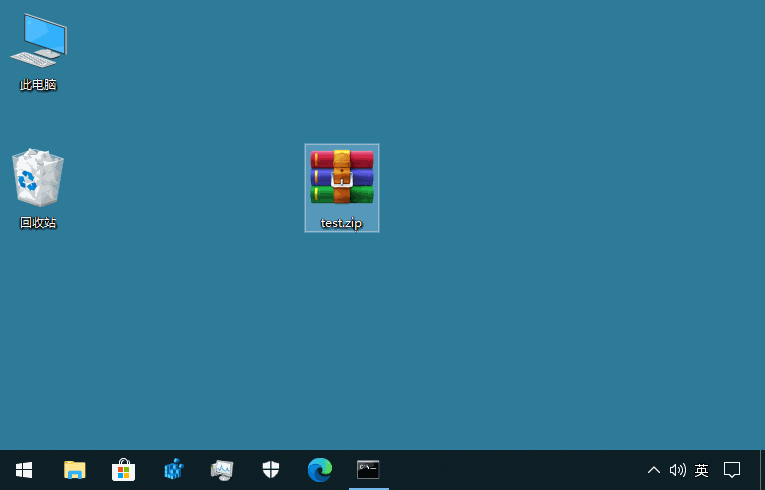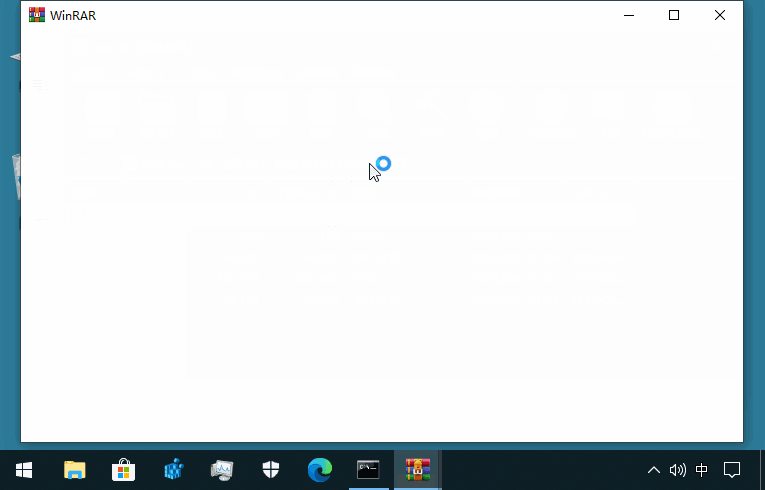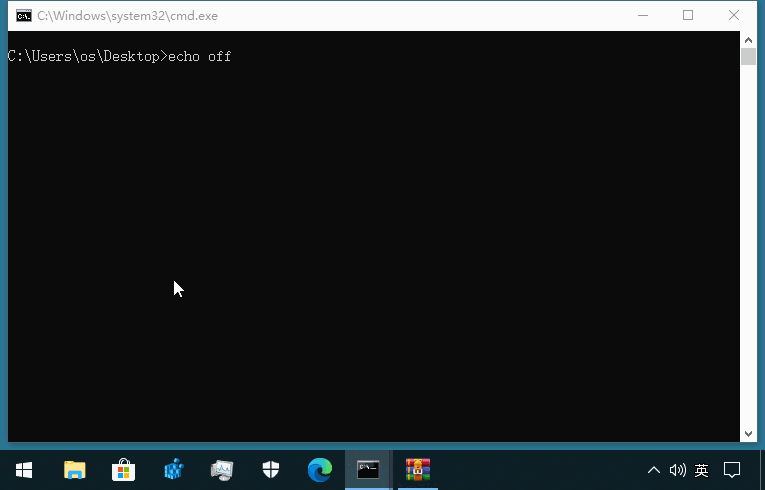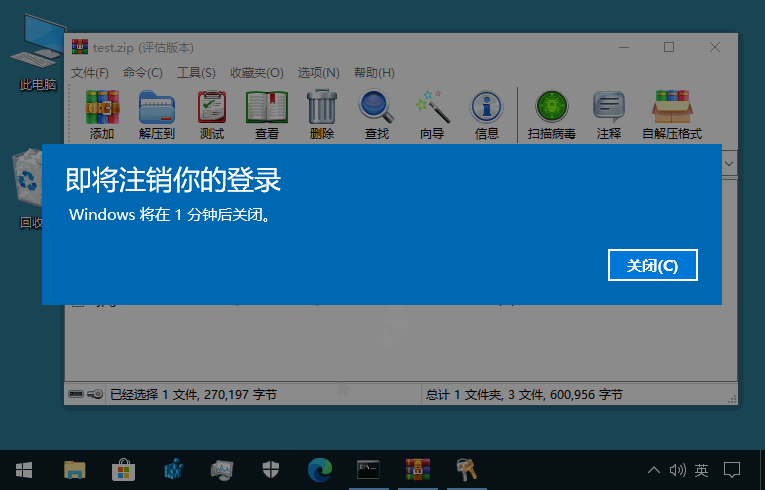
Después de una prueba exitosa, se mostrará un mensaje de apagado. Puede cancelar la tarea de apagado escribiendo shutdown -a en cmd.

Imagen

🧑‍💻 Código Python

Archivo: make-poc.py

Se utiliza para convertir automáticamente el archivo de entrada en un archivo comprimido PoC.

🥝 Explicación detallada

Consulte: https://flowus.cn/share/a3b35db0-ab5e-4abc-b8d3-5ff284e82e7b

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →