
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
MrKaplan — Herramienta de PowerShell para red teamers que elimina las evidencias de ejecución al detener el registro de eventos, eliminar artefactos de archivos y del registro, y guardar marcas de tiempo a través de múltiples usuarios en sistemas Windows. | Kitploit
Herramientas/GitHubGitHub/idov31/mrkaplan
Herramientas DefensivasMecanismos de PersistenciaEvasión de IDS/IPSAnálisis ForensePost-ExplotaciónRed Teaming
GitHubidov31/mrkaplan

MrKaplan

Herramienta de PowerShell para red teamers que elimina las evidencias de ejecución al detener el registro de eventos, eliminar artefactos de archivos y del registro, y guardar marcas de tiempo a través de múltiples usuarios en sistemas Windows.

Ver Repositorio
27248101hace 3 añosRevisado por Kitploit
Compartir

Mr.Kaplan

image image

Descripción

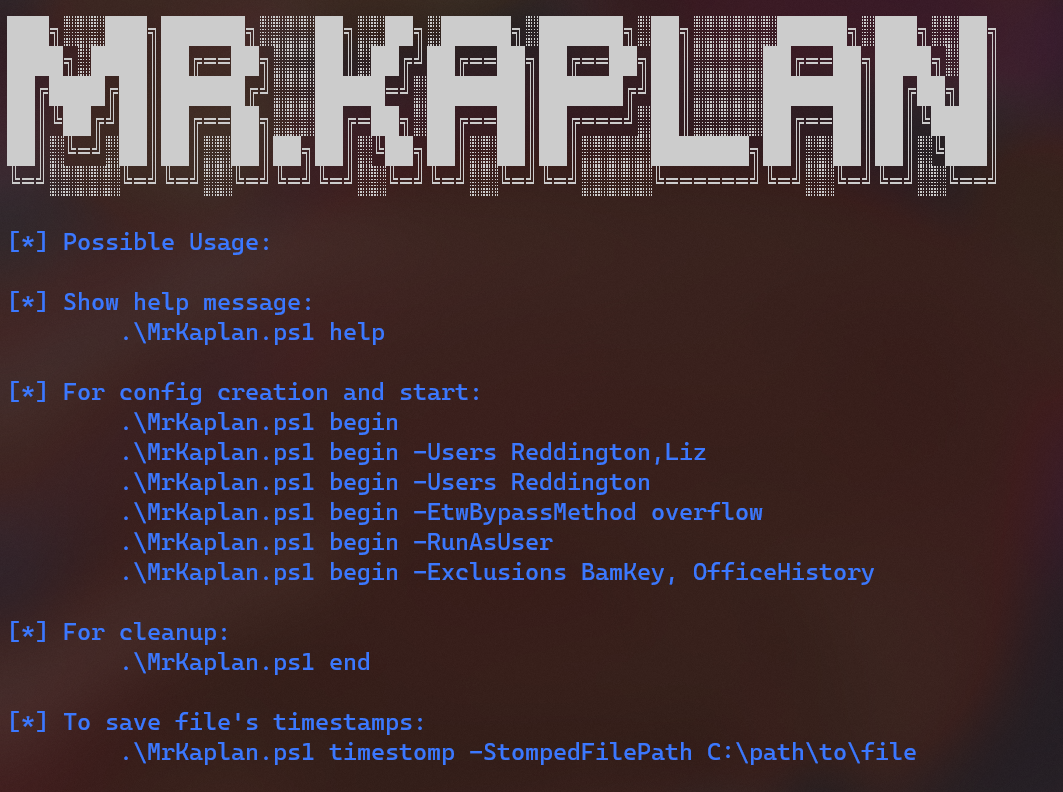
MrKaplan es una herramienta diseñada para ayudar a los red teamers a permanecer ocultos eliminando evidencias de ejecución. Funciona guardando información como la hora de ejecución, una instantánea de archivos y asociando cada evidencia al usuario correspondiente.

Esta herramienta está inspirada en MoonWalk, una herramienta similar para máquinas Unix.

Puedes leer más al respecto en la página de la wiki.
Características

  • Detener el registro de eventos.
  • Limpiar artefactos de archivos.
  • Limpiar artefactos del registro.
  • Puede ejecutarse para múltiples usuarios.
  • Puede ejecutarse como usuario y como administrador (muy recomendado ejecutarlo como administrador).
  • Puede guardar marcas de tiempo de archivos.
  • Puede excluir ciertas operaciones y dejar artefactos para los equipos azules.

Uso

  • Antes de comenzar tus operaciones en el ordenador, ejecuta MrKaplan con la bandera 'begin' y cuando termines, ejecútalo de nuevo con la bandera 'end'.
  • NO ELIMINES el archivo MrKaplan-Config.json hasta que lo vuelvas a ejecutar con la bandera 'end', de lo contrario, MrKaplan no podrá usar la información.

IOCs

  • Proceso de PowerShell que accede a los artefactos mencionados en la página de la wiki.
  • PowerShell importando un blob base64 extraño.
  • Proceso de PowerShell que realiza manipulación de tokens.
  • Clave de registro de MrKaplan: HKCU:\Software\MrKaplan.

Agradecimientos

  • PowerSploit
  • Phant0m
  • ForensicArtifacts

Aviso legal

No soy responsable de ninguna manera por ningún tipo de daño que se cause a tu ordenador/programa como consecuencia de este proyecto. Acepto con gusto contribuciones, ¡haz un pull request y lo revisaré!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





