
 hidra0x/hidra
Proyecto de investigación de jailbreak para dispositivos A12 con iOS 18.7.2, que encadena el UAF de AppleJPEGDriver (CVE-2026-20687) hacia una primitiva de lectura/escritura del kernel. Aún no hay compilación pública.




A12 / iOS 18.7.2 — del UAF en AppleJPEGDriver a lectura/escritura del kernel.
Hidra es un proyecto de investigación de jailbreak para dispositivos A12 en iOS 18.7.2. Se basa
en el UAF del kernel en AppleJPEGDriver (CVE-2026-20687) y en el trabajo de
liberación/recuperación controlada de hidgate-poc.
Todavía no existe una compilación pública del jailbreak. Hidra es un proyecto de investigación, no un jailbreak funcional. Actualmente no proporciona lectura/escritura del kernel, todavía no elude PAC/PPL/SPTM y no instala nada. No ejecutes compilaciones de investigación en un teléfono principal.
«El pánico no es el final. Es la prueba de que ya estamos en el núcleo.» Crash → Control → Jailbreak.
La primera ruta (IOHIDFamily, CVE-2026-28992) solo provoca un fallo en el proveedor
SPU accesible: el objeto liberado está del lado del proveedor y copyEvent nunca entrega
un evento en este objetivo. La segunda ruta (AppleJPEGDriver,
CVE-2026-20687) es diferente:
0x58 funciona;kIOReturnTimeout;JpegRequest liberado se puede recuperar con una solicitud del mismo tipo;Eso es suficiente para empezar a construir una primitiva del kernel. Todavía no es suficiente para un jailbreak.
La PoC de entrada de código abierto es MOON Probe:
hidgate-poc/PoC/applejpeg.
Demuestra el userclient, la ABI 0x58 y el UAF diferido.
Una app instalada por sideload abre AppleJPEGDriver tipo 0, envía decodificaciones asíncronas y
fuerza una decodificación síncrona hasta el tiempo de espera de 10 s. Esto ya funciona en
el dispositivo de prueba.
El tiempo de espera libera un JpegRequest mientras su nodo de cola incrustado permanece en el
vector por códec. Una asignación del mismo tipo reemplaza el objeto liberado. El siguiente
objetivo es convertir esto en uno de los siguientes:
JpegRequest;IOSurface o IOUserClient de la solicitud;La ruta *(*(request+0)+0x28)() de la PoC pública está protegida por PAC en A12
(autda + blraa), por lo que una vtable falsa no es el primer movimiento.
Una lectura del kernel o un canal lateral debe revelar el desplazamiento del kernel y las direcciones
de los objetos usados por la primitiva. Las superficies estándar proc_pidfdinfo,
mach_port_kobject y mach_vm_region están limpias en 18.7.2.
A12 es arm64e. El kernel usa PAC para punteros a funciones y punteros a datos. Hidra necesita un gadget/oráculo de firma, una ruta de solo datos que evite punteros autenticados, o una filtración de un puntero firmado válido.
El texto del kernel y las tablas de páginas están protegidos. El proyecto necesita un ataque de solo datos sobre las tablas de páginas, una elusión de PPL o una primitiva de parcheo del kernel compatible antes de poder instalar un bootstrap.
El primer objetivo es un jailbreak semi-atado: el dispositivo arranca normalmente, el usuario ejecuta la aplicación Hidra tras un reinicio y se vuelve a aplicar el bootstrap. La persistencia no atada es un objetivo posterior.
El paquete se distribuirá como:
El arnés del lado del PC está en loader/. Implementa el
bucle semiatado:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
Utiliza pymobiledevice3 para obtener información de dispositivos USB, lanzar aplicaciones y syslog. El agente actual es CandProbe, que emite HIDRA_STAGE0_DONE hasta HIDRA_STAGE8_DONE. HIDRA_JAILBROKEN está reservado hasta que se implemente una primitiva real de kernel.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
El loader no es un jailbreak por sí mismo. Es el transporte y el bucle de prueba para las etapas S4-S7 faltantes.
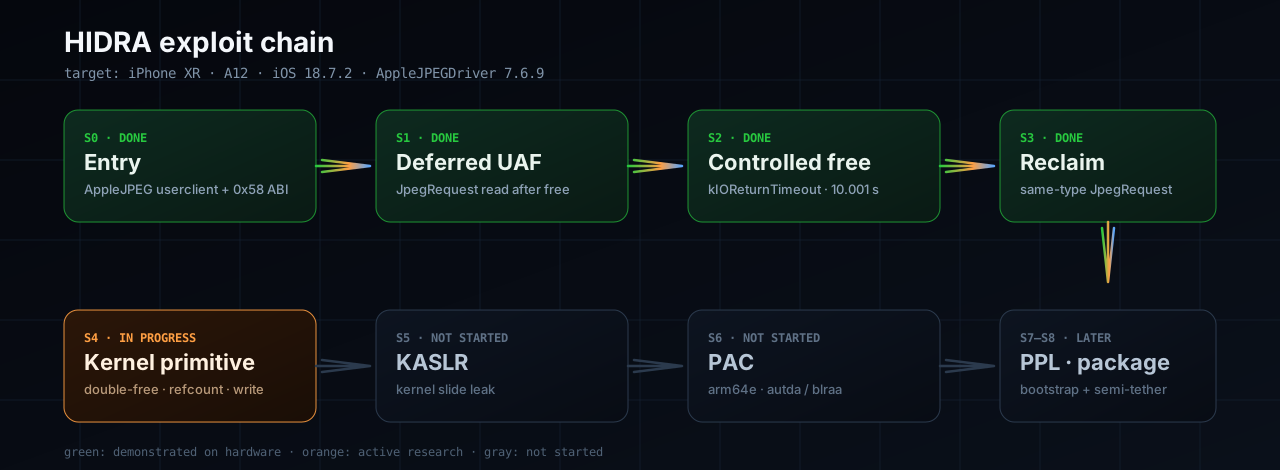
| Etapa | Componente | Estado |
|---|---|---|
| S0 | App de entrada + userclient AppleJPEG | HECHO |
| S1 | UAF diferido de JpegRequest | HECHO |
| S2 | Liberación controlada de 10 s | HECHO |
| S3 | Reclamación del mismo tipo | HECHO |
| S4 | Double-free / primitiva de escritura | EN PROGRESO |
| S5 | KASLR + PAC | NO INICIADO |
| S6 | PPL / SPTM + persistencia | NO INICIADO |
| S7 | Paquete / bootstrap | NO INICIADO |
La escalera de control detallada está en
hidgate-poc/docs/kernel-control.md.
Último resultado: jpegclose (cerrar el userclient durante una decodificación síncrona)
reproduce el UAF far=0x308 sin Cámara. La reclamación emparejada todavía
falla en el slot (x12=0), por lo que S4 sigue abierto.
| Dispositivo | SoC | iOS | Estado |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | Dispositivo de prueba principal |
| iPhone XS / XS Max | A12 | 18.7.x | Sin probar; probablemente la misma familia de kext |
| iPhone 11 / SE 2 | A13 | 18.7.x | Sin probar; puede compartir el driver |
| iPhone 12 y posteriores | A14+ | cualquiera | No compatible inicialmente |
| iOS 18.7.7+ / 26.4+ | — | — | Parcheado, no compatible |
El proyecto comienza con el dispositivo que podemos probar: iPhone XR en 18.7.2. La compatibilidad con otros dispositivos A12/A13 se añadirá solo después de que la primitiva del kernel sea estable.
No hay una fecha de lanzamiento prometida. La fecha a continuación es una estimación de investigación y se retrasará si alguna etapa falla.
| Hito | Ventana objetivo | Criterio de salida | Confianza |
|---|---|---|---|
| M4 | Nov–Dic 2026 | double-free reproducible o primitiva de escritura | media-baja |
| M5 | Dic 2026–Feb 2027 | fuga de KASLR + bypass de PAC o ruta data-only | baja |
| M6 | Mar–May 2027 | bypass de PPL/SPTM + prototipo de bootstrap | baja |
| M7 | Q2 2027 | beta cerrada en iPhone XR 18.7.2 | baja |
| M8 | Q3 2027 | beta pública, si M4–M6 pasan | baja |






