

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
iGPU-Leak — [CVE-2019-14615] iGPU Leak: Una vulnerabilidad de fuga de información en la GPU integrada de Intel | Kitploit
Herramientas/GitHubGitHub/he-wenjian/igpu-leak
Análisis de VulnerabilidadesExplotaciónRecopilación de InformaciónCriptografíaSeguridad de HardwarePapers e Investigación
GitHubhe-wenjian/igpu-leak

iGPU-Leak

[CVE-2019-14615] iGPU Leak: Una vulnerabilidad de fuga de información en la GPU integrada de Intel

Ver Repositorio
541064hace 6 añosRevisado por Kitploit
Compartir

CVE-2019-14615: La Vulnerabilidad iGPU-Leak

Wenjian He, Wei Zhang, Sharad Sinha y Sanjeev Das. iGPU Leak: Una Vulnerabilidad de Fuga de Información en GPU Integrada de Intel. En las Actas de la 25.ª Conferencia de Automatización de Diseño de Asia y el Pacífico Sur (ASP-DAC'20).

Ver PDF

Ver Diapositivas

¿Qué pasó?

Se encontró un problema de seguridad en las GPU integradas de Intel (iGPU). Permite a los atacantes filtrar datos privados de una iGPU. Además de los juegos, hoy en día una gran variedad de software aprovecha la aceleración de GPU, por ejemplo, navegadores web y blockchains. Todas estas aplicaciones están en riesgo. El problema es causado por una gestión defectuosa de la GPU por parte del controlador gráfico. Cuando una aplicación usa la GPU, algunos datos privados inevitablemente se almacenan en la GPU. Encontramos que el controlador gráfico no logra borrarlos después de que la aplicación finaliza, por lo que los datos se conservan en la GPU. Por lo tanto, un atacante puede ejecutar un spyware de GPU para robar estos datos privados.

Para más detalles, consulte Explicación técnica.

Productos Afectados

Hardware Afectado: La mayoría de los procesadores Intel Core de 3.ª a 10.ª Generación y muchas otras familias de procesadores Intel están afectados.

Sistemas Operativos AfectadosParche
WinIntel Graphics DCH driver >= 26.20.100.7209
LinuxConsulte a su proveedor de SO. Más información
MacmacOS Catalina 10.15.4. Más información

Le recomendamos actualizar el controlador gráfico de Intel tan pronto como esté disponible. Consulte el Aviso de Seguridad de Intel INTEL-SA-00314 para obtener la lista completa de productos y sistemas operativos afectados.

Exploits Conocidos

No tenemos conocimiento de ninguna explotación en la naturaleza. Sin embargo, esperamos que sea fácil desarrollar ataques con la vulnerabilidad. Según nuestros experimentos, los siguientes 2 ataques son posibles.

1. Espionaje de actividad del navegador

Al monitorear la iGPU de Intel, un atacante puede saber qué sitio web está visitando el usuario.
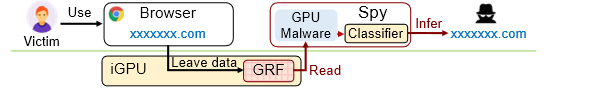
Espionaje de actividad del navegador

2. Ataque de recuperación de claves contra cifrados acelerados por iGPU

Si está utilizando una iGPU para tareas criptográficas, el texto plano o incluso la clave pueden filtrarse debido a la vulnerabilidad iGPU-Leak.

Explicación Técnica

Esta es una vulnerabilidad de datos no inicializados debida al controlador gráfico de Intel, y resulta en una fuga de información a través del hardware de GPU. En esencia, el estado de la GPU no se restablece durante un cambio de contexto de GPU. Identificamos dos componentes en las iGPU de Intel que filtran información debido a esta vulnerabilidad:
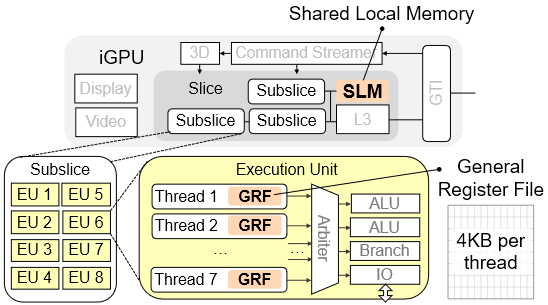
  1. la memoria local compartida, y
  2. el archivo de registros generales en cada unidad de ejecución (EU).

SLM y GRF en la arquitectura iGPU de Intel

Vídeos de Demostración

  • Vídeo de demostración de fuga de Memoria Local Compartida (SLM): https://youtu.be/xHihb2SwXyo
  • Vídeo de demostración de fuga del Archivo de Registros Generales (GRF): https://youtu.be/AouEeCF4cj0

Código PoC

  • ./demo contiene el código fuente del ataque de prueba de concepto. Consulte ./demo/README.md para las instrucciones para ejecutar la demostración.

Estado del Parche en Linux

Gráficos IntelCPU uArchParcheEstado
Gen 9Skylake, Kaba Lake, Coffee LakeEnlaceFusionado en la línea principal en Linux 5.5-rc7, y retroportado.
Gen 8BroadwellInmune
Gen 7Haswell, Ivy BridgeEnlaceEn desarrollo.

Divulgación Coordinada

Agradecemos el manejo profesional de nuestro informe por parte de Intel.

  • Septiembre de 2019: Reportamos nuestros hallazgos a Intel.
  • 14 de octubre de 2019: Intel confirmó la vulnerabilidad.
  • 14 de enero de 2020: Intel publicó INTEL-SA-00314.

Créditos

  • Wenjian He, [email protected], Univ. de Ciencia y Tecnología de Hong Kong
  • Wei Zhang, wei.zhang [at] ust.hk, Univ. de Ciencia y Tecnología de Hong Kong
  • Sharad Sinha, sharad [at] iitgoa.ac.in, Instituto Indio de Tecnología, Goa
  • Sanjeev Das, sdas [at] cs.unc.edu, Univ. de Carolina del Norte en Chapel Hill, EE. UU.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





