
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
goGetBucket — Una herramienta de pruebas de penetración para enumerar y analizar los buckets de Amazon S3 pertenecientes a un dominio. | Kitploit
Herramientas/GitHubGitHub/glem0/gogetbucket
ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónPruebas de PenetraciónSeguridad en la Nube
GitHubglem0/gogetbucket

goGetBucket

Una herramienta de pruebas de penetración para enumerar y analizar los buckets de Amazon S3 pertenecientes a un dominio.

Ver Repositorio
1163542hace 7 añosRevisado por Kitploit
Compartir

goGetBucket - Descubrimiento de buckets S3 de AWS mediante alteraciones y permutaciones

Advertencia: el código es horrible ya que solo lo he usado para uso personal. Cuando tenga tiempo, lo haré menos horrible (y más rápido).

Al realizar un reconocimiento en un dominio, entender los activos que poseen es muy importante. Los permisos de los buckets S3 de AWS se han confundido una y otra vez, y han permitido la exposición de material sensible.

Lo que hace esta herramienta es enumerar nombres de buckets S3 utilizando patrones comunes que he identificado durante mi tiempo en bug hunting y pentesting. Se admiten permutaciones en un nombre de dominio raíz usando una lista de palabras personalizada. Recomiendo encarecidamente la incluida en AltDNS.

Se devolverá la siguiente información sobre cada bucket encontrado:

  • Permiso de Listado
  • Permiso de Escritura
  • Región en la que existe el Bucket
  • Si el bucket tiene todo el acceso deshabilitado

Instalación

go get -u github.com/glen-mac/goGetBucket

Uso

goGetBucket -m ~/tools/altdns/words.txt -d <domain> -o <output> -i <wordlist>

Usage of ./goGetBucket:
  -d string
        Supplied domain name (used with mutation flag)
  -f string
        Path to a testfile (default "/tmp/test.file")
  -i string
        Path to input wordlist to enumerate
  -k string
        Keyword list (used with mutation flag)
  -m string
        Path to mutation wordlist (requires domain flag)
  -o string
        Path to output file to store log
  -t int
        Number of concurrent threads (default 100)

A lo largo de mi uso de la herramienta, he obtenido los mejores resultados cuando introduzco una lista (-i) de subdominios para un dominio raíz que me interesa. Por ejemplo:

www.domain.com
mail.domain.com
dev.domain.com

El archivo de prueba (-f) es un archivo que el script intentará almacenar en el bucket para probar los permisos de escritura. Entonces, quizás guarde su información de contacto y un mensaje de advertencia si esto se realiza durante un bounty?

La lista de palabras clave (-k) se concatena con el nombre de dominio raíz (-d) y el dominio sin el TLD para permutar usando la lista de palabras de permutación proporcionada (-m).

Asegúrese de no aumentar demasiado los hilos (-t) - ya que AWS tiene una limitación de tasa de API que se activará y comenzará a dar un código de retorno no deseado.
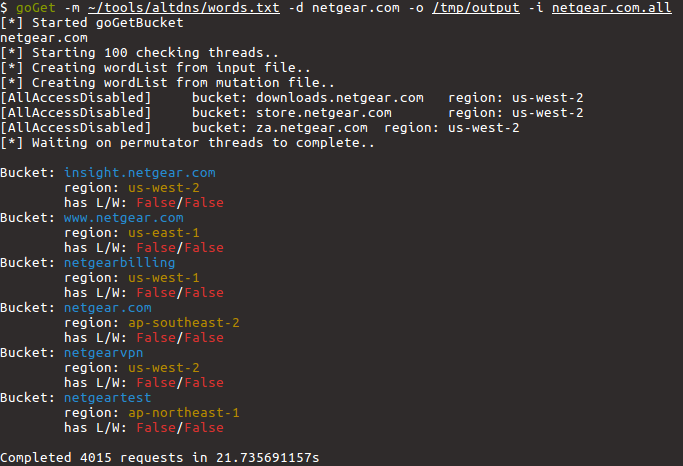

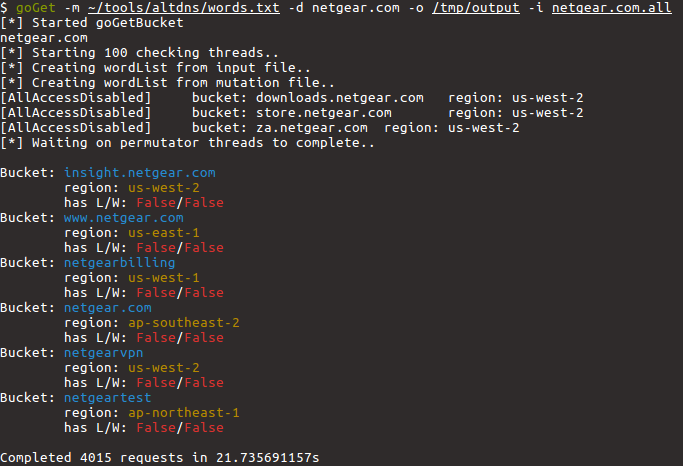
Captura de pantalla

Por hacer

  • Escribir mejor GoLang
  • Usar net/http en lugar de las librerías de servicio de aws para go
  • Optimizar la verificación de regiones
  • Optimizar el uso de canales / estructuras pasadas
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





