Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
TeamViewer_Permissions_Hook_V1 — Una dll C++ inyectable de prueba de concepto, que utiliza naked inline hooking y modificación directa de memoria para cambiar los permisos de tu TeamViewer. | Kitploit
Herramientas/GitHubGitHub/gellin/teamviewer_permissions_hook_v1
Escalada de PrivilegiosExplotaciónMovimiento LateralPost-ExplotaciónPruebas de PenetraciónAprendizaje y EducaciónRed TeamingHerramienta de Acceso Remoto
Compartir
GitHub
gellin/teamviewer_permissions_hook_v1

TeamViewer_Permissions_Hook_V1

Una dll C++ inyectable de prueba de concepto, que utiliza naked inline hooking y modificación directa de memoria para cambiar los permisos de tu TeamViewer.

Ver Repositorio
3107538hace 8 añosRevisado por Kitploit

TeamViewer Hook de Permisos V1


License

Una DLL de C++ inyectable como prueba de concepto, que utiliza hooking inline directo y modificación directa de memoria para cambiar los permisos de TeamViewer.

Características

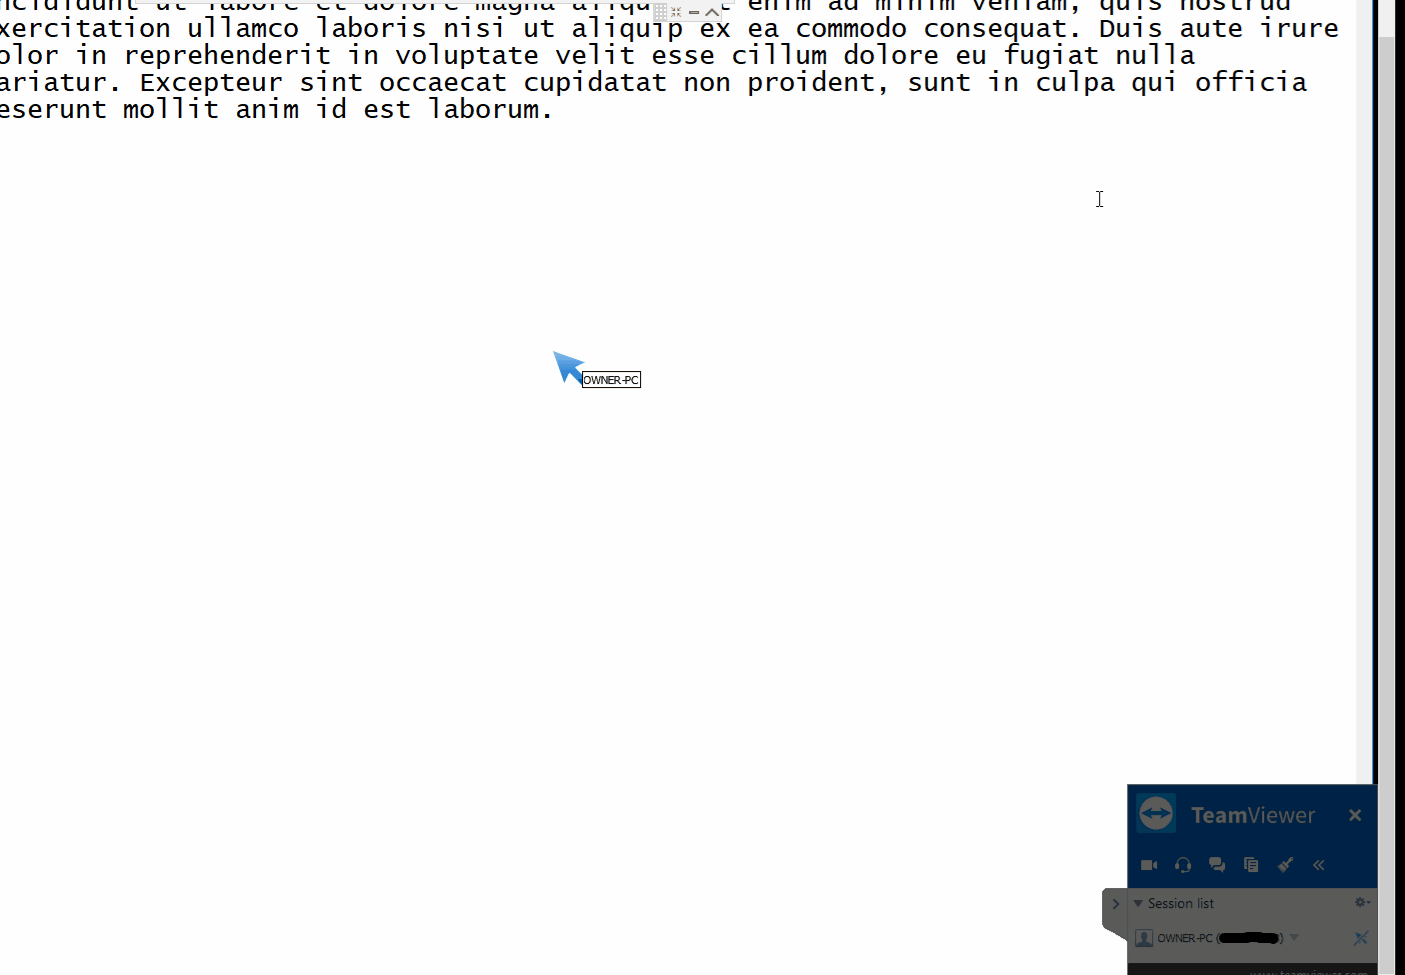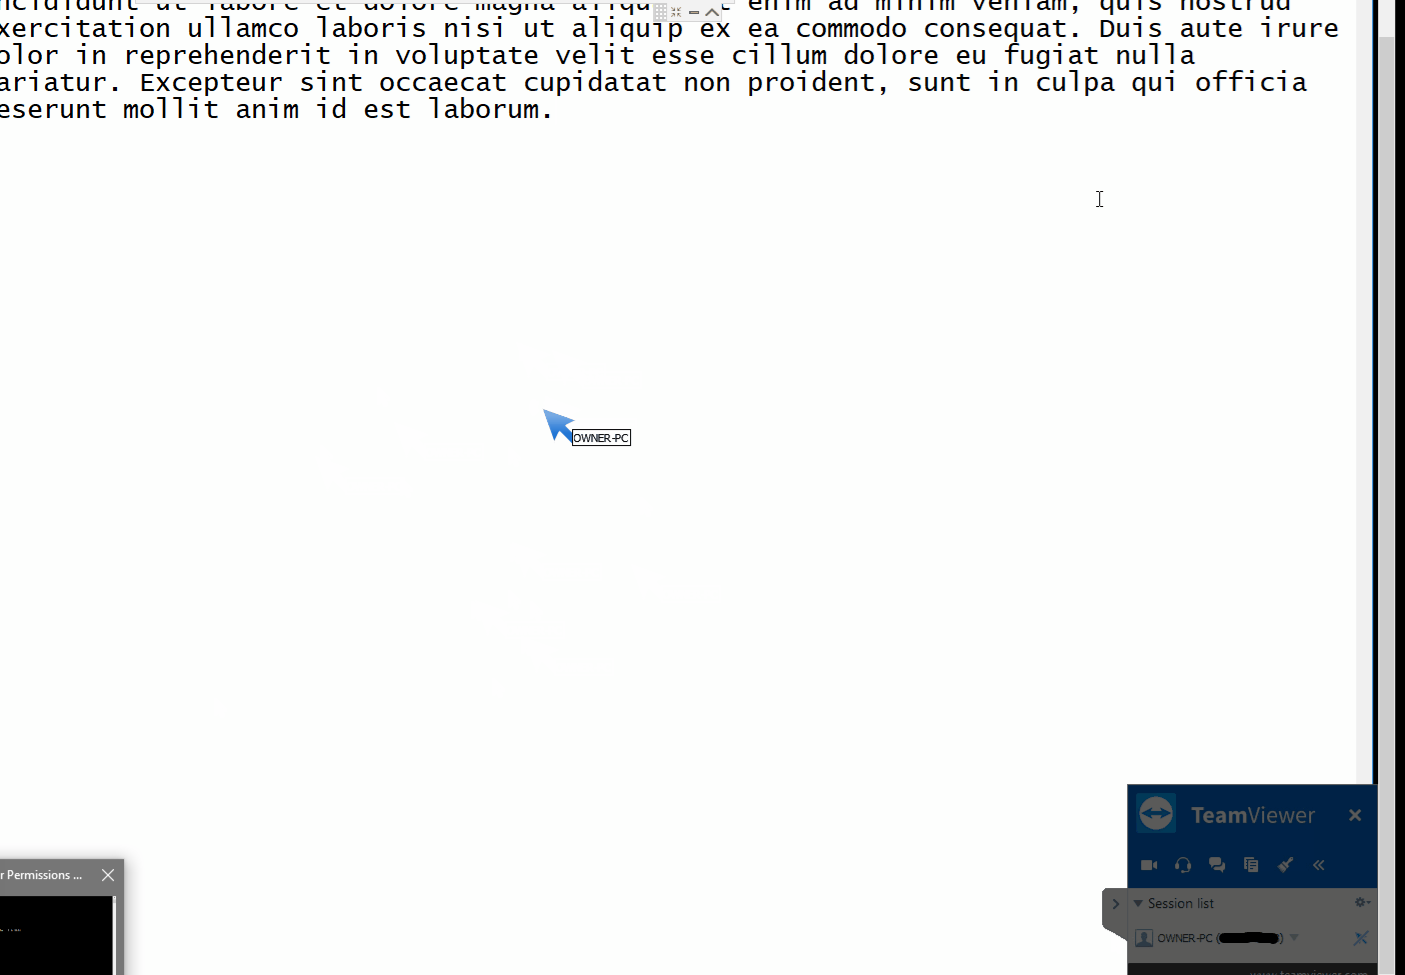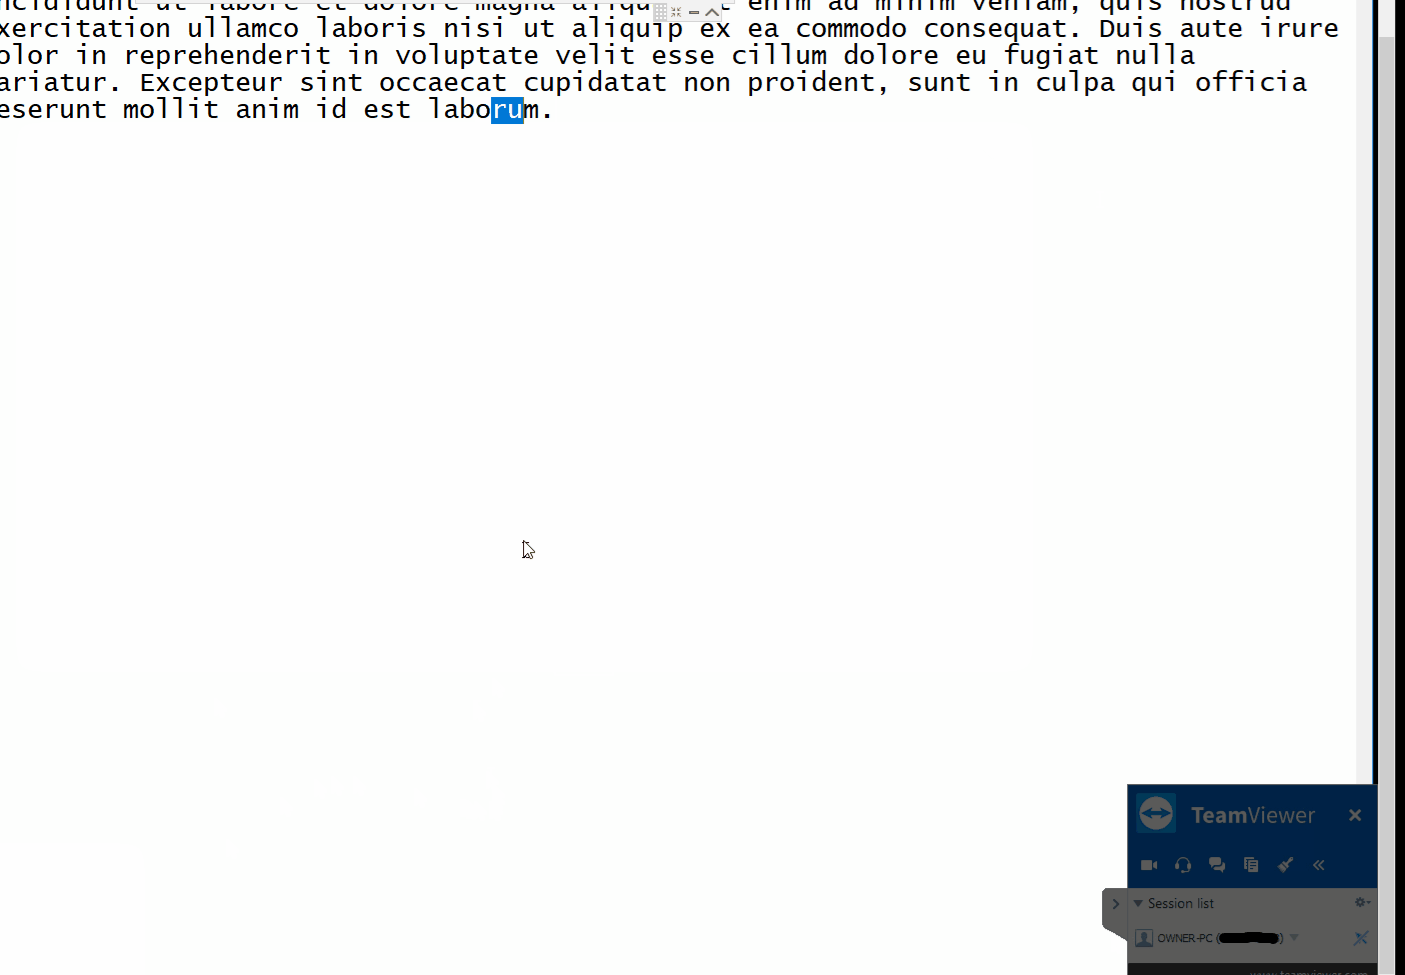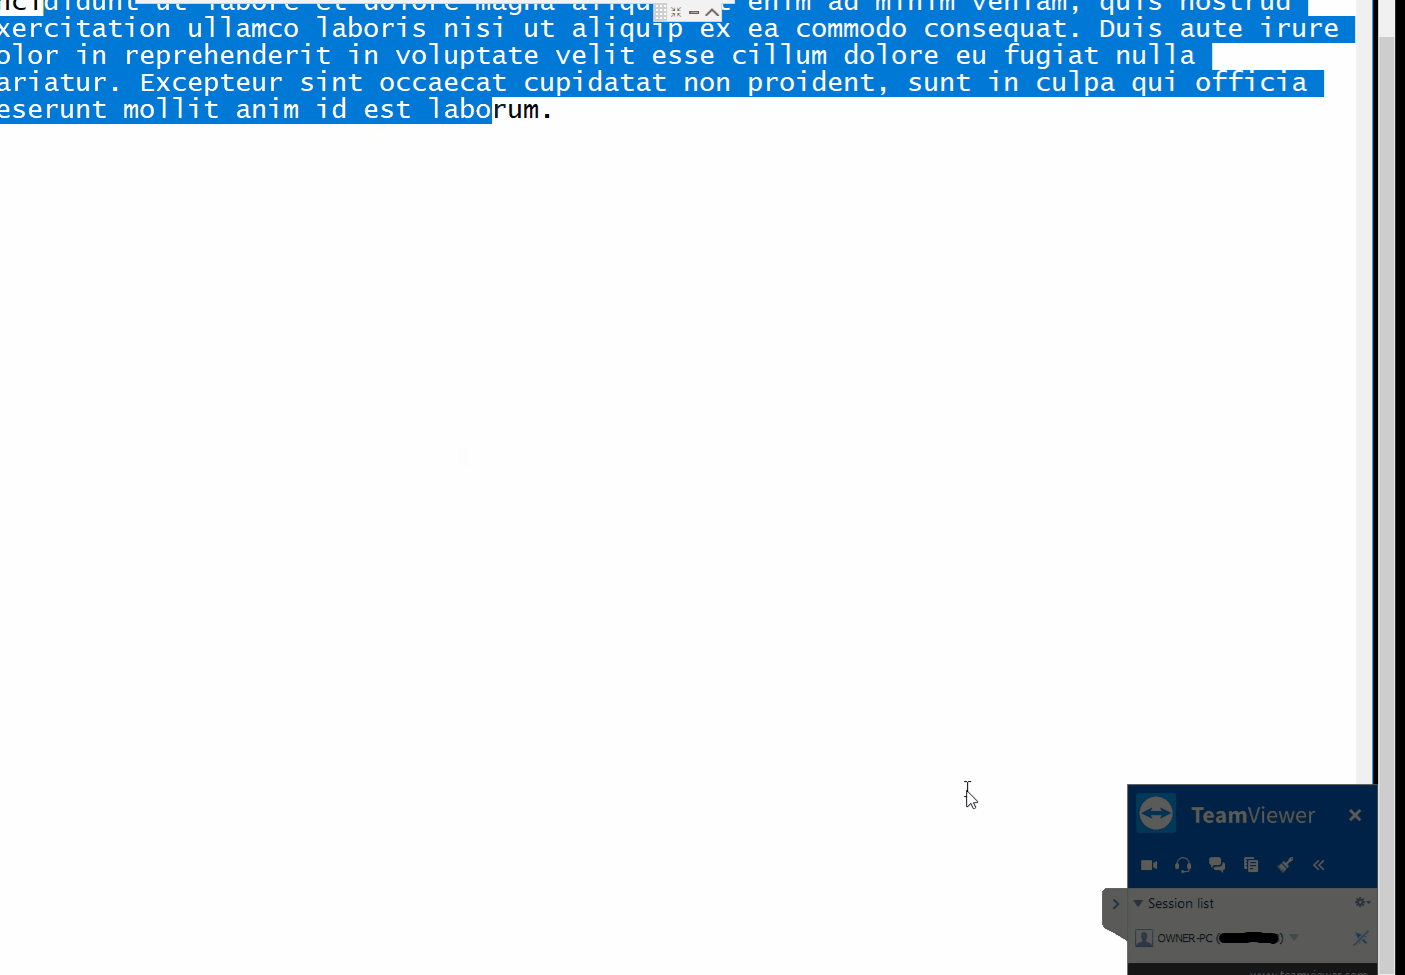
  • Como servidor – Habilita opciones adicionales en el menú emergente del lado derecho. La más útil hasta ahora es habilitar la función "cambiar de lado", que normalmente solo está activa después de haber autenticado el control con el cliente e iniciado un cambio de control/lados.
  • Como cliente – Permite controlar el ratón sin tener en cuenta la configuración y permisos actuales del servidor.

Demostración

Como servidor
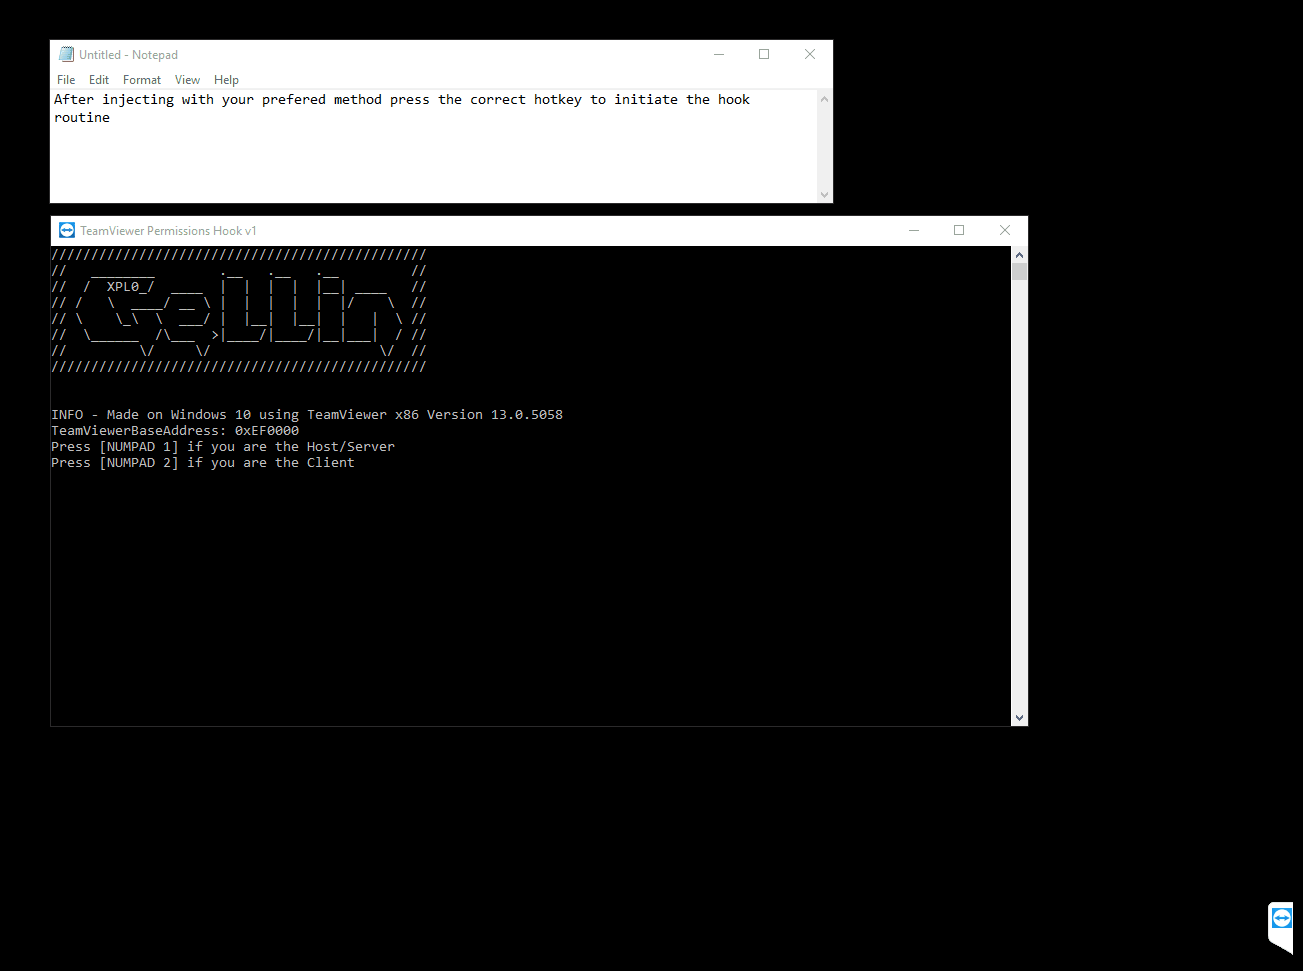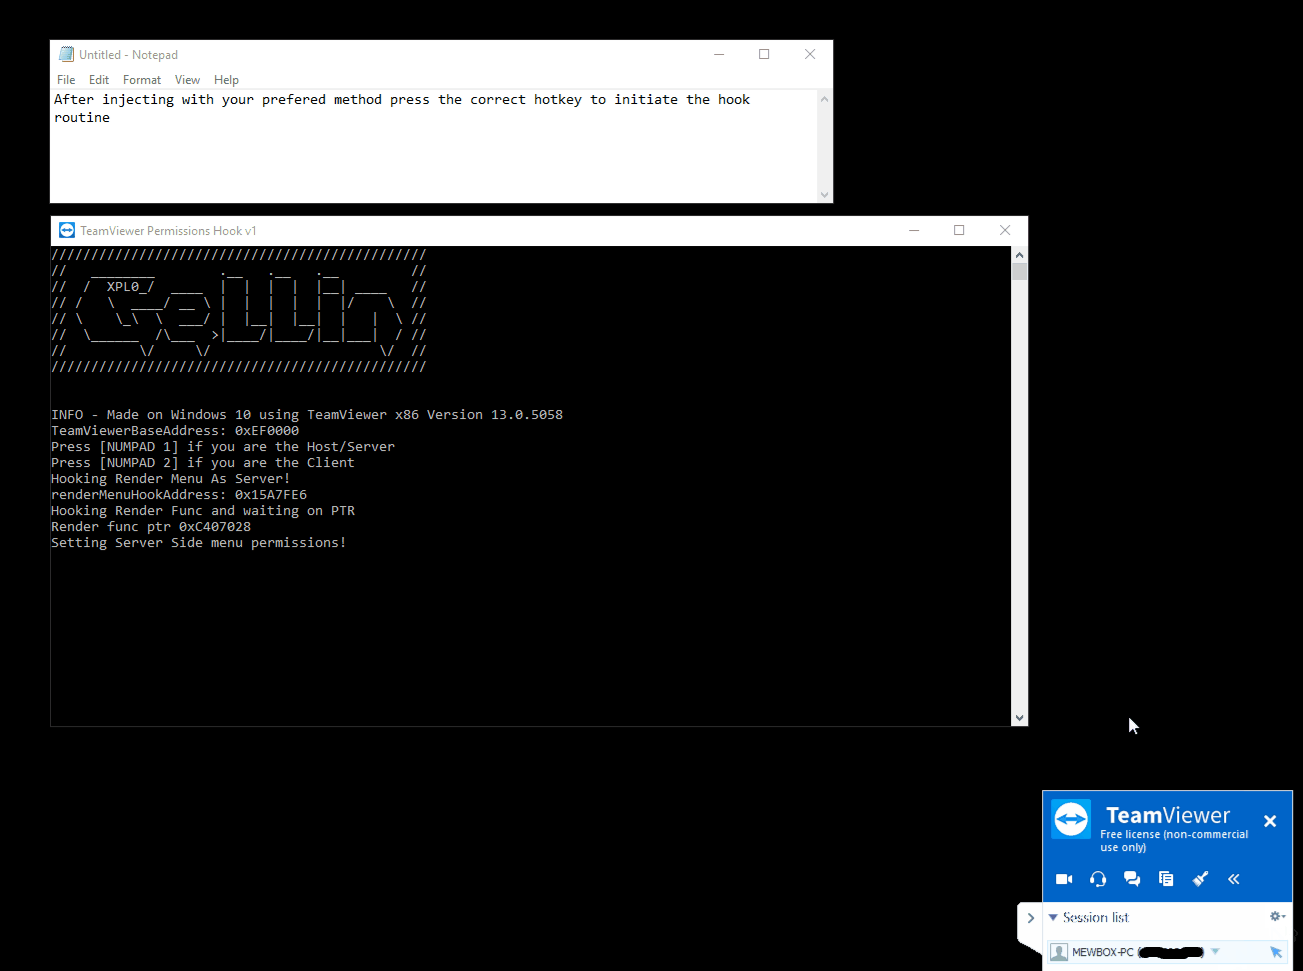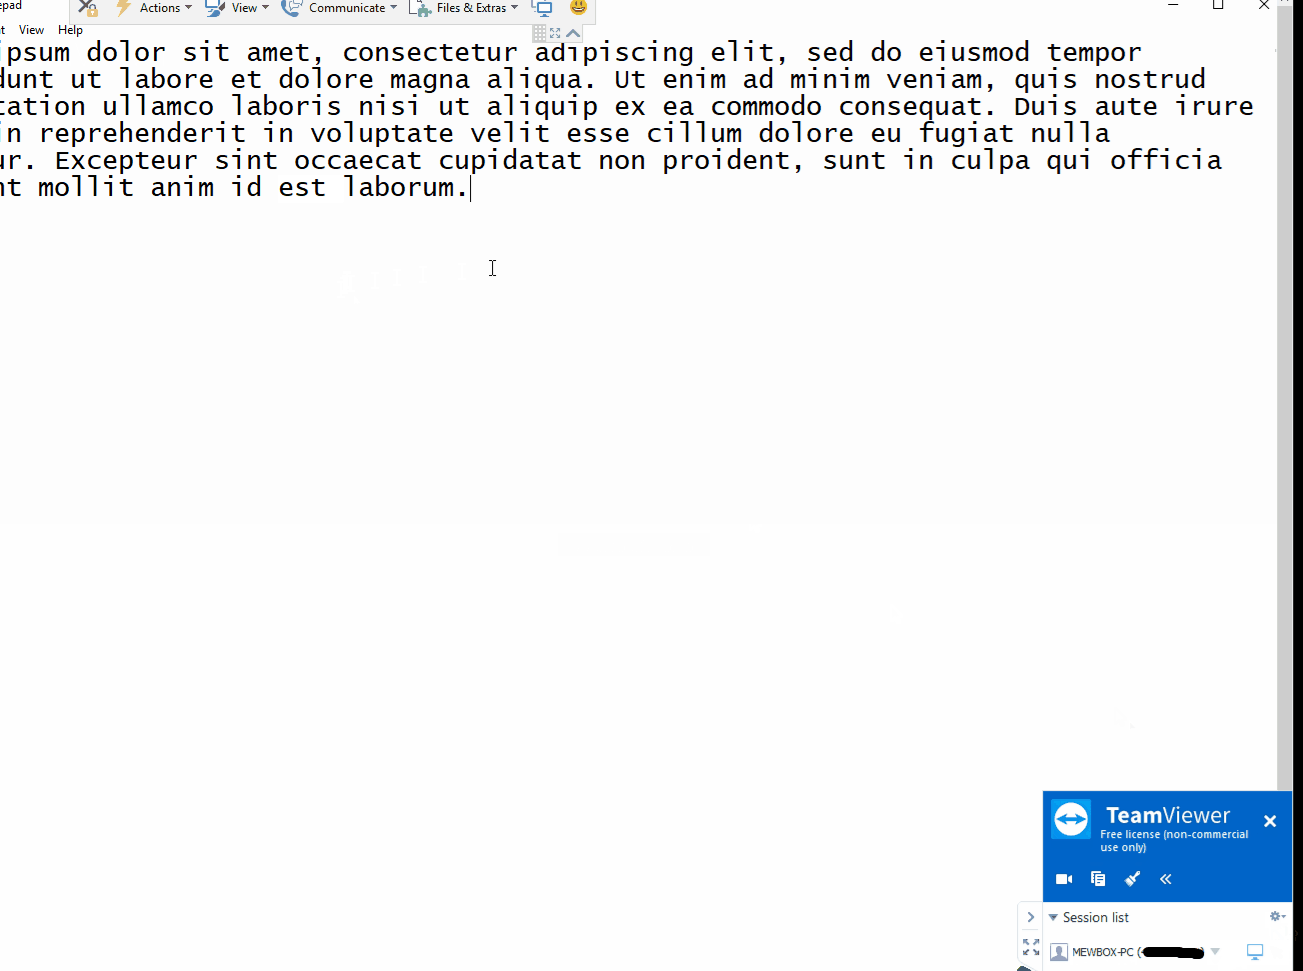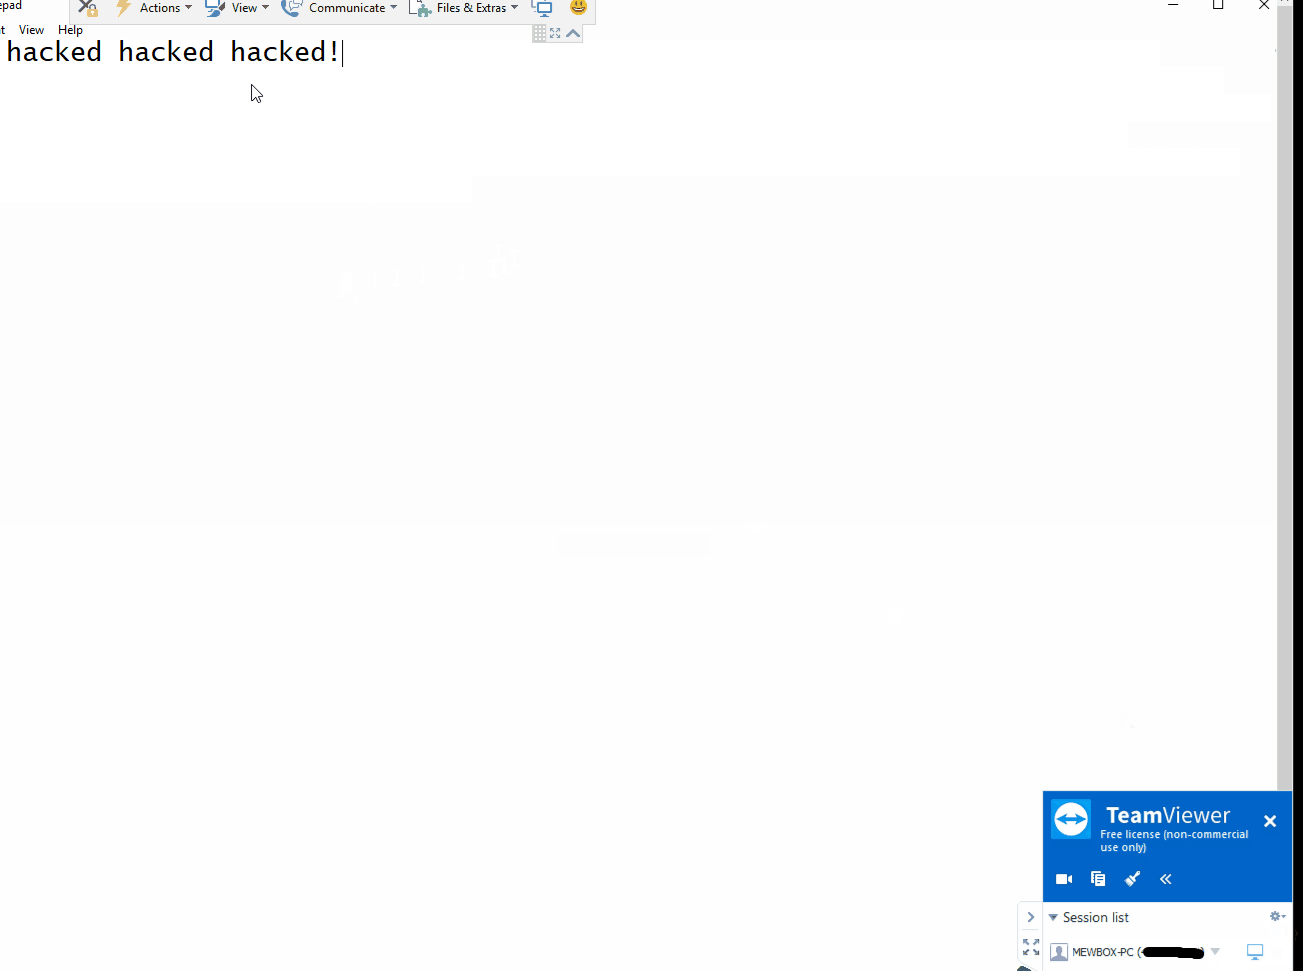
Cliente
Resumen

  • Utiliza escaneo de firmas/patrones para localizar dinámicamente partes clave del código donde los registros del ensamblador contienen punteros a clases interesantes. Aplica hooks inline directos, también conocidos como code caves, para secuestrar los punteros y utilizarlos para modificación mediante acceso directo a memoria de sus clases invertidas.
  • Inyecta y sigue los pasos.

Requisitos

  • Tu Mapper Manual favorito, Cargador de PE, Inyector de DLL, inyecta en — "TeamViewer.exe"
  • Esta versión fue compilada en Windows 10, para TeamViewer x86 Versión 13.0.5058 — (Otras versiones de TeamViewer no han sido probadas pero con firmas más robustas podría funcionar, linux no soportado)

Aviso legal

  • Desarrollado con fines educativos como una prueba de concepto para pruebas. No apruebo ni apoyo el uso de este software para fines no éticos o ilícitos. No se acepta ni se asume responsabilidad por uso indebido.

Créditos

@timse93 – Investigación y pruebas

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








