Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
mcpsafetywarden — Servidor proxy que envuelve servidores MCP con perfilado de comportamiento, escaneo de seguridad, control de riesgos y ejecución segura. Detecta inyección de indicaciones, metadatos de herramientas maliciosos, inyección de argumentos, riesgos de código fuente y exposición de credenciales. | Kitploit
Herramientas/GitHubGitHub/gautamvarmadatla/mcpsafetywarden
Análisis EstáticoEscáneres de VulnerabilidadesDetección de SecretosInteligencia de AmenazasSeguridad de Cadena de SuministroSeguridad de IA
GitHubgautamvarmadatla/mcpsafetywarden

mcpsafetywarden

Ver Repositorio
9152hace 1 díaAún no revisado

Acerca de

Servidor proxy que envuelve servidores MCP con perfilado de comportamiento, escaneo de seguridad, control de riesgos y ejecución segura. Detecta inyección de indicaciones, metadatos de herramientas maliciosos, inyección de argumentos, riesgos de código fuente y exposición de credenciales.
Compartir

MCP Safety Warden

MCP safety warden es un servidor proxy que envuelve cualquier servidor MCP y añade perfilado de comportamiento, escaneo de seguridad, control de riesgos y ejecución segura a sus herramientas.

PyPI Python PyPI Downloads License CI CodeQL MCP Registry Docker Pulls OpenSSF Scorecard OpenSSF Best Practices GitHub Stars

Contenido

  • Descripción general
  • Requisitos previos
  • Instalación
  • Configuración
  • Integración con MCP
  • Referencia de la CLI
  • Integraciones auxiliares
  • Desarrollo
  • Pruebas
  • Lecturas adicionales

[!IMPORTANT] La seguridad de MCP es un área de investigación activa. Encuestas recientes catalogan una gran cantidad de categorías de amenazas específicas del protocolo que abarcan el envenenamiento de herramientas, la inyección de prompts, los ataques rug-pull, el compromiso de la cadena de suministro, la exfiltración de credenciales y los ataques de composición a lo largo de todo el ciclo de vida del servidor. Véase Securing the MCP (OpenReview), Landscape & Threats (arXiv), When MCP Servers Attack (arXiv) y MCP-38 Taxonomy (arXiv).

Descripción general

Úselo como proxy para añadir control de seguridad a cualquier servidor MCP, o apúntelo a un servidor que no posee y ejecute una auditoría de seguridad completa sin realizar una sola llamada a herramientas.
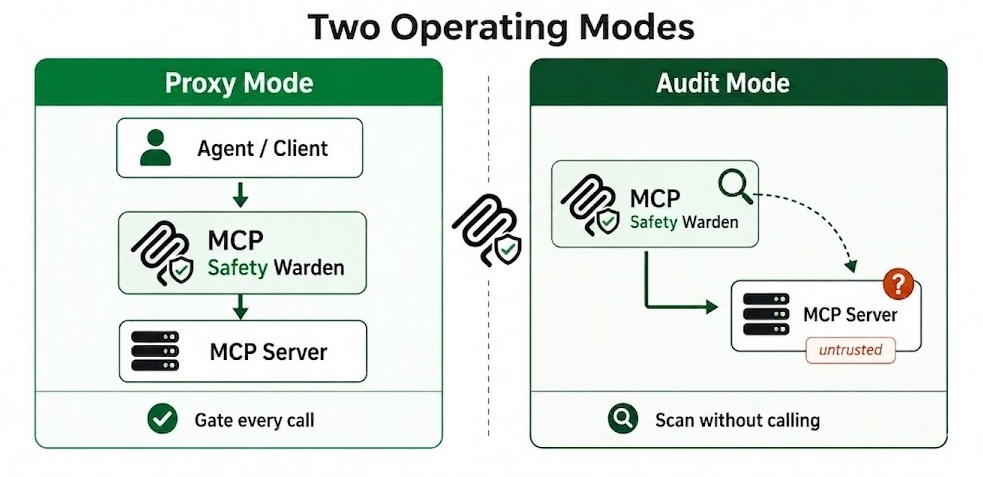
Dos modos de funcionamiento
Fig 1. Dos modos de funcionamiento: proxy y auditoría

Perfilado de comportamiento: Clase de efecto, seguridad de reintentos, destructividad. Asistido por LLM (Anthropic, OpenAI, Gemini, Ollama) con respaldo basado en reglas. Estadísticas observadas (latencia p50/p95, tasa de fallos, tamaño de salida) actualizadas tras cada llamada proxificada.

Escaneo de seguridad: canalización de cinco etapas mcpsafety+ (Recon, Planner, Hacker, Auditor, Supervisor). Cisco AI Defense (AST/YARA). Snyk (análisis de metadatos). Las integraciones con Kali y Burp Suite enriquecen la canalización con datos de red reales y sondas a nivel HTTP. Escaneo de código fuente desde GitHub con detección de entropía, AST, flujo de contaminación y rug-pull.
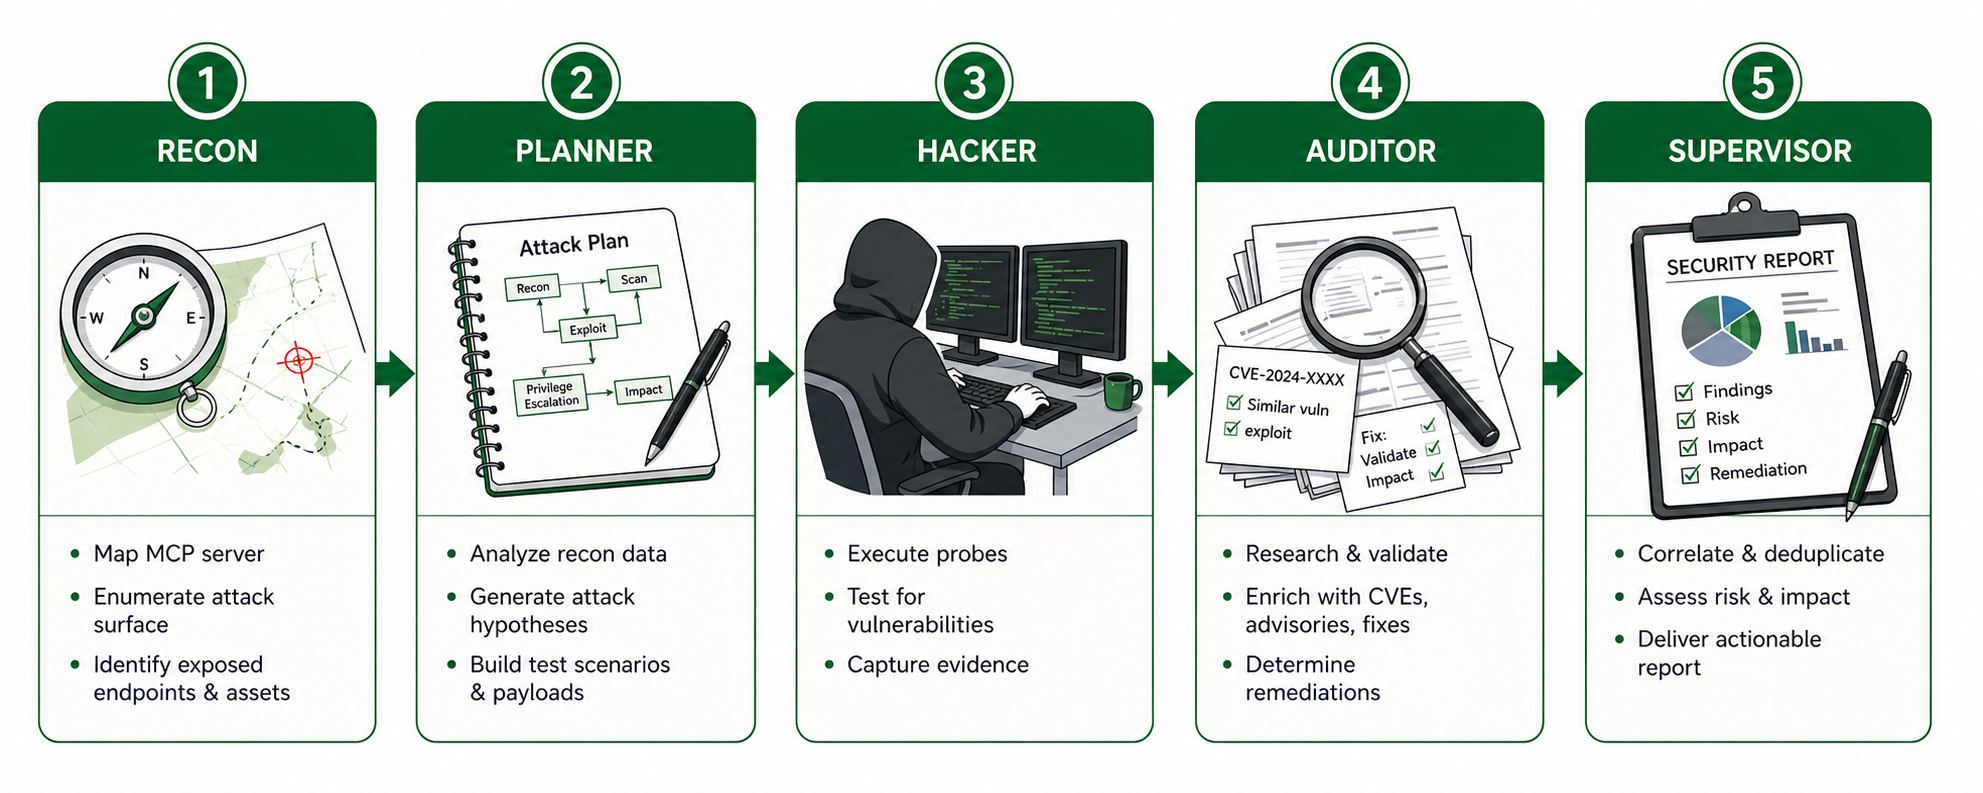
3e457b83-6980-49fc-b812-350ab94f5633
Fig 2. Pipeline de cinco etapas de mcpsafety+, activado cuando ejecutas una auditoría de seguridad completa en cualquier servidor MCP

Ejecución segura: Escaneo de argumentos (más de 20 categorías de ataque, segunda pasada por LLM). Escaneo de inyección en la salida en dos capas. Control de riesgos con alternativas y políticas por herramienta. Detección de deriva en cada llamada y comprobación independiente.
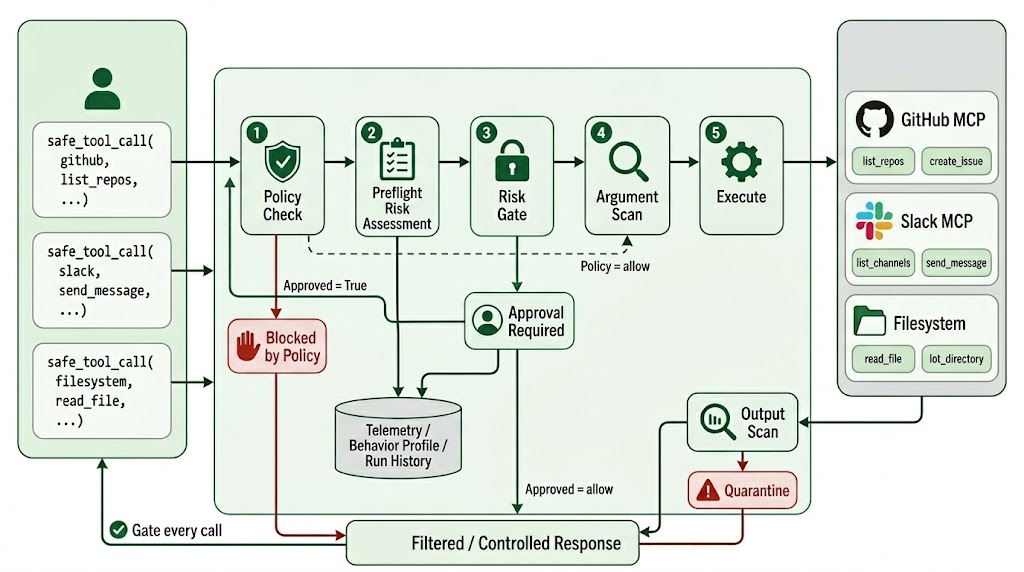
fb949e62-5a3e-4a5c-be14-3523ef92295e
Fig 3. Pipeline de ejecución segura: las cinco comprobaciones por las que pasa cada llamada a herramienta proxyficada

CLI: 24 subcomandos, menú de riesgos interactivo, flag --json en cada comando, --yes para CI.

Qué detecta

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →