
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/galvnyz/m365-assess
Análisis de VulnerabilidadesAuditoría de ConfiguraciónSeguridad en la NubeDevSecOpsGestión de Identidad y Acceso (IAM)Respuesta a IncidentesSeguridad de Correo Electrónico
GitHubgalvnyz/m365-assess

M365-Assess

Más de 290 verificaciones automatizadas en 14 marcos de cumplimiento, informe HTML interactivo, ningún dato sale de su máquina.

Ver Repositorio
1894454hace 28 díasRevisado por Kitploit
Sitio web
Compartir

M365 Assess

M365 Assess

Herramienta integral de evaluación de seguridad de M365

Evaluación de seguridad de Microsoft 365 de solo lectura para consultores de TI y administradores

CI Coverage PowerShell 7.6+ Read-Only Version License: MIT


¿Qué es esto?

M365 Assess ejecuta un único comando de solo lectura contra un tenant de Microsoft 365 y genera datos CSV, un informe HTML de marca autocontenido y una matriz de cumplimiento XLSX que abarca identidad, correo electrónico, seguridad, dispositivos, colaboración y líneas base de cumplimiento.

292 comprobaciones de seguridad automatizadas asignadas a 15 marcos de cumplimiento — recuentos generados a partir de controls/registry.json; cobertura por marco en docs/reference/COVERAGE.md.

Está diseñado para administradores de seguridad, responsables de cumplimiento, consultores de TI / vCISOs, auditores y pipelines de CI: cualquiera que necesite una instantánea rápida y respaldada por evidencias de la postura de seguridad, asignada a CIS, NIST, SOC 2, HIPAA, ISO 27001 y más.

Instalación

Install-Module M365-Assess -Scope CurrentUser

Las dependencias de Graph y EXO se declaran en el manifiesto y se instalan automáticamente. Para la instalación desde el código fuente, el paso de desbloqueo del ZIP y los requisitos previos completos, consulte la guía de inicio rápido.

Ejecutarlo

Invoke-M365Assessment -TenantId 'contoso.onmicrosoft.com'

Los resultados se guardan en una carpeta con marca de tiempo que contiene datos CSV, un informe HTML y una matriz de cumplimiento XLSX. Ejecútelo sin parámetros para iniciar un asistente interactivo que le guiará por la selección de secciones, el tenant, la autenticación y la carpeta de salida.
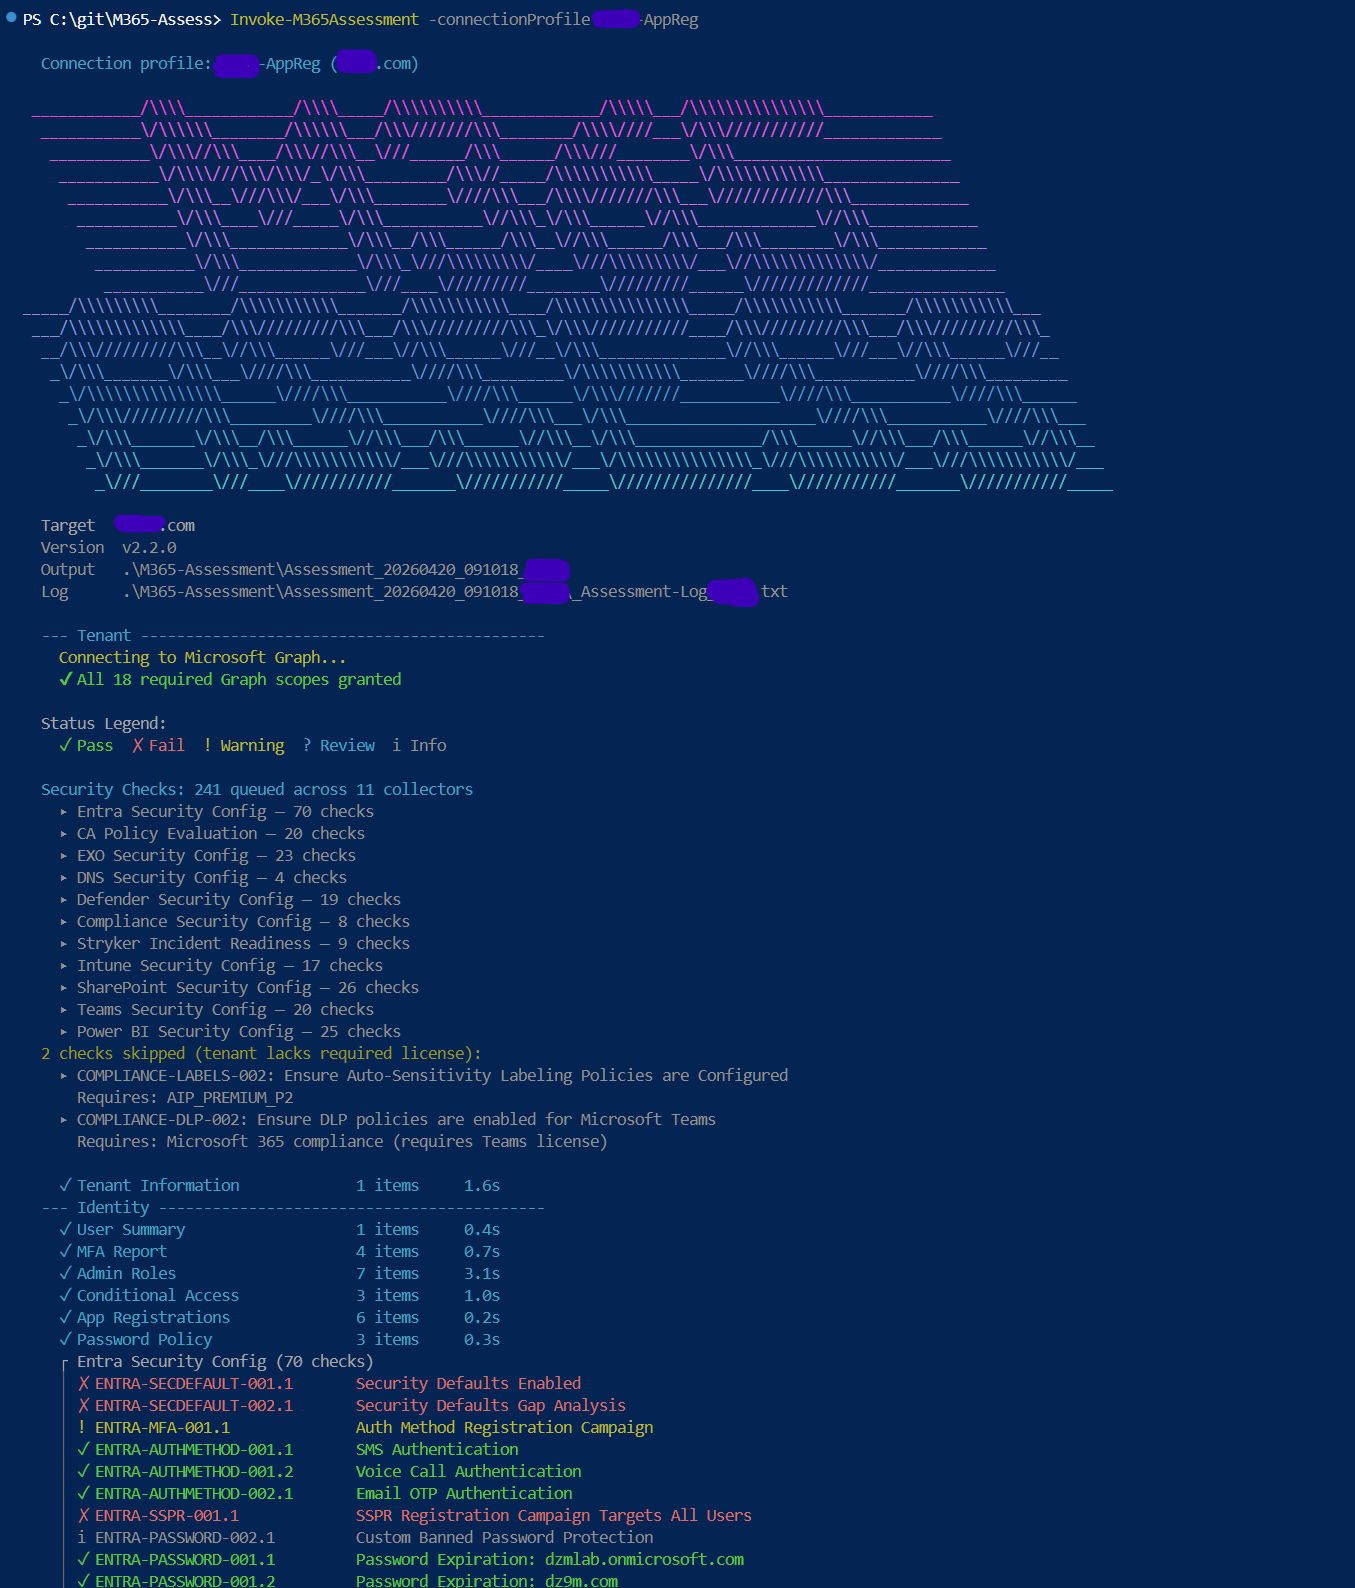
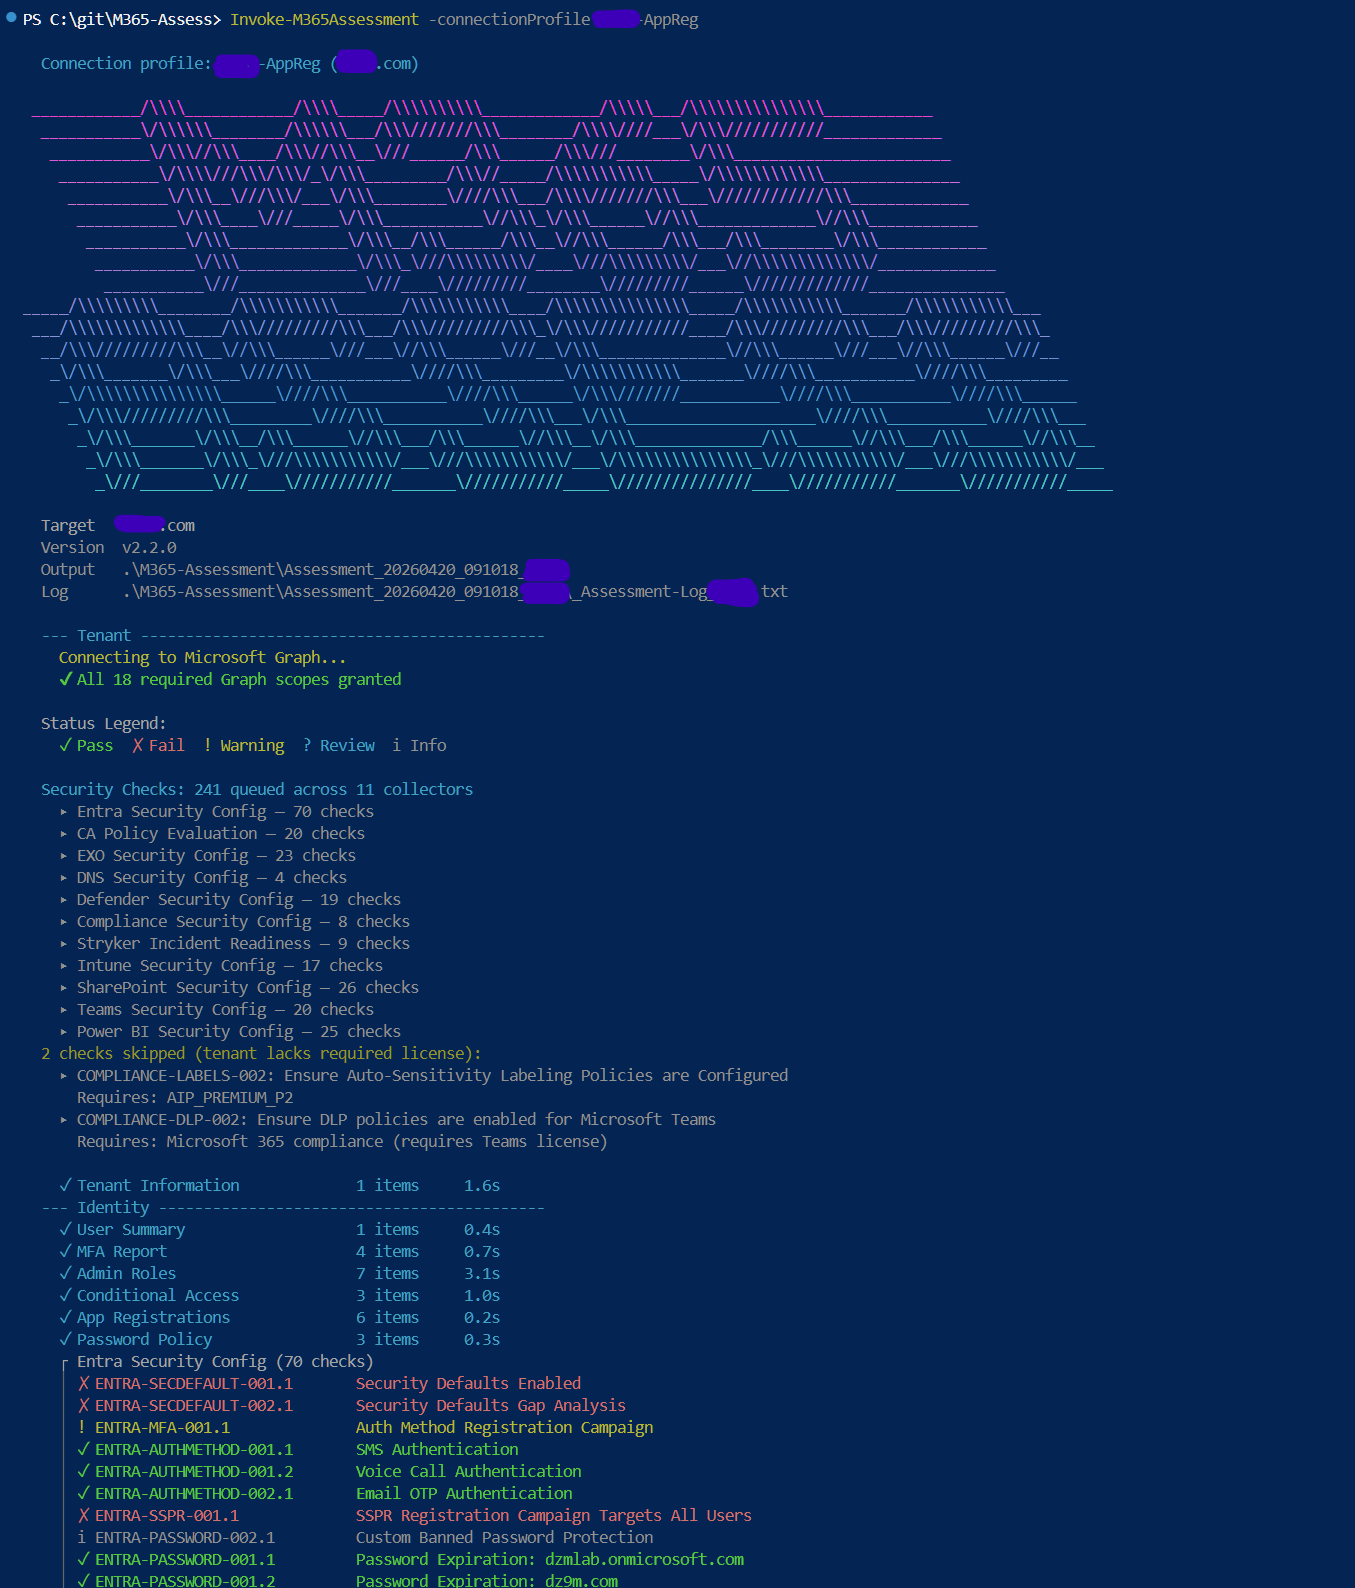
Consola de M365 Assess mostrando el progreso de las comprobaciones de seguridad en tiempo real

Para la selección de secciones, la referencia completa de parámetros, los perfiles de conexión, los entornos en la nube y el uso del recopilador independiente, consulte la Guía de ejecución. ¿Va a ejecutarlo contra GCC High? Consulte la guía de configuración de GCC High.

Secciones

Trece secciones de evaluación cubren por defecto Tenant, Identity, Licensing, Email, Intune, Security, Collaboration, Hybrid y PowerBI, además de las secciones opcionales Inventory, ActiveDirectory, SOC2 y ValueOpportunity. El catálogo completo de recopiladores y el detalle de cada sección se encuentran en la Guía de ejecución.

# Run specific sections
Invoke-M365Assessment -Section Identity,Email -TenantId 'contoso.onmicrosoft.com'

Vista previa del informe

El informe HTML autocontenido se abre en cualquier navegador sin dependencias. Navegue desde la descripción general ejecutiva hasta los dominios de seguridad individuales, profundice en los hallazgos y revise la postura de cumplimiento en 15 marcos, todo en un único archivo sin conexión.
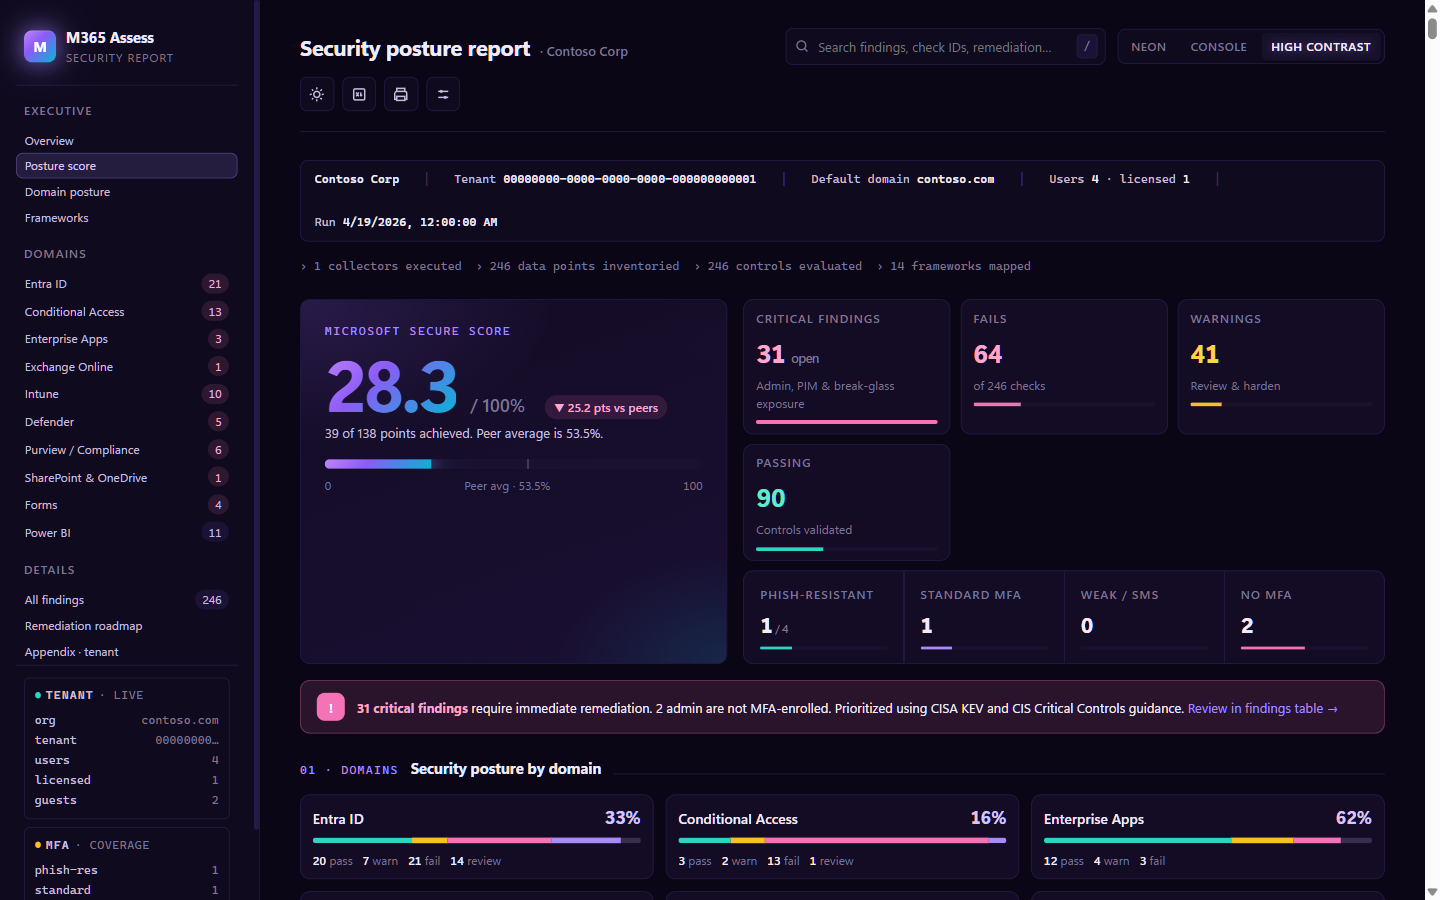
Descripción general ejecutiva: Microsoft Secure Score, tarjetas de resumen de crítico/error/advertencia, distribución de MFA y desglose de la postura por dominio


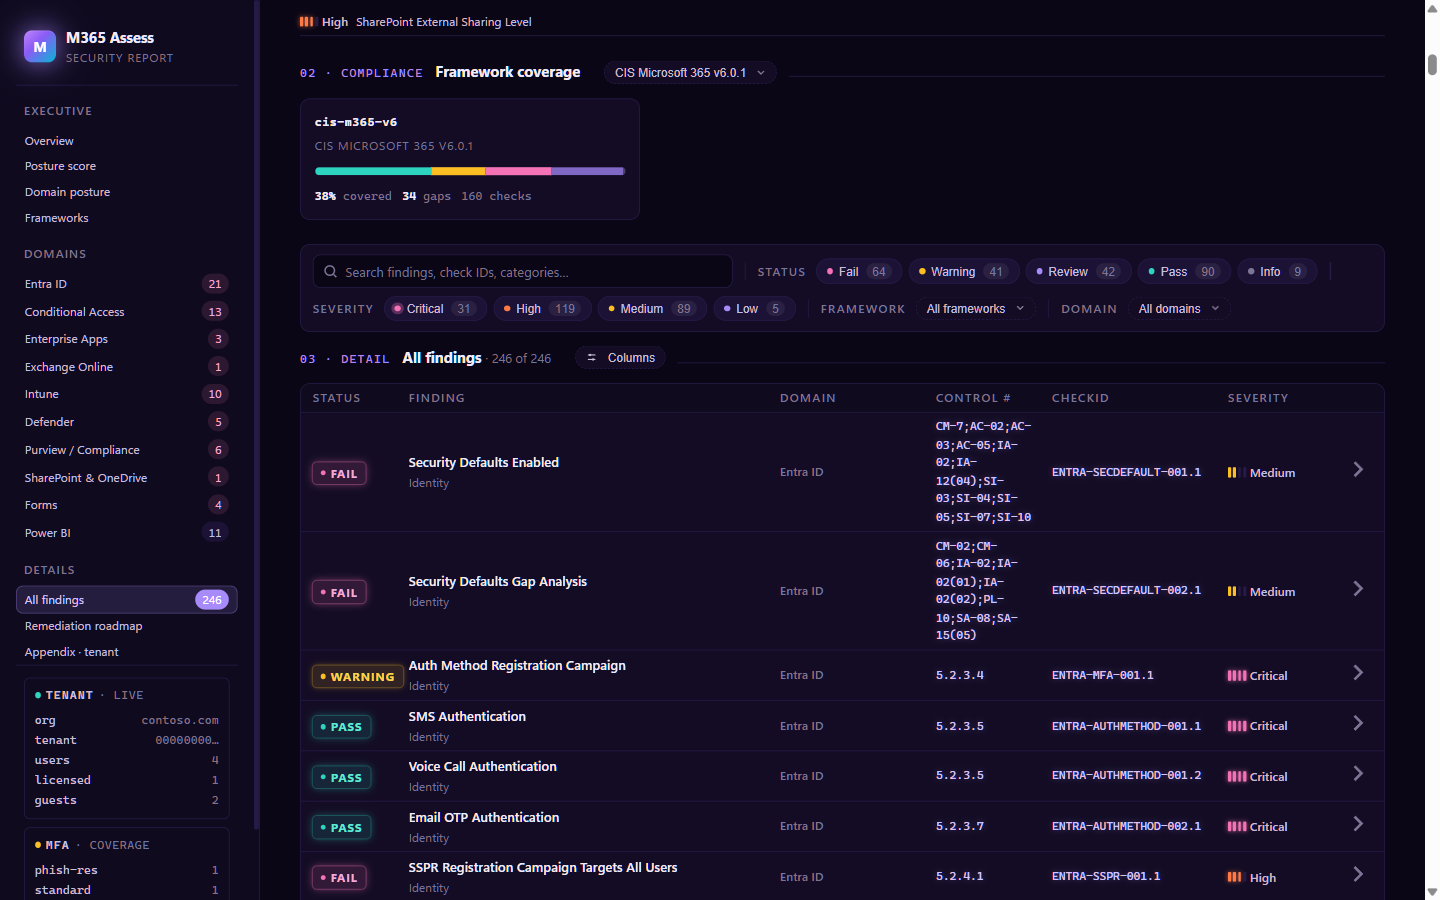
Vista de cobertura de marcos que muestra los controles de CMMC asignados a hallazgos automatizados con columnas de severidad e ID de verificación

Consulte docs/sample-report/_Example-Report.html para ver un informe de ejemplo completo con datos PII depurados, y la Guía de usuario del informe para el recorrido interactivo.

Manejo de resultados confidenciales: los archivos de evaluación contienen UPN, metadatos de buzones, asignaciones de roles de administrador y cuerpos de directivas; trátelos como confidenciales. Consulte docs/reference/DATA-HANDLING.md.

Versiones recientes

Consulte el Registro de cambios para ver el historial completo de versiones y las notas de cada versión.


Documentación

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →