
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-53677-S2-067-thread — Multi-hilo de explotación para CVE-2024-53677 (Apache Struts S2-067) con direccionamiento de endpoints de carga de archivos, pruebas de path traversal e inyección de payloads JSP personalizados. | Kitploit
Herramientas/GitHubGitHub/dustblessnotdust/cve-2024-53677-s2-067-thread
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubdustblessnotdust/cve-2024-53677-s2-067-thread

CVE-2024-53677-S2-067-thread

Multi-hilo de explotación para CVE-2024-53677 (Apache Struts S2-067) con direccionamiento de endpoints de carga de archivos, pruebas de path traversal e inyección de payloads JSP personalizados.

Ver Repositorio
220hace 1 añoAún no revisado
Compartir

Descargo de responsabilidad

No utilice las técnicas relacionadas en este artículo para realizar pruebas ilegales. Cualquier consecuencia o pérdida, directa o indirecta, causada por la difusión o el uso de la información o herramientas proporcionadas en este documento será responsabilidad del usuario. Todos los efectos adversos no tienen relación con el autor del artículo. Este artículo es solo con fines educativos.

CVE-2024-53677-S2-067-thread

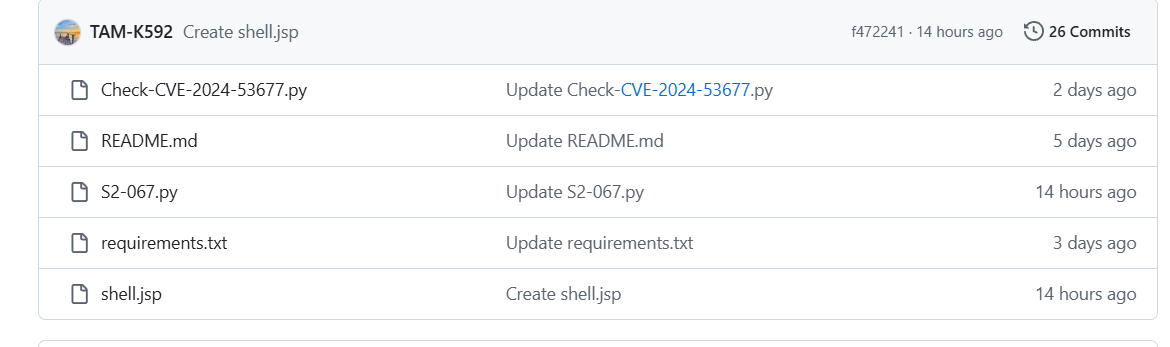
Verificación del PoC: https://github.com/TAM-K592/CVE-2024-53677-S2-067/ Las siguientes versiones de Apache Struts están afectadas: 2.0.0 a 2.5.33, 6.0.0 a 6.3.0.2

Según el historial reciente del PoC, la versión final actual en línea es la ofuscación base64, publicada ayer en chino (mediodía del 2024.12.18) image
Basándome en el trabajo del autor original, hice algunas modificaciones:

  • Ahora es multihilo
  • Las explicaciones ahora están en chino
usage: CVE-2024-53677-S2-067-thread.py [-h] (-u URL | -f FILE) --upload_endpoint UPLOAD_ENDPOINT [--paths PATHS [PATHS ...]]
                                       [--filenames FILENAMES [FILENAMES ...]] [--payload PAYLOAD] [-s THREADS] [-o OUTPUT]

S2-067 Exploit - 多线程文件上传支持并从文件中读取URL

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     目标基础URL(例如:http://example.com)
  -f FILE, --file FILE  包含目标基础URL的文件路径,每行一个URL
  --upload_endpoint UPLOAD_ENDPOINT
                        上传端点路径(例如:/uploads.action)
  --paths PATHS [PATHS ...]
                        路径遍历测试路径
  --filenames FILENAMES [FILENAMES ...]
                        自定义载荷文件名
  --payload PAYLOAD     自定义JSP载荷内容
  -s THREADS, --threads THREADS
                        使用的线程数量(默认: 5)
  -o OUTPUT, --output OUTPUT
                        输出成功URL的文件路径(默认:success.txt)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





